
 #1
 pervinzahidli/cve-2026-104110
FileRise Pro 客户端门户通过 /api/pro/portals/get.php 未授权泄露内部文件夹路径、客户端邮箱和上传策略
 pervinzahidli/cve-2026-103977
会话级 TOTP 速率限制允许重复验证尝试
 covepseng/cve-2026-102268-poc
CVE-2026-102-268(PyJWT 非对称 PEM 检测绕过)的可利用性 PoC。
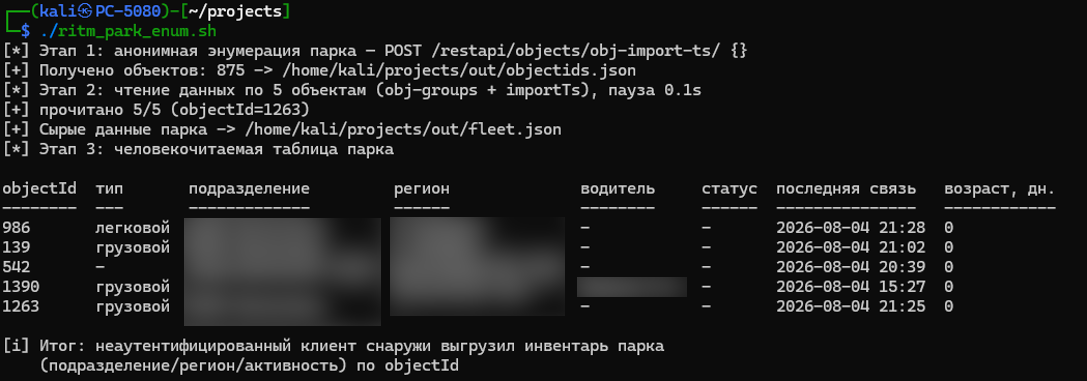 4ybrick/cve-2026-100903
CVE-2026-100903 的 PoC 与枚举脚本,该漏洞是 GEO.RITM REST API 中一个缺失身份验证的缺陷,可匿名泄露对象和驱动数据。
 murrez/cve-2026-100835
针对 CVE-2026-100835 的 Python PoC:审计 Contrast 清单中的 AllowedChipIDs/AllowedPIIDs,检测版本,并探测 Coordinator 端点以评估 aTLS 证明中继风险。
 anoxhunterdump-ctrl/cve-2026-14378-devkit-pro-auth-bypass
针对 CVE-2026-14378(WordPress DevKit Pro 插件 <= 2.3.0)的防御分析、补丁解析及检测扫描器。
 murrez/cve-2026-14378
Python PoC 扫描器和漏洞利用辅助工具,针对 CVE-2026-14378,即 DevKit Pro WordPress 插件中通过伪造 original_user_id cookie 实现的未认证管理员会话接管。
 murrez/cve-2026-19660
Python PoC 扫描器和针对 CVE-2026-14378 的漏洞利用程序,该漏洞是 DevKit Pro WordPress 插件中通过伪造 original_user_id cookie 实现的预认证管理员会话接管。
 hasanuyarrr/cve-2026-18782-trex-mes-uygulamalarinda-sql-zafiyeti
针对 CVE-2026-18782 的公告与技术分析文章,该漏洞是 TREX MES Web API 端点中的一个严重 SQL 注入漏洞,可导致身份验证绕过、数据窃取,并通过 xp_cmdshell 实现 RCE。
 yym8538/cve-2026-20896
演示 CVE-2026-20896 的概念验证实验环境及 Python/cURL 脚本,该漏洞通过 X-WEBAUTH-USER 请求头绕过官方 Gitea Docker 镜像的身份验证。
 yym8538/cve-2026-25253
OpenClaw 中 CVE-2026-25253 的概念验证漏洞利用:精心构造的 gatewayUrl 可窃取 Control UI 网关令牌,从而实现未经授权的网关访问和 1-click 远程代码执行。
 foxboron/attezt
一个开源的 TPM device-attest-01 CA 服务器
 offensivebias20/cve-2026-34990-poc
CVE-2026-34990 的概念验证研究与技术分析,该漏洞是 CUPS 中通过 IPP 请求流程和认证令牌泄露导致的本地权限提升漏洞。
 eqstlab/cve-2026-49869
CVE-2026-49869 的 PoC 与 Docker 实验环境,该漏洞是 Kestra OSS 中通过 AuthenticationFilter 路径绕过实现的未认证 RCE,可导致流程创建与命令执行。
 renich/genclave
面向 Linux 的集中式、TPM 2.0 硬件支持的加密身份安全区与多协议桥接(FIDO2/CTAP2 WebAuthn 通行密钥、OpenSSH Agent、GnuPG LibAssuan、age-plugin、加密配置存储)。
 hackspeak/cve-2026-67279
用于 MikroTrick MikroTik RouterOS SSH 接管链(CVE-2026-67279、CVE-2026-86060、CVE-2026-67276)的 Python 概念验证脚本,供授权实验室测试使用。
 abraxas/cve-2026-5430
针对 CVE-2026-5430 的披露包和 Python PoC,该漏洞是 WSO2 API Manager 4.5.0 中的 JWT 算法混淆漏洞,可导致未经身份验证的管理员账户接管。









