#1
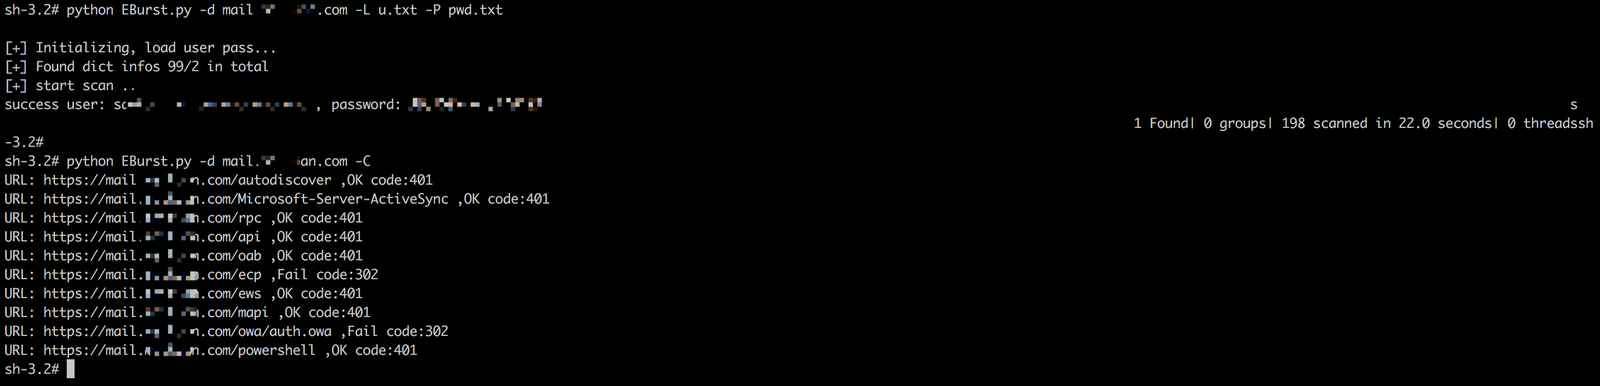
 grayddq/eburst
这个脚本主要提供对Exchange邮件服务器的账户爆破功能,集成了现有主流接口的爆破方式。
 cyrusimap/cyrus-sasl
Cyrus SASL API 实现,依据 RFC 4422 通过可插拔的 SASL 机制提供客户端和服务端身份验证与授权服务。
 wolfssl/wolfssh
小型、可移植、可嵌入的 C 语言 SSHv2 客户端与服务器库,支持 SCP、SFTP、端口转发以及面向嵌入式和 IoT 系统的后量子密钥交换。
 softethervpn/softethervpn
跨平台多协议 VPN 服务器和客户端,支持 SSL-VPN、WireGuard、OpenVPN、IPsec、L2TP、MS-SSTP、L2TPv3 和 EtherIP,采用 AES-256 加密。
 j-baines/even-you-brutus
Mikrotik RouterOS 6.x Web 界面的字典暴力破解
 ajnik/joomla-bruteforce
Python 脚本,使用字典对 Joomla 管理员登录凭据进行暴力破解,提供代理和详细输出选项,用于渗透测试。
 abraxas/cve-2026-59358
针对 CVE-2026-59358 的概念验证实验环境与漏洞利用客户端,演示 Cloud Foundry UAA 将用户 PKCE 令牌复用为 client_credentials Bearer 以铸造特权客户端令牌。
 d0ge/xsw
XML Signature Wrapping Burp Suite 扩展
 saml-toolkits/ruby-saml
Ruby 库,实现 SSO 的 SAML 服务提供方端,处理认证请求、响应验证、XML 签名检查以及 IdP 元数据解析。
 lxdwnpiper/cve-2026-48611-phpbb
Python 概念验证漏洞利用程序,通过伪造会话 cookie 绕过 phpBB 3.3.16 及以下版本的身份验证,从而获取管理员访问权限。
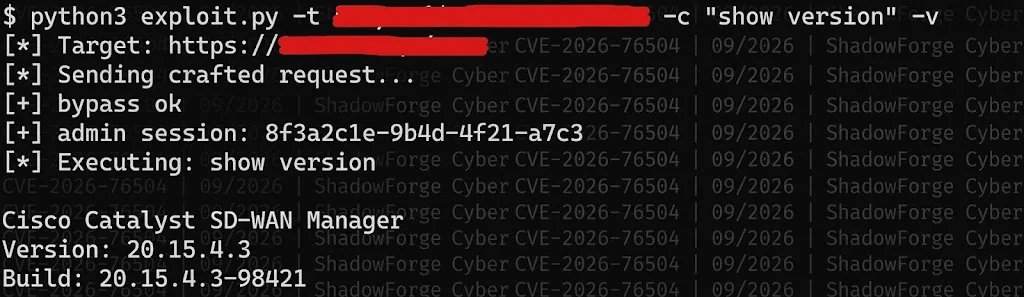 shadowforge-cyber/cve-2026-76504-proof-of-concept
EUVD-2026-89950 URL 编码(十六进制编码)处理不当 (CWE-177)
 99designs/aws-vault
一个用于在开发环境中安全存储和访问 AWS 凭据的保险库
 karaaslanlabs/kl-security-key
实验性 RP2040 FIDO2/WebAuthn 认证器,具有打包认证和已记录的 Windows/Entra 互操作性
 abraxas/cve-2026-103956-loom-unauth
CVE-2026-103956 - Loom for AWS - 严重 - 认证绕过 - 未配置 IdP 时可未授权获得超级管理员权限
 adityatelange/evil-winrm-py
使用 WinRM 协议在远程 Windows 机器上交互式执行命令(只是更快)
 pervinzahidli/cve-2026-104110
FileRise Pro 客户端门户通过 /api/pro/portals/get.php 未授权泄露内部文件夹路径、客户端邮箱和上传策略
 pervinzahidli/cve-2026-103977
会话级 TOTP 速率限制允许重复验证尝试