#1

 pomerium/pomerium
身份感知反向代理,通过上下文感知策略、持续验证且无需 VPN,为内部应用和服务提供零信任访问。
 mafifrizi/tanuki
Linux 与混合 Active Directory 的战术身份操作器
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.
 wolfssl/wolfssh
小型、可移植、可嵌入的 C 语言 SSHv2 客户端与服务器库,支持 SCP、SFTP、端口转发以及面向嵌入式和 IoT 系统的后量子密钥交换。
 bert-janp/entratrace
防御性研究工具,用于记录针对 Microsoft Entra ID 的攻击性工具的可观测 API 端点与用户代理,支持检测工程与事件响应。
 hackplayers/evil-winrm
用于黑客/渗透测试的终极 WinRM shell
 nccgroup/carnivore
用于评估本地 Microsoft 服务器身份验证的工具,例如 ADFS、Skype、Exchange 和 RDWeb
 b5null/invoke-badsuccessor.ps1
PowerShell 脚本,用于自动利用 BadSuccessor 漏洞 (CVE-2025-53779)

 boydhacks/ntlmscout
未认证的 NTLM 端点侦察工具,可解码 HTTP、SMB、MSSQL、SMTP、IMAP、POP3、NNTP、LDAP 和 RDP 中的 Type-2 挑战,以提取 AD 详细信息和内部 IP。
 osyanina/westone-cve-2021-37580-scanner
一个可检测 CVE-2021-37580 漏洞的漏洞扫描器。
 yowise/cve-2022-26923
# CVE-2022-26923 详细技术分析与概念验证 针对 Active Directory 证书服务(AD CS)权限提升漏洞的详细技术文档与概念验证,包含利用步骤与缓解措施见解。
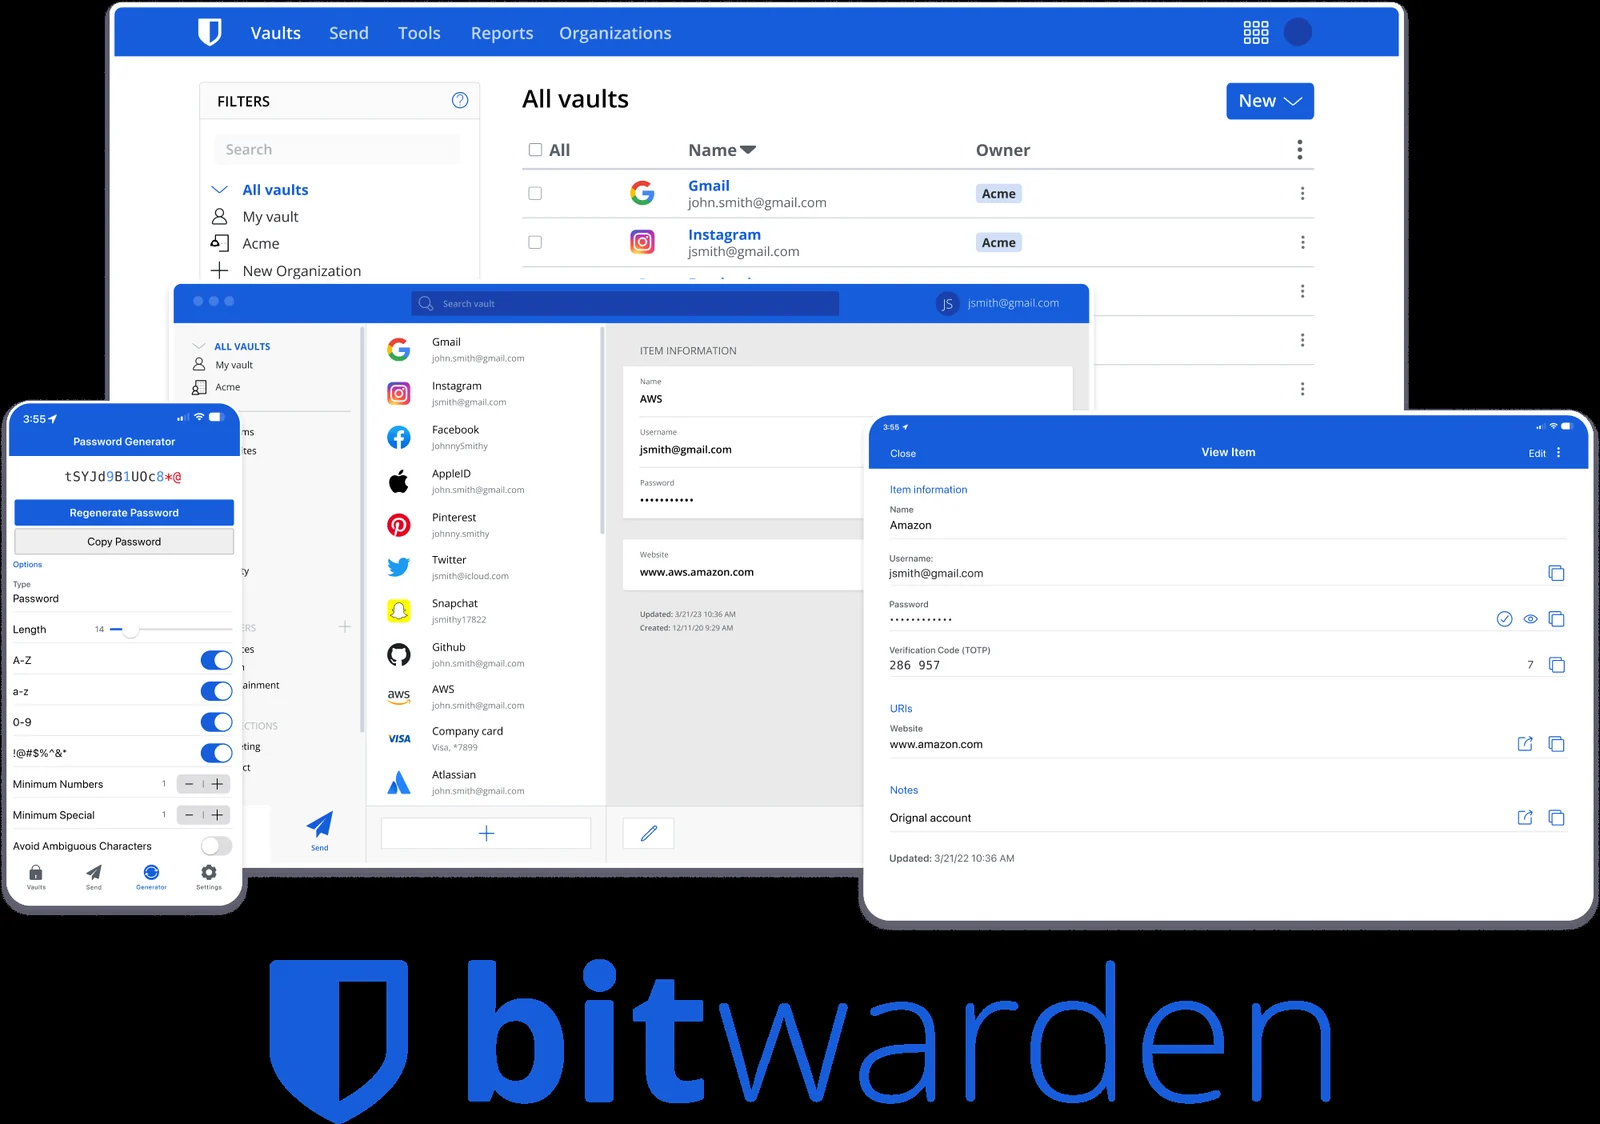 bitwarden/clients
Bitwarden 客户端应用(网页版、浏览器扩展、桌面版和命令行)。
 owasp/cheatsheetseries
OWASP 速查表系列旨在针对特定的应用安全主题,提供一份简明扼要的高价值信息集合。
 karaaslanlabs/kl-security-key
实验性 RP2040 FIDO2/WebAuthn 认证器,具有打包认证和已记录的 Windows/Entra 互操作性
 gentilkiwi/mimikatz
一个用于探索 Windows 安全的小工具
 fortra/impacket
Python库,用于底层网络协议操作,包含SMB、MSRPC、Kerberos和WMI实现,提供认证攻击、哈希传递及Windows环境横向移动的工具。