
 #1

 shanika04/apache_skywalking
CVE-2020-9483 OR CVE-2020-13921
 paul12345-cyber/multimodal-web-attack-dataset
本仓库托管了一个多模态网络攻击数据集(MWAD),以推动AI驱动的威胁检测研究。

 lightless-labs/third-thoughts
用于通过多学科语料库分析 AI 代理行为模式的研究工具包。解析会话日志,执行 23 种分析技术,并生成由 LLM 驱动的叙事报告。
 qruiqai/leakish
浏览器隐私泄露检测器 — 八个检测模块、风险评分以及按账户划分的历史记录,全部在您的浏览器中。
 linnix-os/linnix
基于eBPF的Linux可观测性,具备AI事件检测能力。采用AGPL-3.0许可证。
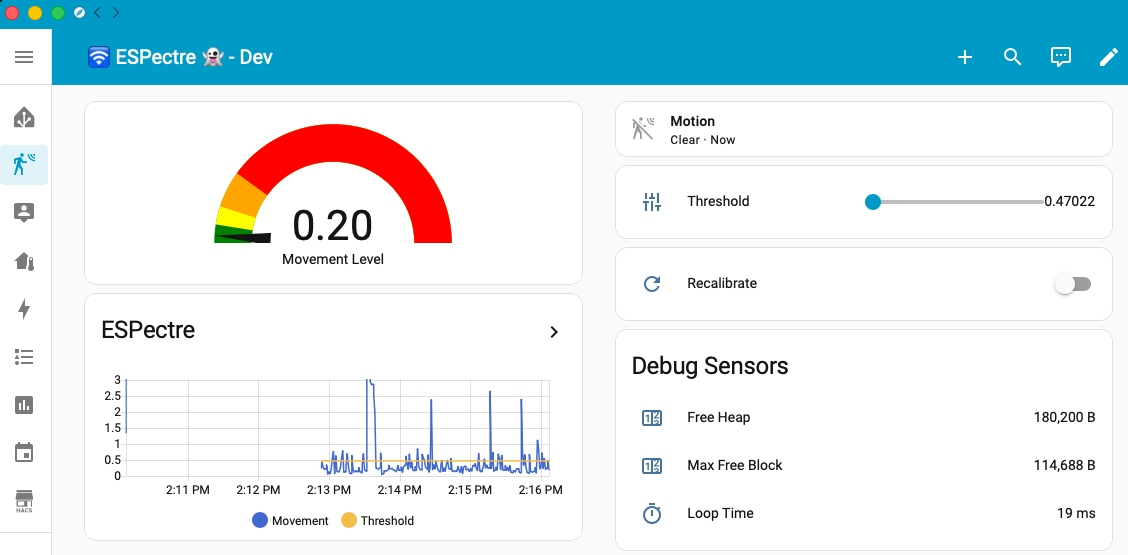 francescopace/espectre
ESPectre - 基于Wi-Fi频谱分析(CSI)的运动检测系统,集成Home Assistant。
 mouna23/ai-driven-mitre-attack
该仓库演示了一个机器学习流水线,用于从日志中检测 MITRE ATT&CK 技术,并使用本地 LLM 增强输出。
 thegamestopsnow/power-tracks-research
与市场微观结构中发现的Power Tracks相关的研究。
 yumlembam/insider-threat
基于图的内鬼威胁检测,使用GCN-BiLSTM和注意力模型,在CMU CERT数据集上进行。包含数据预处理、特征提取以及用于异常检测研究的预训练检查点。

 bplinux/chackd
Daemon to randomize tcp_challenge_ack_limit to prevent side channel attacks CVE-2016-5696
 joidiego/detection-struts-cve-2017-5638-detector
针对Apache Struts CVE-2017-5638漏洞利用的实时异常检测系统,采用流式分析、3-gram字节分析和Count-Min Sketch算法。无需签名即可检测RCE攻击,延迟<5ms,误报率<0.1%。
 binarybard27/ai-security-battle
一个红队与蓝队对抗性AI模拟。

 ait-aecid/rootkit-detection-ebpf-time-trace
通过分析内核函数执行时间的变化来检测rootkit文件隐藏活动。
 initconf/cve-2020-16898-bad-neighbor
Zeek检测针对CVE-2020-16898"坏邻居"










