Deserializer
Статический анализатор кода на основе AST с агентным сопоставлением связей на базе LLM для обнаружения путей RCE в Python и глубоких цепочек…
Краткие редакционные обновления опубликованных инструментов кибербезопасности.

Статический анализатор кода на основе AST с агентным сопоставлением связей на базе LLM для обнаружения путей RCE в Python и глубоких цепочек…

Сканер безопасности веб-приложений с открытым исходным кодом для автоматического обнаружения уязвимостей, ручного тестирования на проникновение и…

Плагин Havoc C2, который создаёт скрытый рабочий стол Windows, транслирует его в браузерное окно просмотра и внедряет ввод мыши/клавиатуры для…

Отладчик уровня ядра Windows с интерфейсом в стиле OllyDbg/IDA, программными и аппаратными точками останова, символами PDB, декомпилятором и 17…

Файловая реверс-оболочка и C2-фреймворк, использующий прямые системные вызовы, прокси-туннелирование и шифрование ChaCha20 для обхода антивирусов.

Скрипт PowerShell, который отслеживает DNS-трафик Windows через pktmon для обнаружения отравления, спуфинга, ответов вредоносных резолверов и…

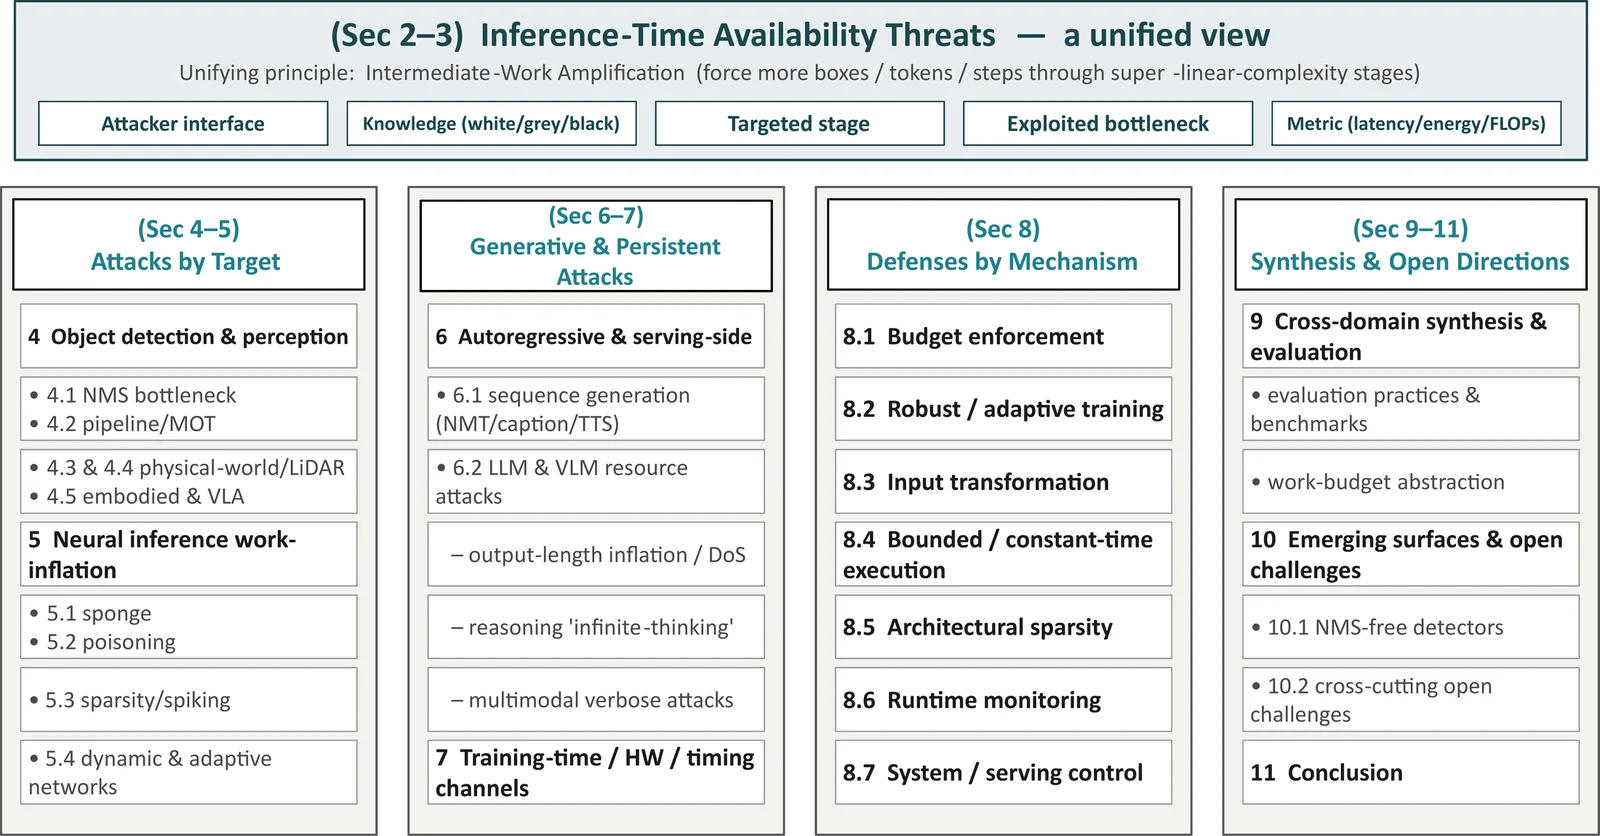
Курируемый индекс атак и защит на основе глубокого обучения, направленных на задержку, энергопотребление-задержку и тайминги (доступность) —…

Открытые LLM и код для обучения/оценки защиты от атак prompt injection, с бенчмарками для безопасности агентного вызова инструментов и следования…

UI с участием человека в цикле, который преобразует описания протоколов на естественном языке или C/C++ в проверяемый Protocol IR, а затем генерирует…

Отчёты по анализу вредоносного ПО о том, что я поймал в своей honeypot

Управление идентификацией и доступом с открытым исходным кодом для современных приложений и сервисов

Открытая браузерная лаборатория для создания смоделированной инфраструктуры, наблюдения за продвижением атаки через неё и проверки работоспособности…