LazZzy_Dump
Статически извлекает и расшифровывает AES-CBC/XOR-обфусцированный shellcode из PE-бинарников, обёрнутых laZzzy, с помощью сопоставления сигнатур и…
Краткие редакционные обновления опубликованных инструментов кибербезопасности.

Статически извлекает и расшифровывает AES-CBC/XOR-обфусцированный shellcode из PE-бинарников, обёрнутых laZzzy, с помощью сопоставления сигнатур и…

Обратное преобразование bytenode .jsc (кэш кода V8) в JavaScript — статически, на чистом Rust, без пропатченных V8/Node. Node 8→26 / V8 5.8–14.6;…

Бесплатный универсальный инструмент для работы с базами данных и SQL-клиент

Открытый IDE для исследования и тестирования API (легковесная альтернатива Postman/Insomnia)

Намеренно уязвимое Android-приложение для исследований в области мобильной безопасности и практики bug bounty — OWASP Mobile Top 10

Реверс-инжиниринг головного устройства BYD Dolphin — CAN-шина, AVAS, NFC-ключи, OTA и многое другое. DiLink 3 / Android 10.

😱 Кураторский список потрясающе классных OSINT-инструментов

Обёртка на Python вокруг masscan и nmap для крупномасштабного обнаружения портов, обнаружения хостов, захвата баннеров и сканирования уязвимостей на…

Экспериментальный аутентификатор FIDO2/WebAuthn на RP2040 с packed-аттестацией и документированной совместимостью с Windows/Entra

Мультивекторный инструмент DoS для специалистов по кибербезопасности Red Team.

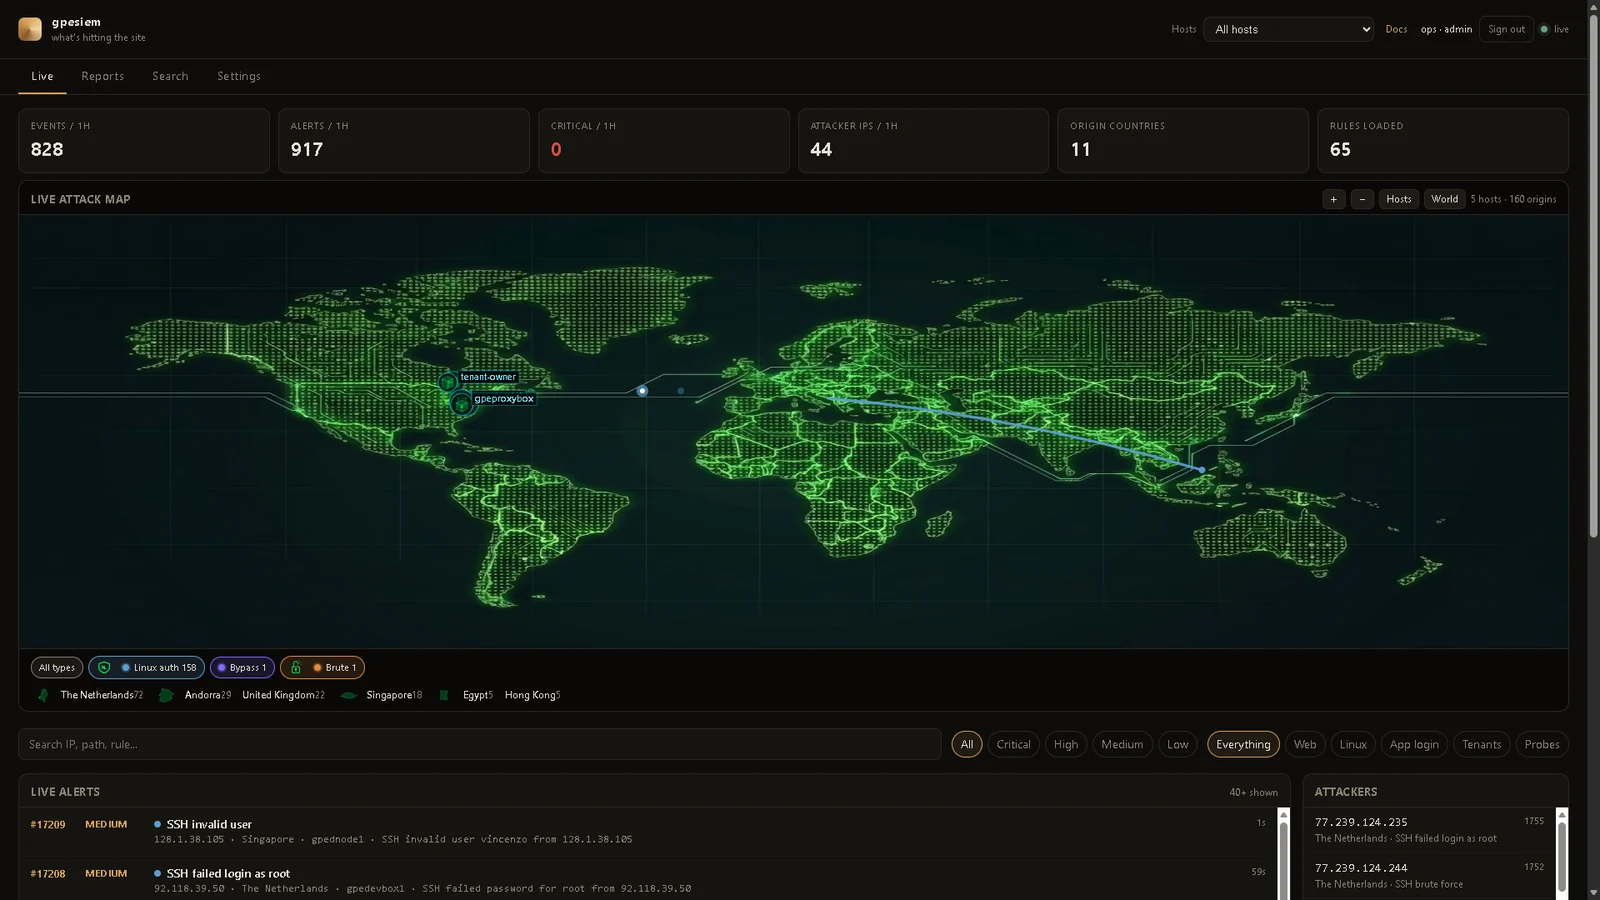
Легковесный монитор веб-атак. Один бинарник на Go + SQLite. Не OSSEC, не WAF.

Корпоративный инструментарий для аудита и миграции устаревшей инфраструктуры на гибридную постквантовую криптографию (PQC).