Корпоративный инструментарий для аудита и миграции устаревшей инфраструктуры на гибридную постквантовую криптографию (PQC).



Инструментарий миграции на постквантовую криптографию для Nginx и OpenSSH.
QSM — это открытый инструментарий, который проводит аудит устаревших криптографических конфигураций и мигрирует их на гибридную постквантовую криптографию (PQC). Он нацелен на вектор угрозы «Harvest Now, Decrypt Later» (HNDL) путём моделирования последствий алгоритма Шора и автоматизации гибридных миграций в системах на базе Debian.
⚠️ Строгий архитектурный принцип: QSM никогда не допускает чисто постквантовое развёртывание. Все операции реализуют гибридную парадигму, объединяющую классические и PQC-алгоритмы (ECDSA P-256 + ML-DSA-65 для аутентификации; X25519 + ML-KEM-768 для обмена ключами).
QSM — это функциональный proof-of-concept, а не сертифицированный производственный инструмент. Пожалуйста, внимательно прочитайте этот раздел, прежде чем полагаться на него в критических средах.
Команда --simulate использует упрощённую аналитическую модель для
оценки ресурсов алгоритма Шора — а не скомпилированную квантовую схему:
O(bits³)logical_qubits × 1000 (предположение о поверхностном коде)Это даёт оценки порядка величины, а не точные прогнозы. Реальные требования к ресурсам CRQC зависят от глубины схемы, точности гейтов, накладных расходов на коррекцию ошибок и архитектуры оборудования. Всё это остаётся предметом активных исследований.
Выходные показатели (например, «~99 дней для ECC-256») представляют собой теоретическую нижнюю границу при указанных допущениях, а не измерение на какой-либо существующей машине. Криптографически значимого квантового компьютера (CRQC) сегодня не существует.
Команда --migrate патчит конфигурационные файлы, внедряя гибридные
наборы шифров. Она не:
liboqs или oqs-providerВы должны убедиться, что oqs-provider установлен и загружен, чтобы
внедрённые имена шифров были приняты. Сначала протестируйте все миграции в
среде, отличной от производственной.
QSM проверен на:
tests/)Он не проходил стресс-тестирование в масштабе, под нагрузкой или в разнообразных средах. Рассматривайте его как эталонную реализацию и адаптируйте под свою инфраструктуру.
QSM ориентируется на финализированные стандарты NIST:
| FIPS | Алгоритм | Использование в QSM |
|---|---|---|
| FIPS 203 | ML-KEM | Обмен ключами (ML-KEM-768) |
| FIPS 204 | ML-DSA | Аутентификация (ML-DSA-65) |
Терминология: «Kyber» и «Dilithium» были предстандартными кодовыми именами, использовавшимися во время конкурса NIST. Финализированные стандарты используют ML-KEM и ML-DSA соответственно. QSM повсеместно использует стандартизированные названия.
QSM создан для адаптивной работы в различных средах:
liboqs для атомарного исправления слоёв конфигурации с логикой
отката, проверяемой контрольными суммами.# Clone and enter the vault
git clone https://github.com/soufianecyber/Quantum-Safe-Migration
cd Quantum-Safe-Migration
# Initialize virtual environment
python3 -m venv venv
source venv/bin/activate
# Install dependencies
pip install -r requirements.txt
python3 qsm.py --preflight
# 1. Run Quantum Attack Simulation on target assets
python3 qsm.py --simulate --target example.com
python3 qsm.py --simulate --keyfile ./test_legacy_key.pem

# 2. Preview Hybrid Migration Block (Safe Dry-Run)
python3 qsm.py --migrate --target nginx --config ./dummy_nginx.conf --dry-run

# 3. Apply Production Migration (Requires Sudo)
sudo venv/bin/python3 qsm.py --migrate --target nginx --config /etc/nginx/nginx.conf
sudo venv/bin/python3 qsm.py --migrate --target sshd --config /etc/ssh/sshd_config

# 4. Atomic Rollback Checksum Restoration
sudo venv/bin/python3 qsm.py --rollback --target /etc/nginx/nginx.conf
sudo python3 qsm.py --preflight
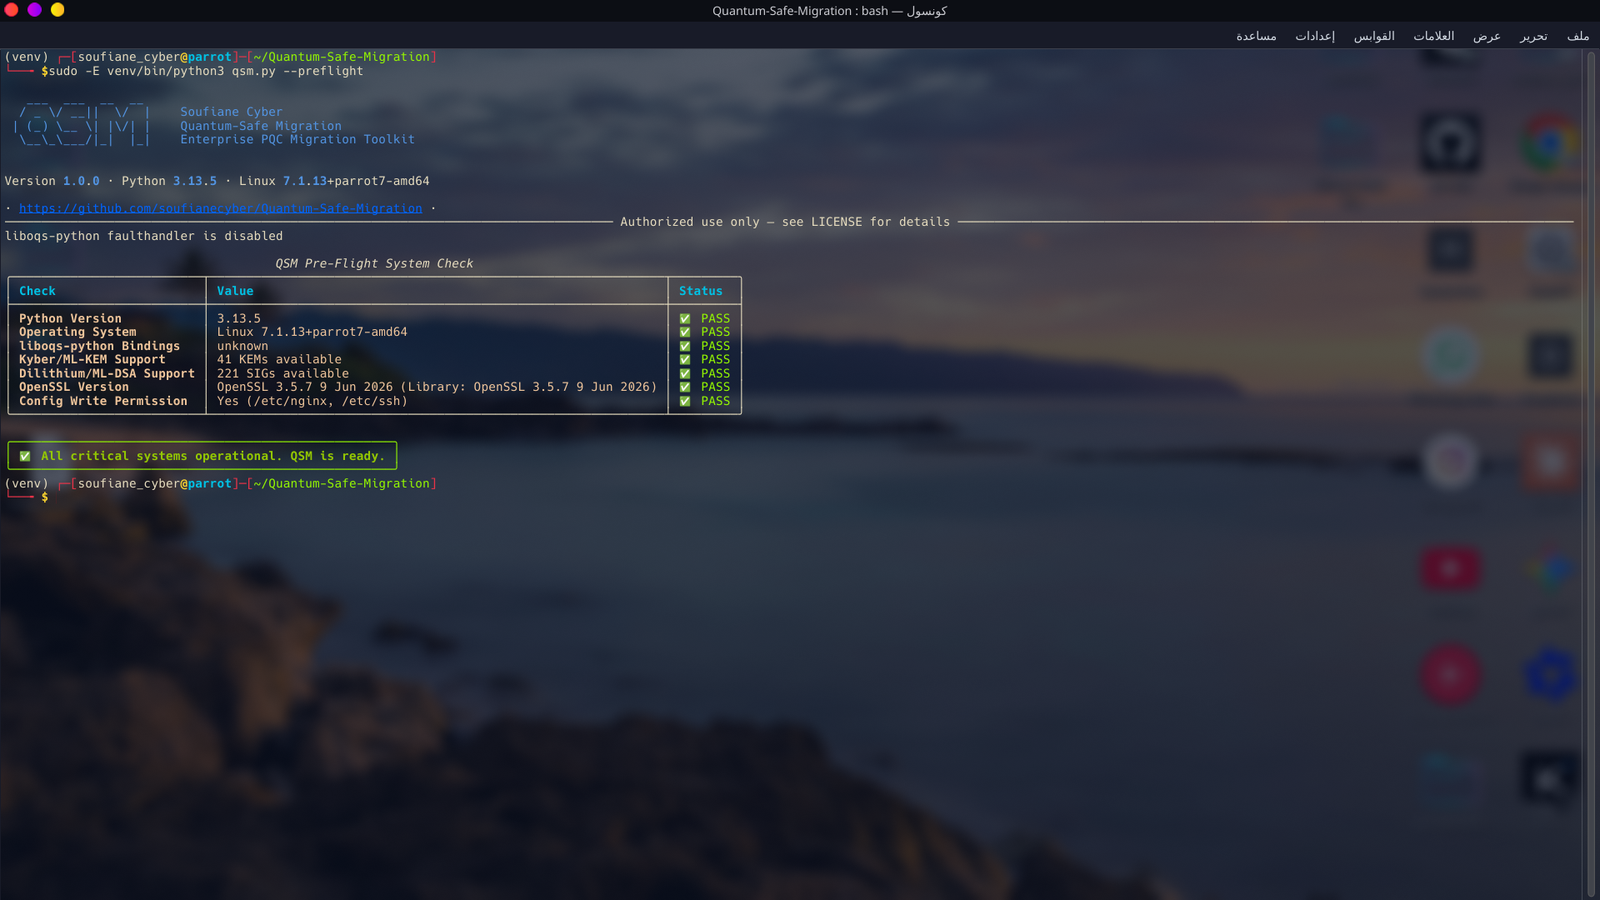
Проверяет версию Python, привязки liboqs, доступность ML-KEM/ML-DSA и OpenSSL.
python3 qsm.py --simulate --target google.com
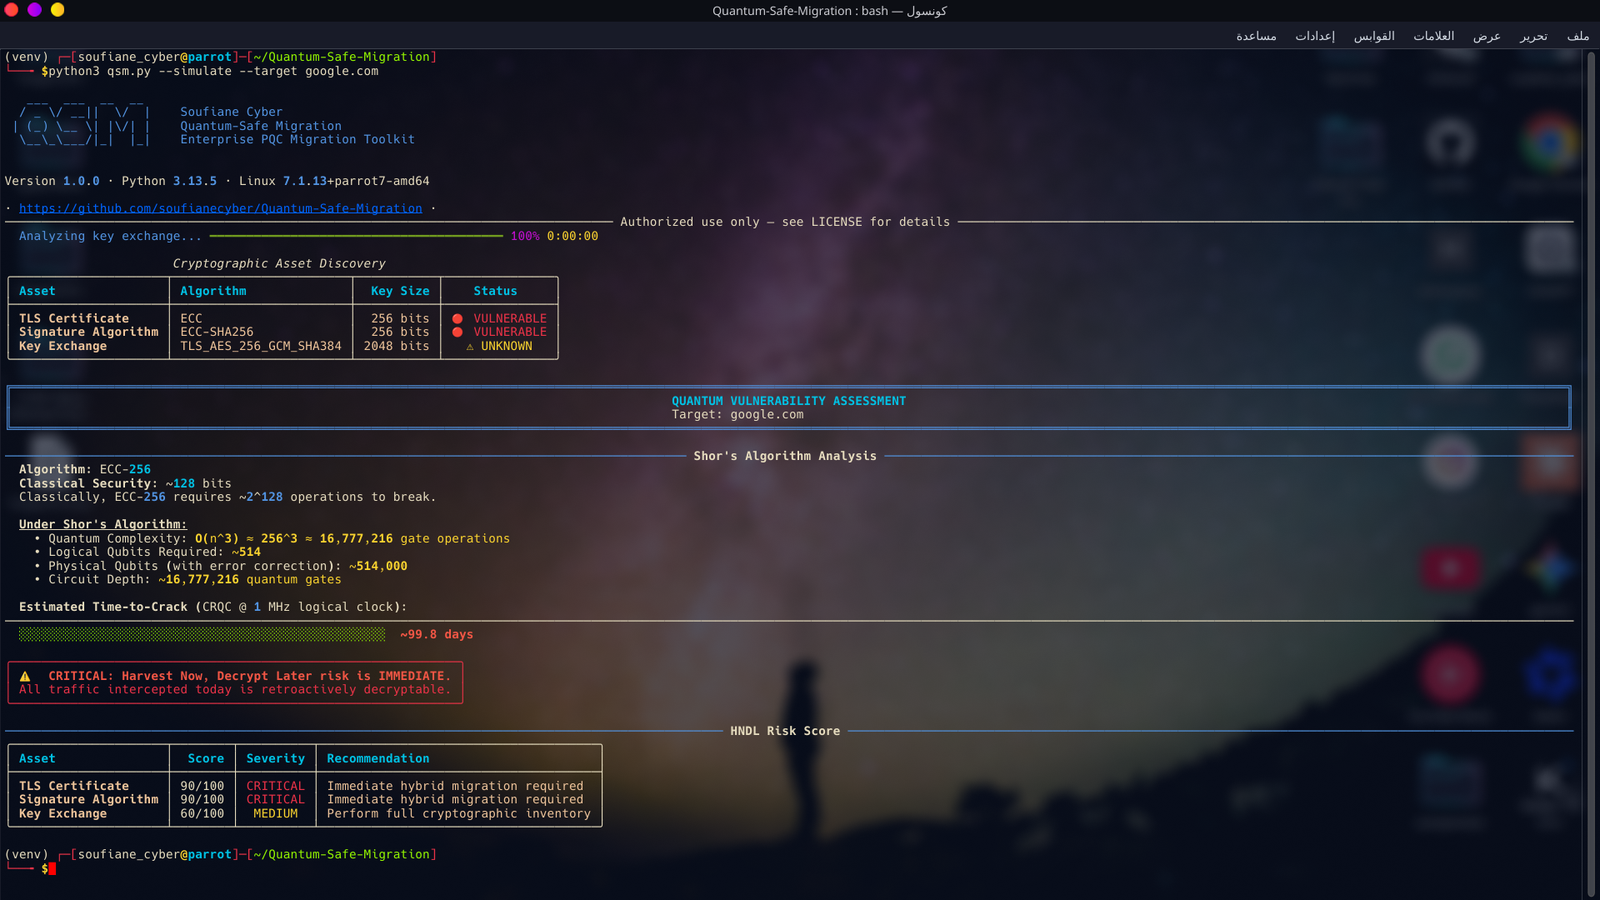
Обнаруживает ECC-256 на google.com и вычисляет время взлома алгоритмом Шора.
sudo python3 qsm.py --migrate --target nginx --config /etc/nginx/nginx.conf --dry-run
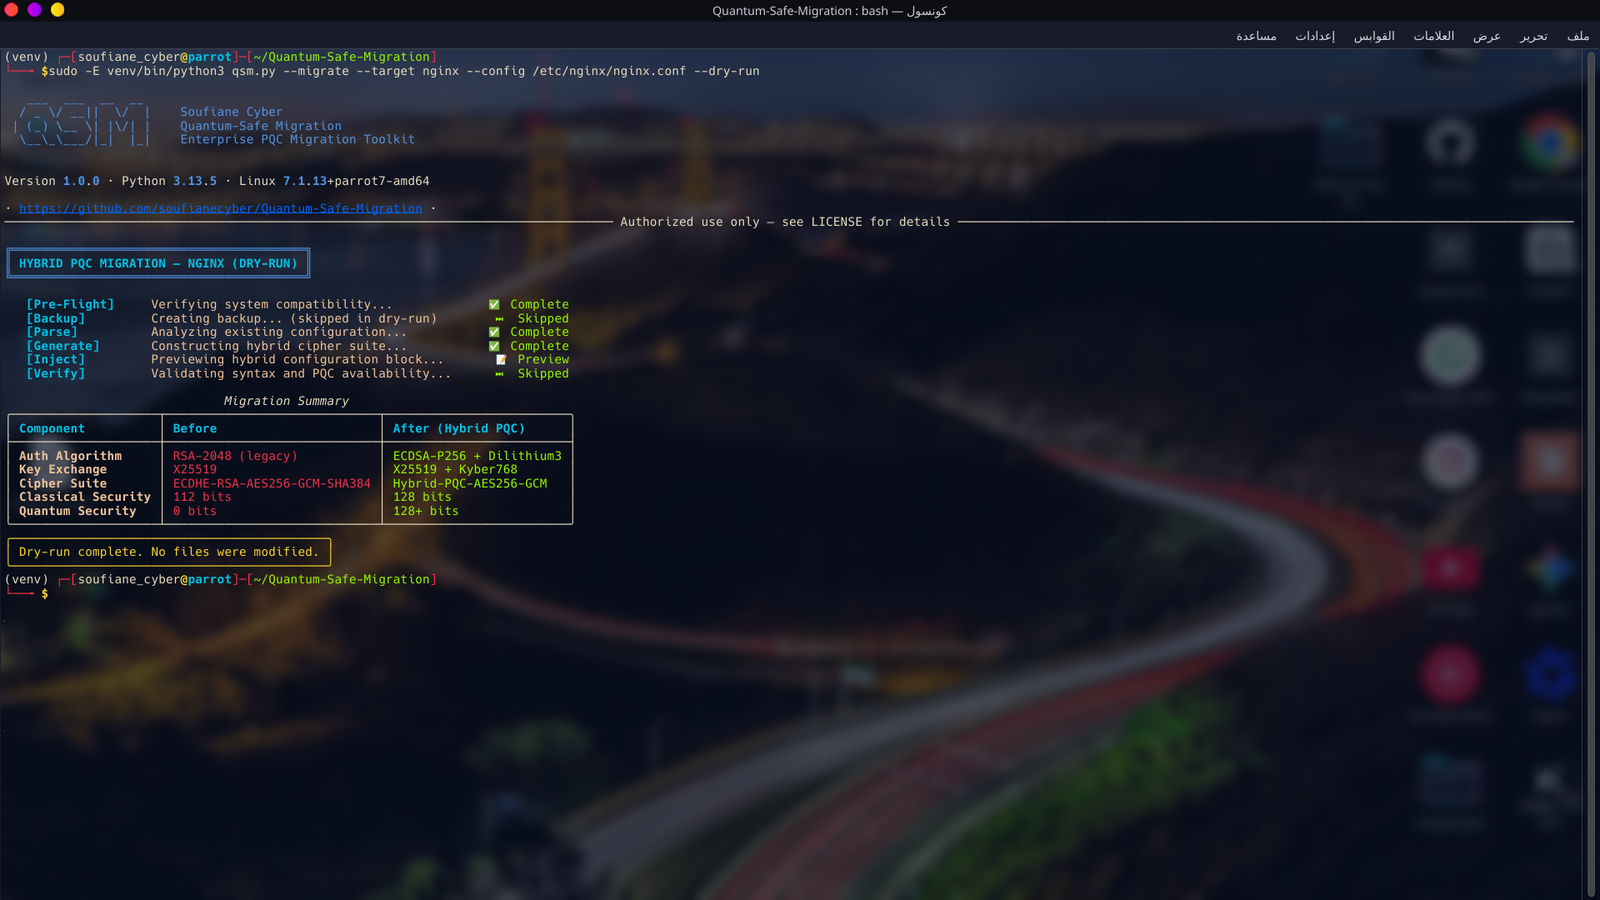
Предпросмотр внедрения гибридного набора шифров — файлы не изменяются.
Распространяется под лицензией MIT. Подробности см. в LICENSE.
Отказ от ответственности: этот инструментарий создан исключительно для авторизованного тестирования и проверки миграции инфраструктуры.
Soufiane Cyber
liboqs