security-harness
Многоагентная среда статического анализа безопасности приложений для ИИ-агентов программирования: картографирует кодовые базы, ищет классы…

Многоагентная среда статического анализа безопасности приложений для ИИ-агентов программирования: картографирует кодовые базы, ищет классы…

AI-powered bug bounty hunting toolkit that works with or without subscription.

Находит учётные данные и секреты с помощью более чем 170 правил, охватывающих исходный код, веб-URL и CI/CD, проверяет их через API поставщиков и…

Агентный сканер безопасности ИИ, который рассуждает как атакующий по исходному коду, подтверждает эксплуатируемые уязвимости с помощью исполняемых…

Bandit — это инструмент, предназначенный для поиска распространённых уязвимостей в Python-коде.

RAM efficient terminal agent harness for coding, cybersecurity, and automation.

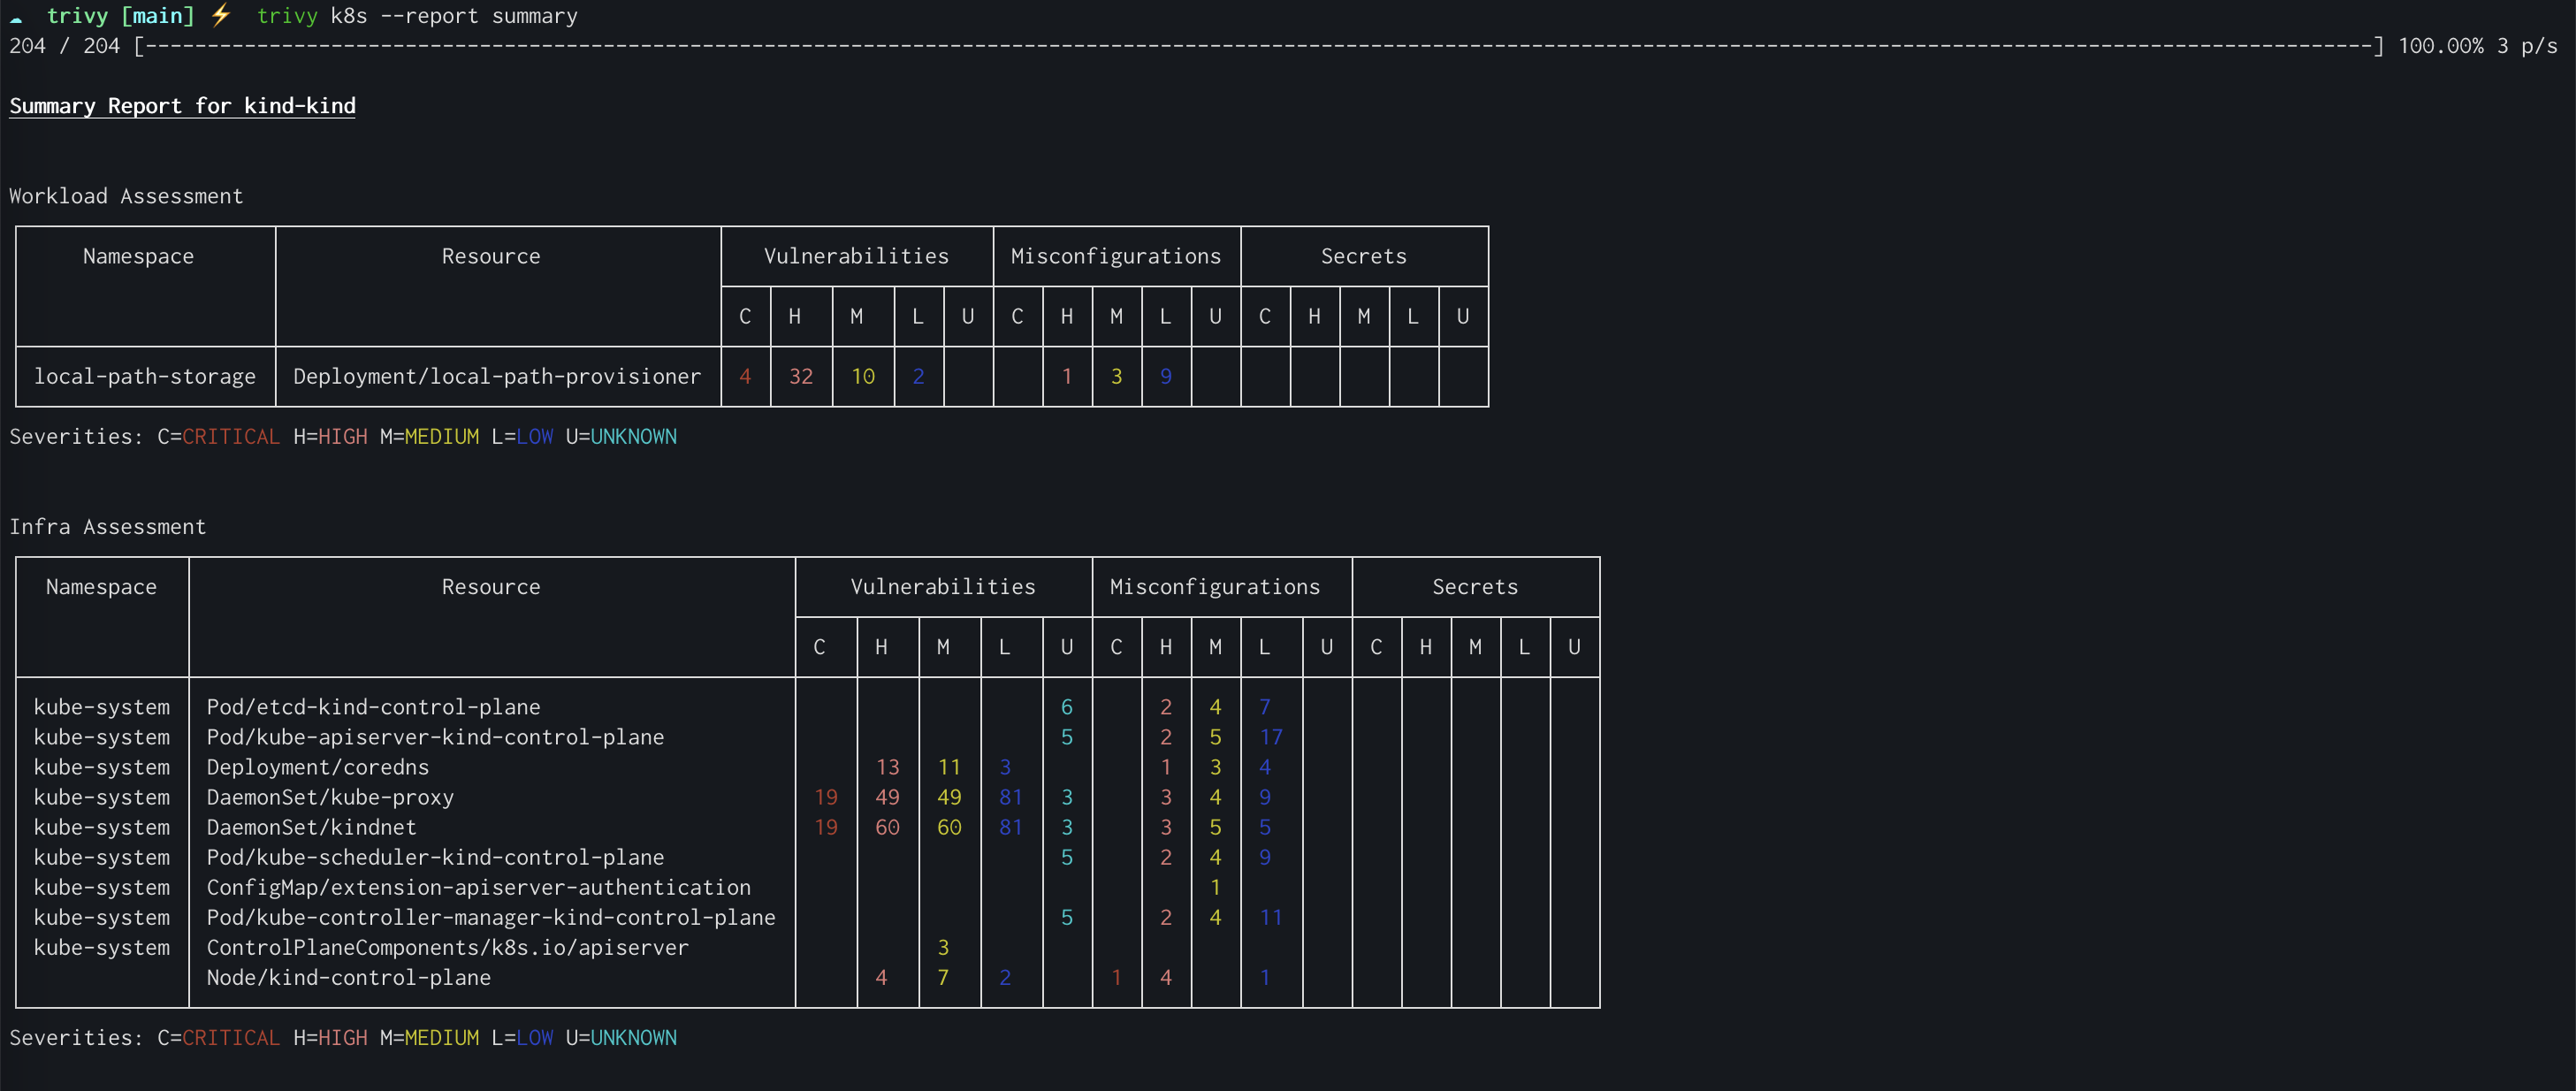
Находите уязвимости, ошибки конфигурации, секреты, SBOM в контейнерах, Kubernetes, репозиториях кода, облаках и не только

поиск жестко прописанных строк в исходном коде

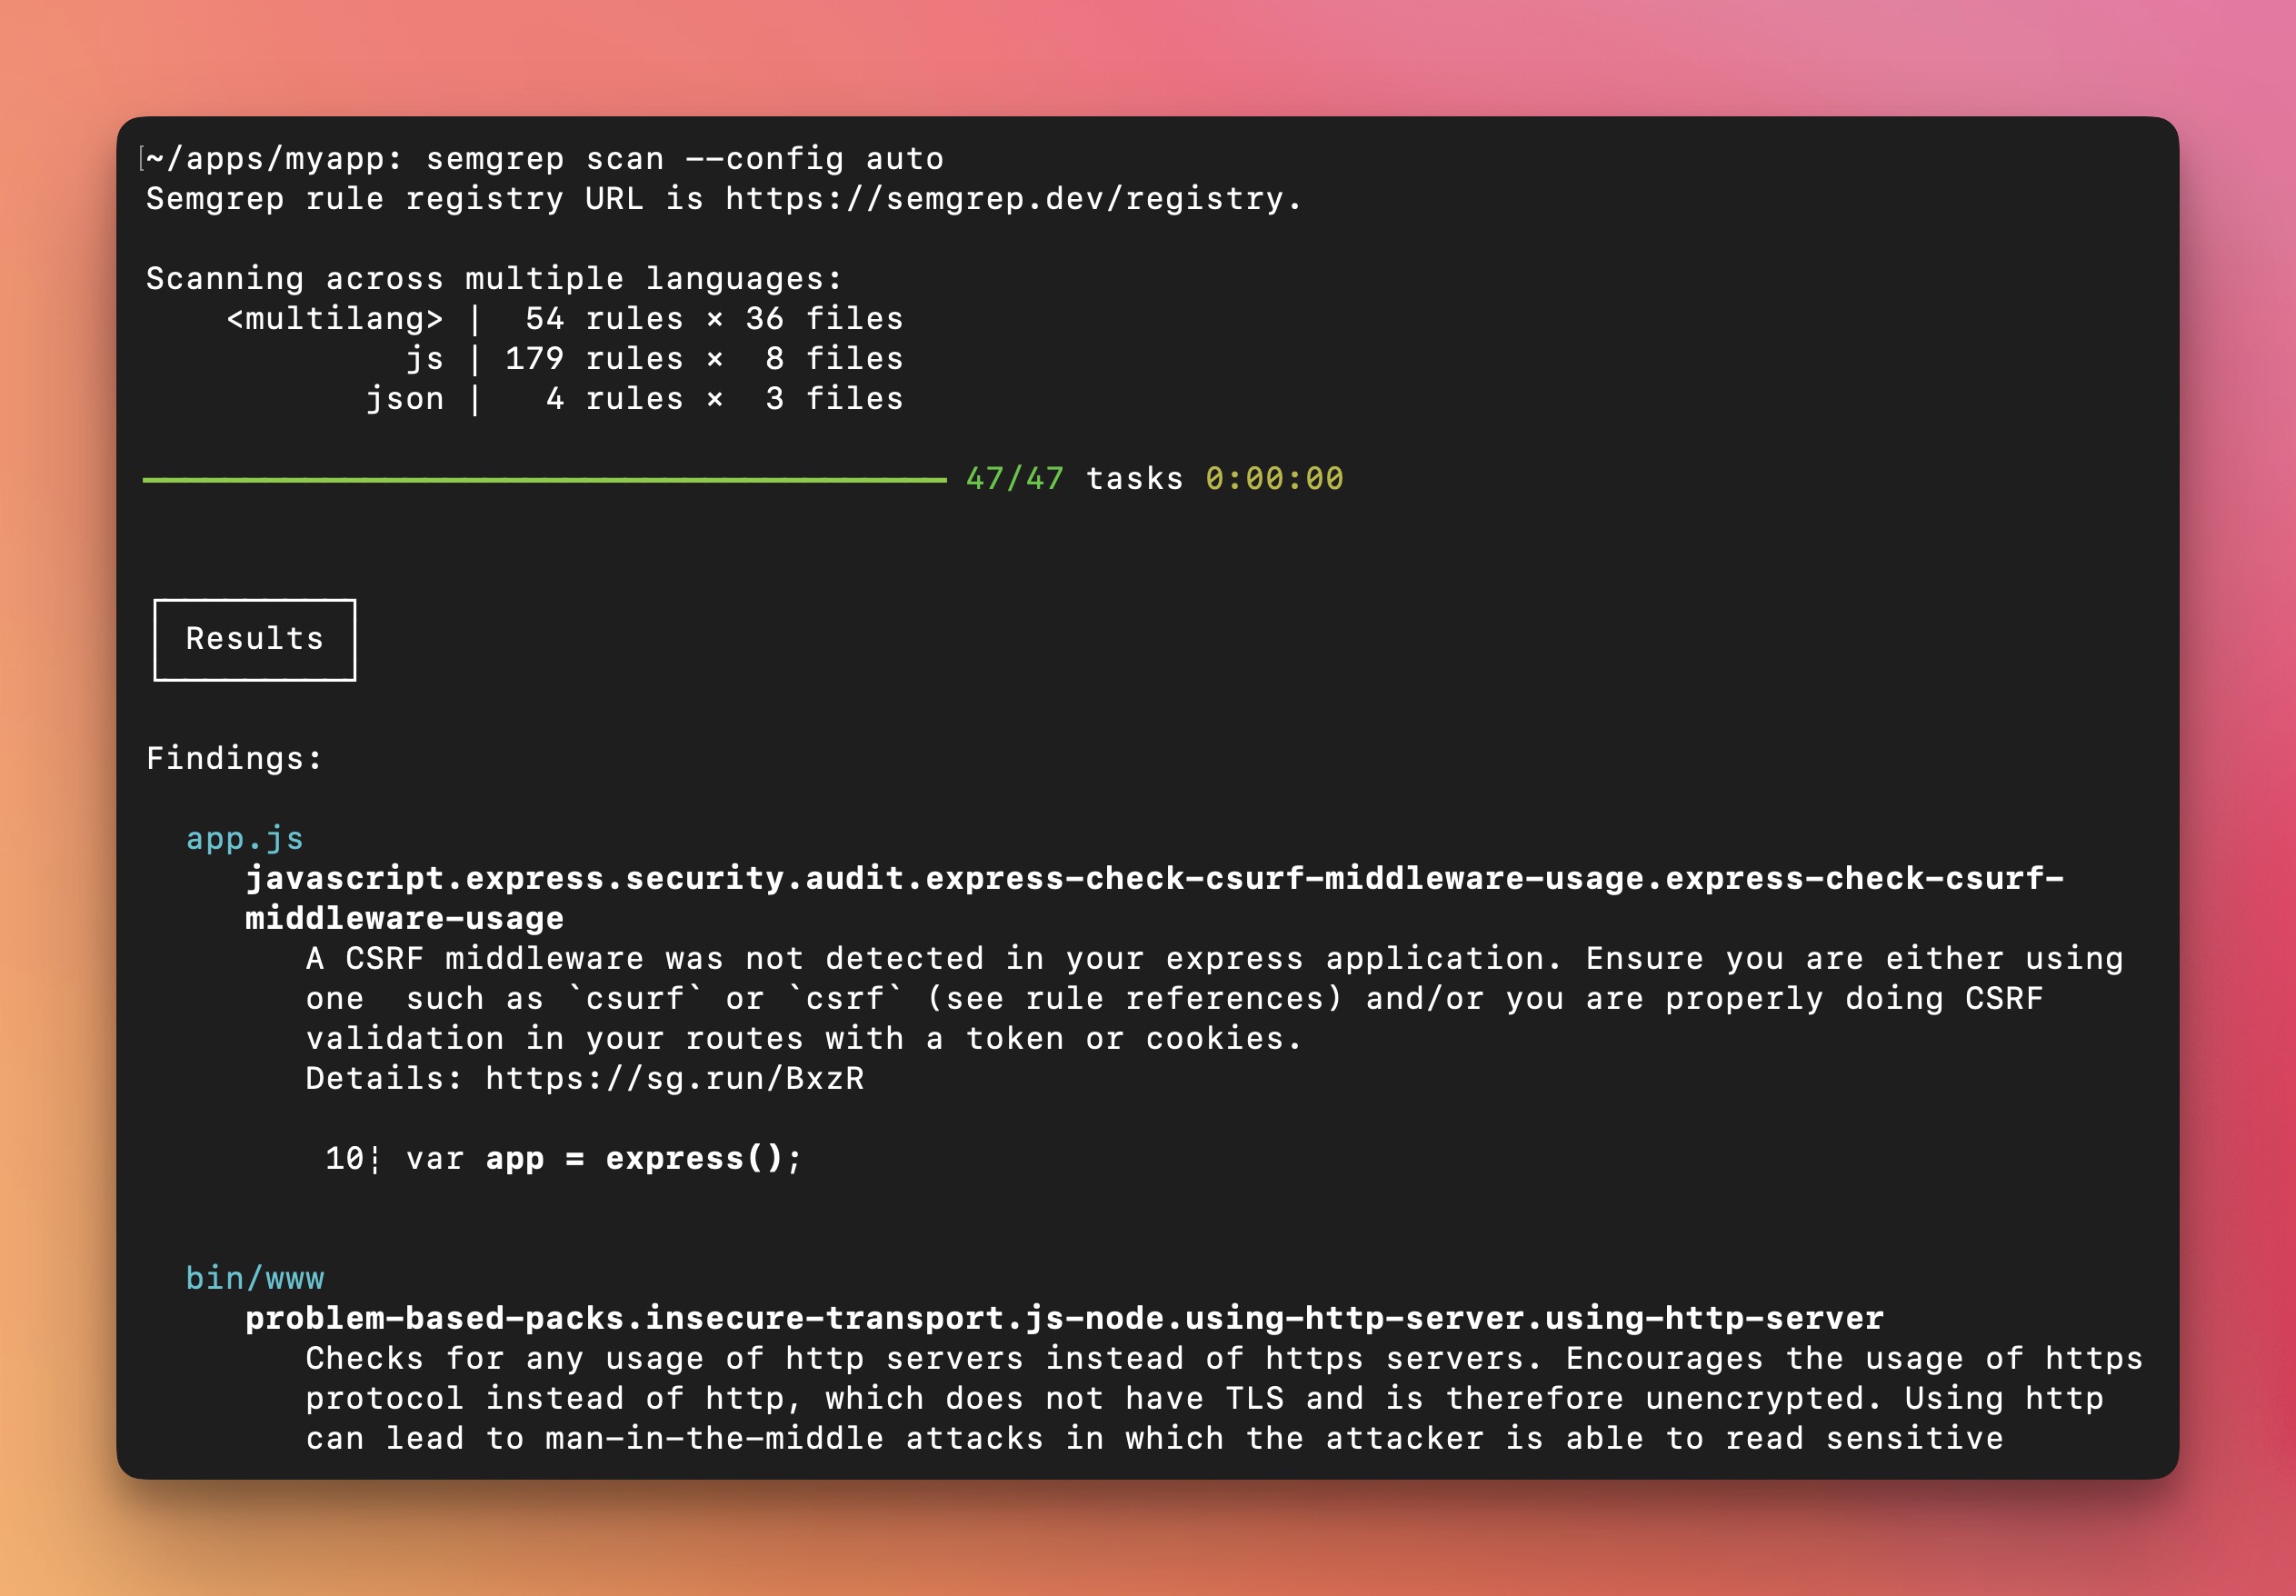
Легковесный статический анализ для многих языков. Находите варианты ошибок с помощью паттернов, похожих на исходный код.

Статический анализатор CLI, который сканирует сгенерированный ИИ код на наличие уязвимостей, таких как SQL-инъекции, небезопасная рефлексия и жёстко…

Статический анализатор без зависимостей для поиска ошибок корректности zk-схем в o1js/Mina zkApps и схемах Noir

Curated directory of static analysis (SAST) tools and linters for programming languages, configs, build tools, and CI, focused on improving code…

Семантический SAST-сканер для приложений Node.js, который обнаруживает небезопасные шаблоны кода с помощью сопоставления шаблонов libsast и…

Инструмент статического анализа кода с учётом фреймворков для автоматизированного ревью исходного кода, включающий платформозависимые правила, анализ…

Инструмент сканирования безопасности кода (SAST) для обнаружения, фильтрации и приоритизации рисков безопасности и конфиденциальности.

OpenAI's Codex Security CLI and TypeScript SDK for finding, validating, and fixing security vulnerabilities. npm:…

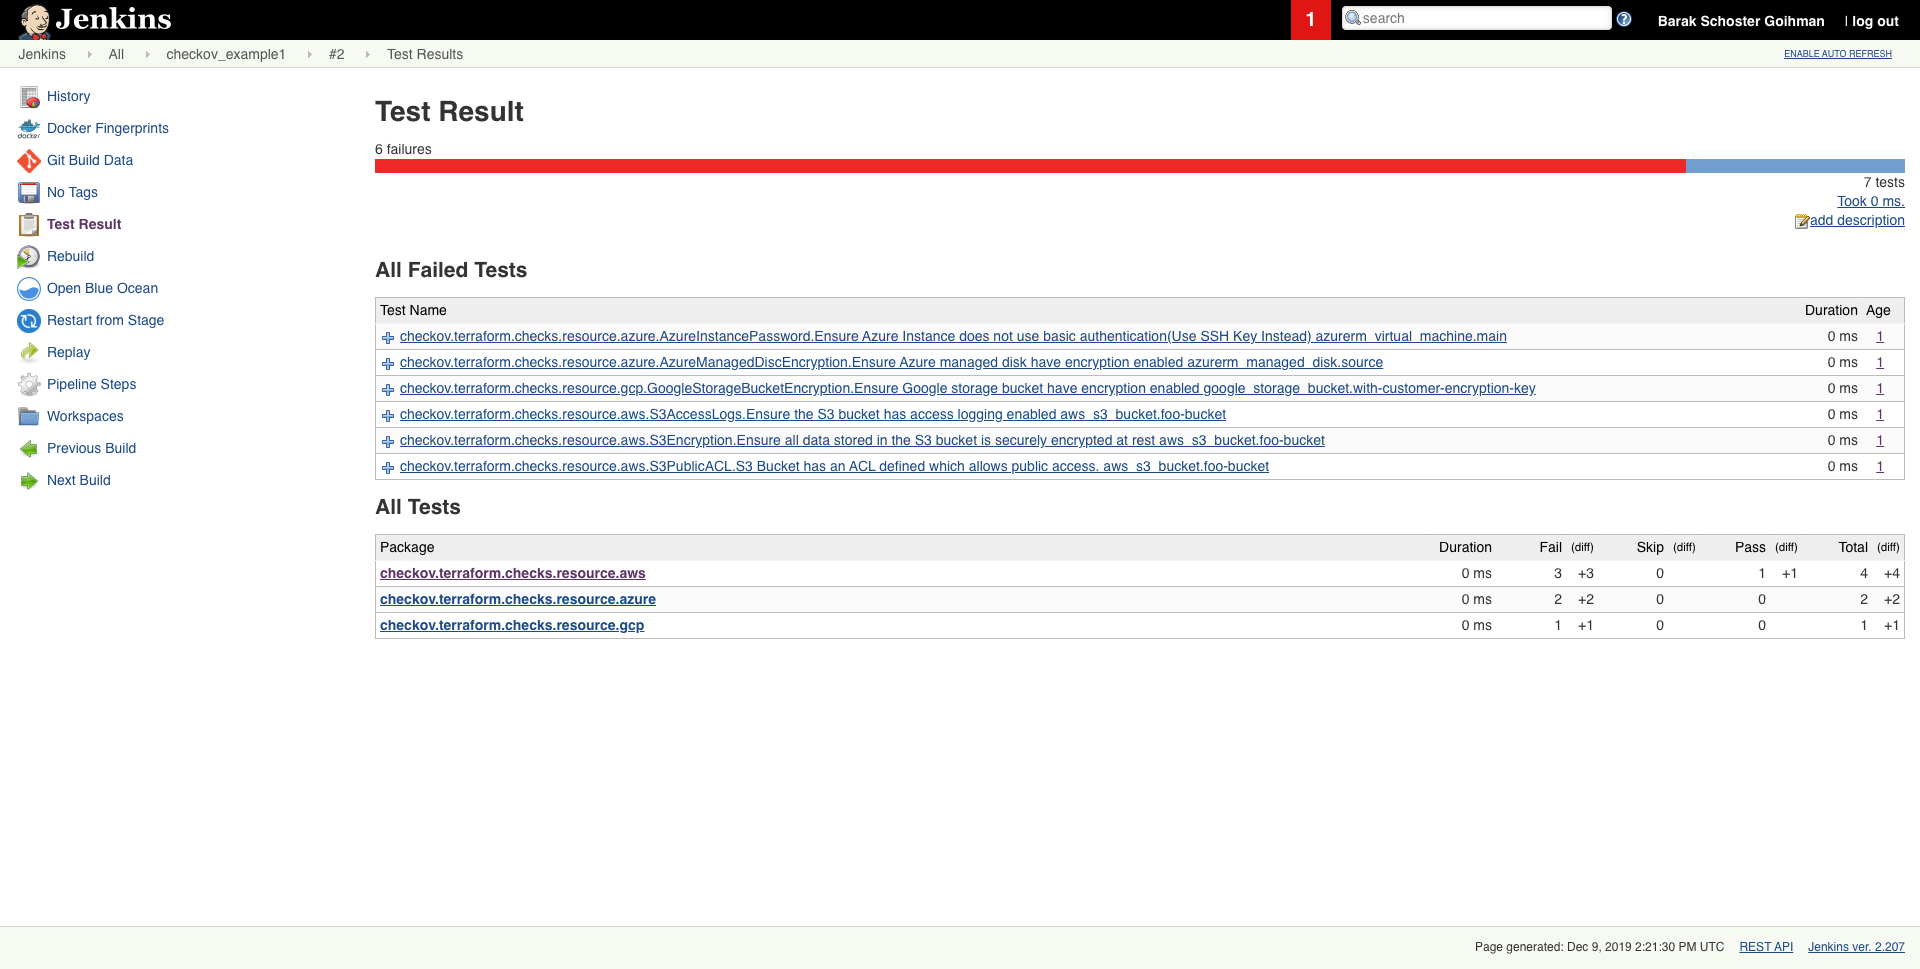
Инструмент статического анализа для инфраструктуры как код, который обнаруживает облачные неверные конфигурации, уязвимости и секреты в Terraform,…

Пакет правил статического анализа для обнаружения уязвимостей безопасности, опасных шаблонов кода и проблем конфигурации во многих языках;…