
flatpak
 flatpak/flatpak
Фреймворк для изоляции и распространения приложений Linux
container-securitysecurity-virtualization
flatpak/flatpakФреймворк для изоляции и распространения приложений Linux
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 beelzebub-labs/beelzebub
Безопасный low-code фреймворк времени выполнения для deception, использующий ИИ для виртуализации систем.
 lakr233/vphone-cli
Загружайте и управляйте виртуальными iPhone на Apple Silicon с патчингом прошивки, вариантами джейлбрейка и функциями для исследований в области…
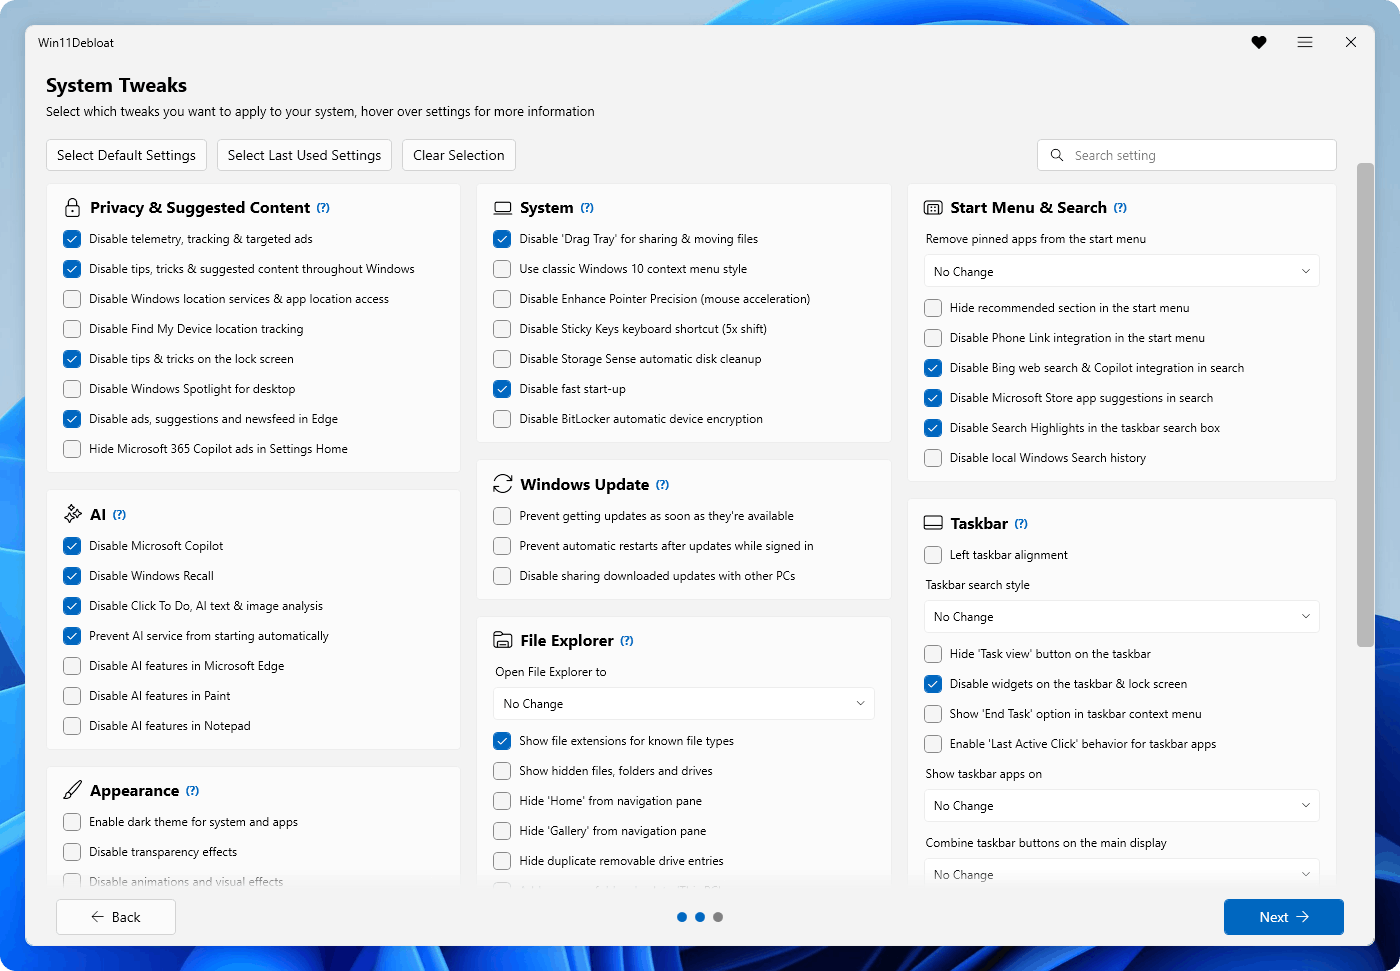 raphire/win11debloat
Простой, лёгкий скрипт PowerShell, который позволяет удалять предустановленные приложения, отключать телеметрию, а также выполнять различные другие…
 zerobootdev/zeroboot
Субмиллисекундные VM-песочницы для AI-агентов с помощью copy-on-write форкинга
 finbarr/yolobox
Let your AI go full send. Your home directory stays home.
 netblue30/firejail
Пространства имён Linux и песочница seccomp-bpf
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 penberg/chimera
Изолируйте ненадёжный код с безопасным доступом к хосту.
 owasp/owasp-ctf-in-a-box
Самостоятельно размещаемый набор OWASP CTF: один сервер, одна бесплатная организация GitHub, без облачных зависимостей
 vulhub/vulhub
Предварительно созданные уязвимые среды на основе Docker-Compose
 blackarch/blackarch
Дистрибутив на базе ArchLinux для пентестеров и исследователей в области безопасности.
 qubesos/qubes-core-admin
Управляет основным жизненным циклом доменов Qubes OS через Python admin API, обеспечивая безопасную изоляцию с помощью Xen и предоставляя систему…
 lxc/incus-os
Неизменяемый образ ОС Linux, оптимизированный для запуска контейнеров и виртуальных машин Incus, с UEFI Secure Boot, шифрованием диска TPM 2.0 и…
 openedx/codejail
Безопасное выполнение кода
 monad-developers/ultrafuzz
End-to-end agentic smart contract fuzzing and threat hunting
 michaels1011/ephemora-cell
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…