

USBArmyKnife
 i-am-shodan/usbarmyknife
USB Army Knife — идеальный инструмент для атак с физическим доступом для пентестеров и редтимеров.
packet-sniffing-analysiswi-fi-auditingbluetooth-security+8
2.8k
i-am-shodan/usbarmyknifeUSB Army Knife — идеальный инструмент для атак с физическим доступом для пентестеров и редтимеров.

 x0rz/eqgrp_lost_in_translation
Расшифрованное содержимое odd.tar.xz.gpg, swift.tar.xz.gpg и windows.tar.xz.gpg
 byt3bl33d3r/offensivenim
Мои эксперименты по вооружению Nim (https://nim-lang.org/)
 rogandawes/p4wnp1_aloa
P4wnP1 A.L.O.A. от MaMe82 — это фреймворк, который превращает Raspberry Pi Zero W в гибкую, недорогую платформу для пентестинга, red teaming и…
 ignitetechnologies/burpsuite-for-pentester
Эта шпаргалка создана для баг-баунти хантеров и пентестеров, чтобы помочь им находить уязвимости от P4 до P1 исключительно и полностью с помощью…
 thewover/donut
Генерирует позиционно-независимый шелл-код для x86, x64 или AMD64+x86, который загружает сборки .NET, PE-файлы и другие полезные нагрузки Windows из…
 monoxgas/srdi
Реализация Reflective DLL Injection в виде шелл-кода. Преобразование DLL в позиционно-независимый шелл-код.
 byt3bl33d3r/silenttrinity
Асинхронный, совместный агент пост-эксплуатации, работающий на Python и DLR .NET
 botesjuan/burp-suite-certified-practitioner-exam-study
Практические конспекты и пошаговые руководства по лабораторным работам PortSwigger Academy, охватывающие веб-уязвимости, пейлоады, энумерацию и…
 trickster0/offensiverust
Вооружение на Rust для операций красной команды.
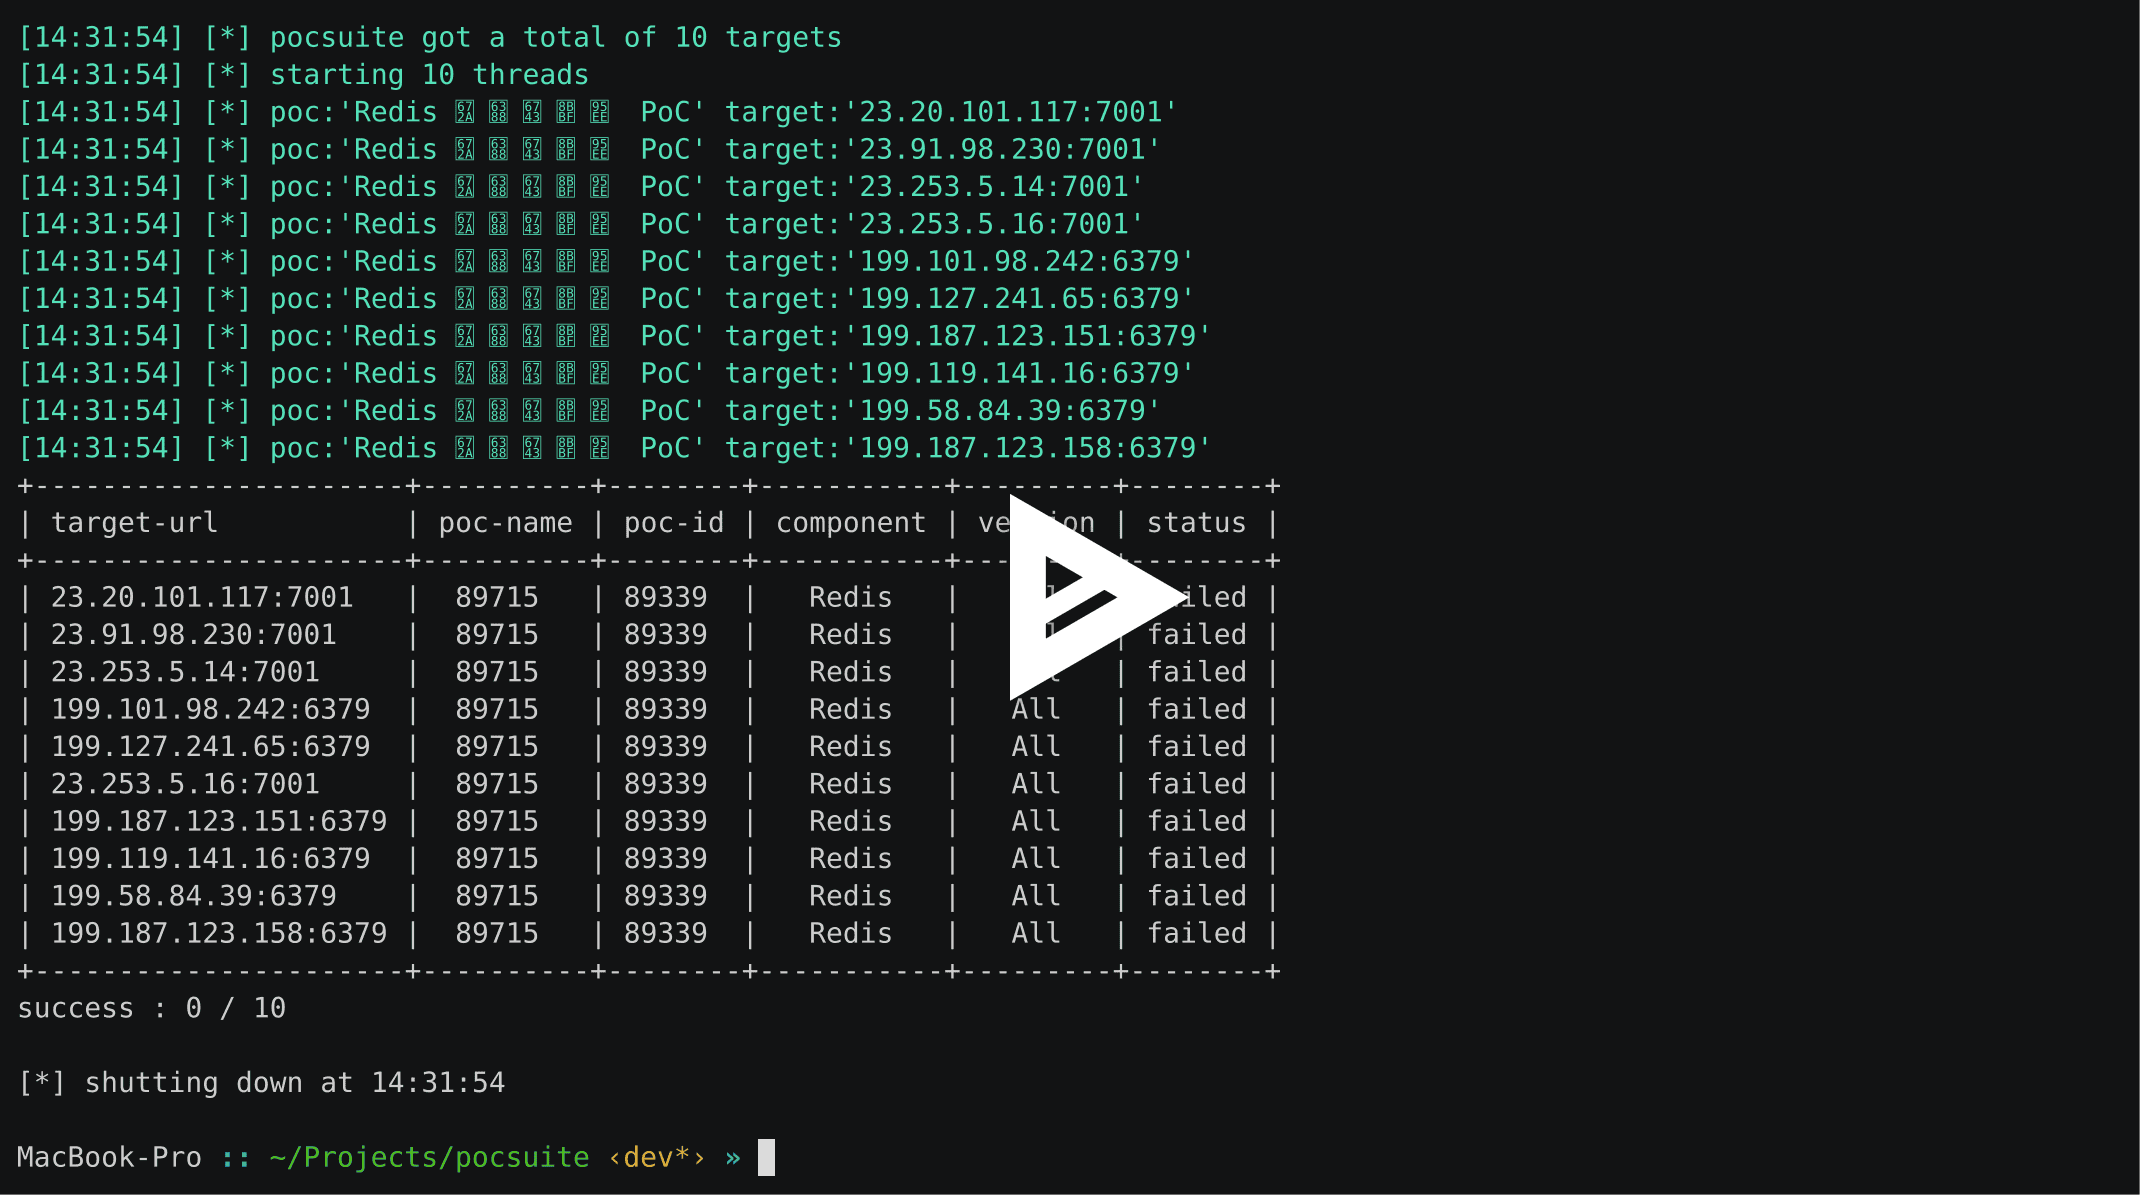 knownsec/pocsuite3
pocsuite3 — это фреймворк с открытым исходным кодом для удаленного тестирования уязвимостей, разработанный командой Knownsec 404 Team.
 v12-security/pocs
Дропни PoC, как будто он горячий
 bmax121/kernelpatch
Патчинг и хукинг ядра Linux, имея только урезанный образ ядра Linux.
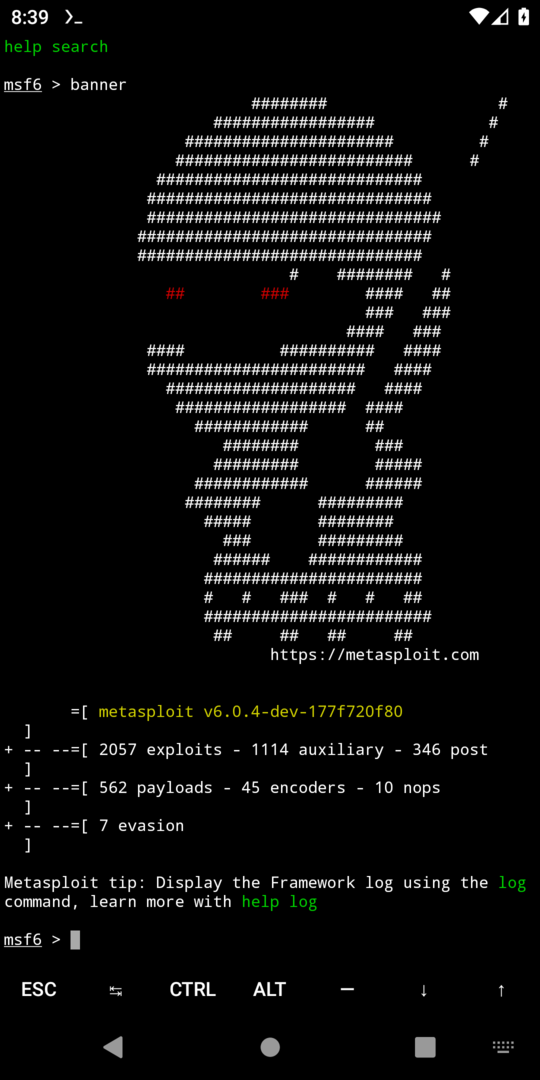 gushmazuko/metasploit_in_termux
Установите и запустите Metasploit Framework 6 на Android через Termux с автоматической настройкой, генерацией полезной нагрузки (msfvenom) и полным…
 s3n4t0r-0x0/apts-adversary-simulation
This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…
 ashemery/exploitation-course
Курс по эксплуатации атакующего программного обеспечения
 ldpreload/blacklotus
BlackLotus UEFI Windows Bootkit