

defenseclaw
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
static-analysisvulnerability-scannersdynamic-analysis-sandboxing+7
817
cisco-ai-defense/defenseclawSecurity Governance for Agentic AI
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 cloud-gouv/securix
SécurixOS — это безопасная операционная система на основе NixOS, разработанная для небольших и средних команд. Она предоставляет минимальную,…
 kunai-project/kunai
Монитор безопасности и охотник за угрозами на основе eBPF для Linux, предоставляющий хронологически упорядоченные события с учетом контейнеров и…
 omerbenamram/evtx
Быстрый (и безопасный) парсер для формата Windows XML Event Log (EVTX)
 cisagov/untitledgoosetool
Untitled Goose Tool — это надежный и гибкий инструмент для охоты и реагирования на инциденты, который добавляет новые методы аутентификации и сбора…
 logpai/logparser
Инструментарий машинного обучения для парсинга логов [ICSE'19, DSN'16]
 trustedsec/sysmoncommunityguide
TrustedSec Sysinternals Sysmon Community Guide
 wagga40/zircolite
A standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs
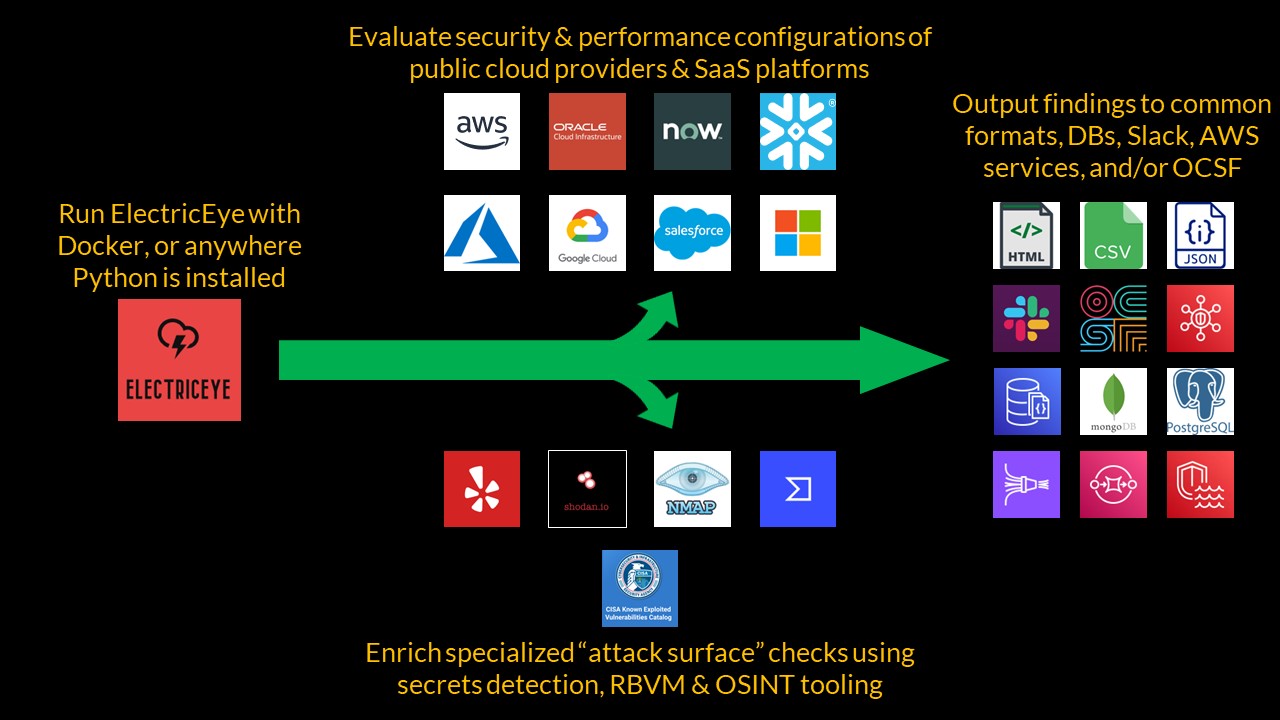 jonrau1/electriceye
ElectricEye — это мультиоблачный, мульти-SaaS Python CLI инструмент для управления активами, управления состоянием безопасности и мониторинга…
 t0pcyber/hawk
Инструмент на основе PowerShell для сбора информации, связанной с вторжениями в O365 и потенциальными утечками данных.
 travisfsmith/sweetsecurity
Мониторинг безопасности сети на устройствах типа Raspberry Pi
 letsdefend/awesome-soc-analyst
Полезные ресурсы для SOC-аналитиков и кандидатов в SOC-аналитики.
 tenzir/tenzir
Собирайте, анализируйте, нормализуйте, агрегируйте, храните, запрашивайте и маршрутизируйте данные телеметрии безопасности в масштабе, используя…
 threathunters-io/laurel
Преобразование журналов аудита Linux для использования в SIEM
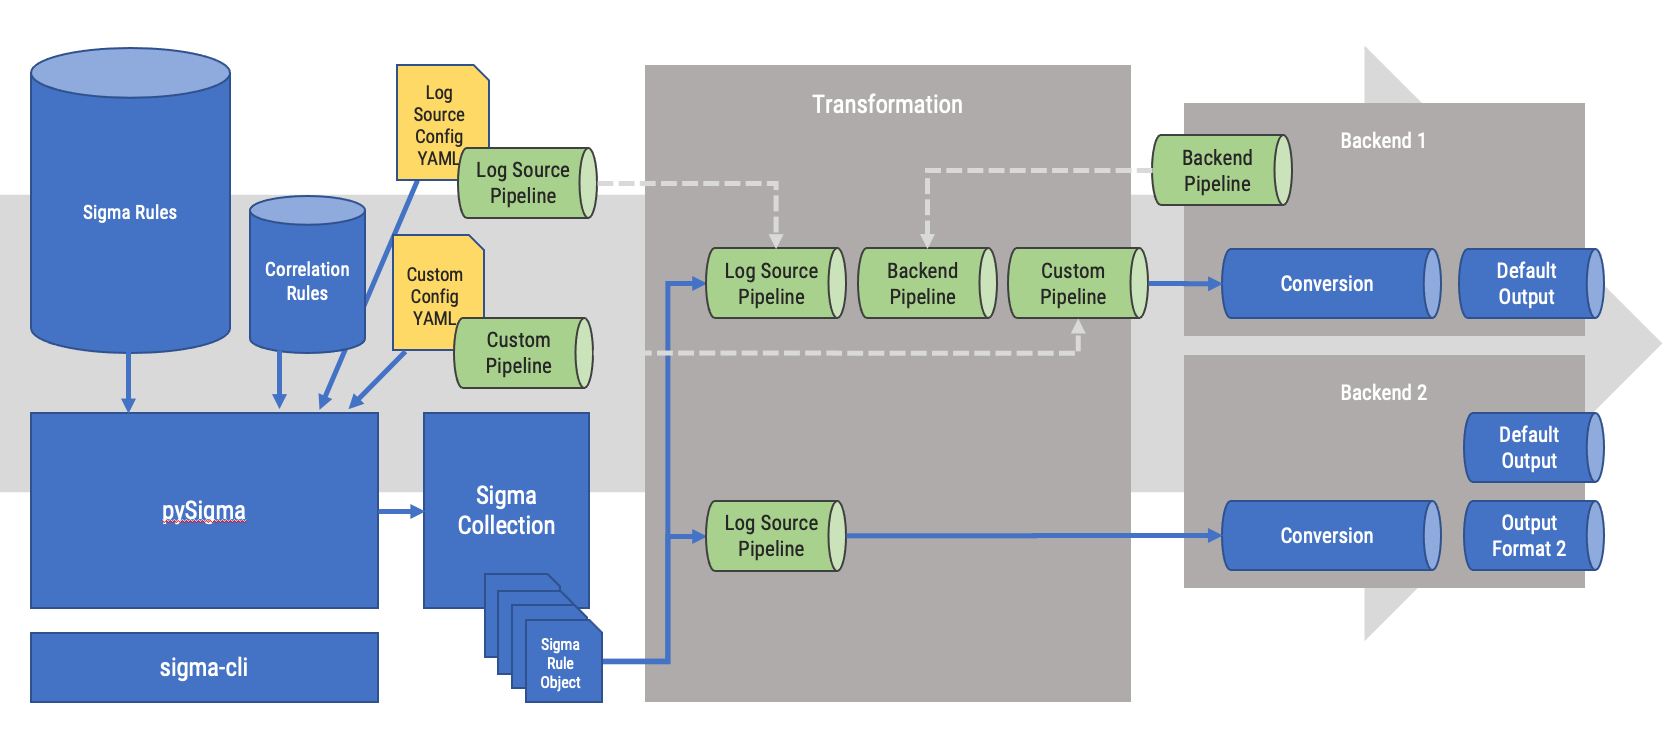 sigmahq/pysigma
Python-библиотека для парсинга и преобразования правил Sigma в запросы (и всё остальное, что можно вообразить)
 magicsword-io/lolrmm
Курируемый каталог инструментов удалённого мониторинга и управления (RMM), используемых злоумышленниками, с YAML-профилями, правилами обнаружения…
 ion-storm/sysmon-config
Расширенная конфигурация Sysmon для ATT&CK, ориентированная на обнаружение наибольшего количества техник по источникам данных в MITRE ATT&CK,…