

Wireshark
 wireshark/wireshark
Официальный репозиторий кода Wireshark. Вы можете поддерживать выход новых версий, жертвуя средства по адресу https://wiresharkfoundation.org/donate/.
packet-sniffing-analysisnetwork-mappingnetwork-forensics+3
1.6k
wireshark/wiresharkОфициальный репозиторий кода Wireshark. Вы можете поддерживать выход новых версий, жертвуя средства по адресу https://wiresharkfoundation.org/donate/.

 onekey-sec/unblob
Извлечение файлов из любых форматов контейнеров
 wiltodelta/remove-ai-watermarks
Remove visible and invisible AI watermarks from images and video, and AI provenance metadata from images, video, and audio. Python library, CLI, and…
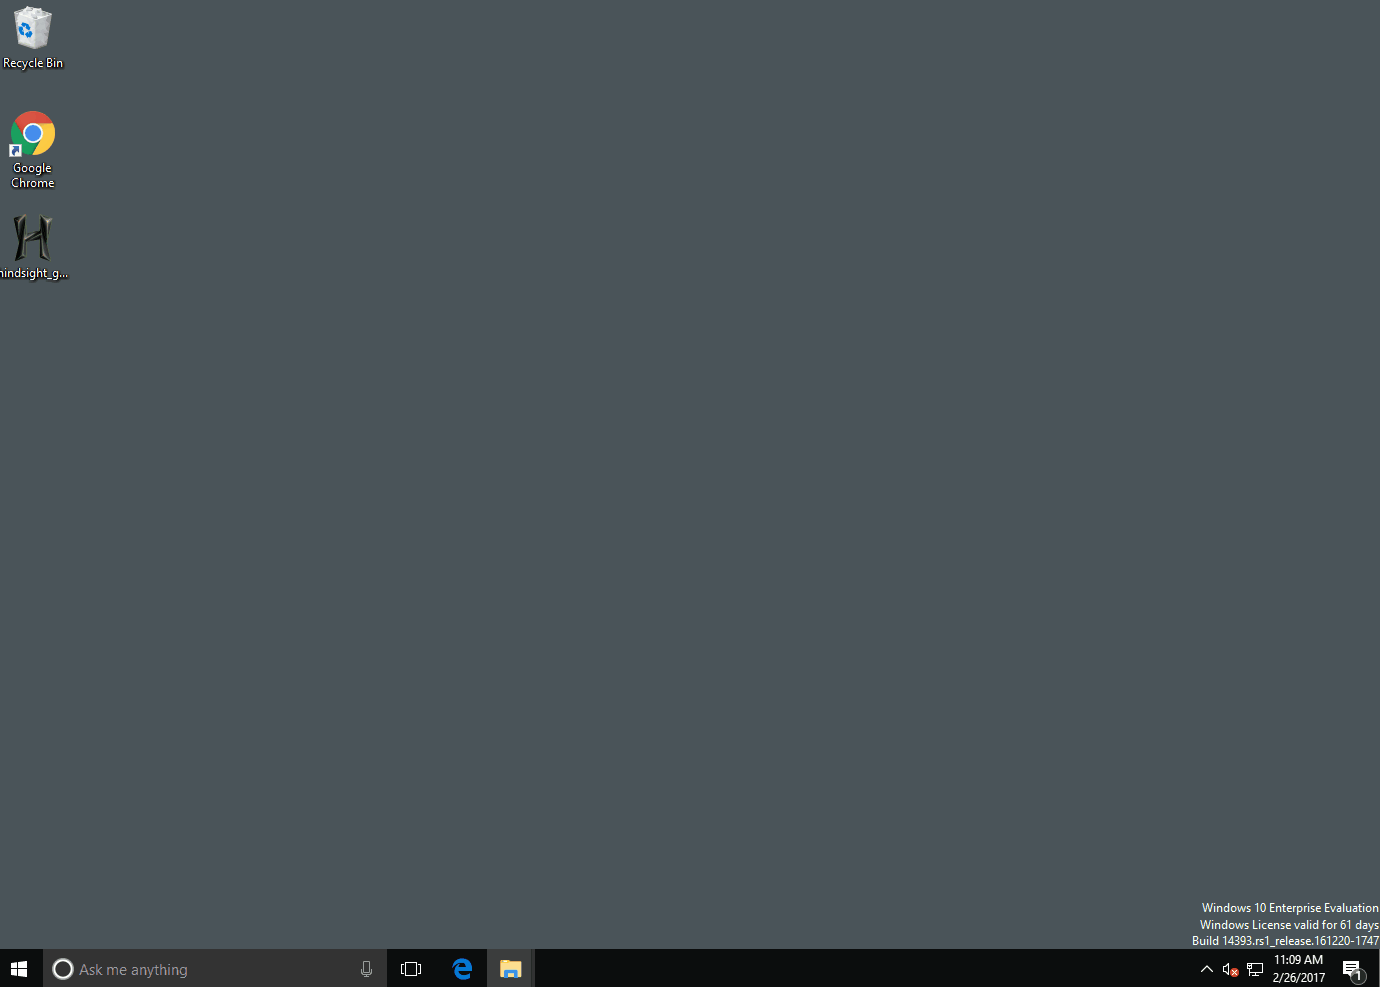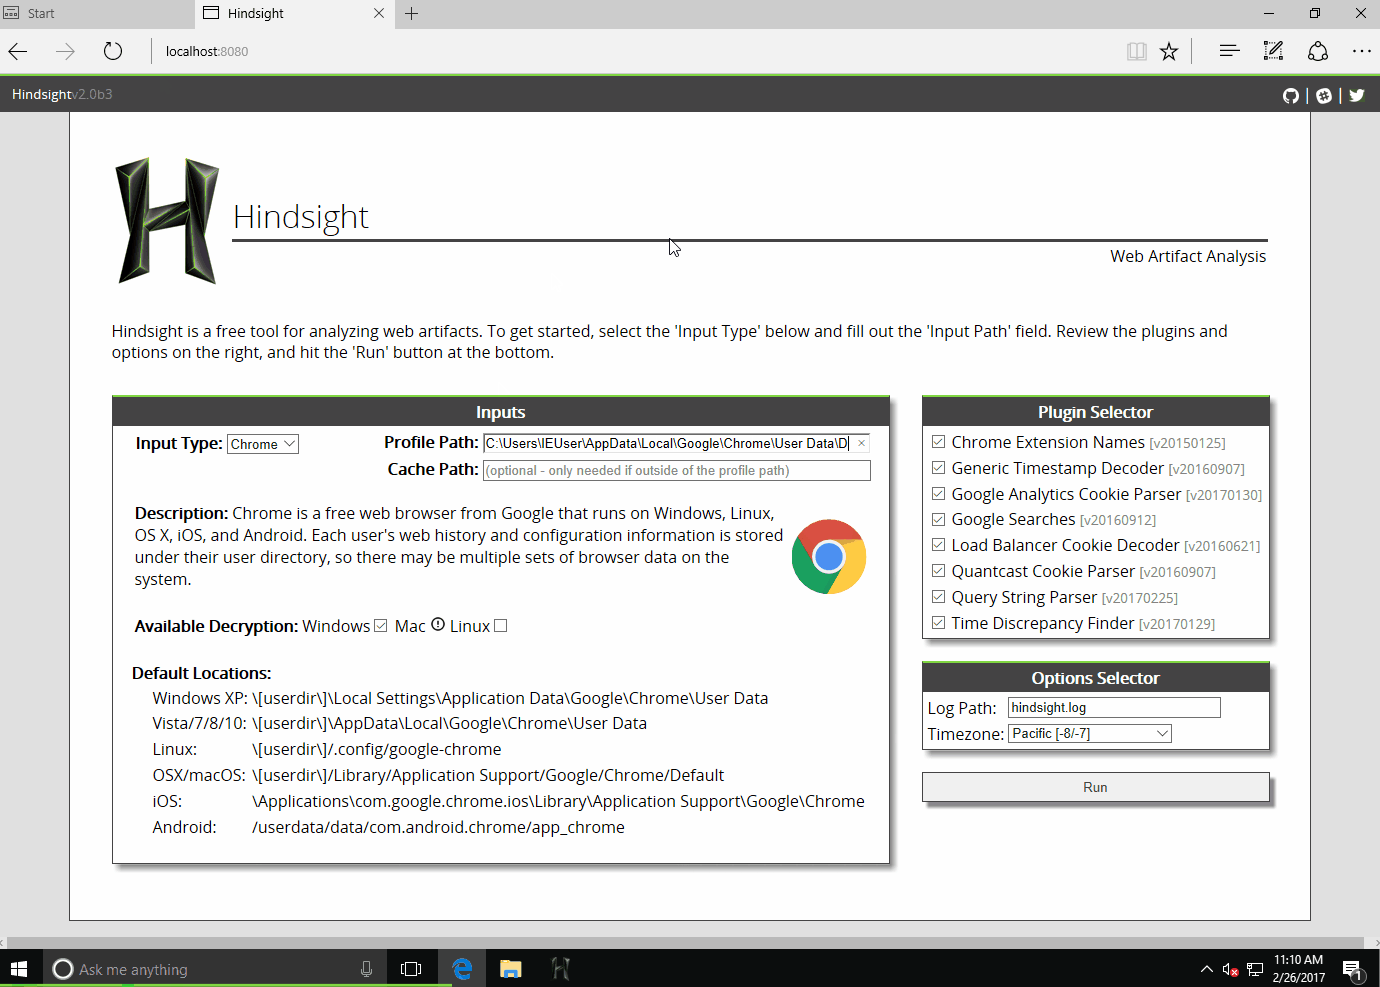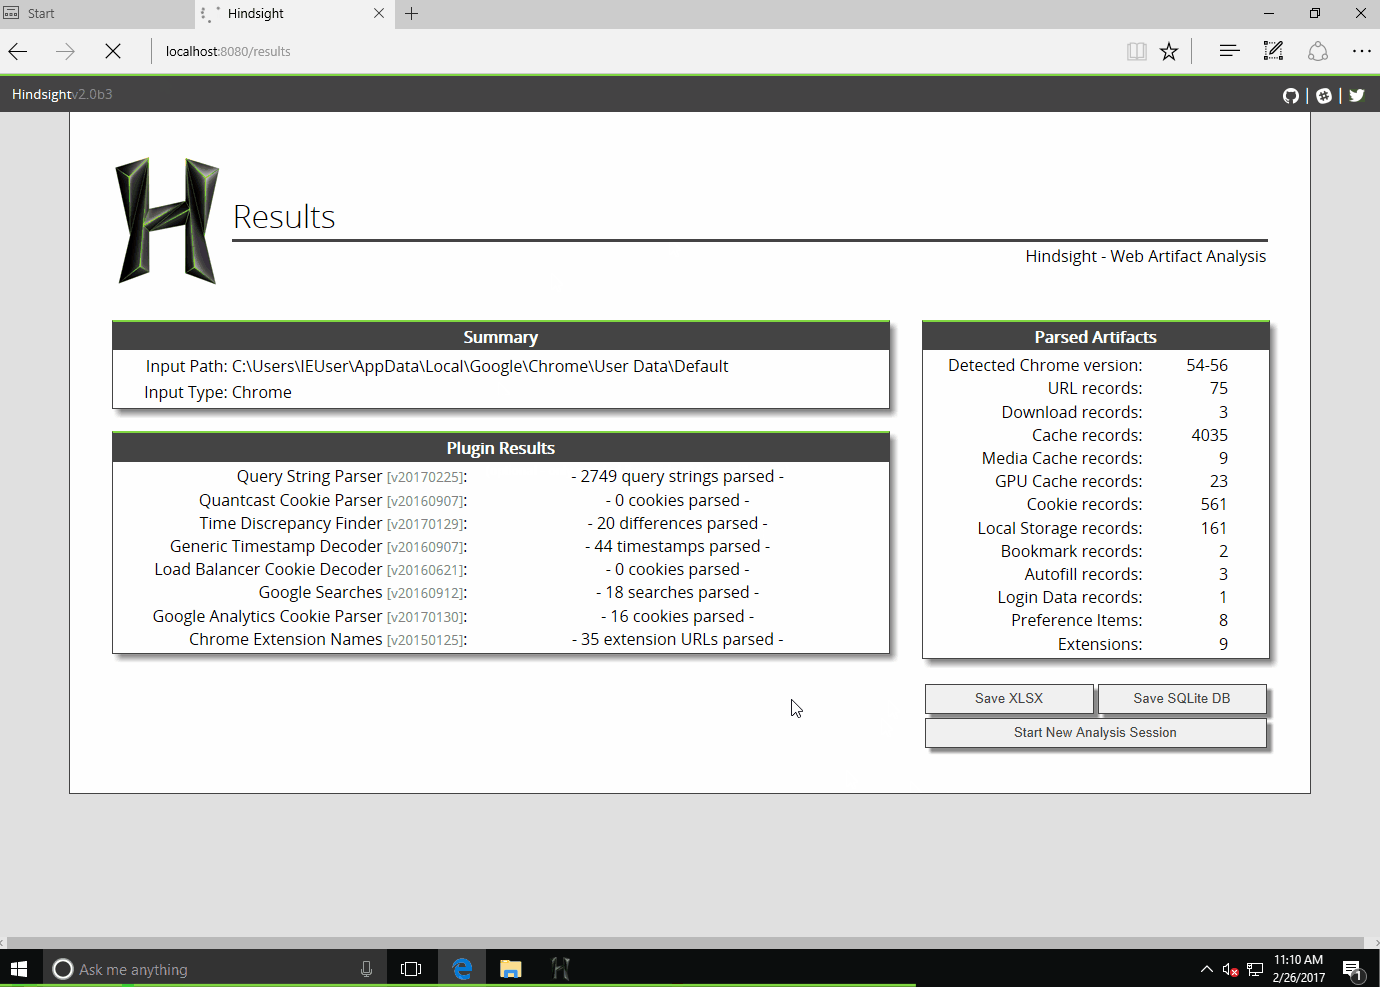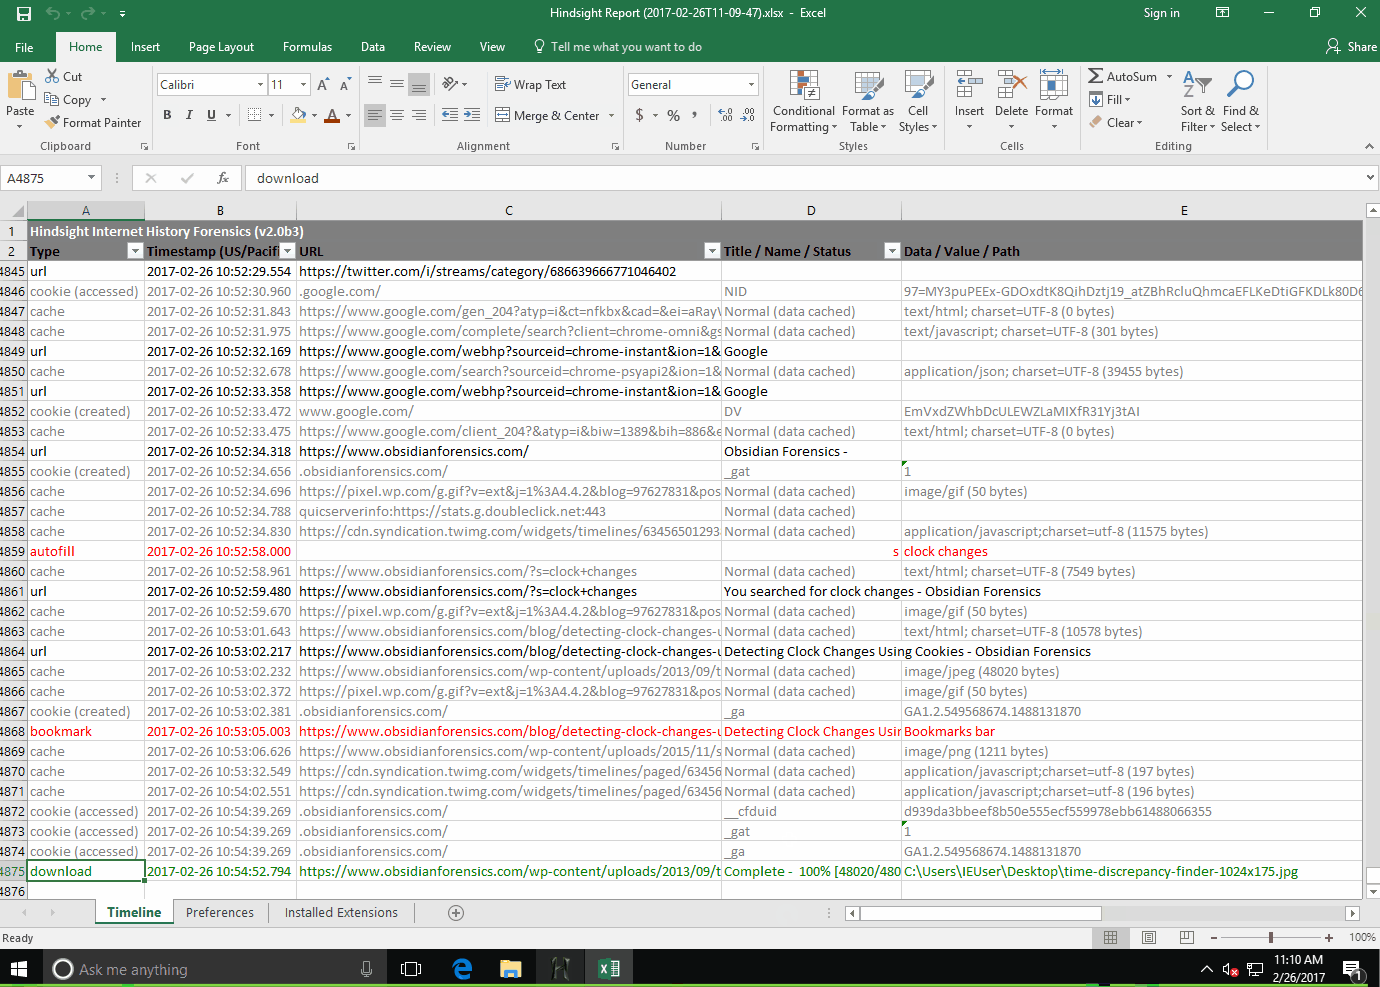 ryandfir/hindsight
Инструмент криминалистического анализа браузера для Google Chrome, других браузеров на базе Chromium и Mozilla Firefox
 radareorg/radare2
UNIX-подобный фреймворк для обратной разработки и набор инструментов командной строки
 omerbenamram/evtx
Быстрый (и безопасный) парсер для формата Windows XML Event Log (EVTX)
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 ssrajadh/sentrysearch
Semantic search over videos using Gemini Embedding 2 or Qwen3-VL.
 the-tcpdump-group/tcpdump
Сетевой диссектор TCPdump
 gamelinux/passivedns
A network sniffer that logs all DNS server replies for use in a passive DNS setup
 wagga40/zircolite
A standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs
 stanfrbd/cyberbro
Простое приложение, которое извлекает ваши IoCs из мусорного ввода и проверяет их репутацию с помощью нескольких CTI-сервисов.
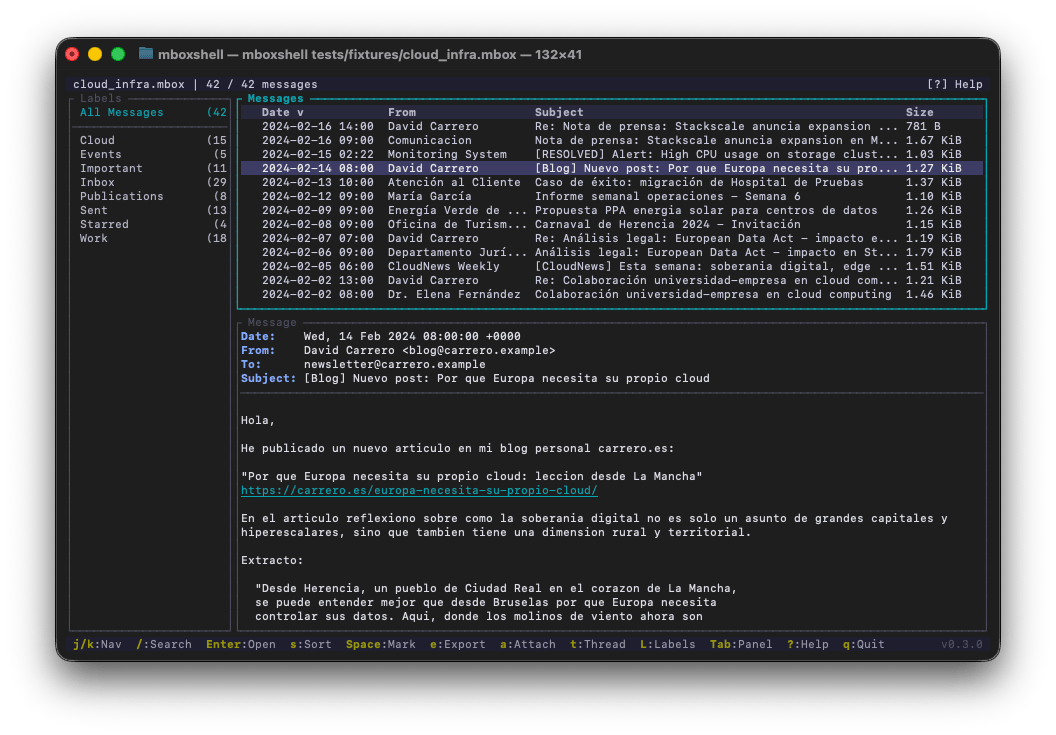 dcarrero/mboxshell
mboxShell. Fast terminal viewer for MBOX files of any size. Open, search and export emails from Gmail Takeout backups (50GB+) without loading them…
 winsiderss/systeminformer
Монитор системы Windows в реальном времени с расширенным анализом процессов, сети и диска, отладкой с помощью стек-трейсов, обнаружением вредоносного…
 arkime/arkime
Arkime — это система с открытым исходным кодом для крупномасштабного захвата, индексации и хранения полных пакетов.
 horsicq/detect-it-easy
Программа для определения типов файлов для Windows, Linux и MacOS.
 log2timeline/plaso
Движок цифровой криминалистики, который разбирает журналы, файлы и системные артефакты для построения супертаймлайнов, обеспечивая хронологическую…
 kevoreilly/capev2
Конфигурация вредоносного ПО и извлечение полезной нагрузки