
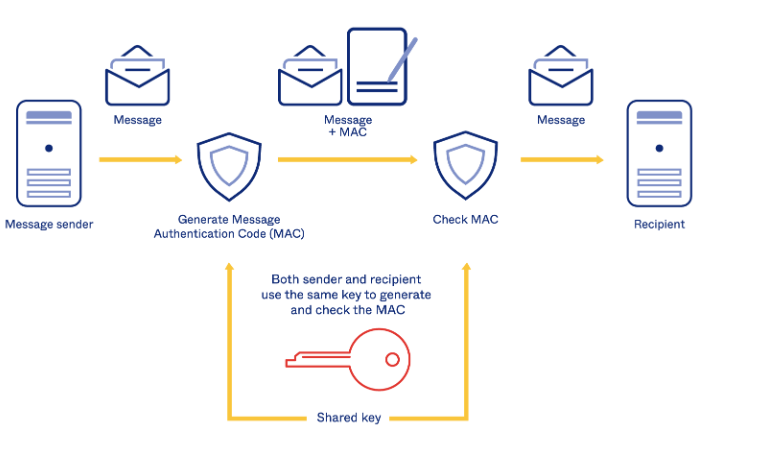
about-hmac
 password123456/about-hmac
HMAC: пример реализации и объяснение
cryptographyauthenticationeducation+1
password123456/about-hmacHMAC: пример реализации и объяснение
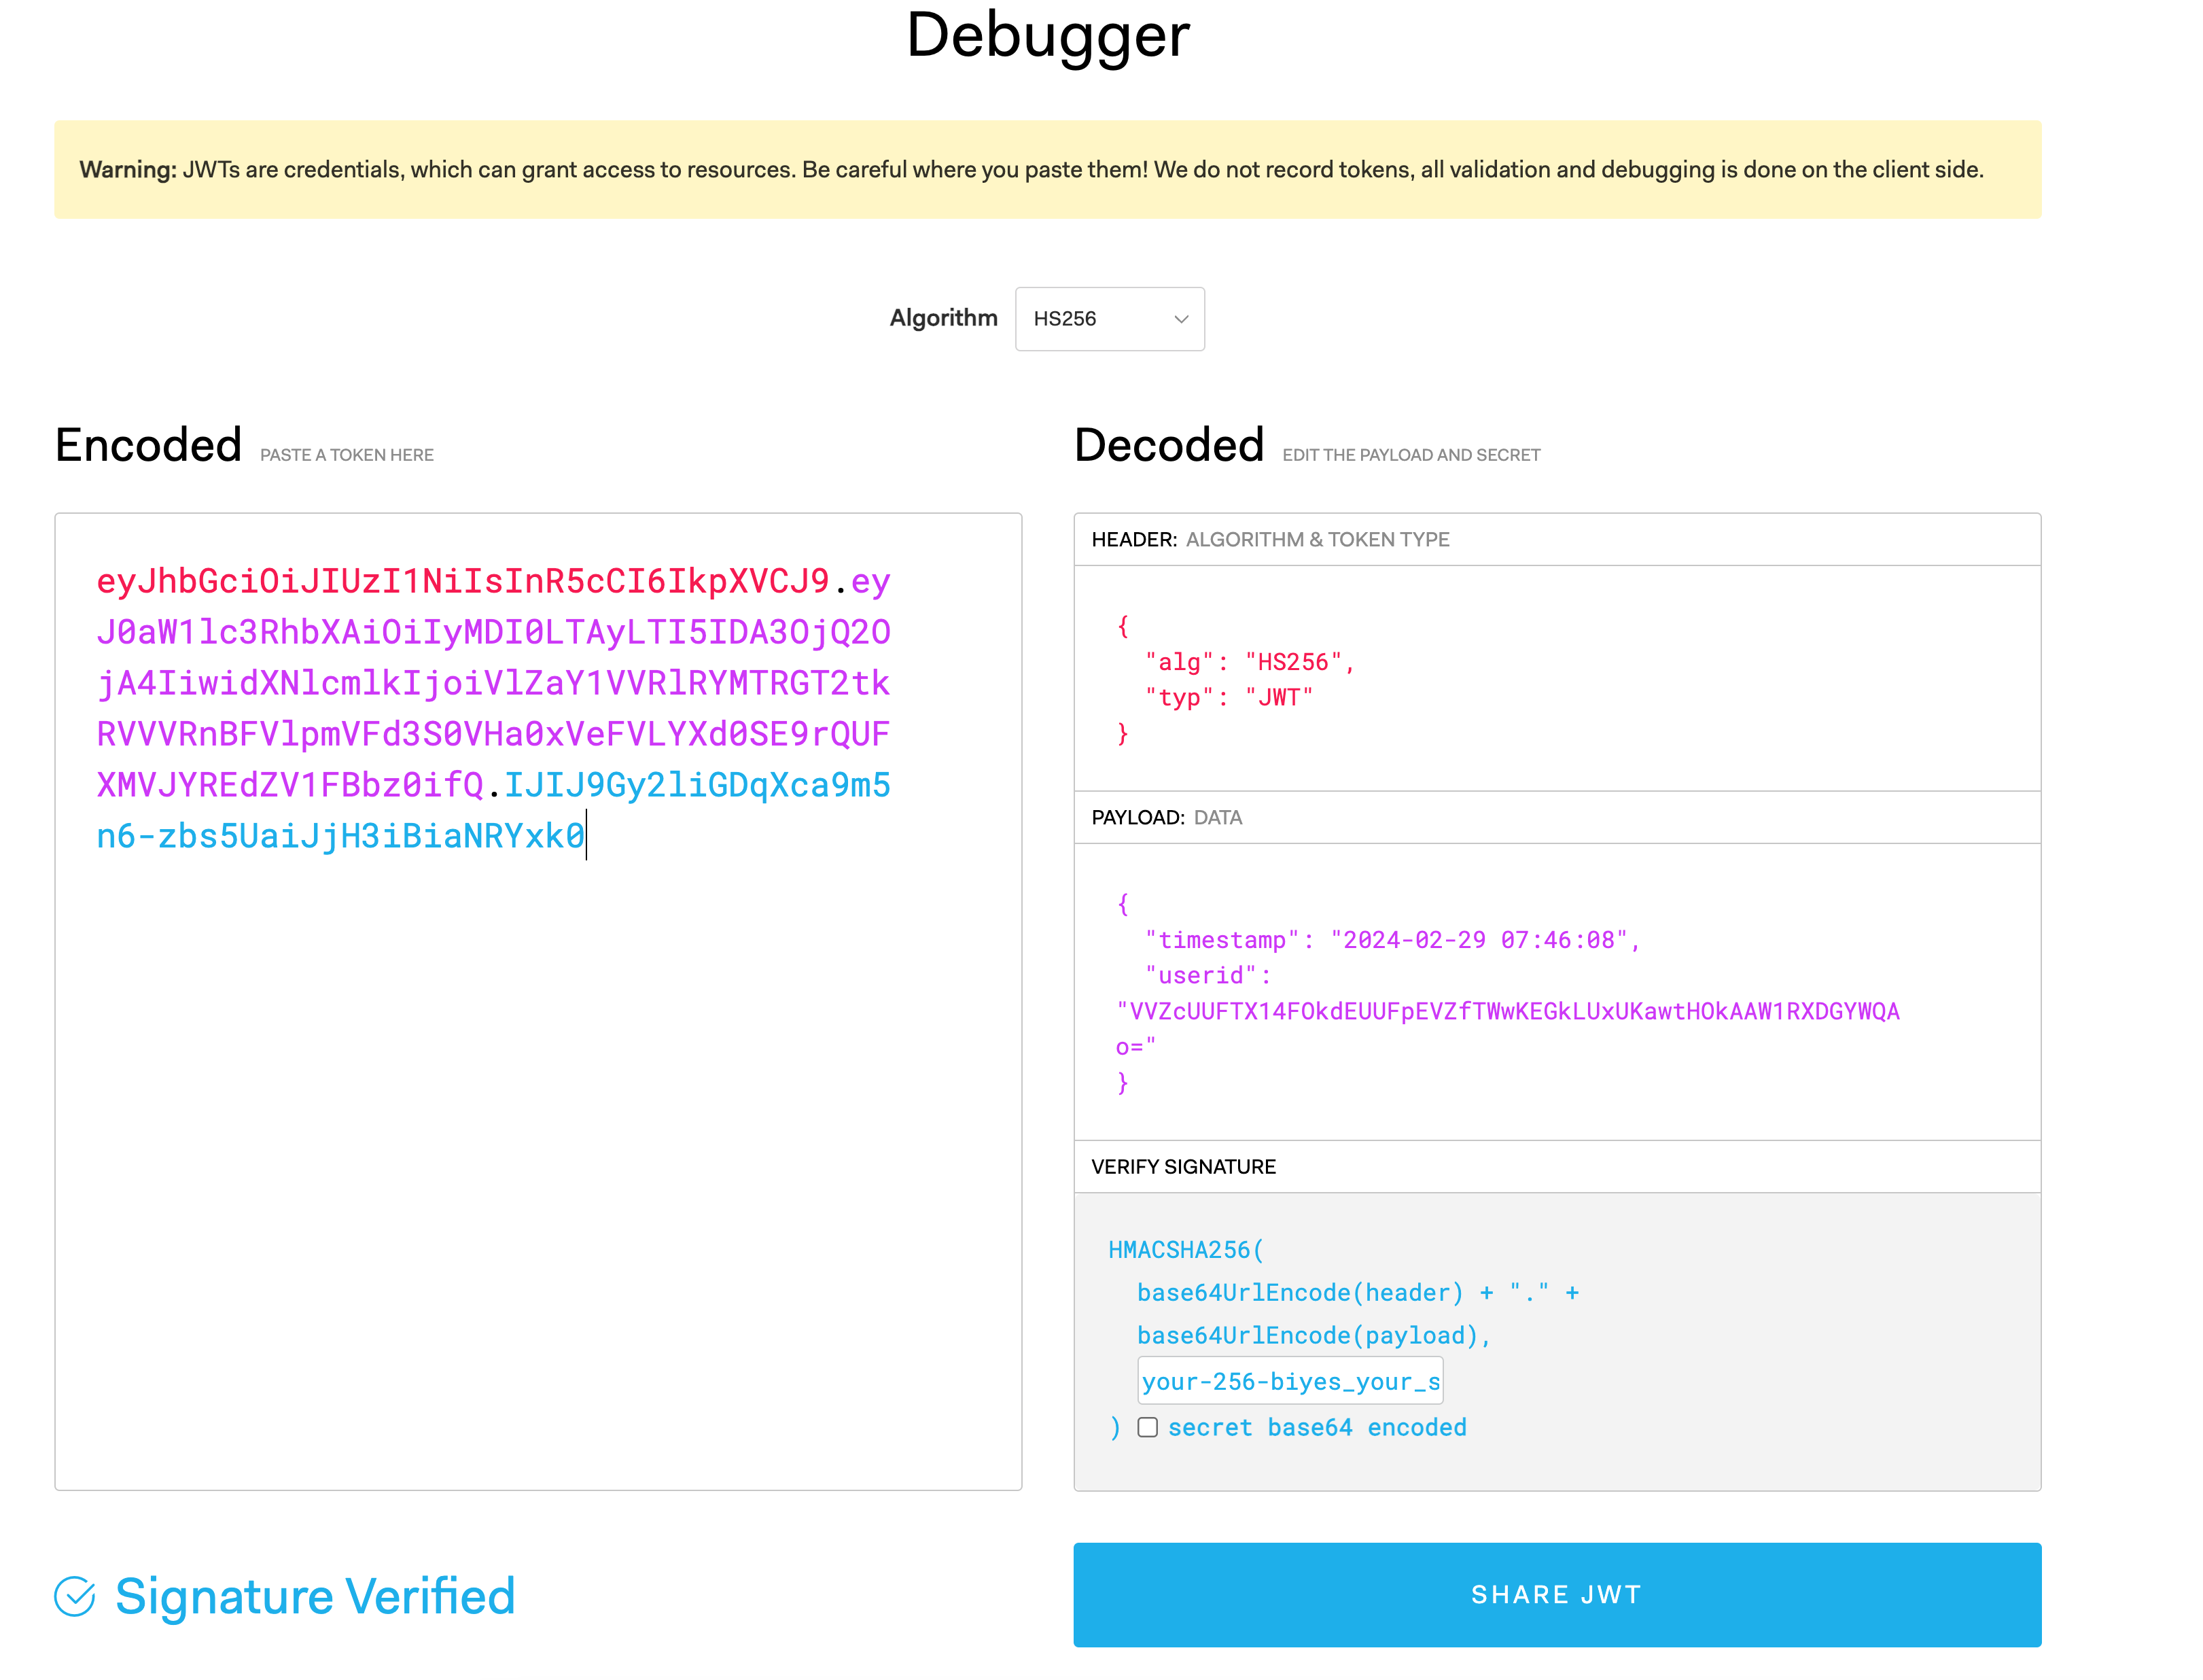 password123456/some-tweak-to-hide-jwt-payload-values
Легковесная Python-библиотека для обфускации значений полезной нагрузки JWT с использованием XOR-шифрования на основе ключей с временными метками,…
 redsiege/graphstrike
Cobalt Strike HTTPS-биконинг через Microsoft Graph API
 watchdogsecurity/porch-pirate
Porch Pirate — это самый полный клиент и фреймворк для разведки (recon) / OSINT по Postman, который автоматизирует обнаружение и эксплуатацию…
 aress31/openapi-parser
Парсинг документов OpenAPI в Burp Suite для автоматизации оценки безопасности API на основе OpenAPI (одобрено PortSwigger для включения в их…
 xlab-si/iac-scan-runner
Сервис, который сканирует вашу инфраструктуру как код на предмет распространенных уязвимостей.
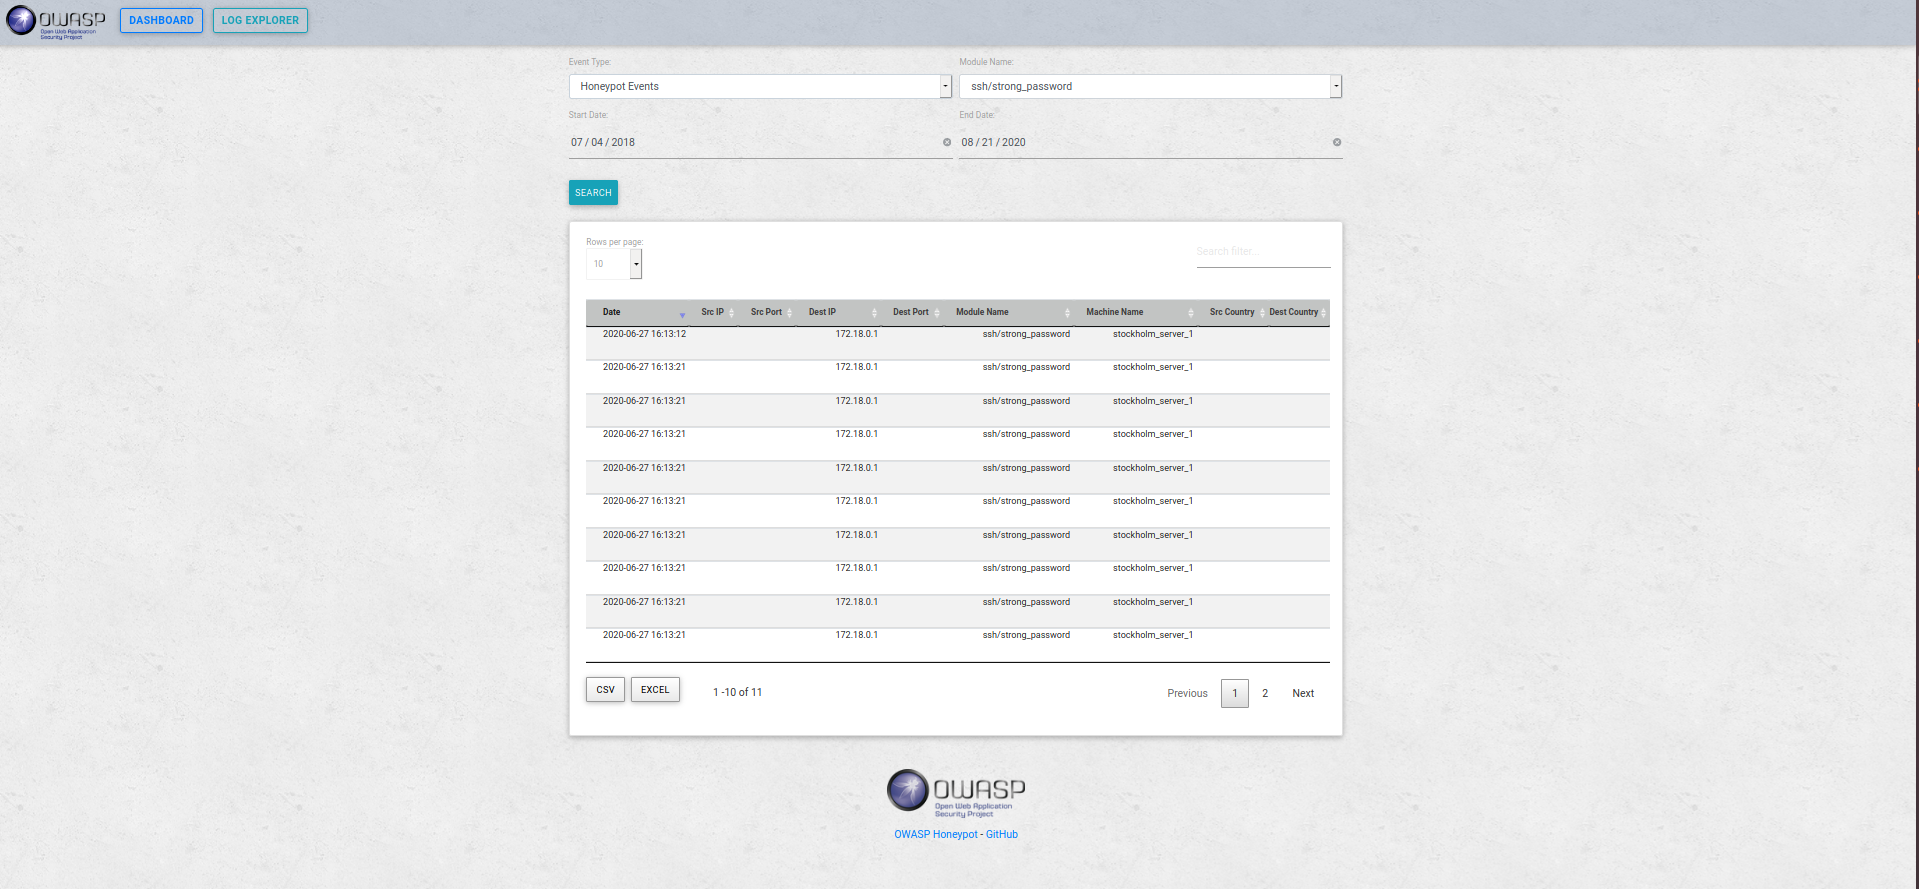 owasp/python-honeypot
OWASP Honeypot, автоматизированная платформа обмана.
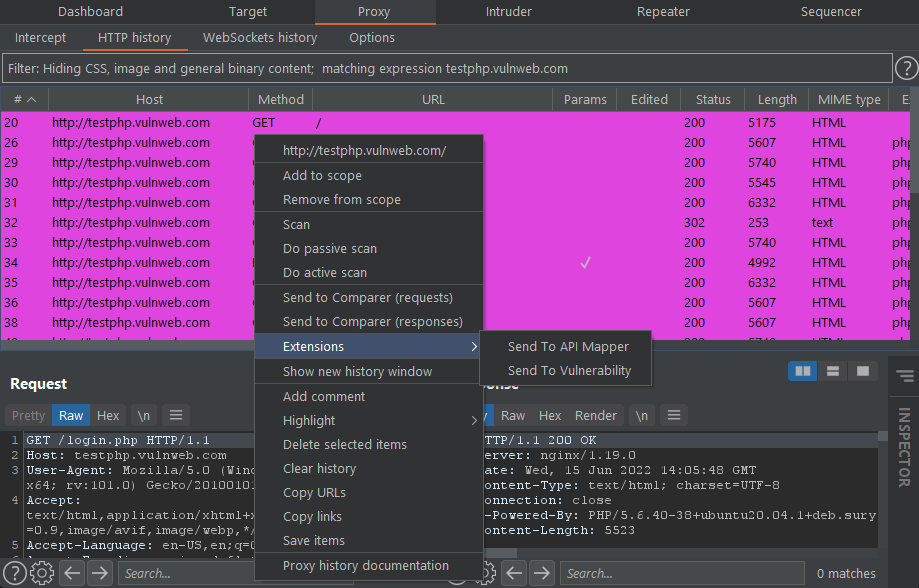 portswigger/pentest-mapper
Расширение Burp Suite для тестирования приложений на проникновение, позволяющее картировать потоки данных и уязвимости.
 nbs-system/naxsi
NAXSI — это высокопроизводительный WAF с открытым исходным кодом для NGINX, не требующий частого обслуживания правил.
 zaproxy/zap-api-rust
Библиотека клиента на Rust для API OWASP ZAP, обеспечивающая программный доступ к функциям сканирования безопасности веб-приложений, обнаружения…
 trailofbits/not-going-anywhere
Преднамеренно уязвимые программы на Golang, раскрывающие недостатки web, gRPC и database/sql, для обучения безопасности, обнаружения уязвимостей и…
 mx-moth/flask-saml2
Библиотека Flask для создания поставщиков услуг SAML и поставщиков удостоверений
 cloudgraphdev/cli
Универсальный инструмент GraphQL API и CSPM для AWS, Azure, GCP, K8s и tencent.
 randomrobbiebf/super-secret-finder
Плагин Burp для сопоставления секретов
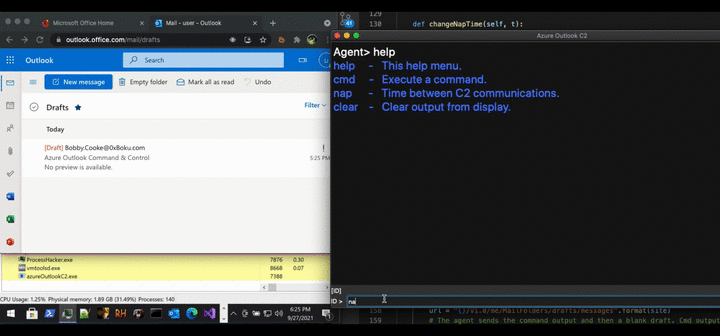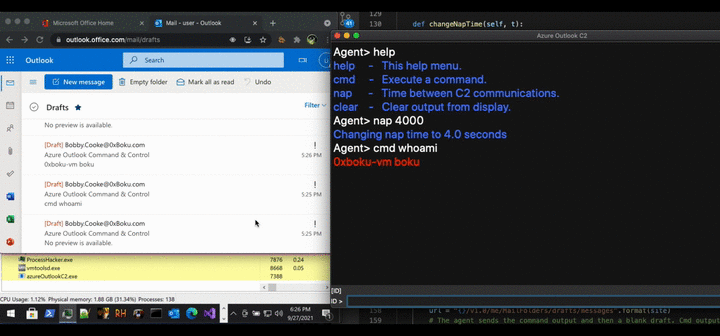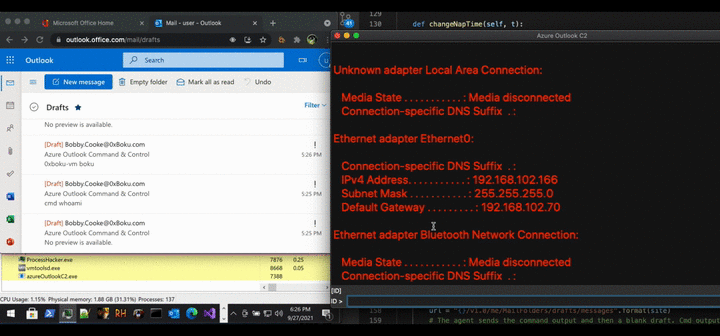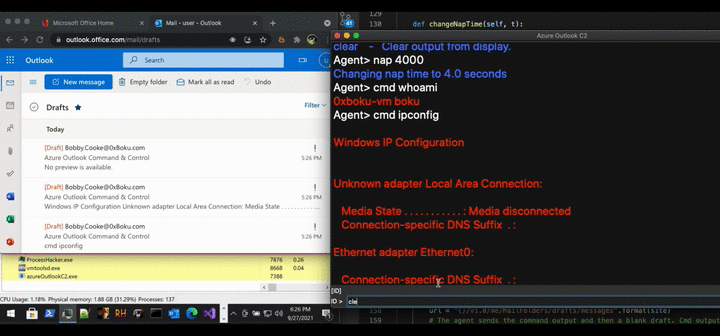 boku7/azureoutlookc2
Azure Outlook Command & Control (C2) — Удаленное управление скомпрометированным устройством Windows из вашего почтового ящика Outlook. Инструмент…
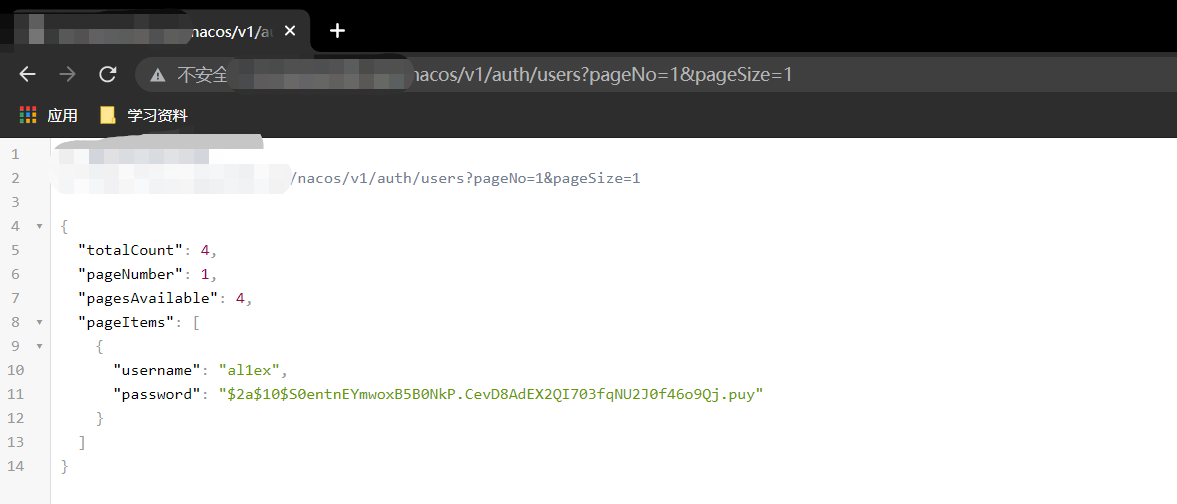 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD
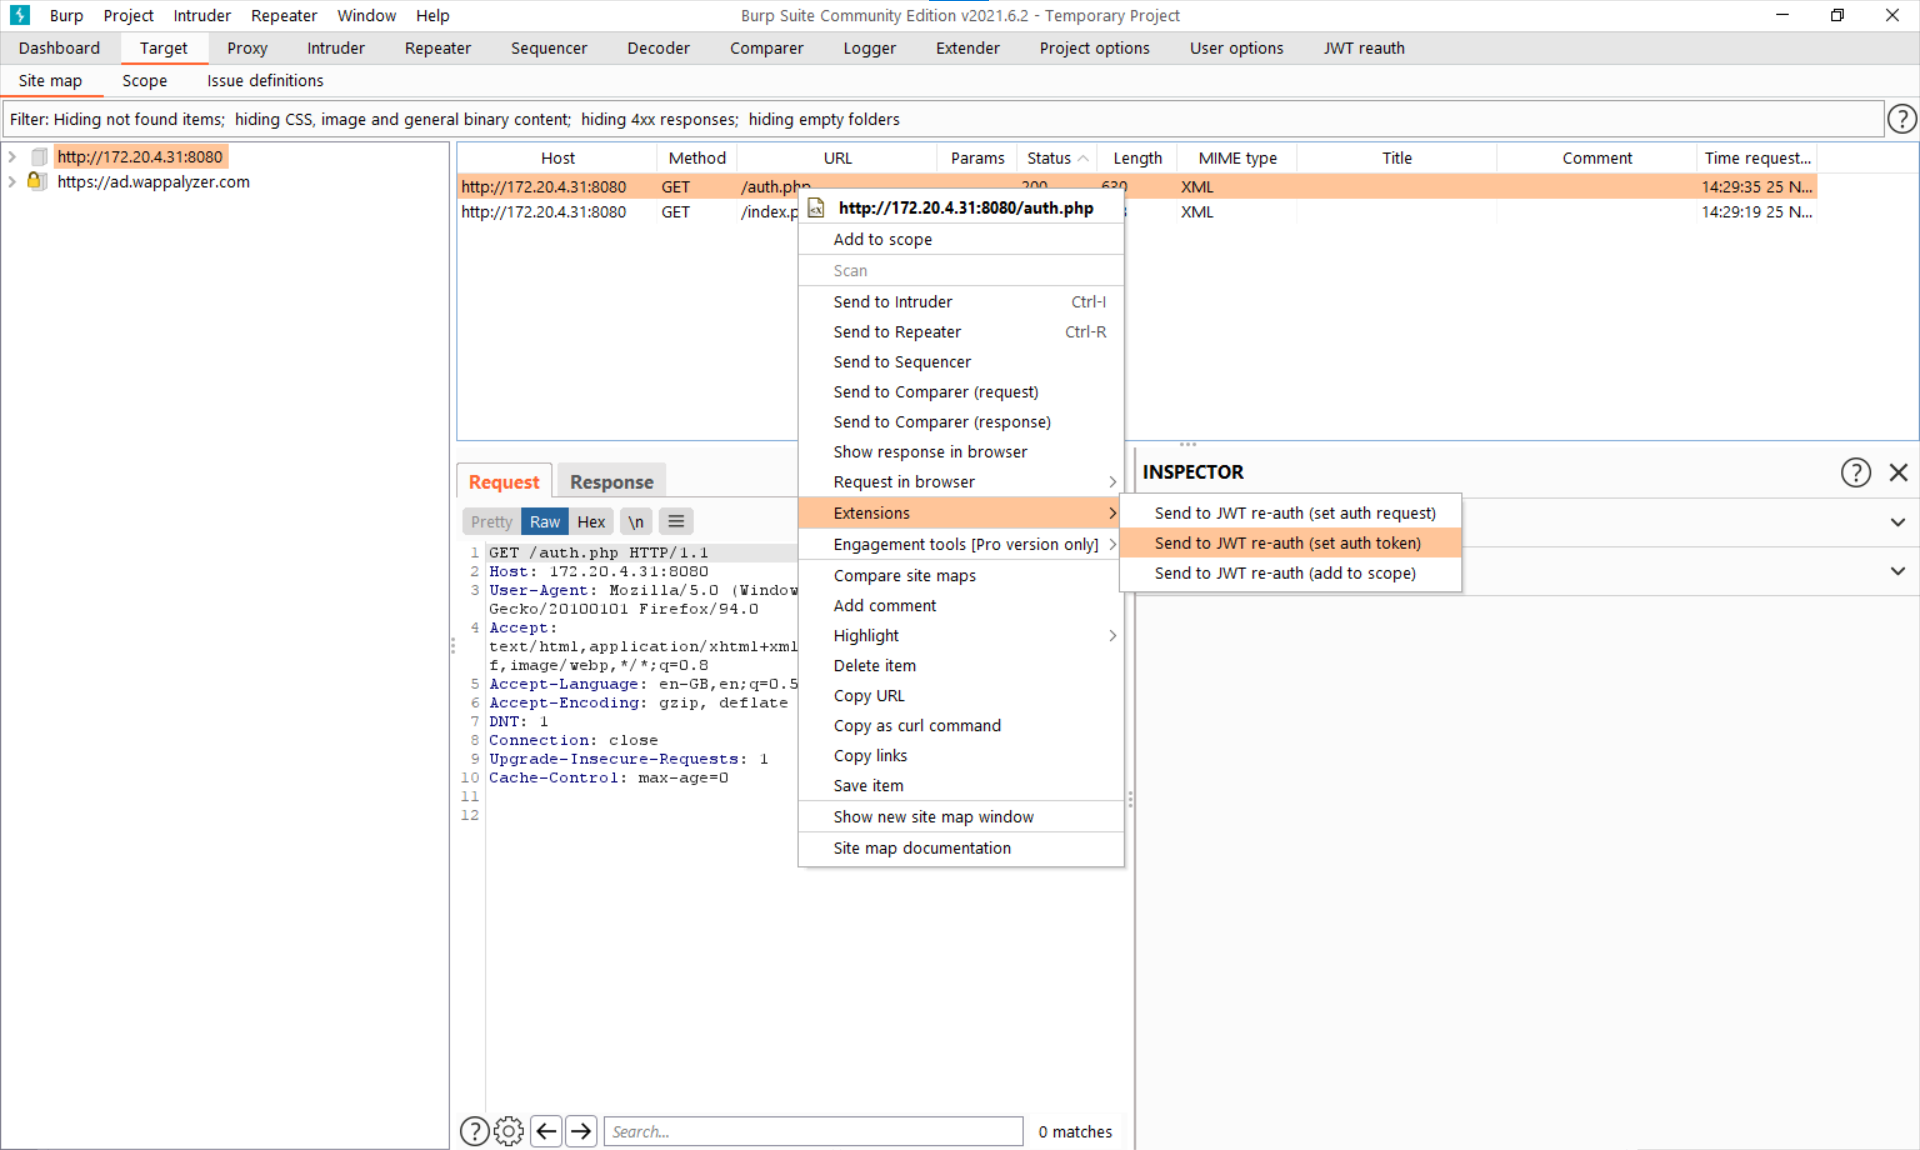 nccgroup/jwt-reauth
Кэширует токены аутентификации JWT с auth-URL и добавляет их в заголовки запросов, входящих в область сканирования Burp Suite, для автоматической…