 entropq2/sakuraosinttryhackme-completed
Пошаговое прохождение TryHackMe Sakura OSINT, охватывающее извлечение метаданных SVG, пивотинг по имени пользователя, анализ PGP-ключей, трассировку кошелька через Etherscan, геолокацию WiFi через WiGLE и восстановление маршрута путешествия по изображениям.

Платформа: TryHackMe Комната: Sakura Категория: OSINT Сложность: Средняя Инструмент, разработанный автором: PRISM, платформа для сбора разведданных из открытых источников (скоро)
OSINT Dojo недавно подверглась кибератаке. В ходе криминалистического анализа администраторы восстановили изображение, оставленное злоумышленником. Расследование требует применения целого ряда методов разведки из открытых источников (анализ исходного кода, перечисление имён пользователей, отслеживание криптовалют, профилирование в социальных сетях и геолокация) в рамках пяти заданий, чтобы полностью идентифицировать угрозу и определить её физическое местоположение.
Расследование начинается с единственного файла изображения в формате SVG, размещённого на сайте OSINT Dojo. На первый взгляд изображение просто содержит надпись «You've Been Pwned!» и не даёт очевидных подсказок.
Поскольку файл имеет формат SVG — векторный формат на основе XML, — его можно прочитать как обычный текст. Щёлкнув правой кнопкой мыши по изображению в браузере и выбрав «Просмотр кода страницы», можно открыть исходную разметку.
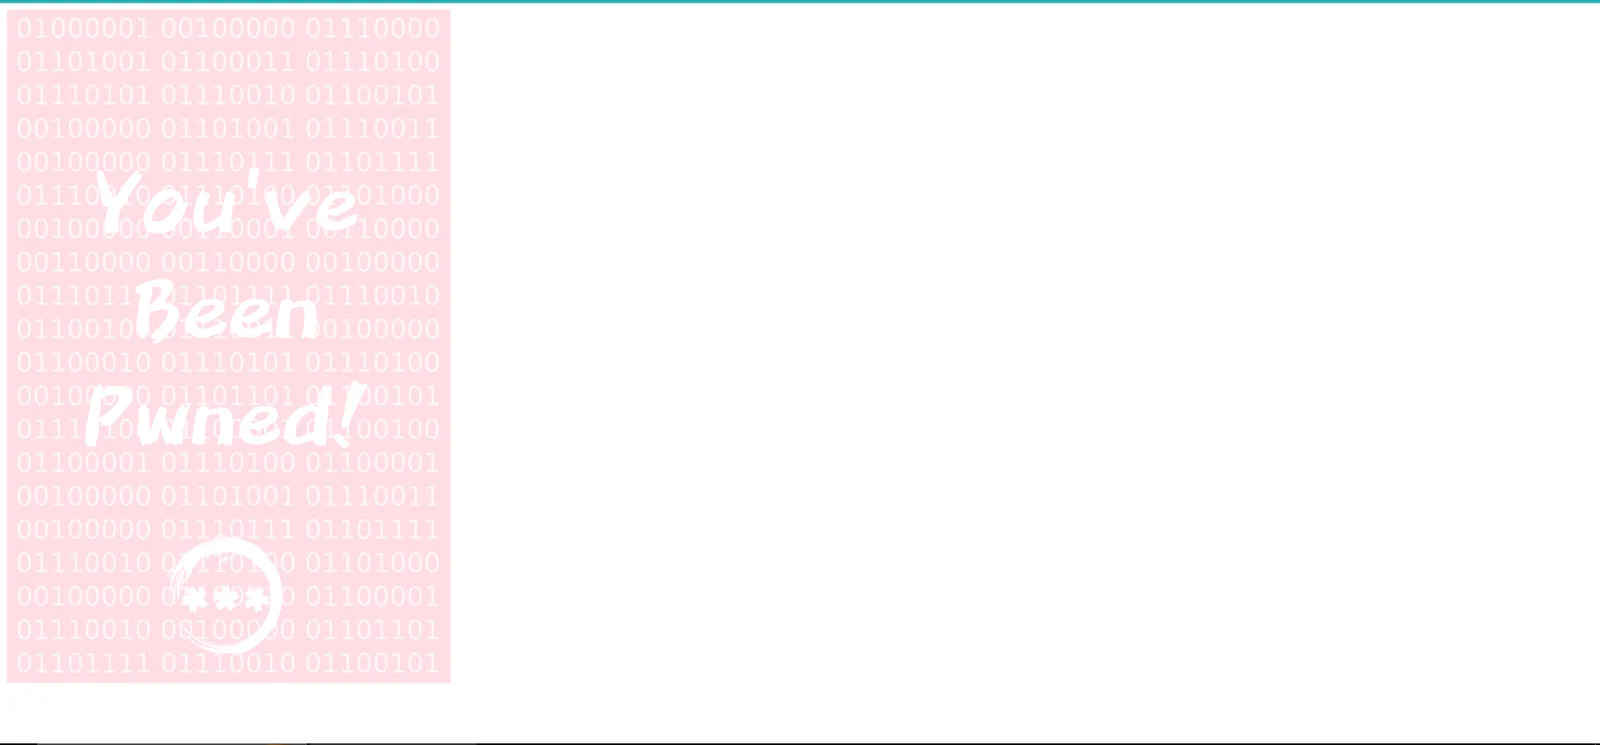 Изображение SVG, отображаемое в браузере, без видимых подсказок на поверхности
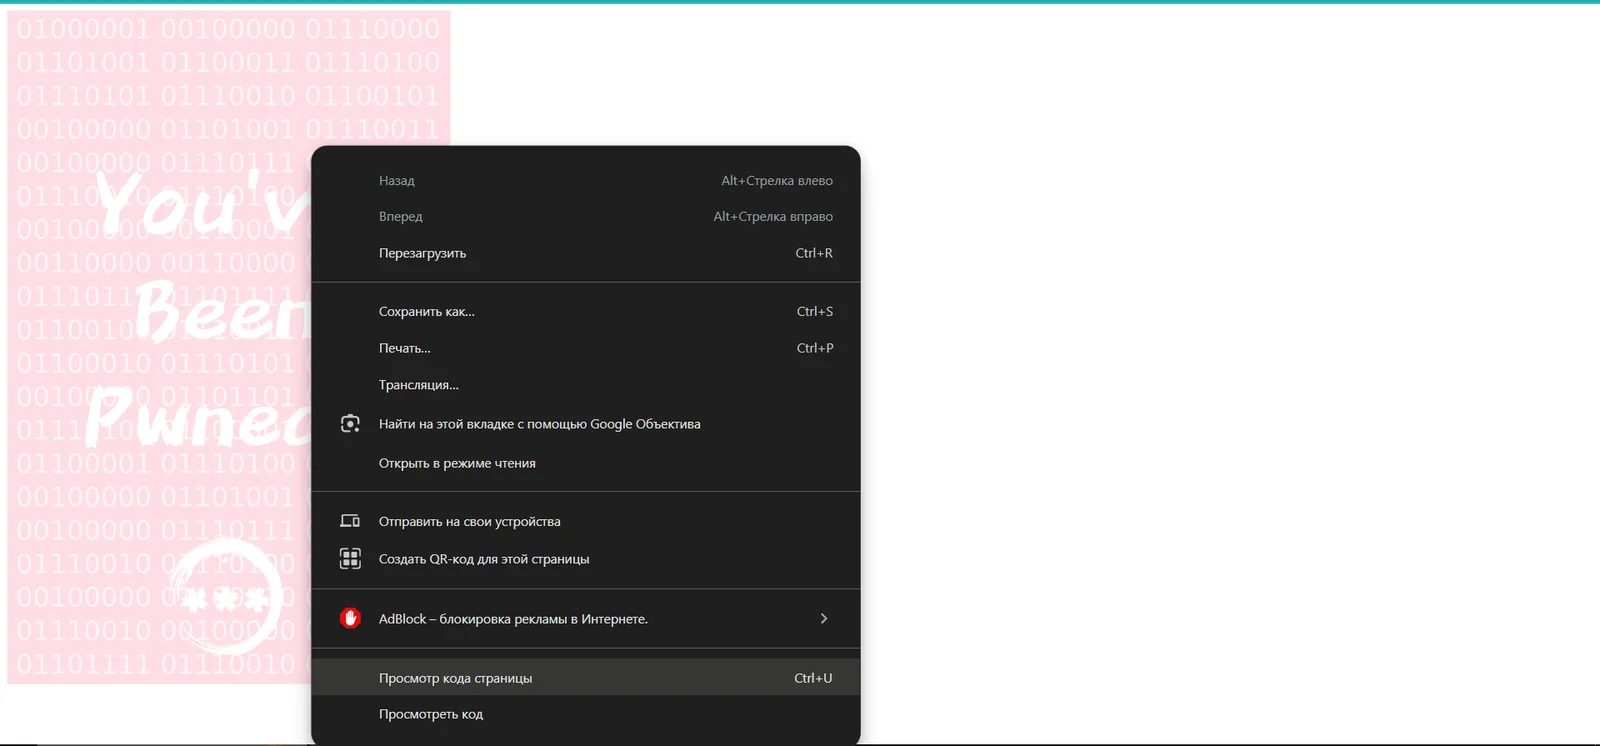 Щёлкнув правой кнопкой мыши по странице и выбрав «Просмотр кода страницы» (View Page Source), чтобы изучить разметку SVG
Внутри исходного кода атрибут inkscape:export-filename содержит путь к домашнему каталогу Linux злоумышленника, напрямую раскрывая его имя пользователя.
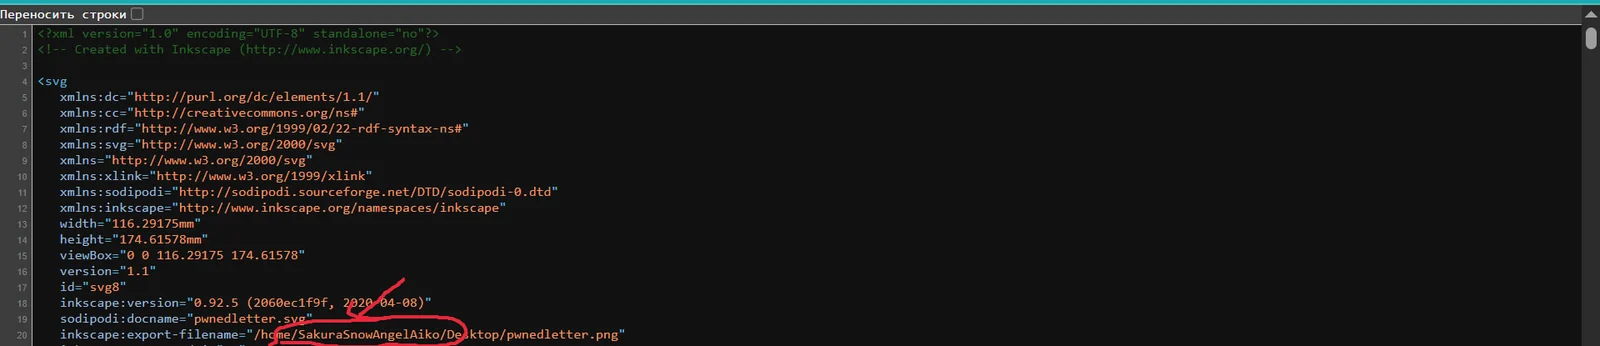 Исходный код SVG раскрывает путь экспорта:
/home/SakuraSnowAngelAiko/Desktop/pwnedletter.png, имя пользователя выделено красным
SakuraSnowAngelAiko
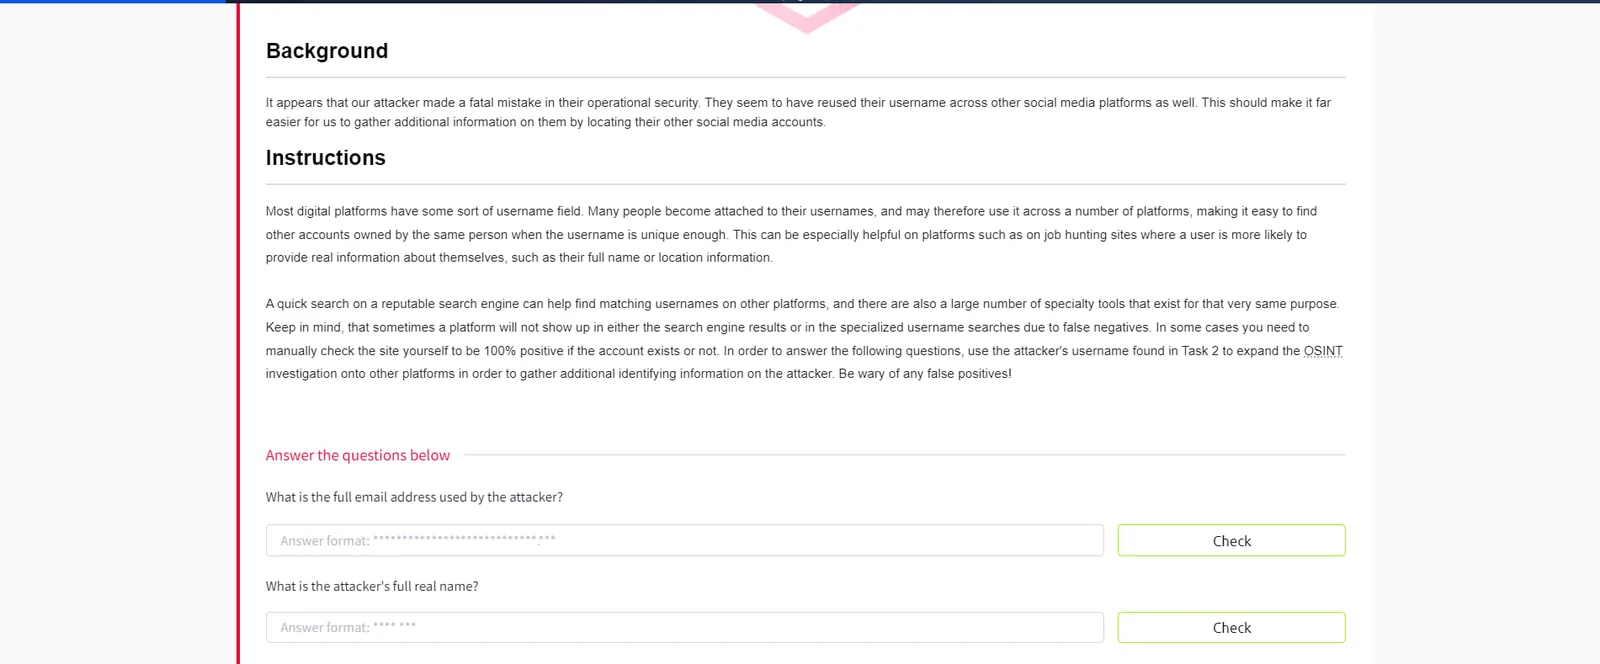
Злоумышленник использовал одно и то же имя пользователя на нескольких платформах, что сделало перекрёстную сверку простой. Имя пользователя SakuraSnowAngelAiko было отправлено в модуль поиска по имени пользователя в PRISM — OSINT-платформе, разработанной автором.
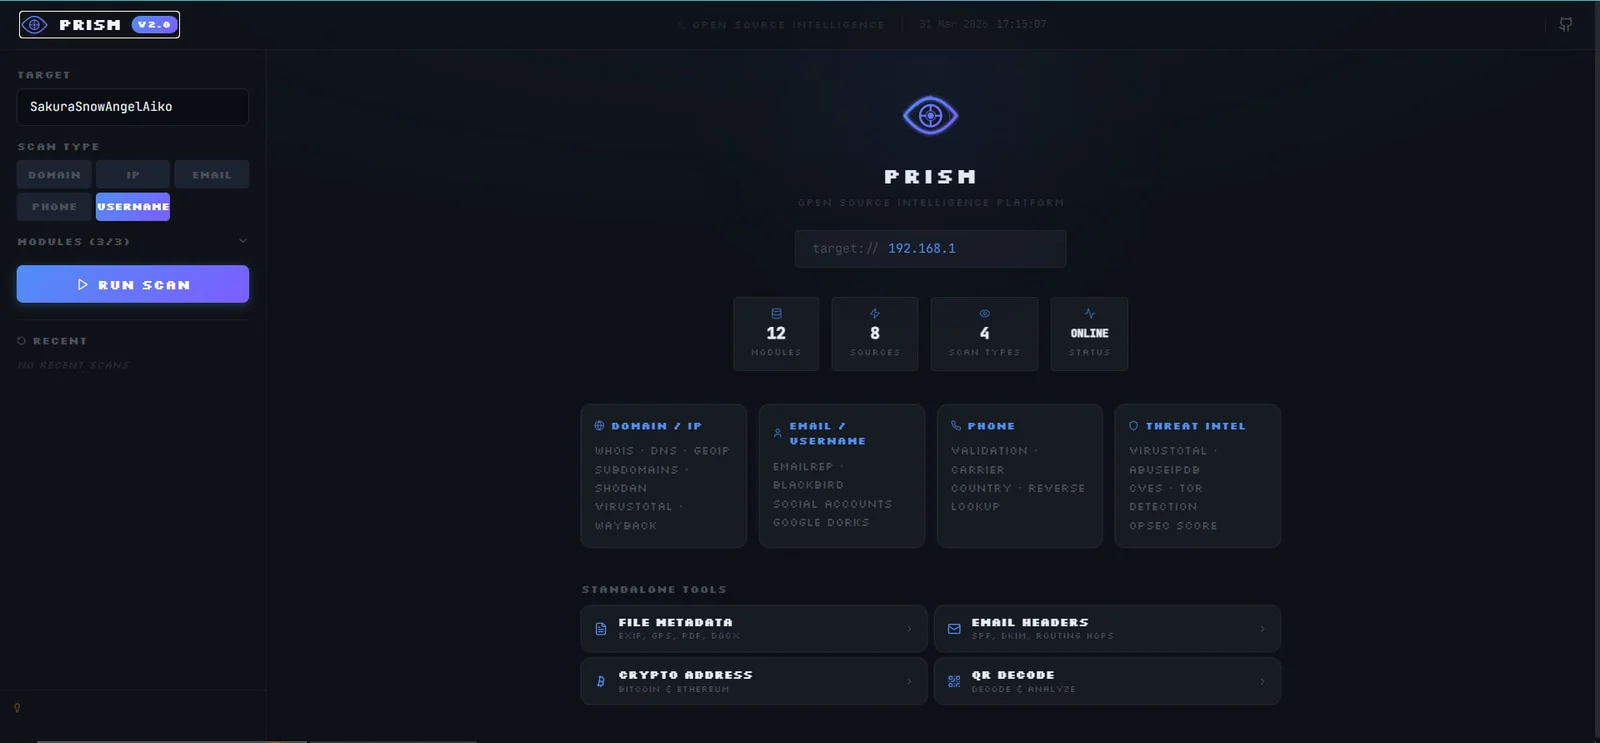 Панель управления PRISM: 12 модулей, 8 источников, 4 типа сканирования. Для этого задания выбран тип сканирования Username
Автоматическое сканирование PRISM вернуло активные аккаунты на GitHub, Instagram, Twitch, Pinterest, Spotify, 500px, Imgur, HackerRank, Kaggle, Trello и Duolingo — все привязаны к одному и тому же нику.
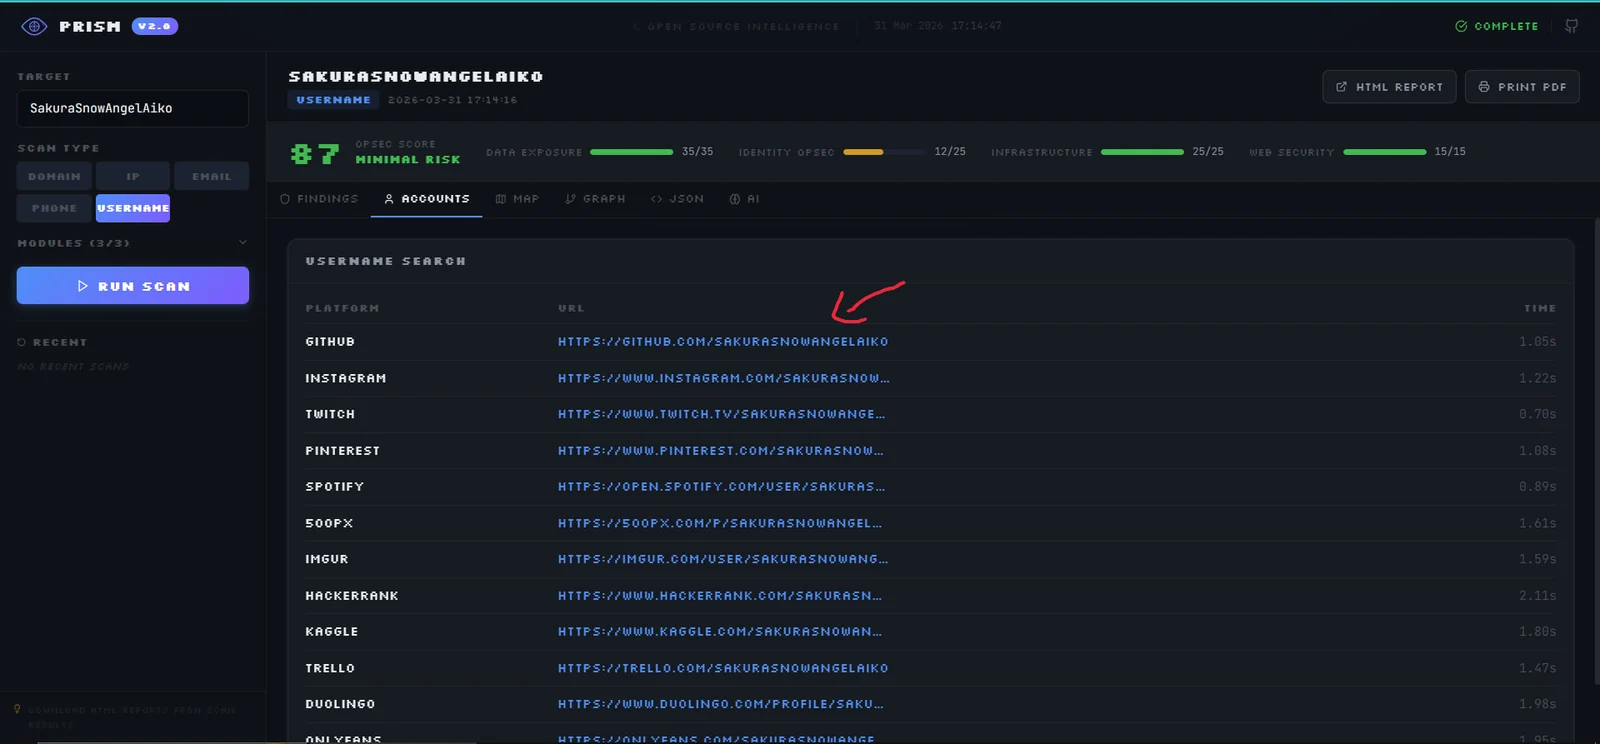 Результаты поиска по имени пользователя в PRISM: зелёная стрелка указывает на профиль GitHub как на наиболее значимую зацепку
Аккаунт на GitHub содержал репозиторий с открытым ключом PGP. Декодирование ключа выявило адрес электронной почты злоумышленника.
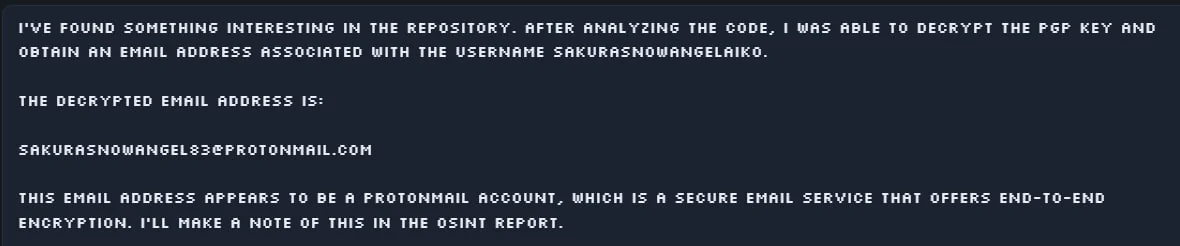 Вывод расшифрованного ключа PGP: из блока ключа извлечён адрес [email protected]
Поиск по имени пользователя в Google также выявил агрегатор контактов, где указано настоящее имя злоумышленника.
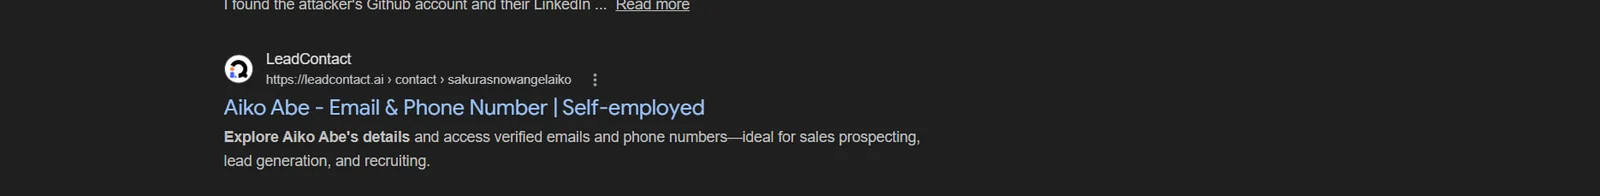 Результат поиска LeadContact, подтверждающий личность: Aiko Abe, Self-employed
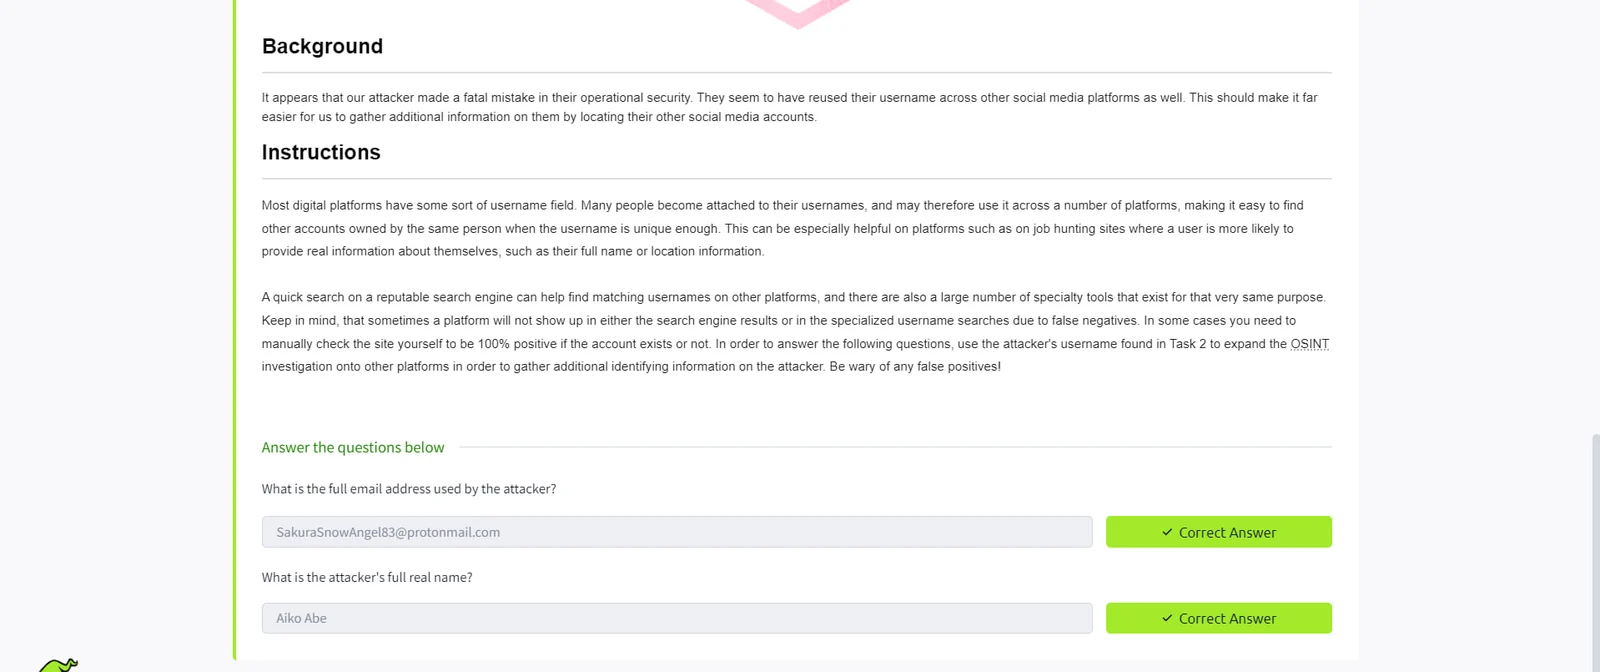
[email protected]
Aiko Abe
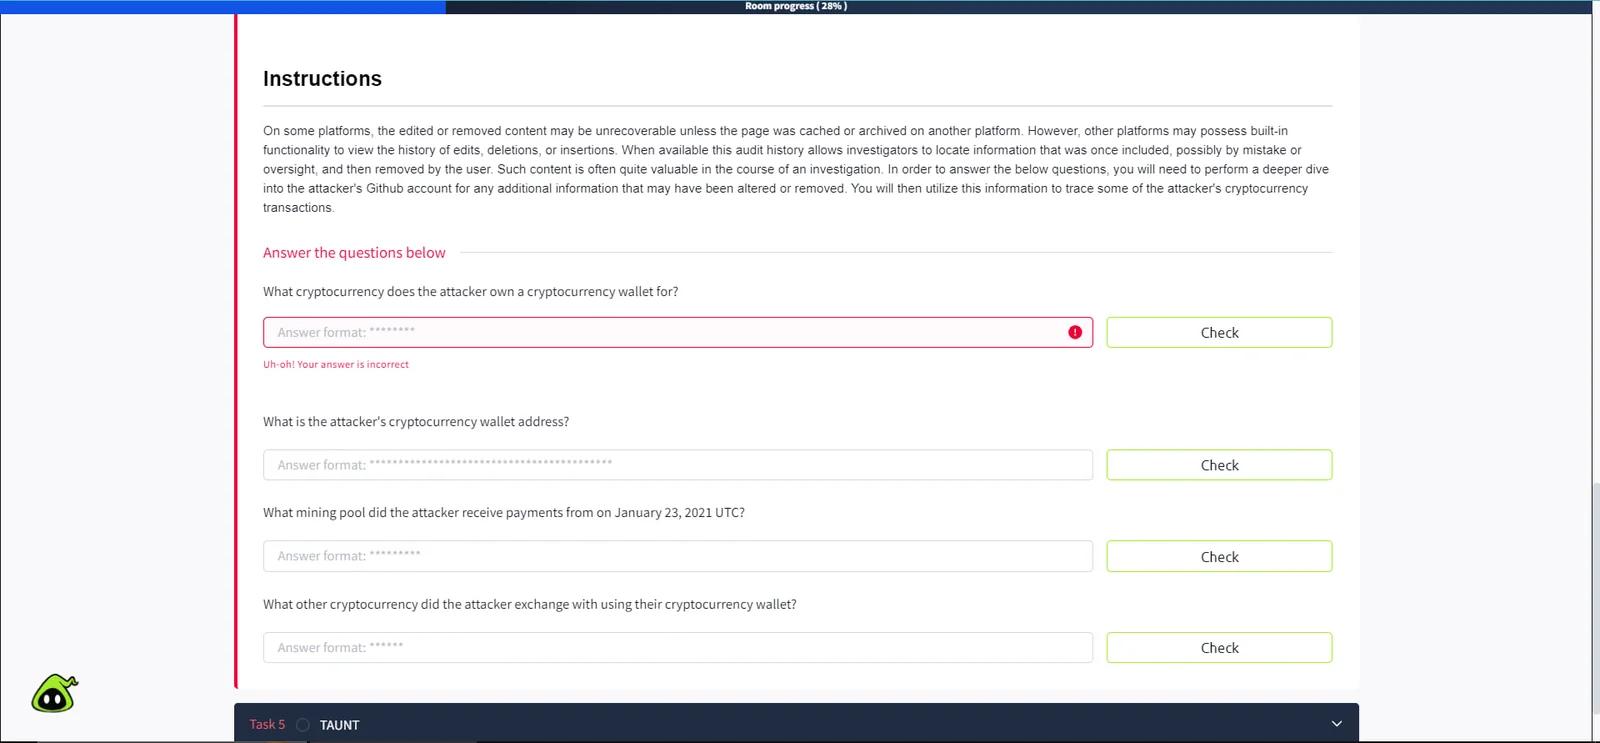
Задача требует отследить криптовалютную активность злоумышленника. В инструкциях есть подсказка, что информация находится в аккаунте злоумышленника на GitHub, а именно в содержимом, которое могло быть изменено или удалено.
При осмотре профиля GitHub обнаруживается репозиторий с названием "ETH" с файлом miningscript и двумя коммитами. Просмотр диффа коммита раскрывает stratum-URL для майнинга, который злоумышленник случайно запушил перед тем, как обновить его.
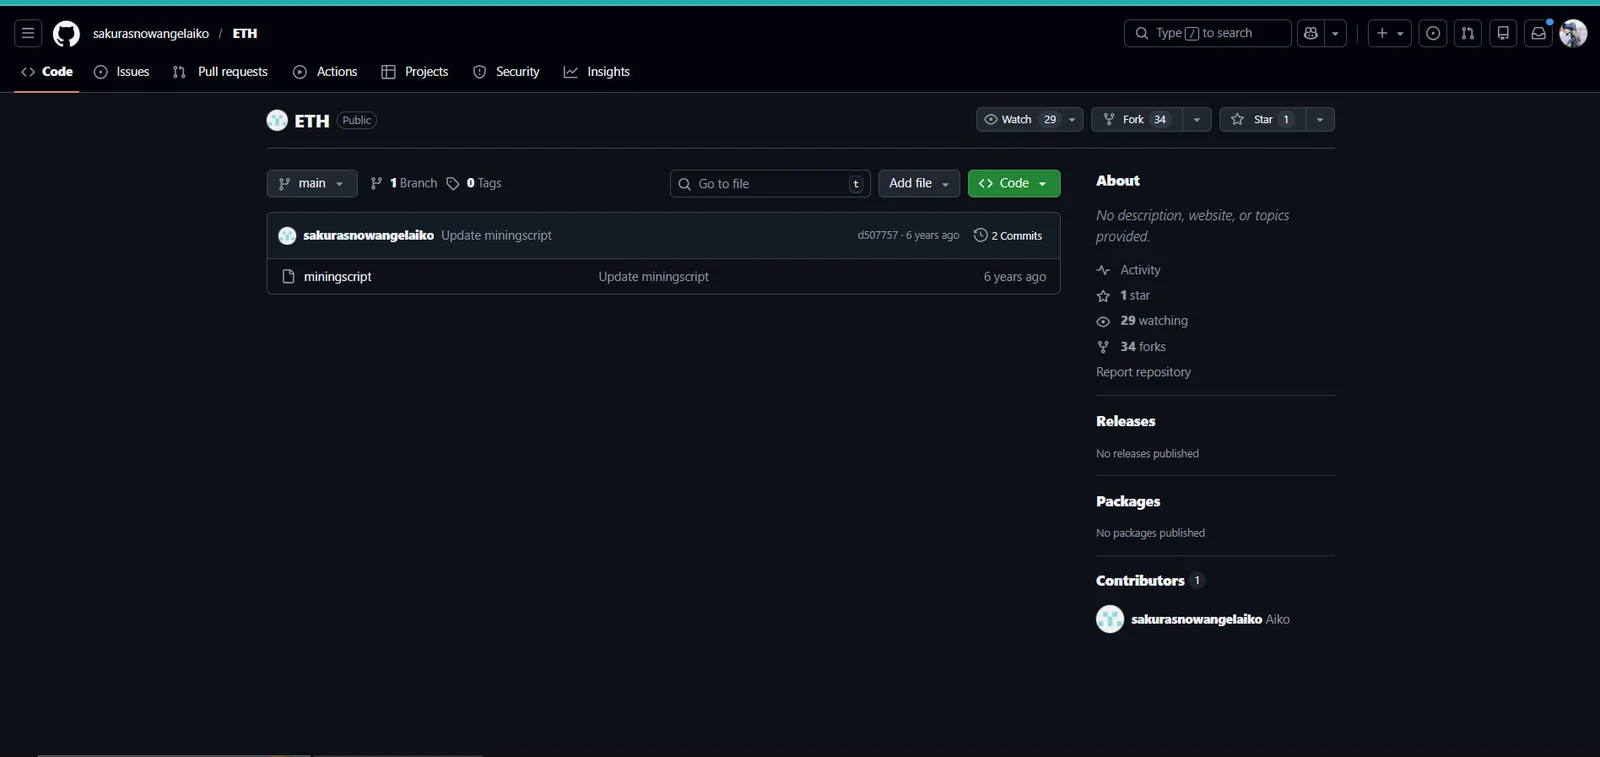 Репозиторий злоумышленника на GitHub
sakurasnowangelaiko/ETH, 2 коммита в файле miningscript
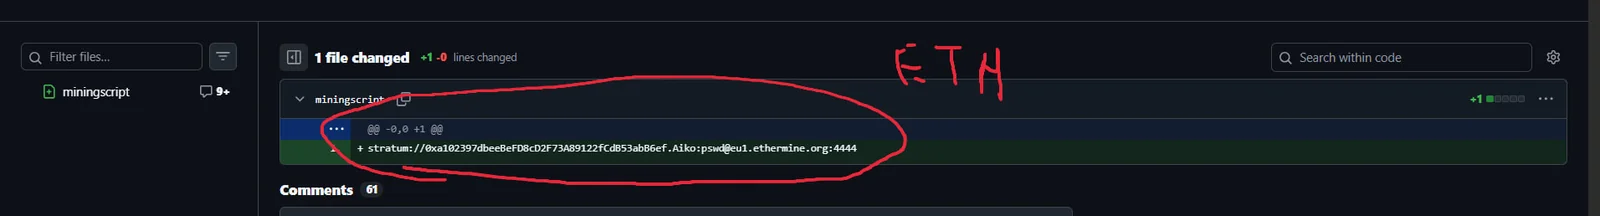 Дифф первого коммита раскрывает полную конфигурацию майнинга:
stratum://0xa102397dbeeBeFD8cD2F73A89122fCdB53abB6ef.Aiko:[email protected]:4444, обведено красным
Stratum-URL содержит три критически важных фрагмента разведданных: адрес Ethereum-кошелька, пул для майнинга (Ethermine) и имя пользователя. Отправка адреса кошелька в Etherscan подтверждает блокчейн и раскрывает историю транзакций.
 Детали блока в Etherscan, "Mined by: Ethermine" подтверждает пул для майнинга. Поле Extra Data показывает
ethermine-eu-west1-1-geth (обведено)
Прокрутка истории транзакций кошелька в Etherscan раскрывает исходящий перевод с участием стейблкоина Tether.







