
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
soc-investigation-powershell-edrfreeze — Расследование SOC по предупреждению об эксплуатации CVE-2024-49138 с участием PowerShell, выполнения EDRFreeze и поведения по обходу защиты в смоделированной среде. | Kitploit
Инструменты/GitHubGitHub/zedocun/soc-investigation-powershell-edrfreeze
Оборонительные ИнструментыУправление индикаторами компрометации (IOC)Повышение привилегийОбход IDS/IPSАнализ вредоносных программЦифровая криминалистикаРазведка угрозОбучение и ОбразованиеРеагирование на Инциденты
Лаборатории и Практика
GitHubzedocun/soc-investigation-powershell-edrfreeze

soc-investigation-powershell-edrfreeze

Расследование SOC по предупреждению об эксплуатации CVE-2024-49138 с участием PowerShell, выполнения EDRFreeze и поведения по обходу защиты в смоделированной среде.

Репозиторий
1368 месяцев назадЕщё не проверено
Поделиться

Read on Medium

Расследование PowerShell EDRFreeze (Кейс LetsDefend)

Этот репозиторий содержит документированное расследование SOC на основе сценария LetsDefend, связанного с подозрительной активностью PowerShell, полезной нагрузкой, размещённой на GitHub, и выполнением инструмента EDRFreeze.

Что включает этот репозиторий

  • Полный отчёт: report.md
  • Хронология событий: timeline.md
  • Индикаторы компрометации: iocs.md
  • Карта MITRE ATT&CK: mitre.md
  • Скриншоты расследования: screenshots

Краткое описание случая

В ходе расследования была выявлена цепочка атак на основе PowerShell, в ходе которой узел разрешил github.com, загрузил EDR-Freeze_1.0.zip, создал временный файл __PSScriptPolicyTest во время оценки политики выполнения, выполнил EDR-Freeze_1.0.exe, а затем запустил WerFaultSecure.exe.
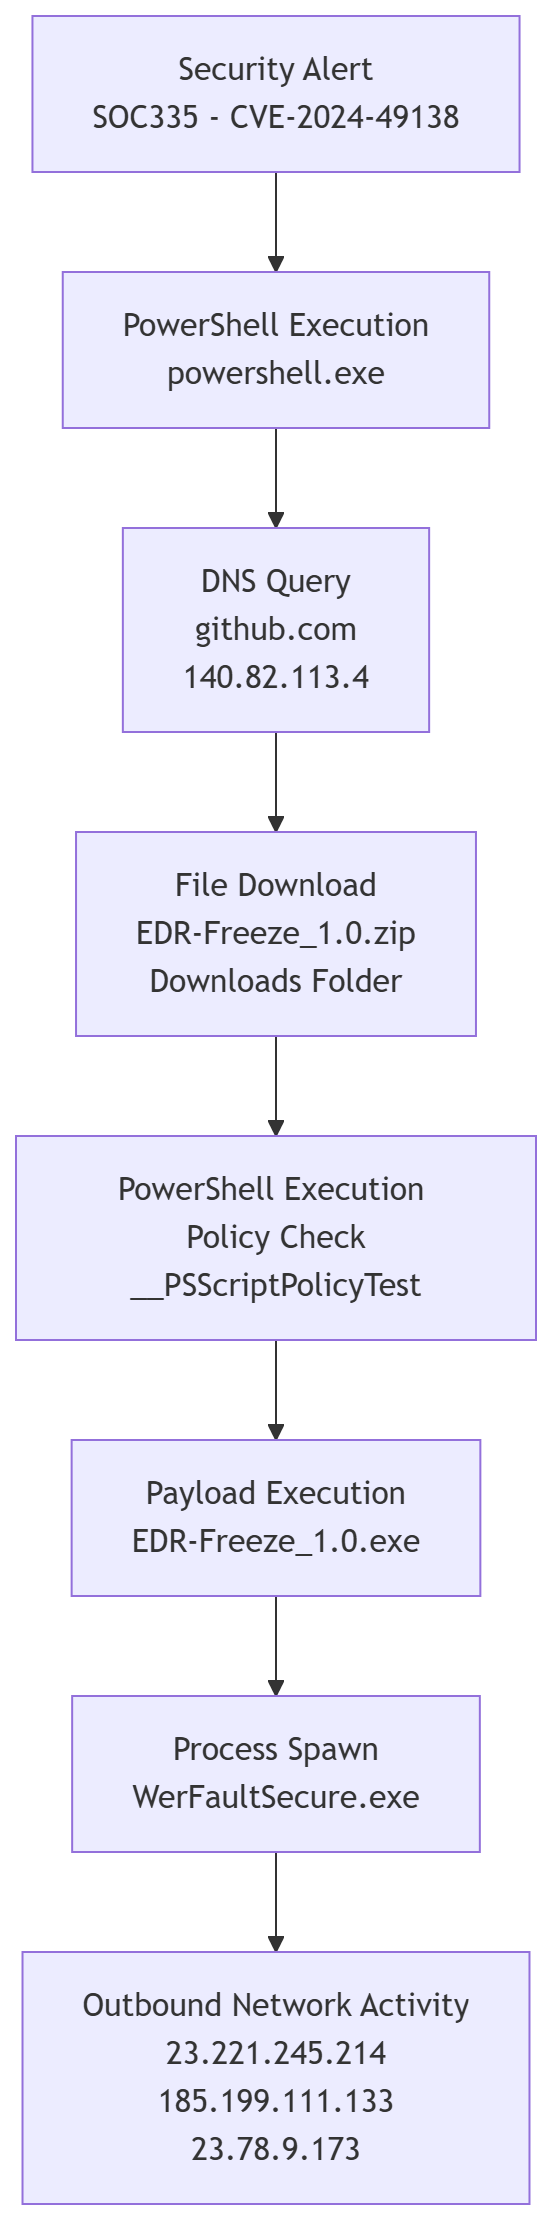
Диаграмма атаки

Цепочка атаки

Примечания

Этот кейс основан на учебном сценарии LetsDefend и опубликован для портфолио и в учебных целях.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






