 zebberncve/cve-2026-118776
Рекомендация по безопасности для node-forge ⌯⌲ 53 млн загрузок в неделю

Forge: неполная проверка дополнения PKCS#7 при расшифровке AES/DES CBC и ECB
| Поле | Значение |
|---|---|
| CVE ID | CVE-2026-118776 |
| Состояние | PUBLISHED |
| Назначивший | GitHub_M |
| Дата резервирования | 2026-10-28T19:20:05.018Z |
| Дата публикации | 2026-10-29T18:37:32.362Z |
| Дата обновления | 2026-10-29T18:37:32.362Z |
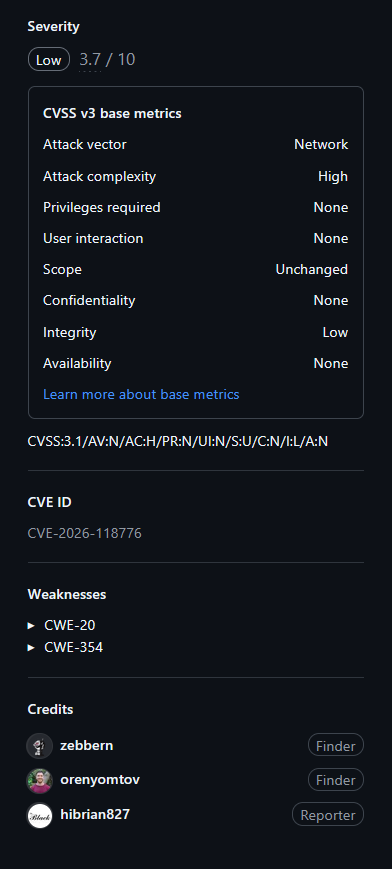
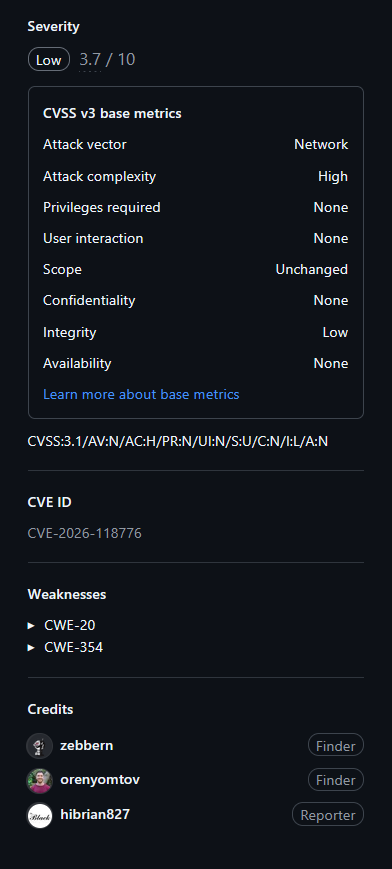
Forge (также известный как node-forge) — это нативная реализация Transport Layer Security на JavaScript. До версии 1.4.1 затронутая реализация использовала decipher.finish(), режимы CBC и ECB, дополнение PKCS#7 для обработки соответствующего ввода или принятия решения о безопасности. node-forge проверял только последний байт дополнения PKCS#7 при расшифровке CBC и ECB и принимал нулевые, превышающие размер или несовпадающие байты дополнения. В результате некорректный шифротекст мог быть принят, а до четырёх блоков открытого текста могли быть незаметно удалены, что приводило к нарушению целостности в приложениях, которые считали успешную расшифровку доказательством корректного дополнения. Эта проблема исправлена в версии 1.4.1.
| Поставщик | Продукт | Версии |
|---|---|---|
| digitalbazaar | forge | < 1.4.1 |
Oren Yomtov (@orenyomtov, Fireblocks), @zebbern и Brian Lee (@hibrian827, Georgia Tech SSLab, Team Atlanta).
Доказательство концепции
var forge = require('node-forge');
// Wycheproof aes_cbc_pkcs5_test tcId 26: zero padding instead of PKCS#7
var d = forge.cipher.createDecipher('AES-CBC',
  forge.util.hexToBytes('db4f3e5e3795cc09a073fa6a81e5a6bc'));
d.start({iv: forge.util.hexToBytes('23468aa734f5f0f19827316ff168e94f')});
d.update(forge.util.createBuffer(
  forge.util.hexToBytes('aa62606a287476777b92d8e4c4e53028')));
console.log(d.finish()); // 1.4.0: true; 1.4.1: false
Непосредственно, unpad() в версии 1.4.0 также принимает последний блок, заканчивающийся на 03 02 01 04 (удаляя 4 байта), и значение 0x20 для 16-байтовых блоков (удаляя 32 байта).
Регрессионные тесты находятся в tests/unit/aes.js ("PKCS#7 padding checks").
Приложения, которые расшифровывают данные AES или DES в режимах CBC или ECB и используют результат decipher.finish() для определения валидности данных, могут принимать некорректный шифротекст, при этом до четырёх блоков завершающего открытого текста удаляются. Это также затрагивает расшифровку PKCS#7 EncryptedData/EnvelopedData, PKCS#12 и зашифрованные закрытые ключи. Поскольку CBC и ECB без MAC являются изменяемыми, дополнительная возможность, предоставляемая атакующему, невелика. Влияния на конфиденциальность или доступность нет.






