
 you-ssef9/cve-2025-52691
Этот репозиторий содержит безопасное подтверждение концепции (PoC) для обнаружения уязвимых версий SmarterMail, затронутых CVE‑2025‑52691. Скрипт выполняет только обнаружение версий и не эксплуатирует уязвимость.

Этот репозиторий содержит безопасное Proof of Concept (PoC) для обнаружения уязвимых версий SmarterMail, затронутых CVE‑2025‑52691. Скрипт выполняет только обнаружение версии и не эксплуатирует уязвимость.
CVE-2025-52691 – PoC обнаружения версии SmarterMail 📌 Описание
Этот репозиторий содержит PoC обнаружения на Python для CVE‑2025‑52691, критической уязвимости, затрагивающей SmarterMail Build 9406 и более ранние.
⚠️ Этот PoC выполняет только обнаружение Он НЕ загружает файлы, НЕ эксплуатирует и НЕ выполняет код.
🛑 Сводка уязвимости
CVE ID: CVE‑2025‑52691
Продукт: SmarterMail
Затронутые версии: Build 9406 и более ранние
Влияние: Произвольная загрузка файлов → Потенциальное удаленное выполнение кода
Аутентификация: Не требуется
Неаутентифицированный злоумышленник может загрузить произвольные файлы в любое место на почтовом сервере, если цель уязвима.
🔍 Как работает этот PoC?
Этот скрипт обнаруживает уязвимые экземпляры SmarterMail, идентифицируя приложение и извлекая его номер версии/сборки.
Логика обнаружения
Отправляет HTTP GET запросы к общим конечным точкам SmarterMail:
/ /interface/ /interface/login /interface/root
Обнаруживает наличие SmarterMail по:
Поиску строки SmarterMail в теле ответа
Или обнаружению шаблонов версии в HTTP-заголовках или HTML-содержимом
Извлекает номер версии/сборки
Использует регулярные выражения для идентификации строк версии
Извлекает номер сборки из последнего сегмента версии
Проверка уязвимости
Если номер сборки ≤ 9406 → УЯЗВИМ
Если номер сборки > 9406 → НЕ УЯЗВИМ
Никакие нагрузки, загрузки или вредоносные действия не выполняются.
🧪 Пример логики обнаружения (упрощенно) Обнаружена версия: 17.6.9406 Номер сборки: 9406 Результат: УЯЗВИМ
Обнаружена версия: 17.7.9412 Номер сборки: 9412 Результат: НЕ УЯЗВИМ
🚀 Как запустить Требования
Python 3.x
Библиотека requests
Установка зависимостей:
pip install requests
Одиночная цель python3 CVE-2025-52691POC.py -u http://target.com
Несколько целей python3 CVE-2025-52691POC.py -l targets.txt
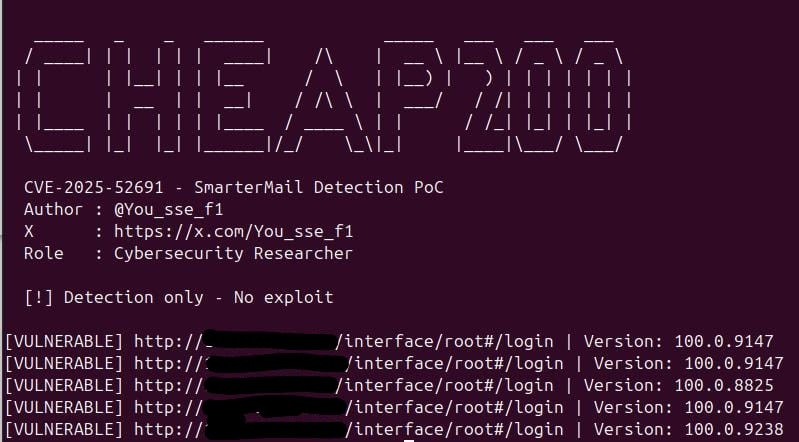
🖥 Пример вывода [УЯЗВИМ] http://example.com | Версия: 17.6.9406
[НЕ УЯЗВИМ] http://example.com | Версия: 17.7.9412
[НЕИЗВЕСТНО] http://target.com | SmarterMail не обнаружен
📎 Ссылки
Уведомление CSA Singapore: https://www.csa.gov.sg/alerts-and-advisories/alerts/al-2025-124
Официальный сайт SmarterMail: https://www.smartertools.com/smartermail
⚠️ Отказ от ответственности
Этот скрипт предоставлен только для образовательных и защитных целей безопасности.
Сканируйте только те системы, которыми вы владеете или на тестирование которых у вас есть явное разрешение.
Автор не несет ответственности за любое неправомерное использование или незаконные действия.
📜 Лицензия
Лицензия MIT
👤 Автор
Исследователь: @You_sse_f1
X (Twitter): https://x.com/You_sse_f1
Роль: Исследователь кибербезопасности
ℹ️ О программе
PoC обнаружения на Python для CVE‑2025‑52691 Теги:
cve · detection · smartermail · cybersecurity · poc






