
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/xsanflip/poc-cpanel-cve-2026-41940
Сканеры уязвимостейЭксплуатацияСбор информацииВеб-безопасностьТестирование на ПроникновениеАутентификация
GitHubxsanflip/poc-cpanel-cve-2026-41940

poc-cpanel-cve-2026-41940

Многопоточный инструмент аудита безопасности, который обнаруживает CVE-2026-41940 — обход аутентификации в cPanel/WHM, используя CRLF-инъекцию и динамическое обнаружение портов для авторизованного тестирования на проникновение.

Репозиторий
6311396 месяцев назадПроверено Kitploit
Поделиться

POC cPanel CVE-2026-41940

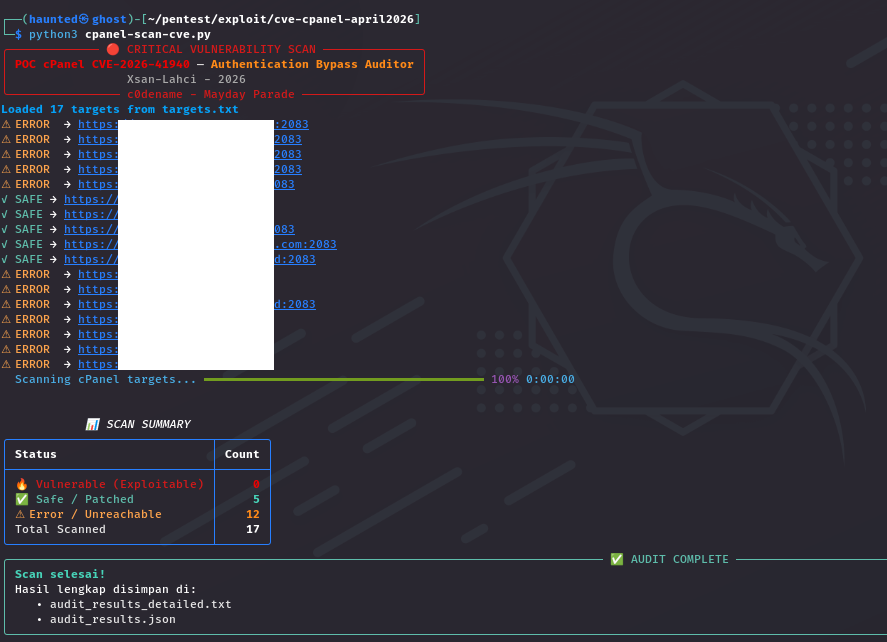
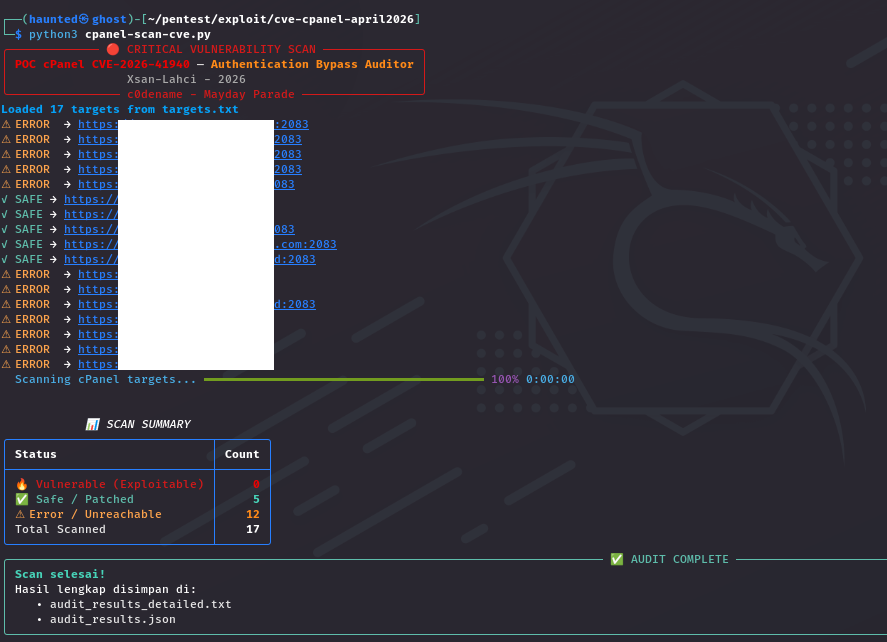
Screenshot From 2026-05-01 22-58-10

Высокопроизводительный многопоточный инструмент аудита безопасности, предназначенный для обнаружения CVE-2026-41940 — критической уязвимости обхода аутентификации в cPanel & WHM (обнаружена в апреле 2026 года).

Данный инструмент использует технику CRLF-инъекции в HTTP-заголовках для определения, подвержен ли демон службы cPanel (cpsrvd) несанкционированному доступу с правами root.

Ключевые возможности

  • Динамическое обнаружение портов: Автоматически проверяет стандартные порты cPanel/WHM (2082, 2083, 2086, 2087), если порт не указан.

  • Умное обнаружение: Приоритизирует заданные пользователем порты (например, 1.2.3.4:2083), но переключается на много-портовое сканирование для «голых» IP-адресов/доменов.

  • Высокая степень параллелизма: Реализовано с помощью ThreadPoolExecutor для быстрого сканирования больших списков IP-адресов.

  • Красивый терминальный интерфейс: Использует библиотеку Rich для индикаторов выполнения, панелей состояния и комплексной сводной панели результатов сканирования.

  • Двойной вывод: Генерирует как подробный текстовый отчёт (.txt), так и структурированный файл данных (.json) для дальнейшего анализа.

Установка

  1. Клонируйте репозиторий:

    git clone https://github.com/xsanflip/poc-cpanel-cve-2026-41940.git
    cd cpanel-cve-2026-41940-auditor
    
    
  2. Установите зависимости:

    pip install requests rich


Использование

Подготовьте файл targets.txt, содержащий IP-адреса или домены, которые вы хотите проверить (по одному в строке).

Простое сканирование:

python cpanel-scan-cve.py

Результаты

  • Терминал: Обновление статуса в реальном времени с итоговой сводной таблицей.

  • audit_results_detailed.txt: Отчёт, удобный для чтения человеком, включающий заголовки сервера и обнаруженные версии.

  • audit_results.json: Данные, читаемые машиной, для интеграции с другими инструментами безопасности.

⚠️ Отказ от ответственности

Данный инструмент предоставляется только для образовательных целей и авторизованного аудита безопасности. Запуск этого инструмента против целей без явного разрешения является незаконным и неэтичным. Разработчик (xsanflip) не несёт ответственности за любое неправомерное использование или ущерб, причинённый данной программой.

Автор: xsanlahci

Справочные материалы: Основано на результатах, опубликованных watchTowr Labs (апрель 2026 года).

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





