Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
hikihack — Hikvision CVE-2017-7921 эксплойт | Kitploit
Инструменты/GitHubGitHub/xjghnxhlh/hikihack
Безопасность IoTАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииОбучение и Образование
GitHubxjghnxhlh/hikihack

hikihack

Hikvision CVE-2017-7921 эксплойт

Репозиторий
3923 дней назадЕщё не проверено
Поделиться

🛡️ CVE-2017-7921 — Разбор случая и повышение осведомлённости

License Scope

Этот репозиторий в образовательных целях и целях повышения осведомлённости о кибербезопасности документирует возможные последствия использования устройства, уязвимого к CVE-2017-7921 (публичная уязвимость, раскрытая в 2017 году, затрагивающая некоторые неустаревшие прошивки камер/регистраторов Hikvision).

⚠️ Правовое предупреждение

Все демонстрации в этом репозитории были выполнены в авторизованной тестовой среде исключительно в образовательных целях, в целях исследования и повышения осведомлённости. Перед публикацией вся конфиденциальная информация (учётные данные, пароли, IP-адреса, серийные номера, имена хостов и т. д.) была анонимизирована или размыта.

Этот репозиторий не является ни руководством по эксплуатации, ни призывом к действиям против систем, принадлежащих третьим лицам. Любое использование должно осуществляться в законных и этических рамках и с явного разрешения владельца соответствующих устройств.

📋 Содержание

  • Контекст
  • Отчёт по профилактике
  • Иллюстрации
  • Образовательная цель
  • Лицензия

📚 Контекст

CVE-2017-7921 — публичная уязвимость, затрагивающая некоторые прошивки устройств Hikvision, зарегистрированная в Национальной базе уязвимостей (NVD). Устройство, доступное из Интернета и не обновлённое, потенциально может раскрыть конфиденциальную информацию или позволить несанкционированный доступ к своему интерфейсу администрирования.

Цель этого репозитория — не детализировать механику эксплуатации, а проиллюстрировать, почему подобная уязвимость критична и как от неё защититься (обновление прошивки, сегментация сети, недопущение прямого доступа к интерфейсам администрирования из Интернета).

📄 Отчёт по профилактике

К этому репозиторию прилагается подробный технический отчёт. В нём, в частности, представлены:

  • описание уязвимости CVE-2017-7921;
  • затронутые продукты и версии;
  • риски, связанные с доступностью уязвимого устройства;
  • потенциальное воздействие на конфиденциальность, целостность и доступность систем;
  • рекомендации по снижению рисков и передовые практики обеспечения безопасности.

➡️ Отчёт по профилактике – CVE-2017-7921

📷 Иллюстрации

Приведённые ниже снимки экрана были сделаны в авторизованной демонстрационной среде. Все элементы, позволяющие идентифицировать реальную систему (учётные данные, IP-адреса, владелец…), были анонимизированы или размыты перед публикацией. Они не являются инструкцией по применению, а представляют собой визуальное отображение потенциального воздействия необновлённого устройства.

Иллюстрация №1 — Пример получения информации

Пример типа информации, которая может быть раскрыта, если устройство, затронутое CVE-2017-7921, не было должным образом обновлено или защищено.
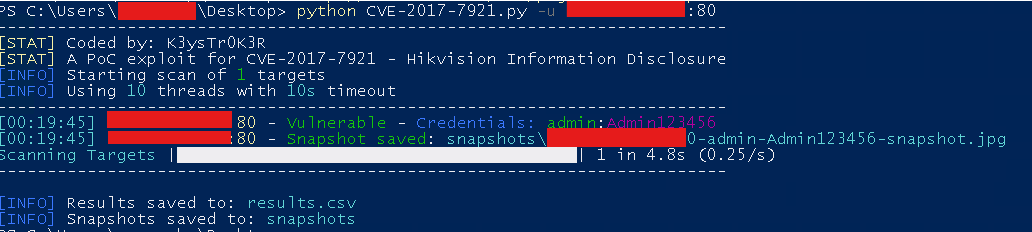
Полученная информация — анонимизированные данные

Иллюстрация №2 — Интерфейс администрирования

Интерфейс администрирования устройства в авторизованной демонстрационной среде. Цель: проиллюстрировать последствия неисправленной уязвимости на устройстве, доступном без надлежащих мер безопасности.
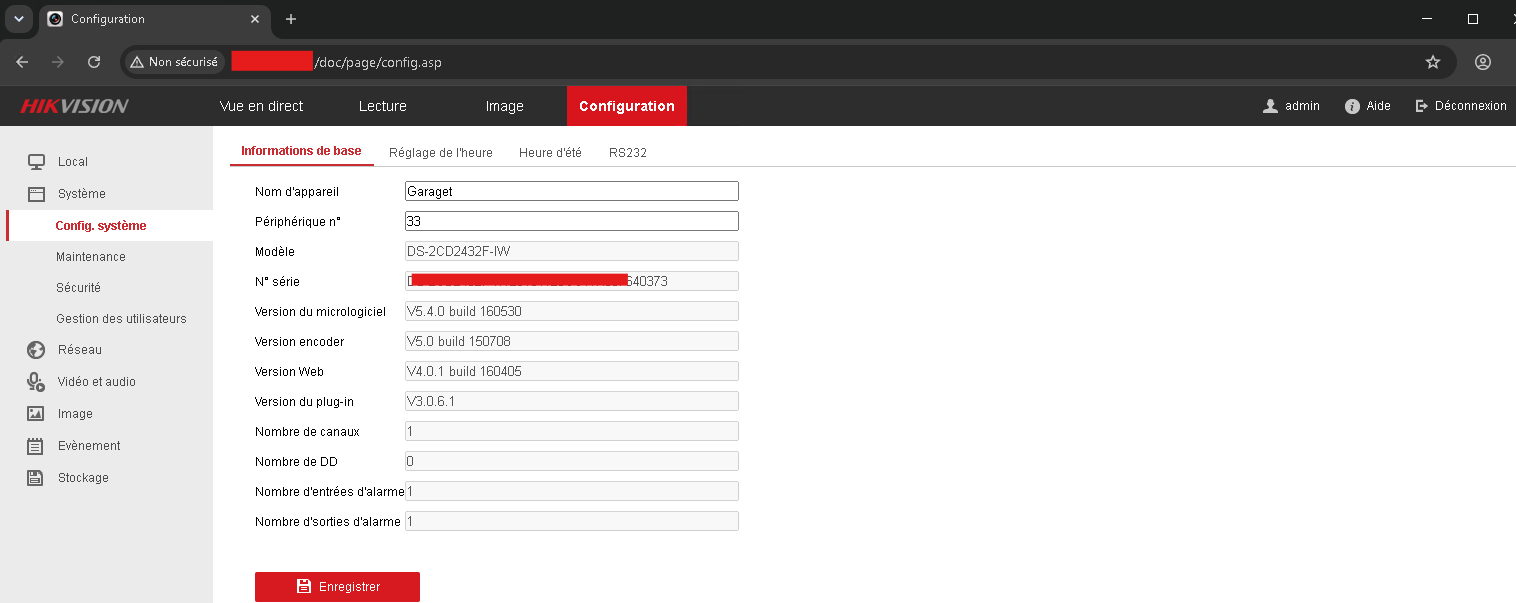
Интерфейс администрирования — тестовая среда

🎯 Образовательная цель

Эти ресурсы направлены на повышение осведомлённости администраторов, исследователей в области безопасности и студентов о последствиях уязвимости, подобной CVE-2017-7921, когда она не устранена. Они наглядно иллюстрируют:

  • информацию, которая может быть раскрыта на уязвимом оборудовании;
  • последствия недостаточно защищённой конфигурации;
  • важность применения исправлений, выпущенных производителями;
  • необходимость поддержания прошивок в актуальном состоянии и ограничения доступности интерфейсов администрирования из Интернета;
  • пользу регулярных аудитов для выявления уязвимого оборудования до того, как оно будет скомпрометировано.

📄 Лицензия

Распространяется под лицензией MIT.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →