

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/xiaolichan/redcaddy
Веб-прокси и перехватСетевая безопасностьКомандование и УправлениеRed TeamingАнти-БотСостязательная Атака
GitHubxiaolichan/redcaddy

RedCaddy

C2-редиректор на основе caddy

Репозиторий
21120412 лет назадПроверено Kitploit
Поделиться

RedCaddy

C2-редиректор на основе caddy

Содержание

  • Обзор
  • Возможности
  • Примечание
  • Быстрый старт
  • Пошаговая инструкция
  • Ссылки

Обзор

Генерация caddyfile с C2 malleable-профилями

Возможности

  • Блокировка IP по стране через GEOIP
  • Разрешение запросов по матчеру заголовков
  • Черный список User-Agent и IP
  • Поддержка множественной переадресации
  • Warden порта TeamServer

Примечание

  • Файл "redwarden_parser.py" в modules взят из RedWarden от mgeeky
  • Много вдохновения из этой статьи: 🇬🇧 Carrying the Tortellini's golf sticks
  • Черные списки IP из RedGuard's IP Blacklists
  • Черные списки User-Agent из mitchellkrogza's UA blacklists
  • self-signed-cert.py изменён на основе CarbonCopy

Быстрый старт

  • Создайте самоподписанный сертификат
  • Соберите собственную версию caddy с необходимыми модулями (необязательно)
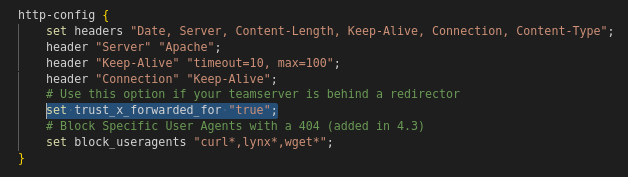
  • Убедитесь, что set trust_x_forwarded_for "true"; уже включён в C2 malleable-профиле
  • Скопируйте ваш C2 malleable-профиль в RedCaddy
  • Добавьте ваши правила переадресации в файлы (например, chains.list)
  • Наконец, сгенерируйте Caddyfile с помощью уродливого python-скрипта.

Пошаговая инструкция

  • 1. Создайте самоподписанные сертификаты с помощью "self-signed-cert.py" :
    python3 self-signed-cert.py -t [Https Server]
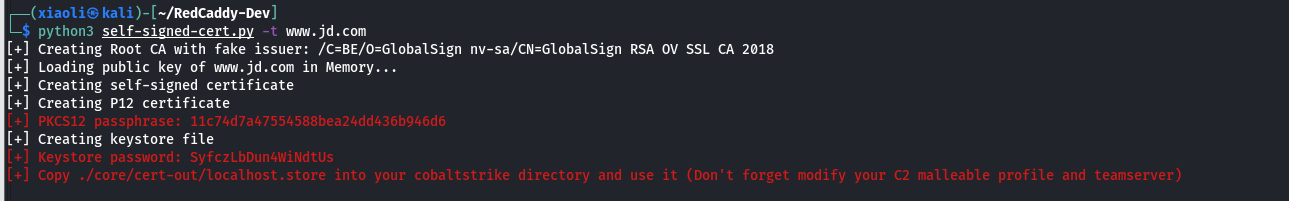
    image Как видите, localhost.* создаются в core/cert-out
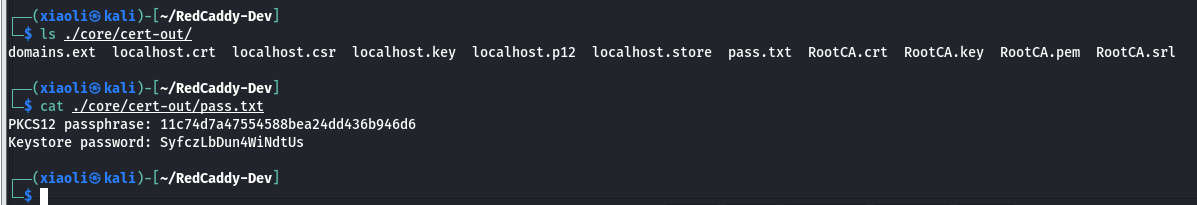
    image

  • 2. Включите set trust_x_forwarded_for "true"; в C2 malleable-профиле
    image

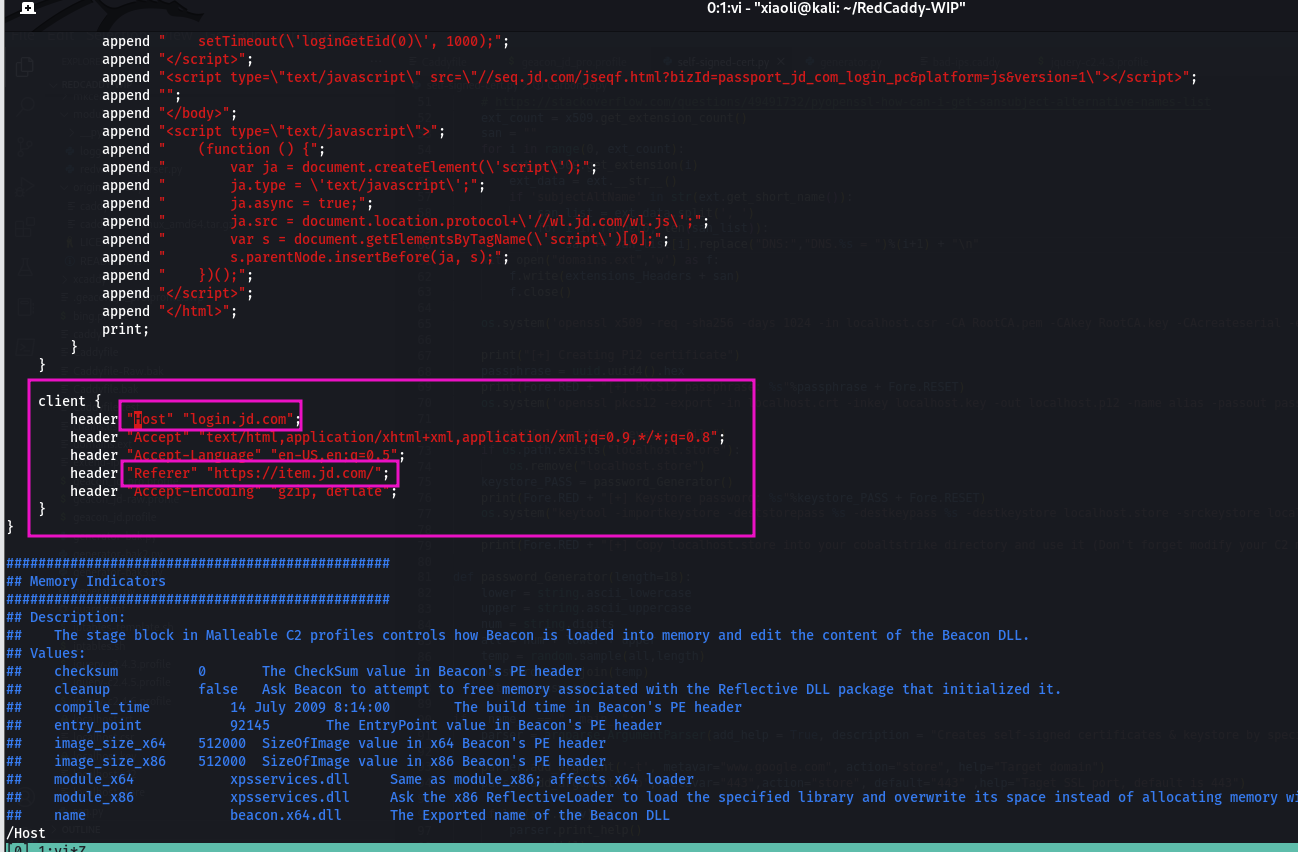
  • 3. В каждом блоке client C2 malleable-профиля необходимо задать заголовки Host и Referer
    ⚠️ Примечание: поддельный поддомен должен существовать в атрибуте SAN (subject alternative name) самоподписанных сертификатов
    image

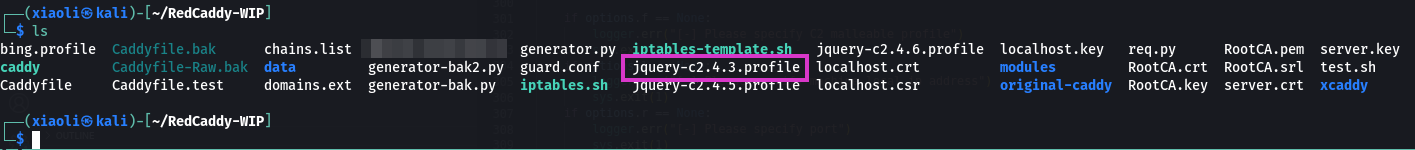
  • 4. Скопируйте C2-профиль в RedCaddy
    В качестве примера я использую jquery-c2.4.3.profile от threatexpress
    image

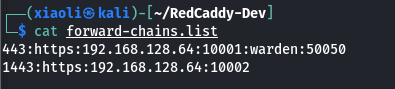
  • 5. Отредактируйте правила переадресации в "chains.list"
    443:https:192.168.128.64:10001 означает, что входящие подключения на порт *:443 перенаправляются на локальный https://192.168.128.64:10001 (C2-бэкенд)
    image

    В: Что такое "warden"?
    О: Warden — это функция белого списка для защиты порта вашего teamserver; она генерирует случайную ссылку со случайными защищёнными строками. Пользователь не сможет подключиться к teamserver, пока не активирует её ("warden" после 443 означает обработку ссылки на порту 443).

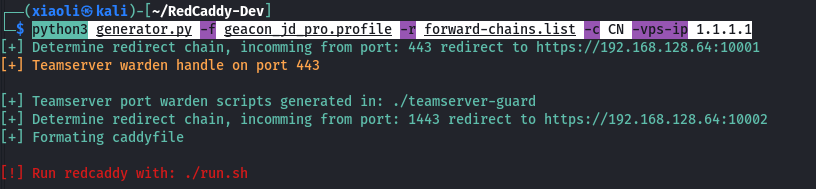
  • 6. Передайте аргументы, необходимые generator.py, и нажмите Enter.
    python3 generator.py -f geacon_jd_pro.profile -r forward-chains.list -c CN -vps-ip 1.1.1.1 image
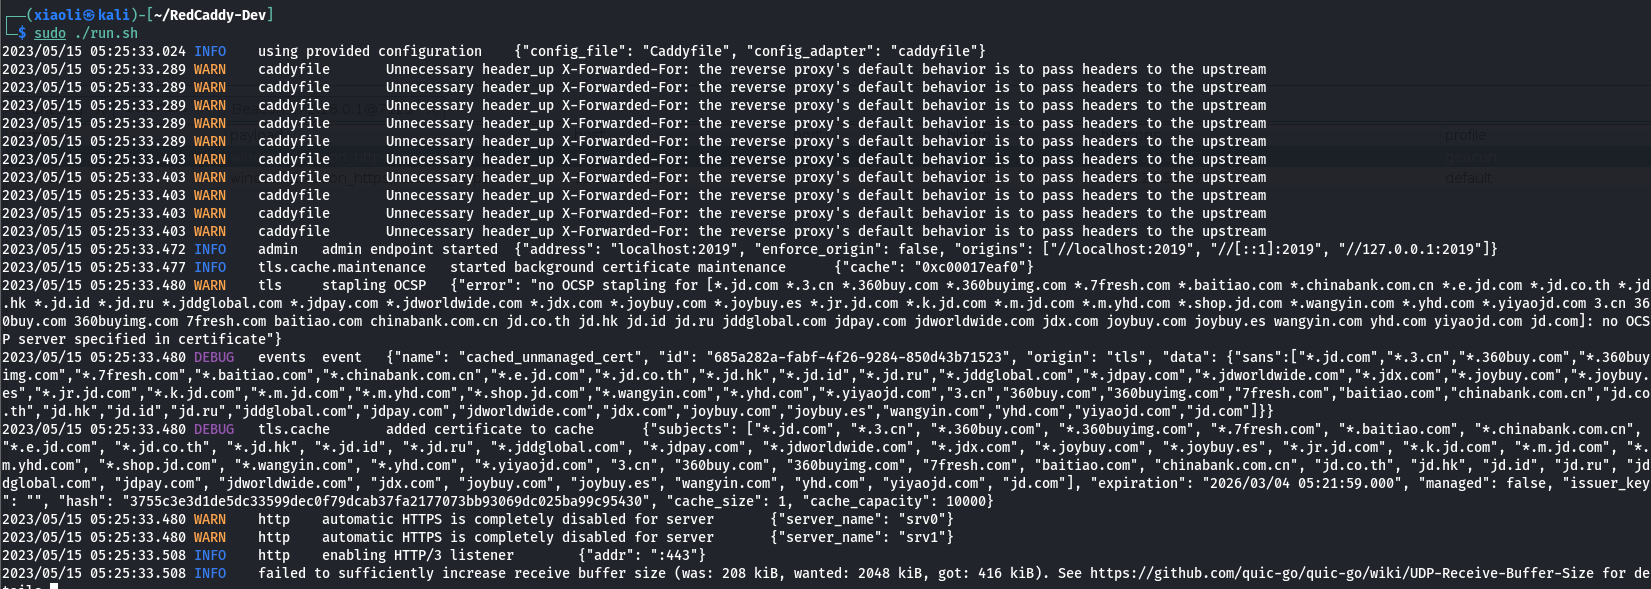
  • 7. Наконец, запустите caddy с только что сгенерированным caddyfile :)
    sudo ./run.sh image
  • 8. Необязательно: соберите собственную версию caddy с конкретными модулями

git clone https://github.com/XiaoliChan/RedCaddy-core.git
cd cmd/caddy
go get github.com/aksdb/caddy-cgi/v2
go get github.com/XiaoliChan/caddy-maxmind-geolocation@self
CGO_ENABLED=0 go build
upx --best --lzma caddy
  • В: Почему не использовать формат json или yaml?
    О: Простите, я не умею записывать caddyfile в формате json/yaml.

  • В: Можно ли вернуть 404 при несовпадающих маршрутах?
    О: Что ж, caddy так не умеет ¯\(ツ)/¯.

Ссылки

  • Парсер Malleable C2 Profile
  • 🇬🇧 Carrying the Tortellini's golf sticks
  • Cobalt stagger
  • Как создать самоподписанные сертификаты
  • Контроль доступа Caddy
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






