
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
pathprober — Зондирование и обнаружение HTTP-путей методом перебора (brute-force) с фильтрацией по определённому слову или двум словам одновременно | Kitploit
Инструменты/GitHubGitHub/xchopath/pathprober
РазведкаСканеры уязвимостейСканеры веб-уязвимостейСбор информацииВеб-безопасностьТестирование на ПроникновениеArchived
GitHubxchopath/pathprober

pathprober

Зондирование и обнаружение HTTP-путей методом перебора (brute-force) с фильтрацией по определённому слову или двум словам одновременно

Репозиторий
485405 лет назадПроверено Kitploit
Поделиться

pathprober

Обнаружение HTTP-путей методом грубой силы с фильтрацией по одному или двум словам.

version made-with-python

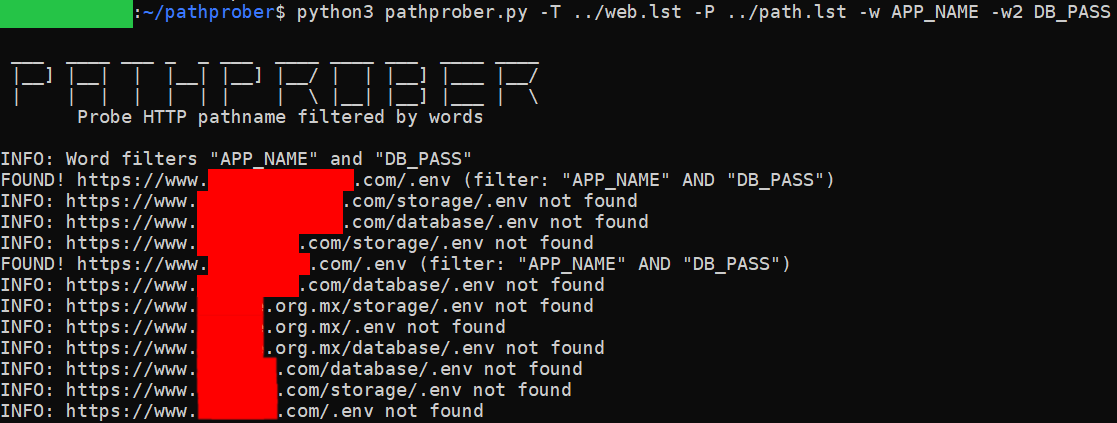
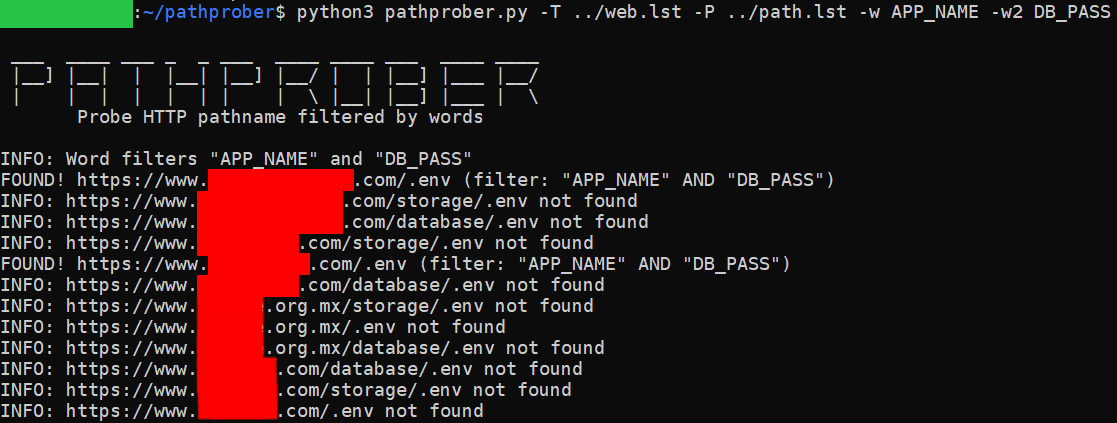
pathprober-sample

Назначение

Подбор директорий веб-сайтов или HTTP-путей с проверкой только по коду ответа уже неактуален. Этот инструмент поможет вам провести тест на проникновение, так как он может проверять пути по одному или двум ключевым словам, что даёт более точные результаты.

С его помощью вы сможете найти:

  • Панели администратора/входа
  • Учётные данные в некоторых путях
  • Токены сторонних сервисов
  • И другое

Установка

git clone https://github.com/xchopath/pathprober
cd pathprober/

Зависимости

pip3 install -r requirements.txt

Поддерживаемые возможности

  • Несколько целевых URL (в файле, разделённых новой строкой) или один URL
  • Несколько путей (в файле, разделённых новой строкой) или один путь
  • Фильтр по одному или двум словам
  • Сохранение успешных результатов в отдельный файл
  • Многопоточность

Примеры использования

Несколько целей, несколько путей и несколько слов:

python3 pathprober.py -T target.txt -P path.txt -w "APP_NAME" -w2 "DB_PASSWORD"

Одна цель, несколько путей и одно слово:

python3 pathprober.py -t https://redacted.com/ -P path.txt -w "APP_NAME"

Несколько целей, один путь, несколько слов и сохранение вывода в файл:

python3 pathprober.py -T target.txt -p /.env -w "APP_NAME" -w2 "TWILIO" -o output.txt

Нужна дополнительная помощь?

bash:~/pathprober$ python3 pathprober.py --help

 ___  ____ ___ _  _ ___  ____ ____ ___  ____ ____
 |__] |__|  |  |__| |__] |__/ |  | |__] |___ |__/
 |    |  |  |  |  | |    |  \ |__| |__] |___ |  \
       Probe HTTP pathname filtered by words

usage: pathprober.py [-h] [-t https://example.com] [-p pathname] [-T target.txt] [-P path.txt] [-w Word] [-w2 Word] [-o output.txt]

PathProber - Probe and discover HTTP pathname using brute-force methodology and filtered by specific word or 2 words at once

optional arguments:
  -h, --help            show this help message and exit
  -t https://example.com
                        Single website target
  -p pathname           Single pathname
  -T target.txt         Multiple target separated by newline
  -P path.txt           Multiple pathname separated by newline
  -w Word               A word that you want to find in a path
  -w2 Word              A second word that you want to find in a path
  -o output.txt         Save the results to file


Авторы

  • @xchopath (из @zerobyte-id)
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →