
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2020-1938TomcatAjpScanner — Массовое сканирование уязвимости Tomcat AJP | Kitploit

Инструменты/GitHubGitHub/woaiqiukui/cve-2020-1938tomcatajpscanner
РазведкаСканеры уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubwoaiqiukui/cve-2020-1938tomcatajpscanner

CVE-2020-1938TomcatAjpScanner

Поделиться

Массовое сканирование уязвимости Tomcat AJP

Репозиторий
142276 лет назадЕщё не проверено

CVE-2020-1938TomcatAjpScanner

Массовое сканирование уязвимости Tomcat AJP

Подробности уязвимости

6 января 2020 года Национальная платформа обмена информацией об уязвимостях информационной безопасности (CNVD) включила в свой каталог уязвимость включения файлов Apache Tomcat (CNVD-2020-10487, соответствует CVE-2020-1938). Используя эту уязвимость, злоумышленник может без авторизации удалённо читать произвольные файлы в определённых каталогах. В настоящее время детали уязвимости ещё не раскрыты; производитель уже выпустил новые версии, устраняющие эту уязвимость.

Анализ уязвимости

https://mp.weixin.qq.com/s/8Wueh4lkKBtfNisjxOSoWA

Использование скрипта

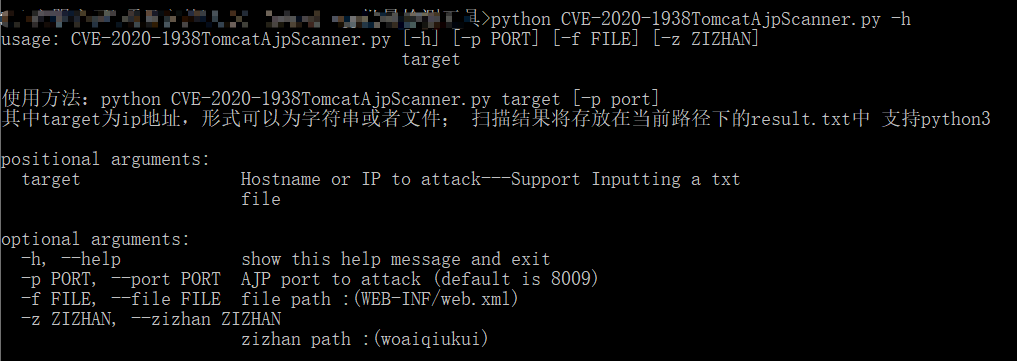
python CVE-2020-1938TomcatAjpScanner -h можно посмотреть инструкцию по использованию usage: CVE-2020-1938TomcatAjpScanner.py [-h] [-p PORT] [-f FILE] [-z ZIZHAN] target

Способ применения: python CVE-2020-1938TomcatAjpScanner.py target [-p port] где target — IP-адрес, который может быть задан строкой или файлом; результаты сканирования будут сохранены в файл result.txt в текущем каталоге; поддерживается python3

positional arguments: target Hostname or IP to attack---Support Inputting a txt file

optional arguments: -h, --help show this help message and exit -p PORT, --port PORT AJP port to attack (default is 8009) -f FILE, --file FILE file path :(WEB-INF/web.xml) -z ZIZHAN, --zizhan ZIZHAN zizhan path :(woaiqiukui)

[!]Примечание: при использовании учитывайте возможные конфликты имён файлов; чтобы избежать конфликтов содержимого, при повторном использовании заранее вручную очищайте файл result.txt
[!]Примечание: обращайте внимание на корректный формат передаваемого IP, не передавайте каталог

Демонстрация использования

Здесь используется локально развёрнутый apache-tomcat-7.0.86
  • использование:
    image

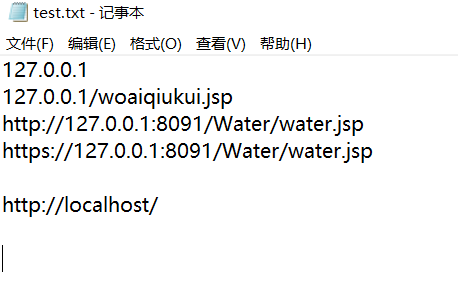
  • test.txt:
    image

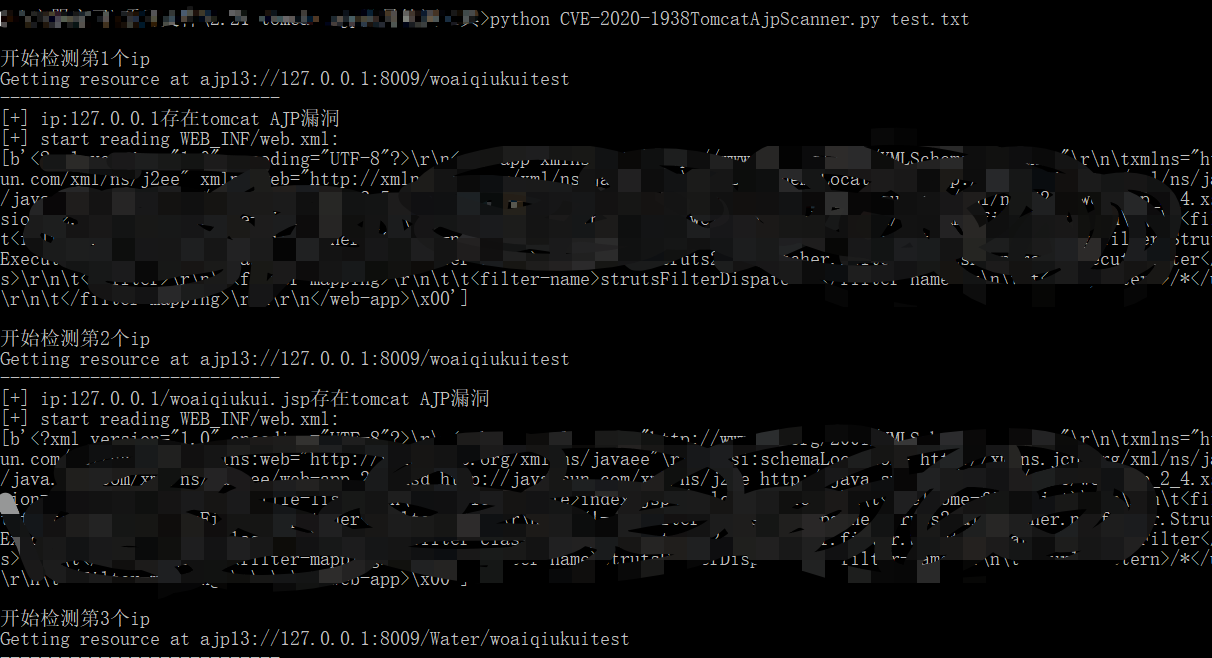
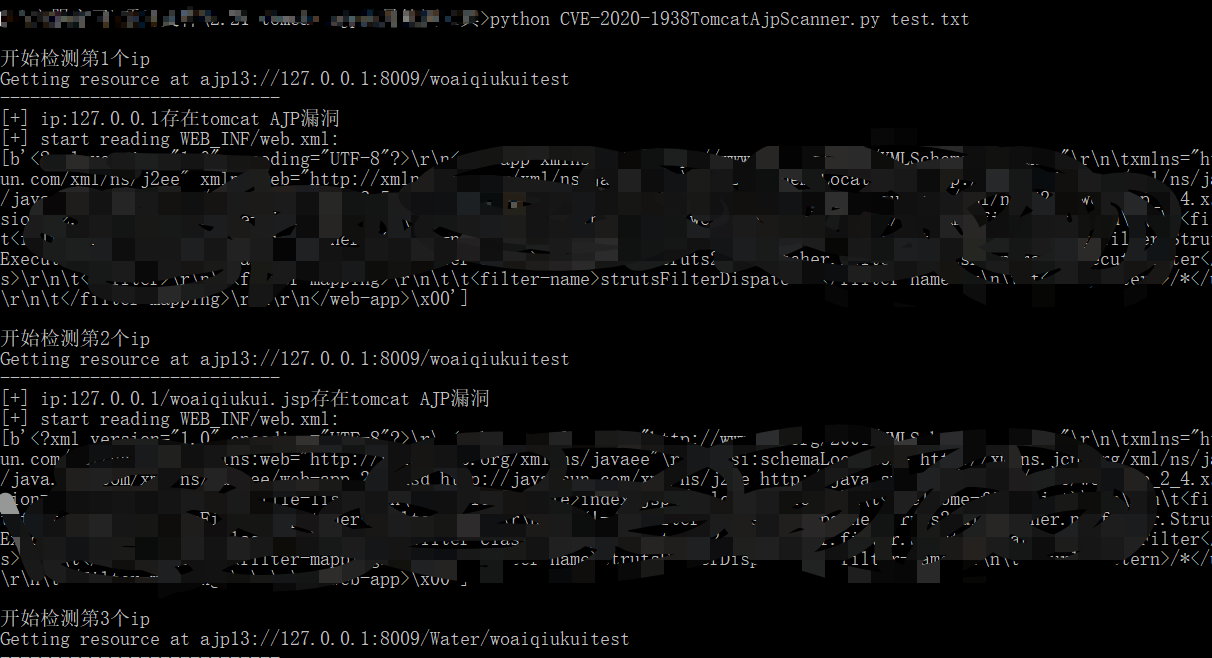
  • вывод:
    image

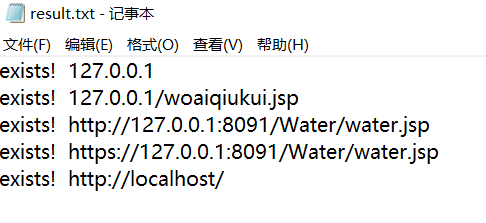
  • result.txt:
    image

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    350
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →