
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cve-2019-5420-POC — cve-2019-5420 POC простой ruby-скрипт | Kitploit
Инструменты/GitHubGitHub/wildwestcybersecurity/cve-2019-5420-poc
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubwildwestcybersecurity/cve-2019-5420-poc

cve-2019-5420-POC

cve-2019-5420 POC простой ruby-скрипт

Репозиторий
1264 месяцев назадЕщё не проверено
Поделиться

Rails ActiveSupport Эксплойт (CVE-2019-5420) POC (считайте это для цепочки с CVE-2019-5418!)

Отлично сочетается с CVE-2019-5418!

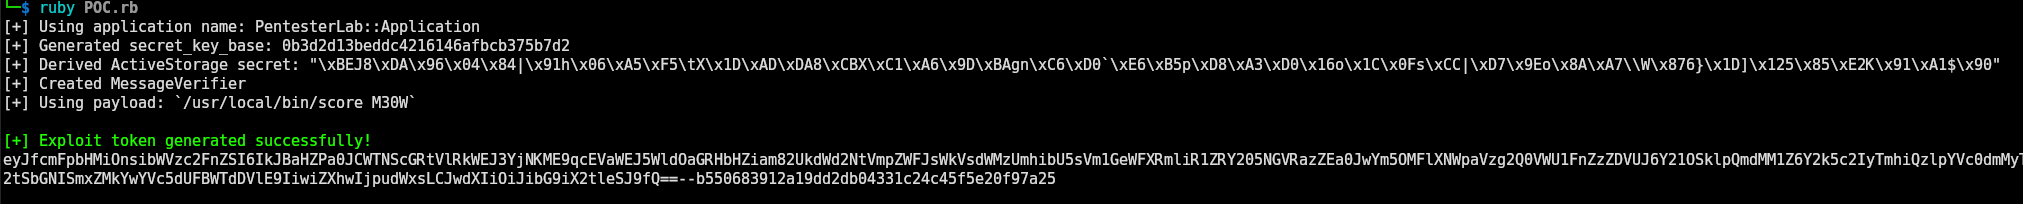
Скриншот POC

Скриншот

🚨 Предупреждение

Этот репозиторий содержит эксплойт доказательства концепции (PoC), демонстрирующий удаленное выполнение кода (RCE) в приложениях Ruby on Rails через злоупотребление ActiveSupport::MessageVerifier. Используйте ответственно!

📌 Обзор

Этот скрипт эксплуатирует уязвимости десериализации ActiveSupport, используя специально созданный объект ERB, обернутый в DeprecatedInstanceVariableProxy. Когда подписанная полезная нагрузка десериализуется уязвимым приложением Rails, происходит выполнение произвольного Ruby-кода.

⚠️ Отказ от ответственности

Этот проект предназначен только для образовательных и исследовательских целей. Несанкционированное использование против систем, которые вам не принадлежат, является незаконным и может привести к серьезным юридическим последствиям.

🛠️ Как это работает

1️⃣ Сгенерировать секретный ключ

  • Скрипт извлекает `` из известного имени приложения Rails с помощью хеширования MD5.

2️⃣ Создать секрет ActiveStorage

  • Использует ActiveSupport::KeyGenerator для генерации ключа подписи.

3️⃣ Создать вредоносный объект ERB

  • Создает неинициализированный объект `` с кодом, контролируемым злоумышленником.

4️⃣ Обернуть в DeprecatedInstanceVariableProxy

  • Прячет вредоносный объект внутри безобидной обертки.

5️⃣ Подписать и сгенерировать токен эксплойта

  • Использует ActiveSupport::MessageVerifier для подписи полезной нагрузки, делая ее легитимной.

6️⃣ Достичь удаленного выполнения кода (RCE)

  • При десериализации Rails выполняет полезную нагрузку злоумышленника, позволяя выполнять произвольные команды.

🚀 Использование

ruby POC.rb

Скрипт сгенерирует подписанный токен эксплойта, который можно использовать против уязвимого приложения Rails.

🛡️ Меры защиты

  • Обеспечьте ротацию и безопасность ``, чтобы предотвратить генерацию подписанных полезных нагрузок злоумышленниками.
  • Обновите Rails до последней версии (Rails 7+ имеет более строгие механизмы сериализации).
  • Используйте JSON-сериализацию вместо сериализации Marshal, чтобы избежать загрузки произвольных объектов.
  • Аудируйте десериализацию приложения, чтобы убедиться, что непроверенный пользовательский ввод не десериализуется.

📜 Юридический отказ

Этот проект предназначен только для образовательных целей. Автор не несет ответственности за любое неправомерное использование или ущерб, вызванный этим кодом.

📚 Ссылки

  • Руководство по безопасности Rails
  • CWE-502: Десериализация ненадежных данных

⚠️ Используйте на свой страх и риск!

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →