Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-65731 — Уведомление о CVE-2025-65731 | Kitploit
Инструменты/GitHubGitHub/whitej3rry/cve-2025-65731
Безопасность встроенных системБезопасность IoTАнализ уязвимостейЭксплуатацияАппаратный ХакингТестирование на ПроникновениеАппаратная БезопасностьБезопасность оборудования и IoT
GitHubwhitej3rry/cve-2025-65731

CVE-2025-65731

Уведомление о CVE-2025-65731

4010 месяцев назадЕщё не проверено
Поделиться
Репозиторий

CVE-2025-65731

CWE-1191: On-Chip Debug and Test Interface With Improper Access Control

UART Root Shell Access on D-Link DIR-605L (Hardware F1, Firmware V6.02CN02)

1

Краткое описание

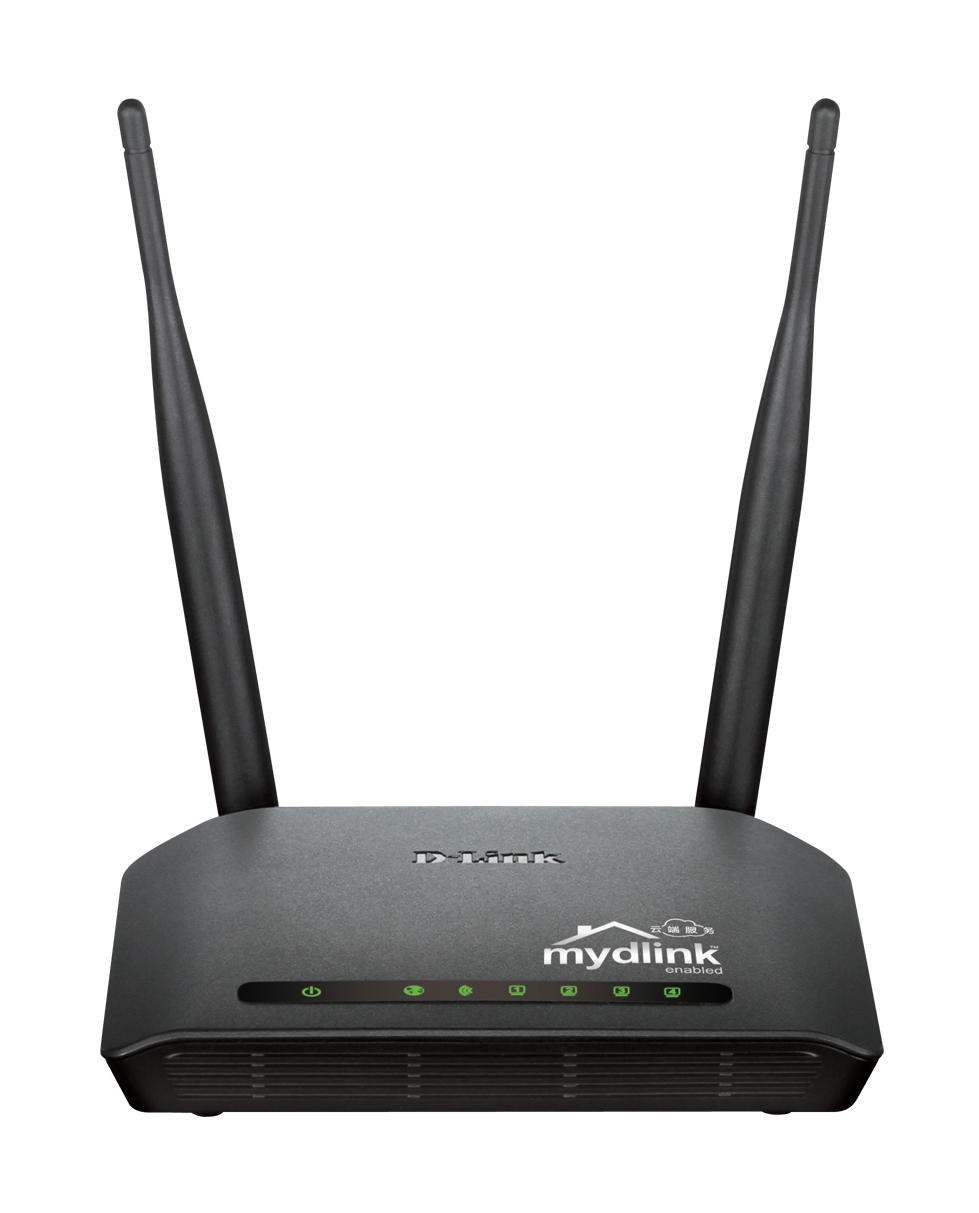
Критическая аппаратная уязвимость обнаружена в маршрутизаторе D-Link DIR-605L, аппаратная версия F1, внешняя версия прошивки V6.02CN02, работающем на ядре Linux 2.4.18. Интерфейс отладки UART не имеет надлежащих механизмов контроля доступа, что позволяет любому злоумышленнику, имеющему физический доступ, подключиться к контактам UART и получить неаутентифицированный доступ к корневой оболочке. Данная уязвимость соответствует CWE-1191: Неправильный контроль доступа к внутричиповому интерфейсу отладки и тестирования.

Затронутый продукт:

Модель устройства: D-Link DIR-605L - Версия прошивки: V6.02CN02

Описание уязвимости

Интерфейс отладки UART, физически выведенный на контакты устройства, доступен без каких-либо барьеров аутентификации или авторизации. Злоумышленник, подключившись к этим контактам UART, может мгновенно получить доступ к корневой оболочке устройства во время или после загрузки, минуя все программные механизмы аутентификации. Такой прямой доступ к корневой оболочке ставит под угрозу конфиденциальность, целостность и доступность всего устройства и его сетевого окружения.

Воздействие:

  • Полный контроль над маршрутизатором на уровне root без необходимости аутентификации.
  • Возможность изменения конфигурации устройства, установки постоянного вредоносного ПО или перехвата сетевого трафика.
  • Полный обход встроенных механизмов безопасности устройства.
  • Потенциальная точка старта для атак на подключённую сеть и устройства.

Доказательство концепции:

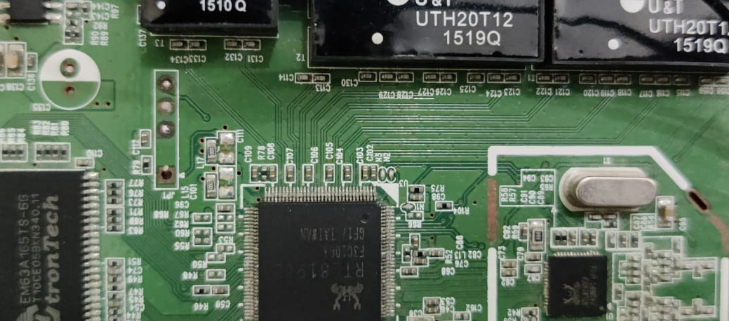
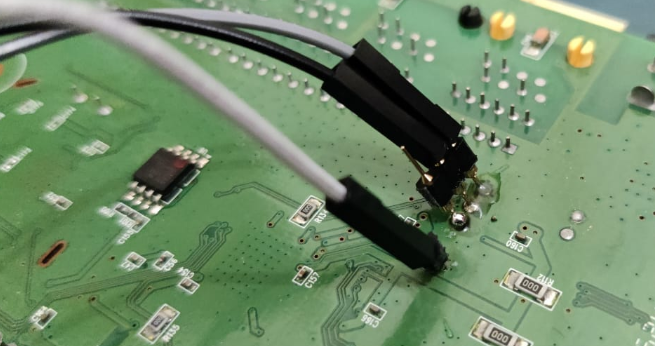
  1. Контакты UART на D-Link DIR-605L (Hardware F1) были идентифицированы и подключены к последовательному интерфейсу.
    2
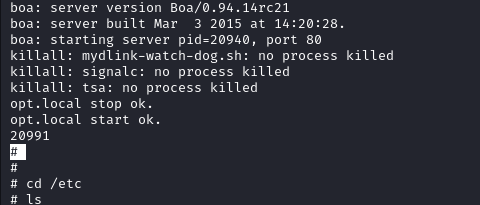
  2. С помощью эмулятора последовательного терминала с соответствующей скоростью передачи данных был получен доступ к выводу загрузчика устройства и приглашению оболочки Linux.
    3
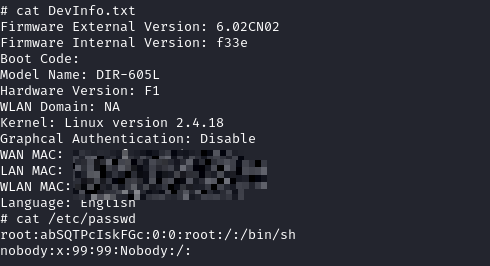
  3. Такие команды, как cat /etc/passwd, подтвердили наличие пользователя root без защиты паролем на этом интерфейсе.
    4
  4. Получено полностью интерактивное приглашение корневой оболочки (#), позволяющее выполнять произвольные команды на устройстве.
    5

Ссылки:

CWE-1191: https://cwe.mitre.org/data/definitions/1191.html

Автор:

Mohamed Danish (j3rry)

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →