
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
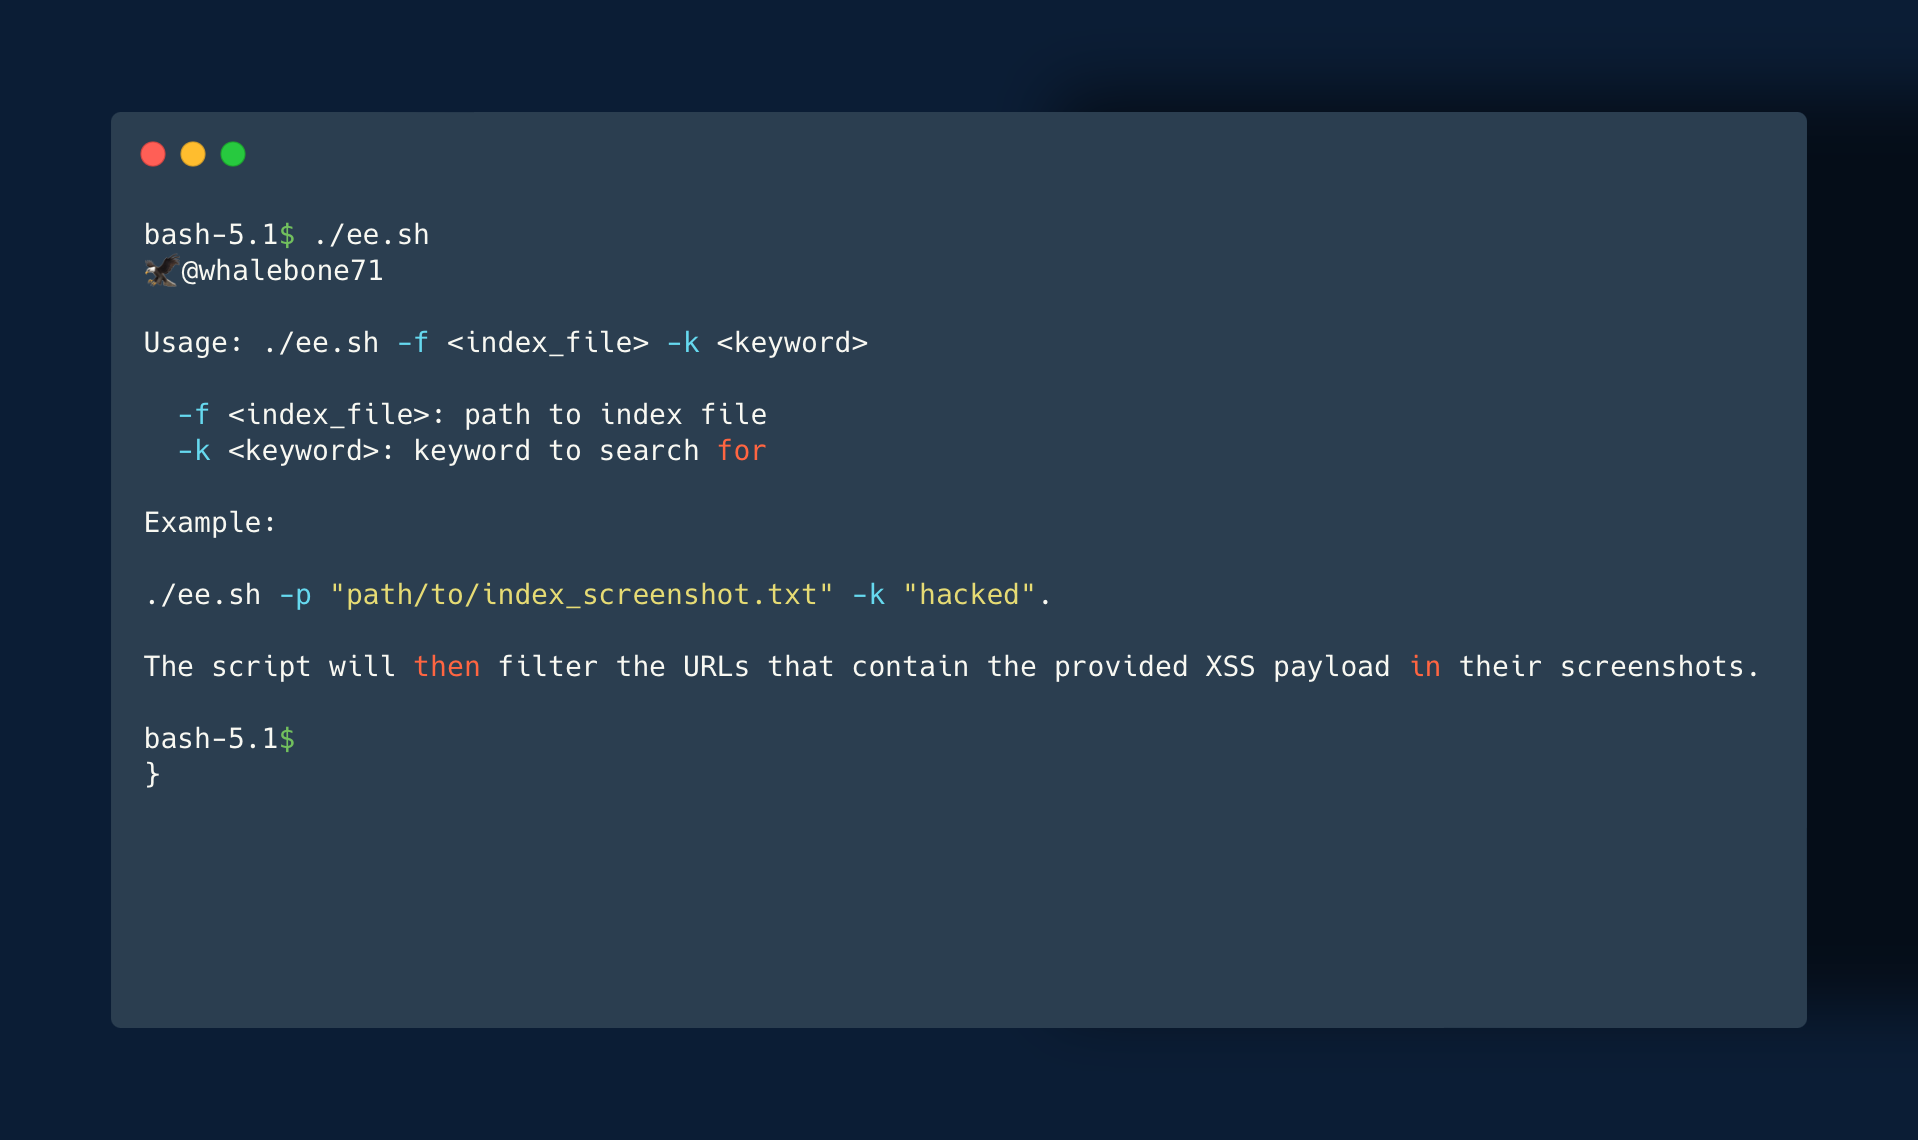
EagleEye — Чтобы отфильтровать реально уязвимые URL-адреса из скриншотов, можно использовать скрипт ee.sh. Просто запустите ./ee.sh -f "path/to/index_screenshot.txt" -k "hacked", и скрипт отфильтрует URL-адреса, содержащие отражаемый XSS-пейлоад (например: cPanel CVE-2023-29489) на их скриншотах. | Kitploit
Инструменты/GitHubGitHub/whalebone7/eagleeye
РазведкаСканеры уязвимостейЭксплуатация веб-приложенийСбор информацииВеб-безопасностьТестирование на Проникновение
GitHubwhalebone7/eagleeye

EagleEye

Репозиторий
71343 лет назадЕщё не проверено

Описание

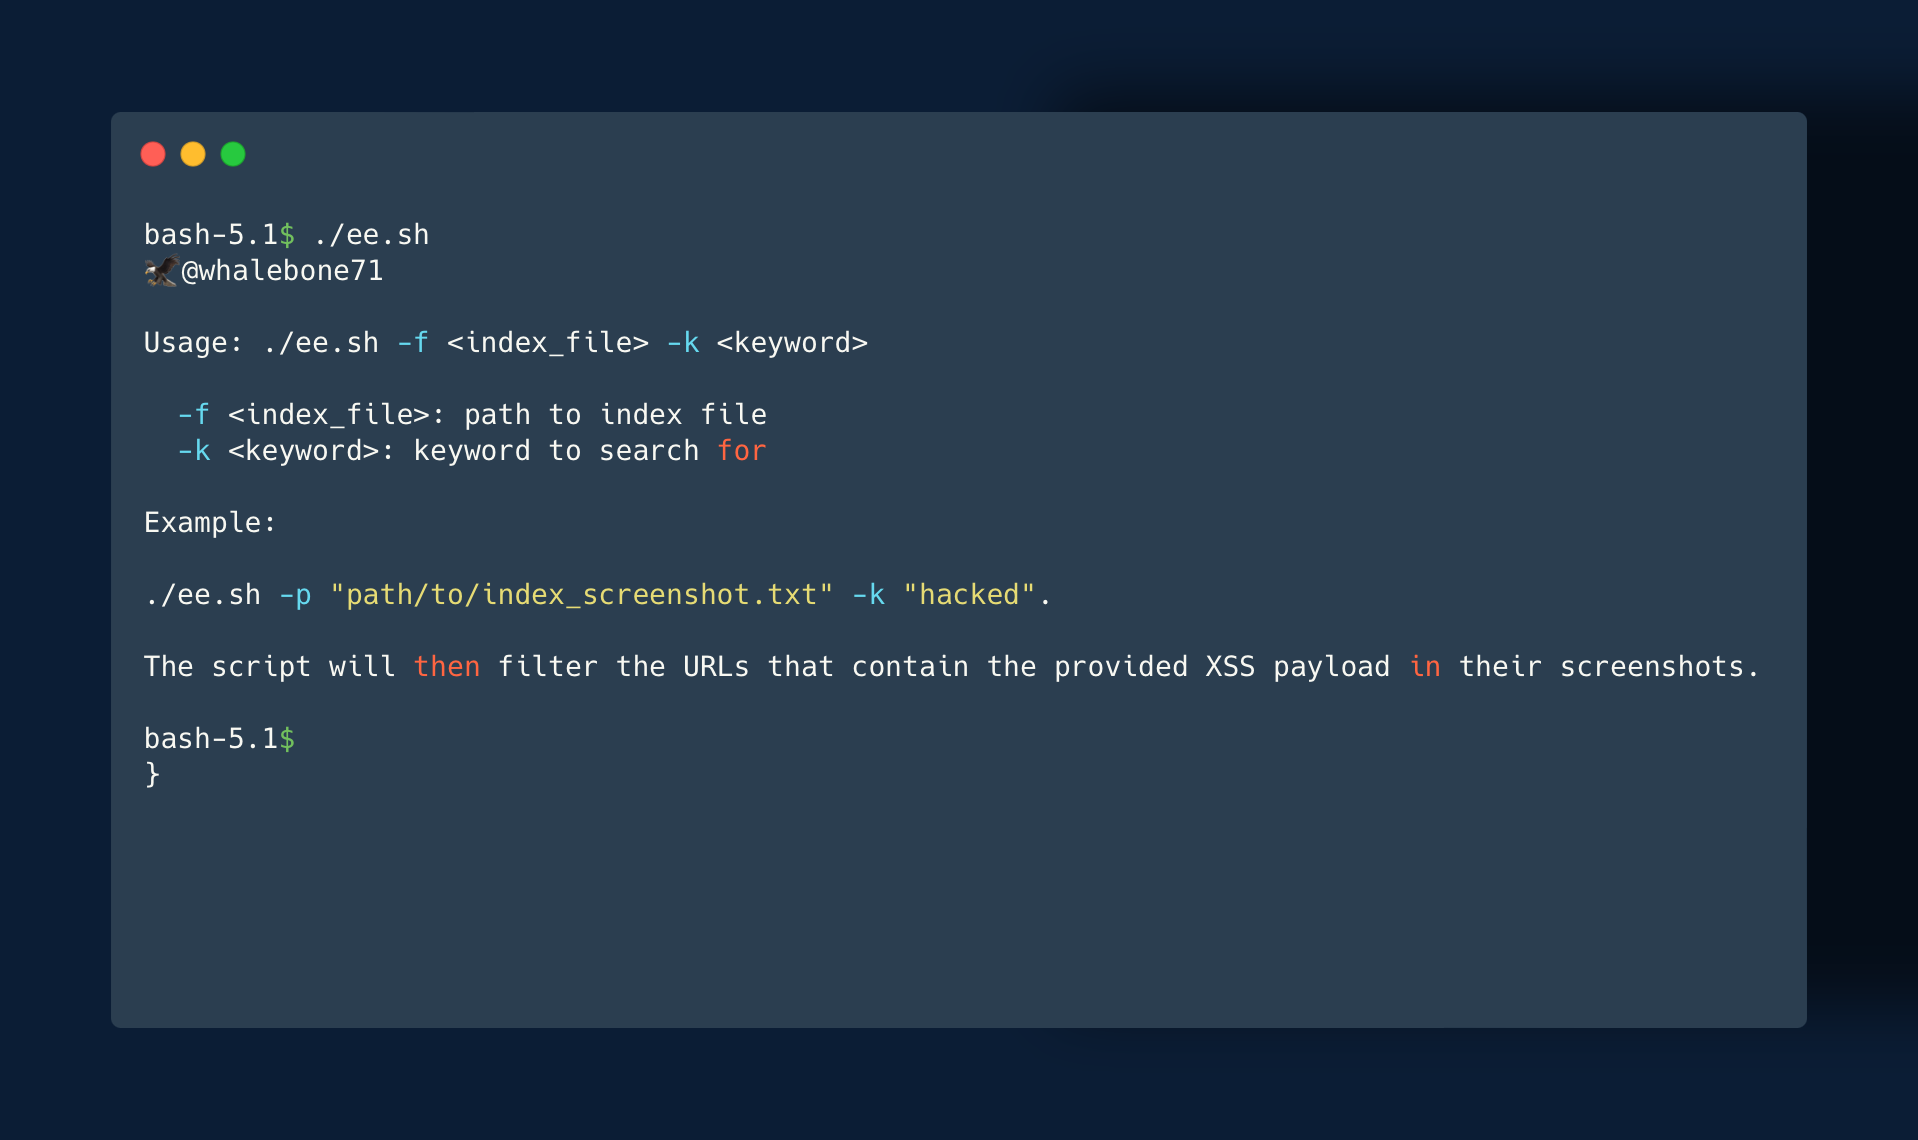
Чтобы отфильтровать реально уязвимые URL-адреса из скриншотов, можно использовать скрипт ee.sh. Просто запустите ./ee.sh -f "path/to/index_screenshot.txt" -k "hacked", и скрипт отфильтрует URL-адреса, содержащие отражаемый XSS-пейлоад (например: cPanel CVE-2023-29489) на их скриншотах.
Поделиться

EagleEye:

carbon

С добавлением опции -ss в HTTPX от Project Discovery теперь можно создать список потенциально уязвимых URL с помощью gf xss и qsreplace с XSS-полезной нагрузкой, такой как <script>alert(hacked)</script>. HTTPX затем посетит все URL и сделает их скриншоты, которые сохраняются в output/screenshot/index_screenshot.txt.

Чтобы отфильтровать действительно уязвимые URL из скриншотов, вы можете использовать скрипт ee.sh. Просто выполните ./ee.sh -f "path/to/index_screenshot.txt" -k "hacked", и скрипт отфильтрует URL, содержащие указанную XSS-полезную нагрузку на своих скриншотах.

Этот процесс позволяет быстро выявить потенциально уязвимые URL и отсеять ложные срабатывания на основе наличия XSS-полезной нагрузки на скриншотах. Он может быть мощным инструментом для выявления и устранения XSS-уязвимостей в ваших веб-приложениях.

При определенном овладении упомянутыми инструментами и техниками вы можете применить их для поиска множества типов уязвимостей.

Важно отметить, что этот инструмент предназначен для этичных хакеров и исследователей кибербезопасности, проводящих тестирование на уязвимости в рамках закона и лучших практик отрасли. Он не должен использоваться для незаконных или вредоносных действий. Ответственность за использование этого инструмента лежит на пользователе.

Установка:

Этот инструмент требует установки Tesseract OCR. Его можно установить на Linux, macOS и Windows, следуя инструкциям в официальном репозитории Tesseract OCR на GitHub. Кроме того, скрипт требует установки оболочки Bash, которая предустановлена в большинстве Unix-подобных систем.

1.Git Clone "This_Rep" && cd EagleEye

2.Chmod +x ee.sh

3../ee.sh

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    350
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






