 weedhashpeddler/rc4decryption
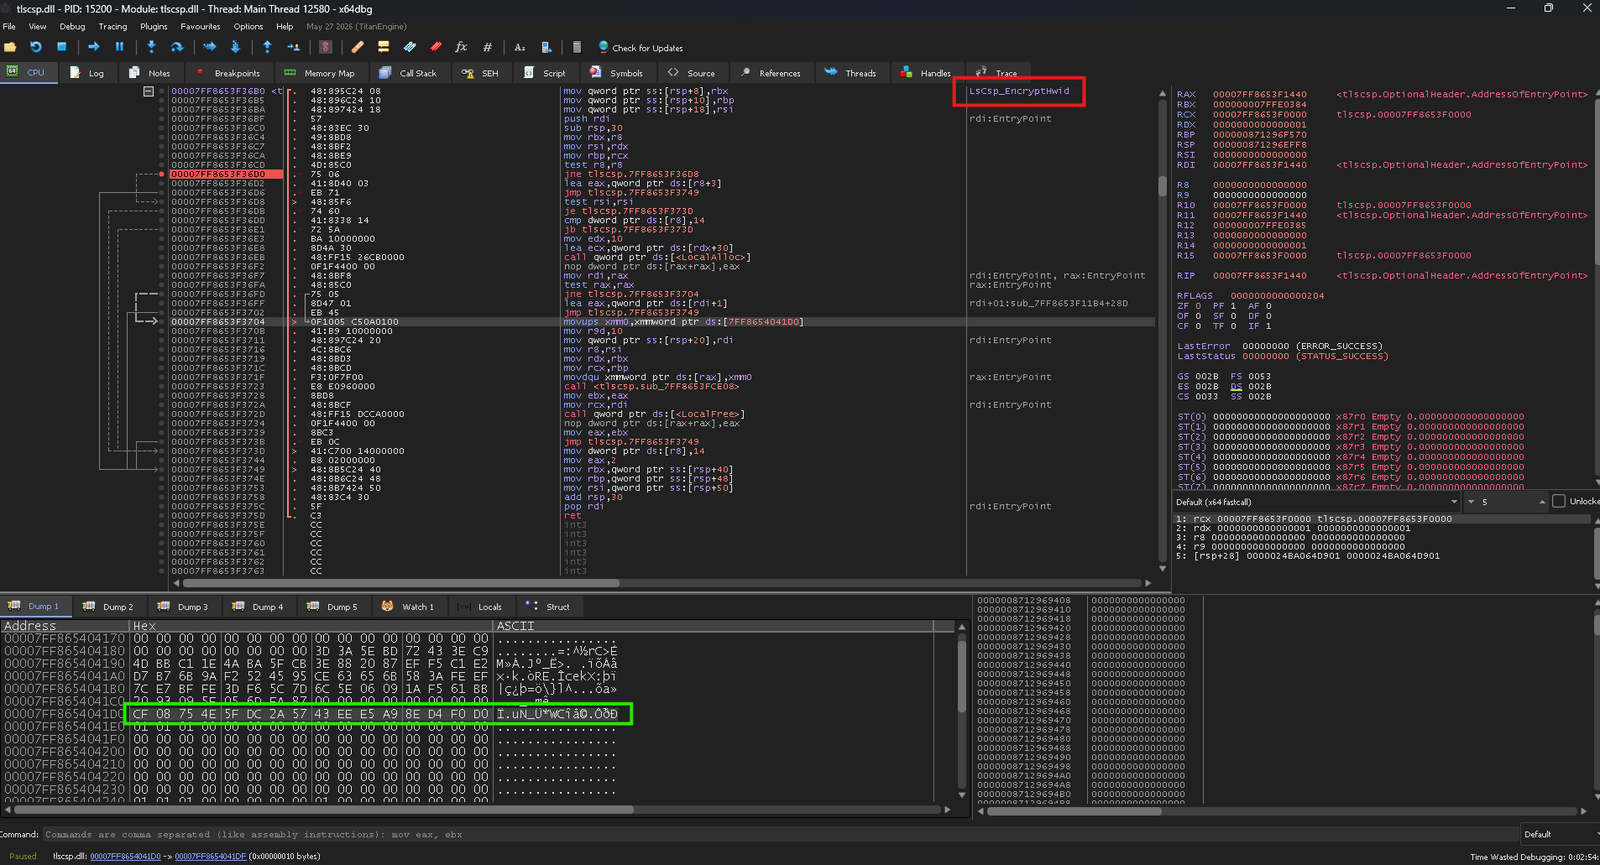
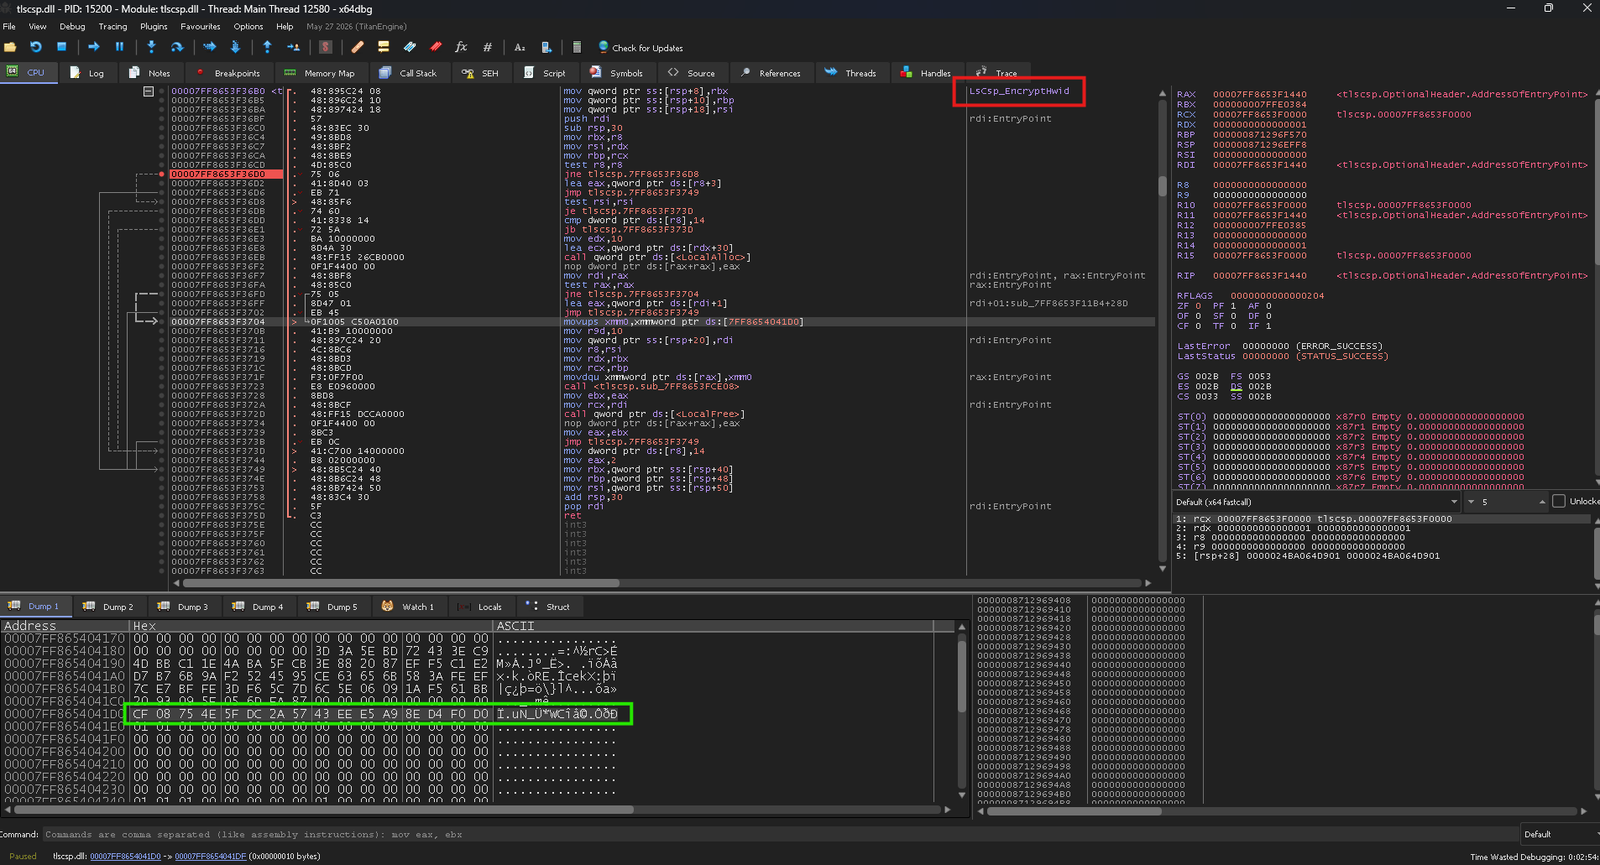
Злоупотребляет подписанным Microsoft LOLBin tlscsp.dll для выполнения RC4 шифрования/дешифрования через LsCsp_EncryptHwid, патча жёстко заданный ключ в памяти для BYOK-тактики.

tlscsp.dll — призрачный Microsoft RC4 LOLBin (примитив шифрования/дешифрования BYOK)
Подписанная Microsoft, никогда не загружаемая DLL, содержащая жёстко закодированный ключ RC4. Вызовите LsCsp_EncryptHwid -> получите шифрование/дешифрование RC4, работающее внутри доверенного кода Windows, без единой строчки криптографии в вашем собственном бинарнике.
tlscsp.dll («Microsoft Remote Desktop Services Cryptographic Utility») — это
подписанная Microsoft DLL в System32, которая по умолчанию не загружена. Её экспорт
LsCsp_EncryptHwid выполняет **RC4 с 16-байтовым ключом, жёстко закодированным в .rdata.
Последняя сборка Windows 11 (25H2). Более старые сборки Windows поставляют немного другую
tlscsp.dll, поэтому смещение ключа может потребовать небольшой корректировки — здесь не рассматривается.
ПРИМЕЧАНИЕ — Встроенный ключ является публичным, поэтому любой может расшифровать. Используйте BYOK (Bring Your Own Key) — пропатчьте 16 байт по адресу base + 0x141D0 в памяти своим собственным ключом перед вызовом экспорта. Теперь DLL шифрует/дешифрует с вашим секретом, а ваш загрузчик по-прежнему не содержит ни ключа, ни криптографии.