
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-26809 — Эксплойт удаленного выполнения кода в библиотеке RPC | Kitploit

Инструменты/GitHubGitHub/websecnl/cve-2022-26809
Анализ уязвимостейЭксплуатацияТестирование на ПроникновениеИнструмент Удаленного ДоступаЭксплуатация Бинарных Файлов
GitHubwebsecnl/cve-2022-26809

CVE-2022-26809

Эксплойт удаленного выполнения кода в библиотеке RPC

Репозиторий
274434 лет назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    344
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    297

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Описание CVE

CVE-2022-26809 — уязвимость в ключевом компоненте Windows (RPC) получила оценку CVSS 9,8 не без причины, поскольку атака не требует аутентификации и может быть выполнена удалённо по сети, что может привести к удалённому выполнению кода (RCE) с привилегиями службы RPC, которые зависят от процесса, размещающего среду выполнения RPC. Эта критическая ошибка при определённых условиях позволяет получить доступ к незапатченному хосту Windows, на котором запущен SMB. Уязвимость может быть использована как из внешней сети для её взлома, так и между машинами внутри сети.

Кто уязвим?

  • Windows 10 Pro Build 10.0.10240 x64
  • Windows 10 Pro Build 10.0.19042 x64
  • Windows 10 Pro Build 10.0.19044 x64
  • Windows Server 2019 x64
  • Windows Server 2022 x64
  • Windows 7 SP3 x64

Локализация уязвимости

В CVE указано, что уязвимости находятся в среде выполнения Windows RPC, которая реализована в библиотеке rpcrt4.dll. Эта библиотека времени выполнения загружается как в клиентские, так и в серверные процессы, использующие протокол RPC для связи. Мы сравнили версии 10.0.22000.434 (март) и 10.0.22000.613 (исправленная) и выделили список изменений.

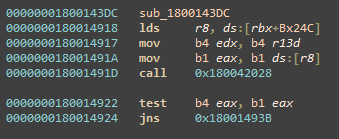
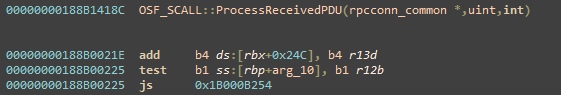
Функции OSF_SCALL::ProcessResponse и OSF_CCALL::ProcessReceivedPDU схожи по своей сути; обе обрабатывают RPC-пакеты, но одна работает на стороне сервера, а другая — на стороне клиента (SCALL и CCALL). Сравнивая OSF_SCALL::ProcessReceivedPDU, мы заметили два блока кода, которые были добавлены в новую версию.
163493985-3373746d-6ef5-4079-803c-b8acda5338e9

163494679-5fc53a11-4f5b-4eda-b185-777af4ae4dd6

Глядя на исправленный код, мы увидели, что после QUEUE::PutOnQueue вызывалась новая функция. Исследуя новую функцию и погружаясь в её код, мы выяснили, что она проверяет целочисленные переполнения. Другими словами, новая функция в патче была добавлена для проверки того, что целочисленная переменная оставалась в пределах ожидаемого диапазона значений.

163493980-1e060df4-4e9d-454d-bb95-befec63ae22a

Углубившись в уязвимый код в OSF_SCALL:GetCoalescedBuffer, мы заметили, что ошибка целочисленного переполнения может привести к переполнению буфера в куче, когда данные копируются в буфер, слишком малый для их размещения. Это, в свою очередь, позволяет записывать данные за пределы буфера в кучу. При эксплуатации этот примитив приводит к удалённому выполнению кода!

Такой же вызов для проверки целочисленного переполнения был добавлен и в других функциях:

OSF_CCALL::ProcessResponse OSF_SCALL::GetCoalescedBuffer OSF_CCALL::GetCoalescedBuffer

Уязвимость целочисленного переполнения и функция, предотвращающая её, существуют как в клиентских, так и в серверных потоках выполнения.

Статус PoC

Ещё в разработке, сроков нет.

Скачать инструмент






