
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-22978-demo — CVE-2022-22978漏洞实例代码 | Kitploit
Инструменты/GitHubGitHub/wan9xx/cve-2022-22978-demo
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubwan9xx/cve-2022-22978-demo

CVE-2022-22978-demo

CVE-2022-22978漏洞实例代码

Репозиторий
232 лет назадЕщё не проверено
Поделиться

CVE-2022-22978-demo

Пример кода для уязвимости CVE-2022-22978

Условия эксплуатации

Хотя уязвимость классифицируется как высокая, условия её эксплуатации довольно строгие, лично я считаю эту уязвимость довольно ограниченной.

  1. Во-первых, spring-security должен быть в зоне поражения уязвимости.
  2. Во-вторых, необходимо использовать regexMatchers из spring-security или напрямую RegexRequestMatcher, причём с использованием точки . для сопоставления путей, например:
    • regexMatcher("/api/.*") // разрешить все подпути под /api
    • regexMatcher("/files/.*\\.jpg") // сопоставлять все запросы файлов, заканчивающихся на .jpg
    • regexMatcher("/user/.*/profile") // разрешить путь profile для любого имени пользователя в /user
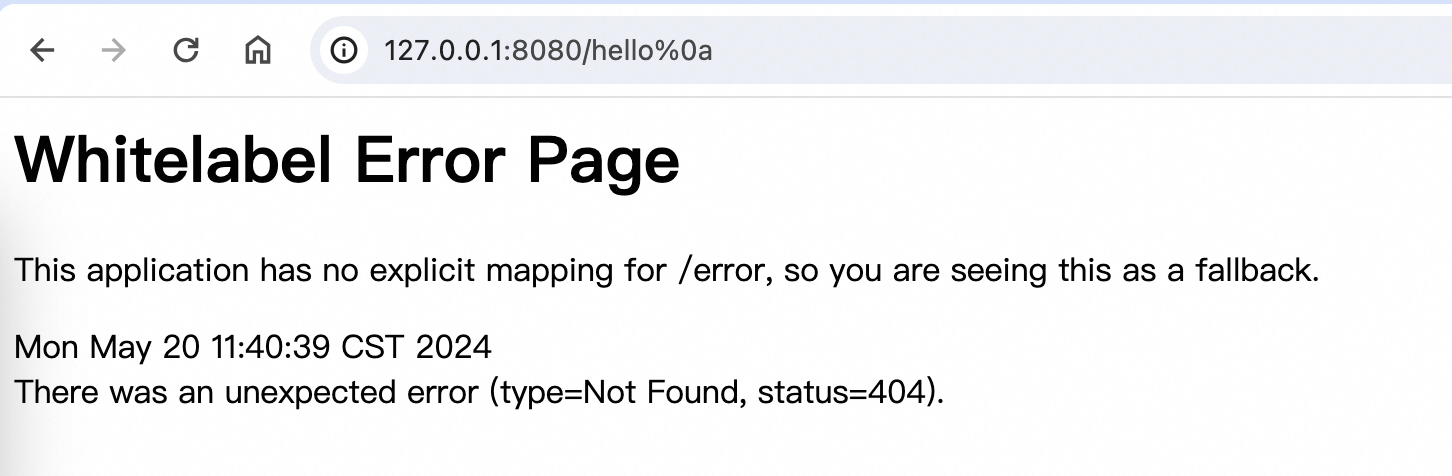
  3. На самом деле такая ситуация встречается редко. Например, если есть путь regexMatcher("/api/.*"), то также необходим контроллер с аннотацией наподобие @RequestMapping("/api/*"), который обрабатывает все запросы по указанному пути. Иначе даже если обойти правило соответствия путей spring-security с помощью %0a%0d, всё равно будет ошибка 404.

Демонстрация эксплуатации

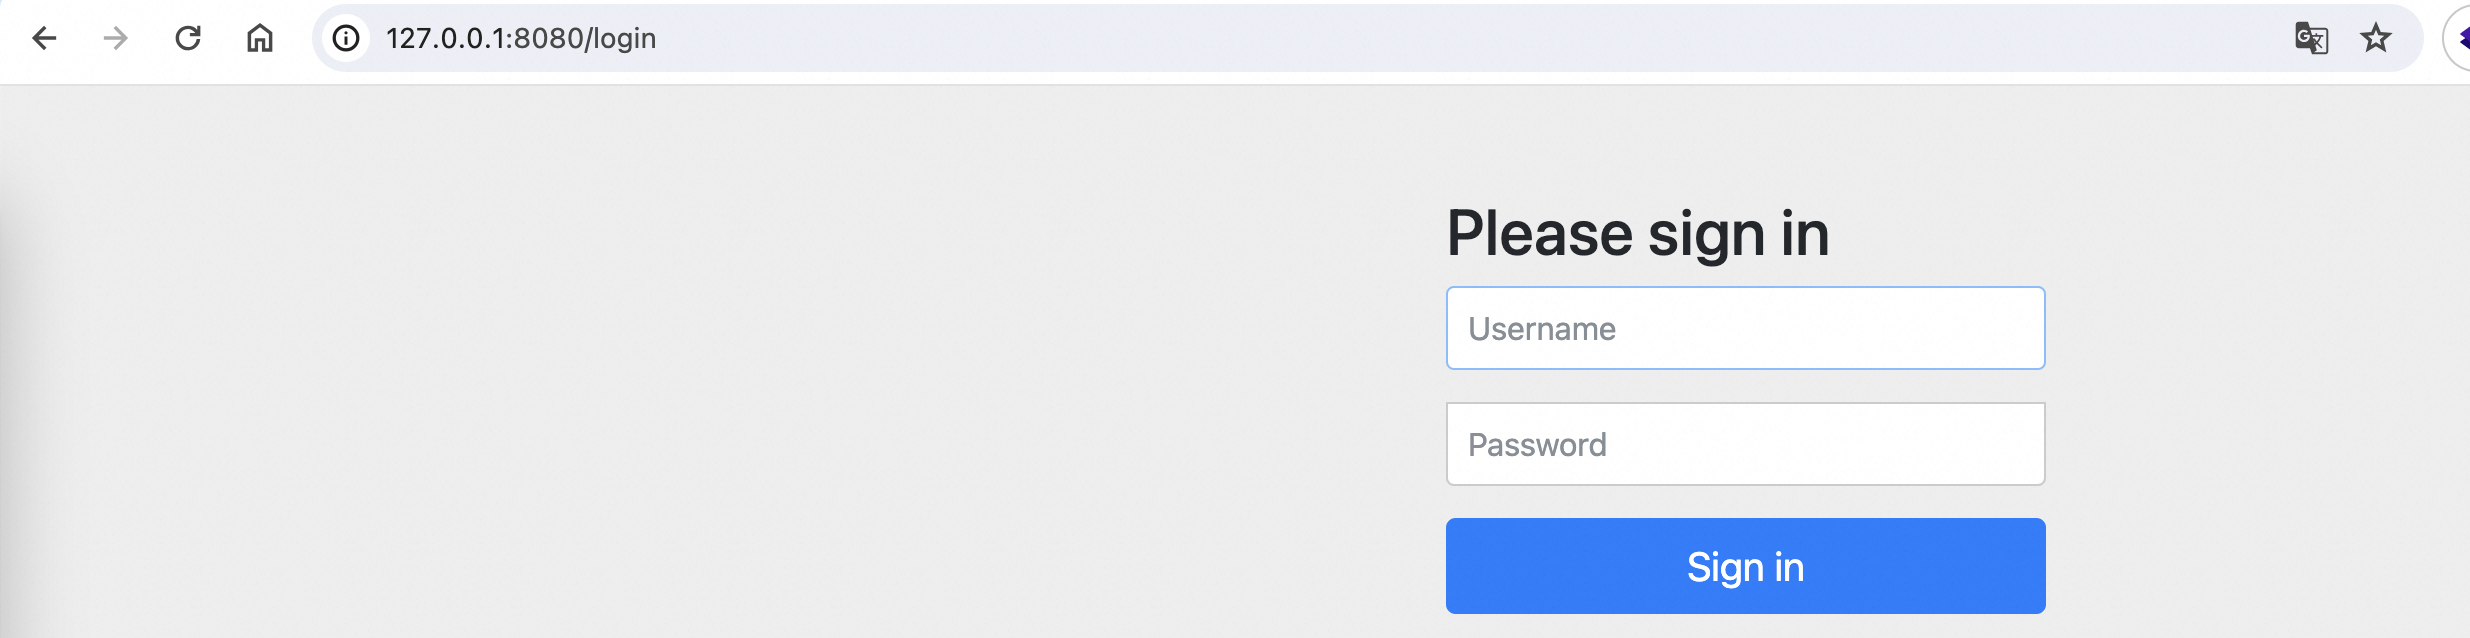
При обычном доступе ко всем путям происходит перенаправление на страницу входа по умолчанию, предоставляемую spring-security. image
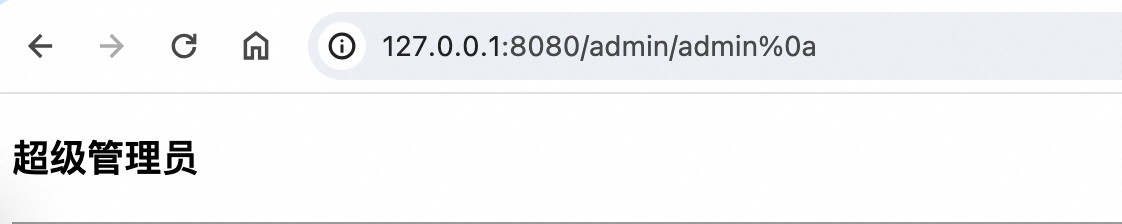
Переход по адресу: http://127.0.0.1:8080/admin/admin%0a — успешный обход аутентификации. image
Переход по адресу: http://127.0.0.1:8080/hello%0a — обход проверки безопасности, требующей аутентификации для всех путей, но из-за отсутствия контроллера с аннотацией @RequestMapping("/hello/*") сопоставление не удаётся, ошибка 404. image
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →







