
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-37272 — Доказательство концепции для отражённой XSS-уязвимости в Bank Management System на Web 1.0, демонстрирующее эксплуатацию через параметр msg в settings.php. | Kitploit
Инструменты/GitHubGitHub/vytlanikhil/cve-2026-37272
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubvytlanikhil/cve-2026-37272

CVE-2026-37272

Доказательство концепции для отражённой XSS-уязвимости в Bank Management System на Web 1.0, демонстрирующее эксплуатацию через параметр msg в settings.php.

Репозиторий
256 месяцев назадЕщё не проверено
Поделиться

CVE-2026-37272

CVE-2026-37272

[Описание]

Отражённая межсайтовая уязвимость (XSS) существует в

/dashboard/settings.php в Bank Management System in Web 1.0. Уязвимость

возникает из-за неправильной санитизации пользовательского ввода

в GET-параметре msg. Злоумышленник может создать вредоносный URL,

содержащий JavaScript-код, который выполняется в браузере жертвы

при загрузке страницы.


[Дополнительная информация]

Уязвимость возникает из-за того, что приложение отражает параметр msg непосредственно в HTML-ответ без надлежащего кодирования вывода. Внедряя HTML- или JavaScript-код в этот параметр, злоумышленник может выполнять произвольные скрипты в браузере жертвы.

Пример полезной нагрузки:

Please send a query'"()&%

Успешная эксплуатация позволяет злоумышленникам проводить атаки на стороне клиента, такие как перехват сеанса, кража учётных данных или перенаправление на вредоносные веб-сайты. Надлежащее устранение включает реализацию кодирования вывода (например, htmlspecialchars() в PHP), проверку пользовательского ввода и применение Политики безопасности контента (CSP).


[Тип уязвимости]

Межсайтовый скриптинг (XSS)


[Поставщик продукта]

https://github.com/sawongam/bank-management-system-in-web


[Затронутая кодовая база продукта]

https://github.com/sawongam/bank-management-system-in-web 1.0 - https://github.com/sawongam/bank-management-system-in-web 1.0


[Затронутый компонент]

/bank-management-system-in-web-main/pages/dashboard/settings.php, GET-параметр msg в /bank-management-system-in-web-main/pages/dashboard/settings.php, логика рендеринга вывода для пользовательского параметра msg в /bank-management-system-in-web-main/pag


[Тип атаки]

Удалённая


[Влияние на выполнение кода]

true


[Векторы атаки]

Уязвимость может быть использована удалённо путём отправки специально созданного HTTP GET-запроса на следующий конечный пункт:

http://localhost/bank-management-system-in-web-main/pages/dashboard/settings.php

Злоумышленник внедряет вредоносный JavaScript-код в параметр msg в URL. Приложение не выполняет надлежащую санитизацию или кодирование пользовательского ввода перед его отображением в HTML-ответе, что приводит к выполнению произвольного JavaScript в браузере жертвы.

Пример эксплойт-запроса:

GET /bank-management-system-in-web-main/pages/dashboard/settings.php?msg=Please%20send%20a%20query'"()%26%25 HTTP/1.1 Host: localhost

Если пользователь посещает созданный URL, внедрённый скрипт выполняется в контексте приложения.


[Ссылка]

https://owasp.org/www-community/attacks/xss/


[Обнаружил]

VYTLA NIKHIL

Используйте CVE-2026-37272.

Примечание:- Это формат, в котором я точно отправил письмо в mitre.org, и они ответили соответствующим образом

Также я пока не сделал это публичным (будет сделано после уведомления владельца)

Отчёт:-
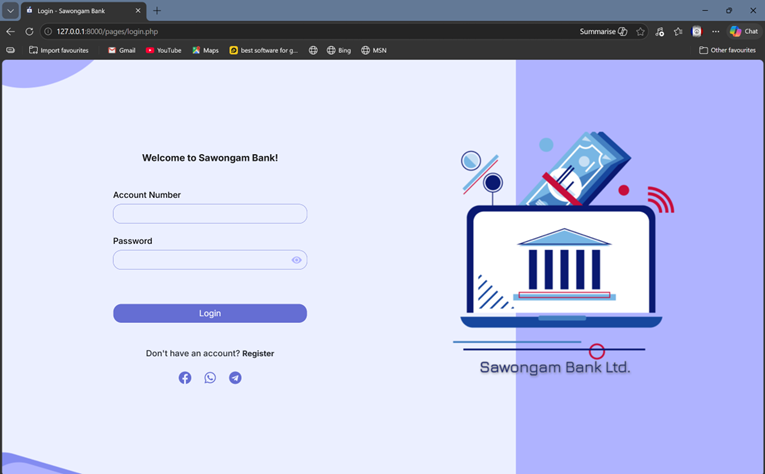
  1. Разверните репозиторий на localhost

image.png

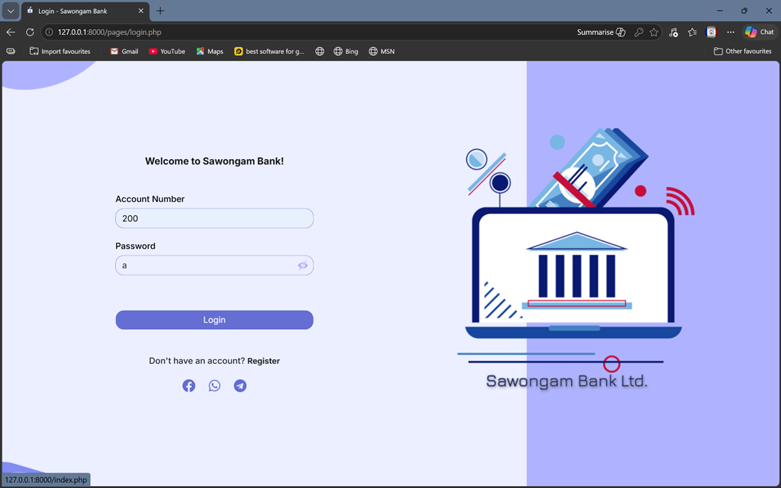
  1. Войдите с тестовыми учётными данными Номер счёта: 200 Пароль: a нажмите «Login»

image.png

  1. Перейдите на

http://127.0.0.1:8000/pages/dashboard/settings.php
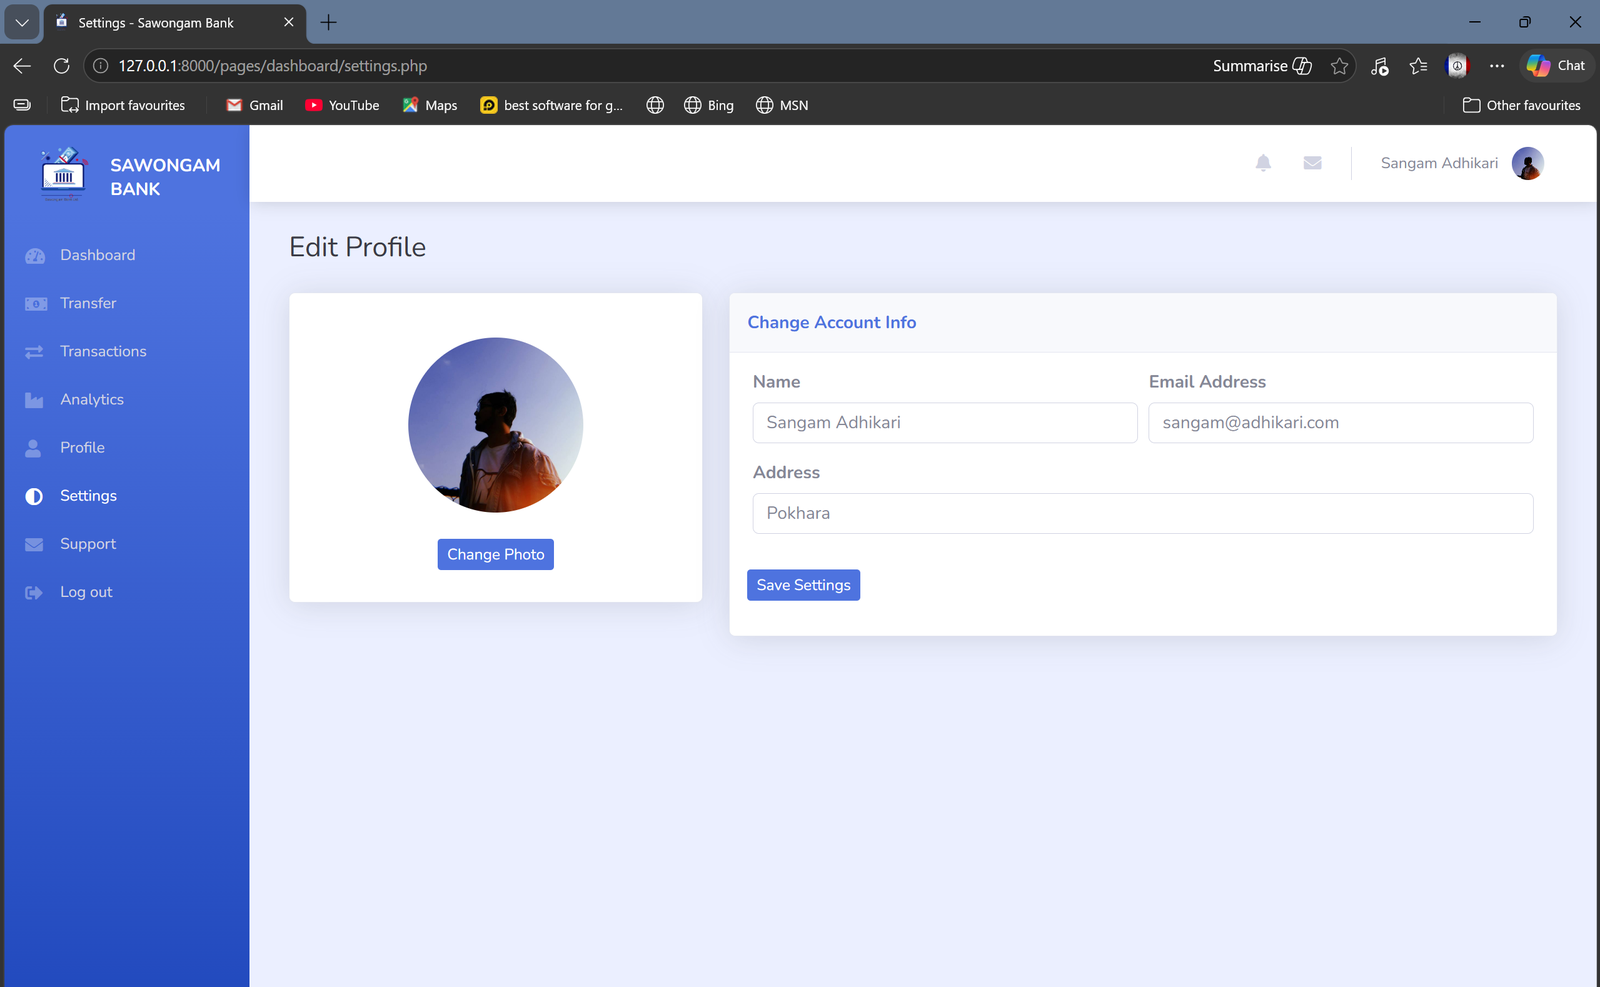
image.png

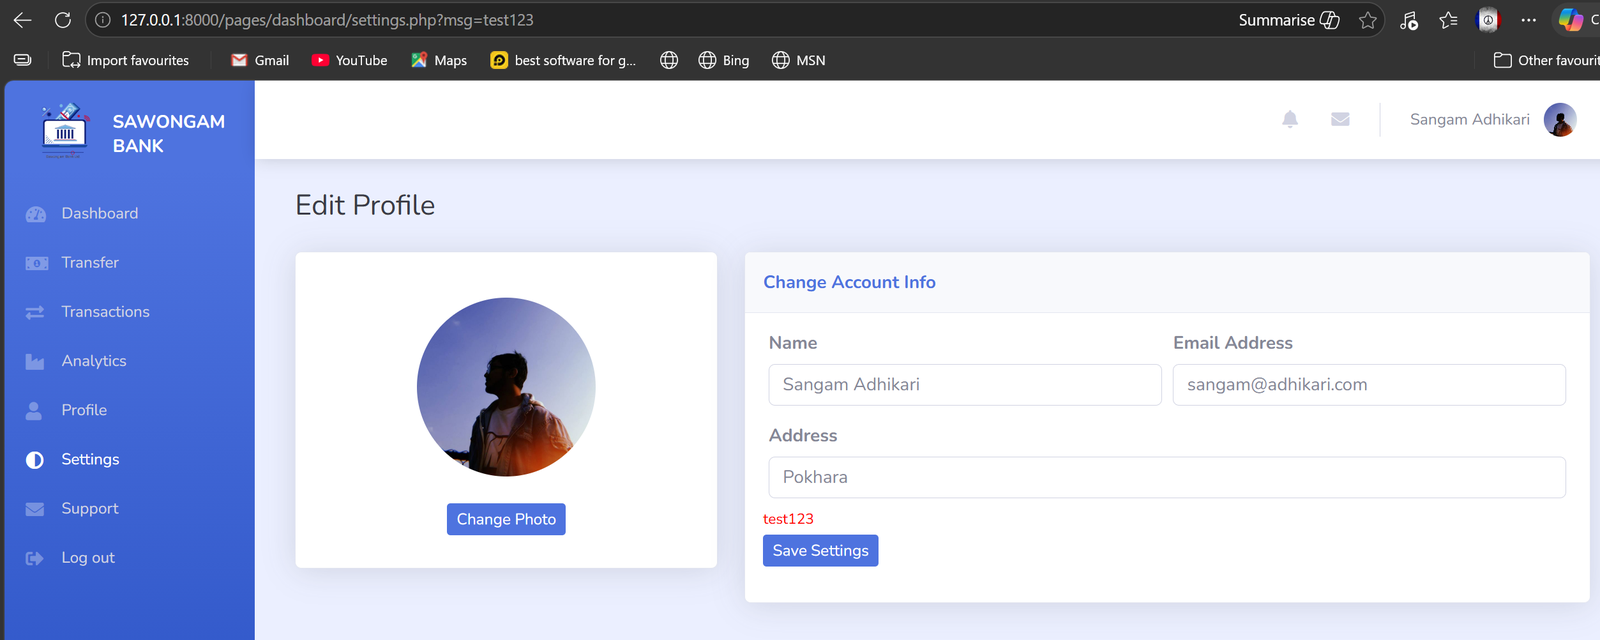
  1. Для базовой проверки добавьте «?msg=test123» к URL так что он станет «settings.php?msg=test123», затем нажмите Enter

image.png

здесь мы видим, что «test123» отображается ниже раздела адреса
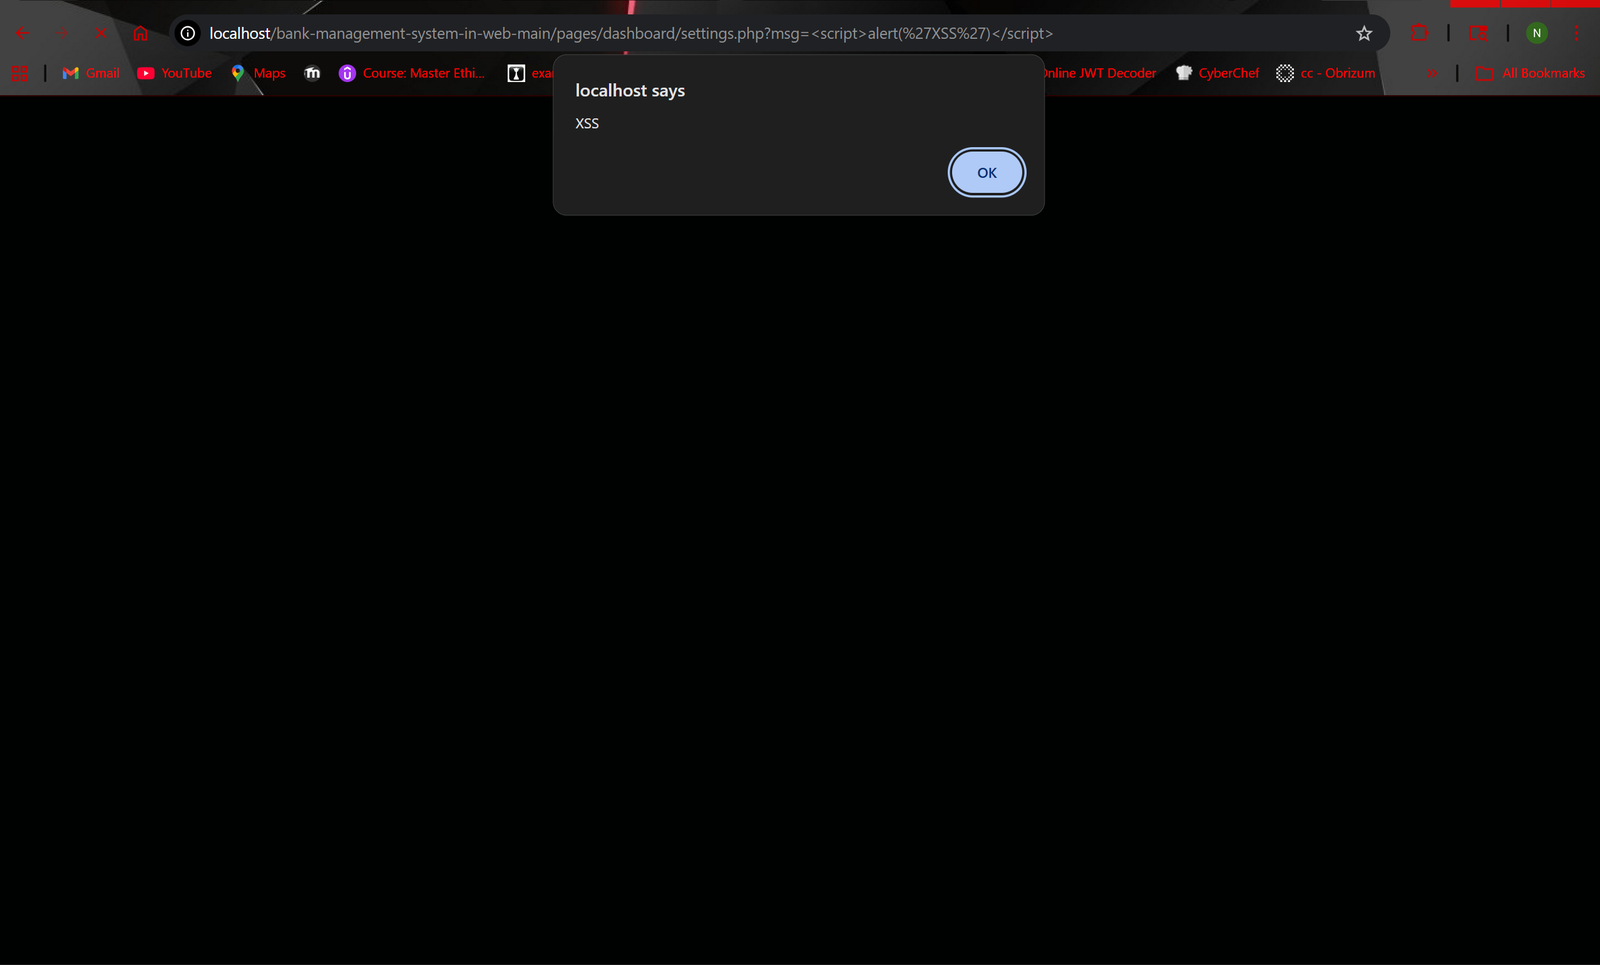
  1. теперь протестируйте его с XSS-полезной нагрузкой используйте «http://localhost/bank-management-system-in-web-main/pages/dashboard/settings.php?msg=»
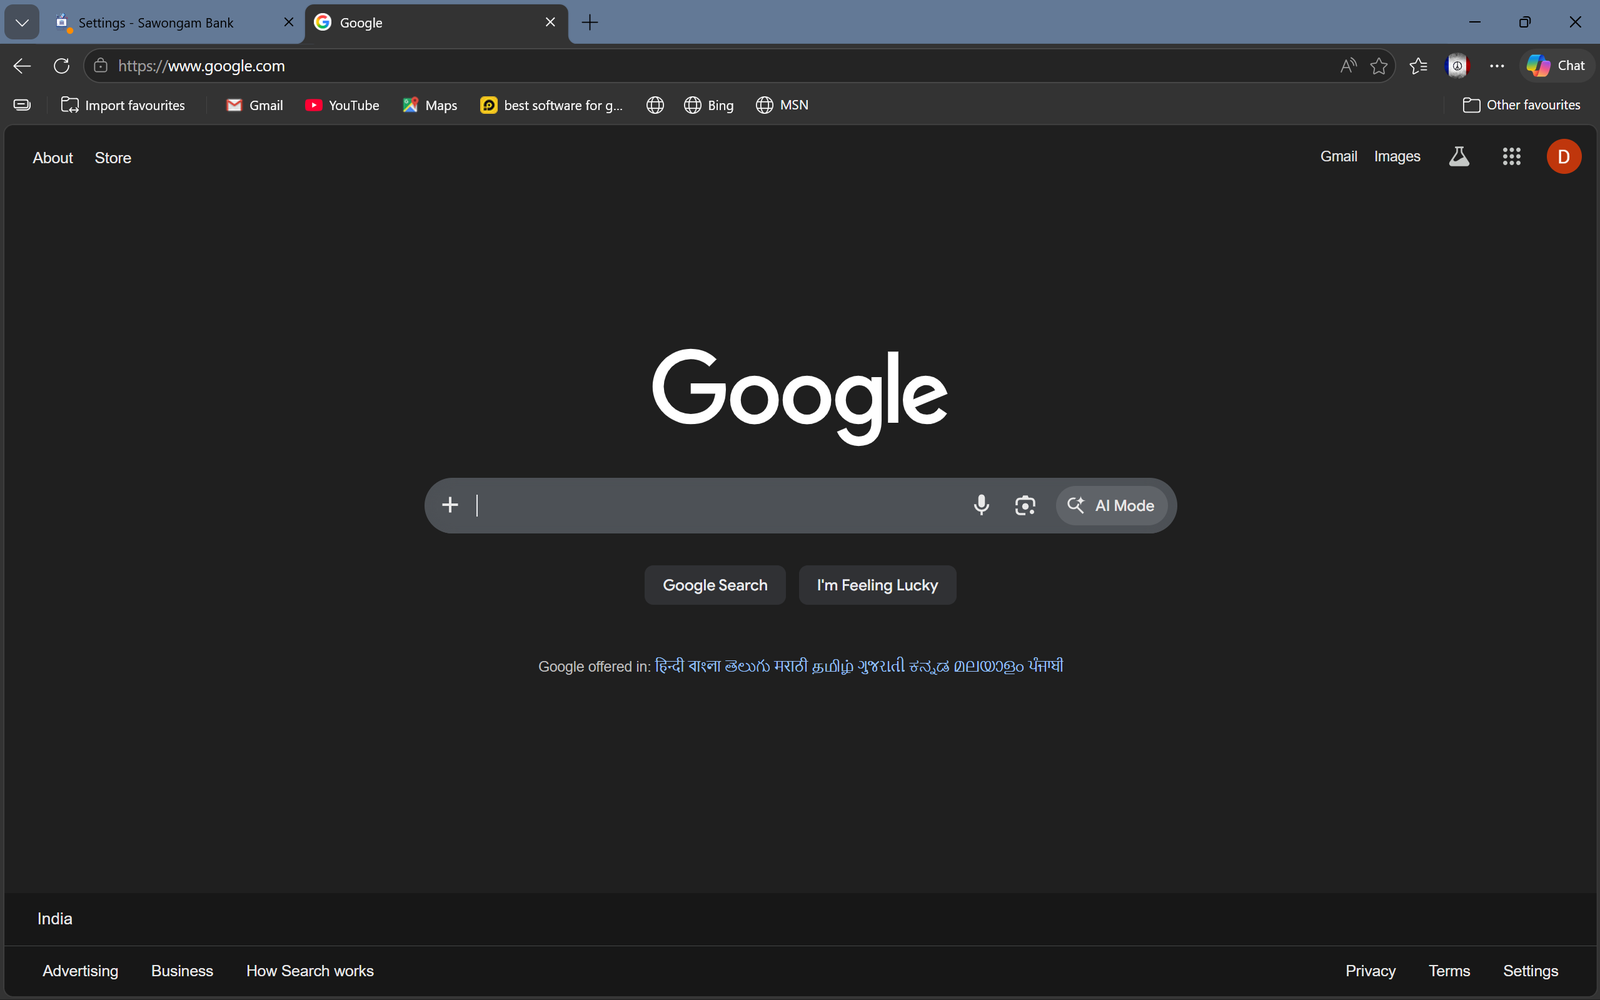
image.png

сработало!

  1. Теперь перенаправим его на google.com

используйте «http://localhost/bank-management-system-in-web-main/pages/dashboard/settings.php?msg=»

image.png

он будет перенаправлен на google.com или на сайт, который вы указали в XSS-полезной нагрузке

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →