
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Vulmap — Vulmap Online Local Vulnerability Scanners Project | Kitploit

Инструменты/GitHubGitHub/vulmon/vulmap
Повышение привилегийСканеры уязвимостейАнализ уязвимостейЭксплуатацияСбор информацииТестирование на ПроникновениеRed TeamingArchived
GitHubvulmon/vulmap

Vulmap

Vulmap Online Local Vulnerability Scanners Project

Репозиторий
979195233 лет назадПроверено Kitploit
Поделиться
Сайт

Vulmap Logo

Vulmap — это проект с открытым исходным кодом для онлайн-сканирования локальных уязвимостей. Он состоит из программ для онлайн-сканирования локальных уязвимостей для операционных систем Windows и Linux. Эти скрипты могут использоваться как в защитных, так и в наступательных целях. С их помощью можно проводить оценку уязвимостей. Кроме того, они могут использоваться для повышения привилегий пентестерами/красными командами.

Vulmap можно использовать для сканирования уязвимостей на локальном хосте, просмотра связанных эксплойтов и их загрузки. Скрипты в основном сканируют локальный хост для сбора информации об установленном программном обеспечении и запрашивают API vulmon.com на предмет наличия уязвимостей и эксплойтов, связанных с установленным ПО. Если уязвимости существуют, Vulmap предоставляет идентификатор CVE, оценку риска, ссылку на детали уязвимости, а также, если есть, идентификаторы связанных эксплойтов и их названия. Эксплойты также можно загрузить с помощью Vulmap.

Основная идея Vulmap — получение данных об уязвимостях в реальном времени от Vulmon вместо использования локальной базы данных уязвимостей. С помощью этого подхода можно обнаружить даже самые последние уязвимости. Также функция загрузки эксплойтов помогает в процессах повышения привилегий. Пентестеры и красные команды могут загружать эксплойты из Exploit DB из командной строки. Для использования этой функции требуется только идентификатор эксплойтов.

Поскольку в большинстве установок Linux есть Python, Vulmap Linux разработан на Python, тогда как Vulmap Windows разработан на PowerShell, чтобы упростить его запуск на большинстве версий Windows. Vulmap Linux совместим с Python 2.x, 3.x и системой управления пакетами dpkg. Vulmap Windows совместим с PowerShell v3 и выше.

Используйте ссылки ниже, чтобы получить подробную информацию о Vulmap:
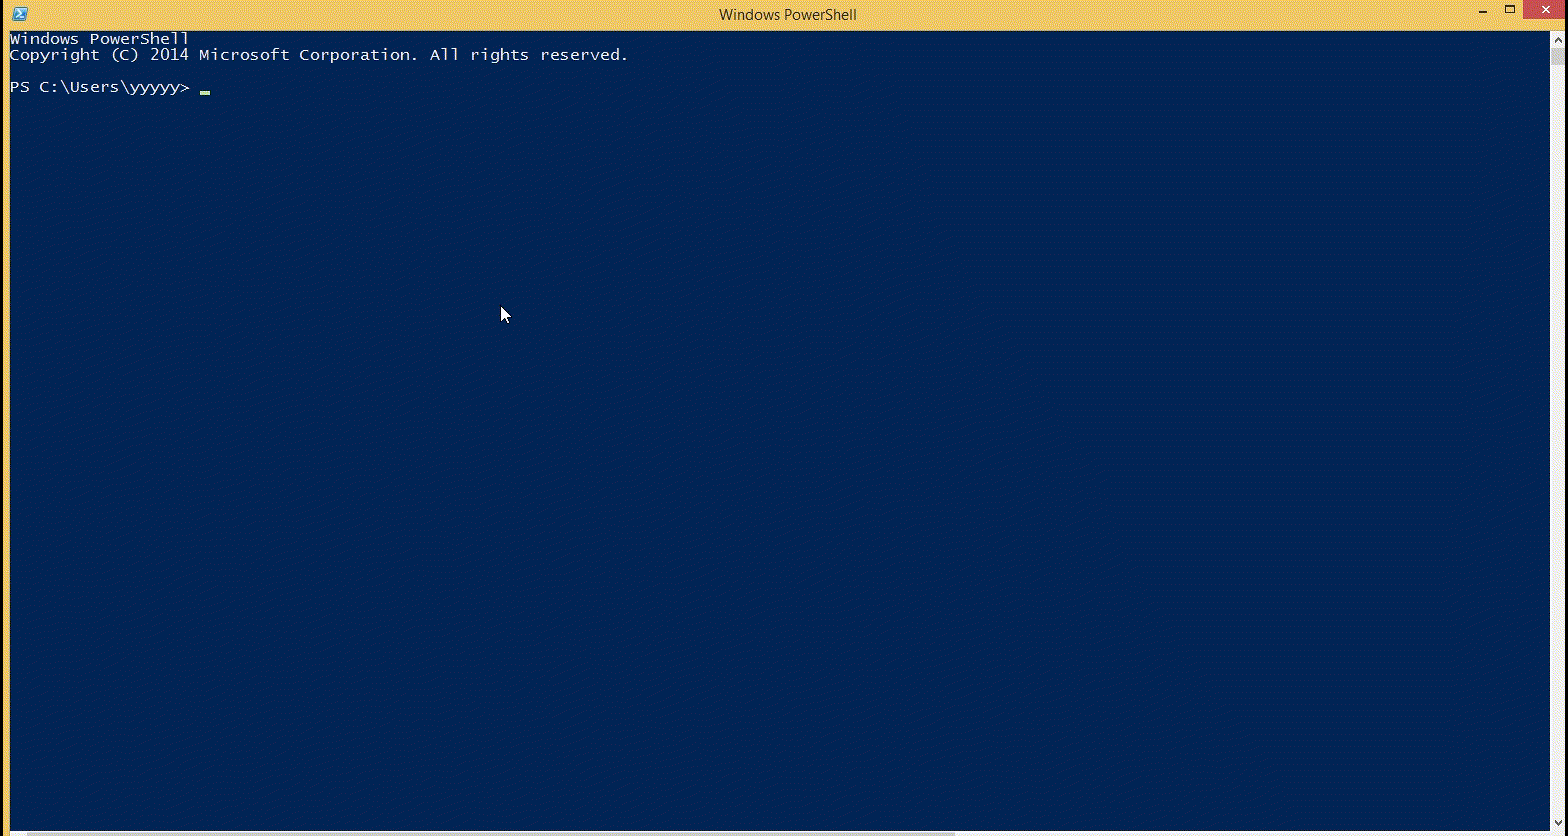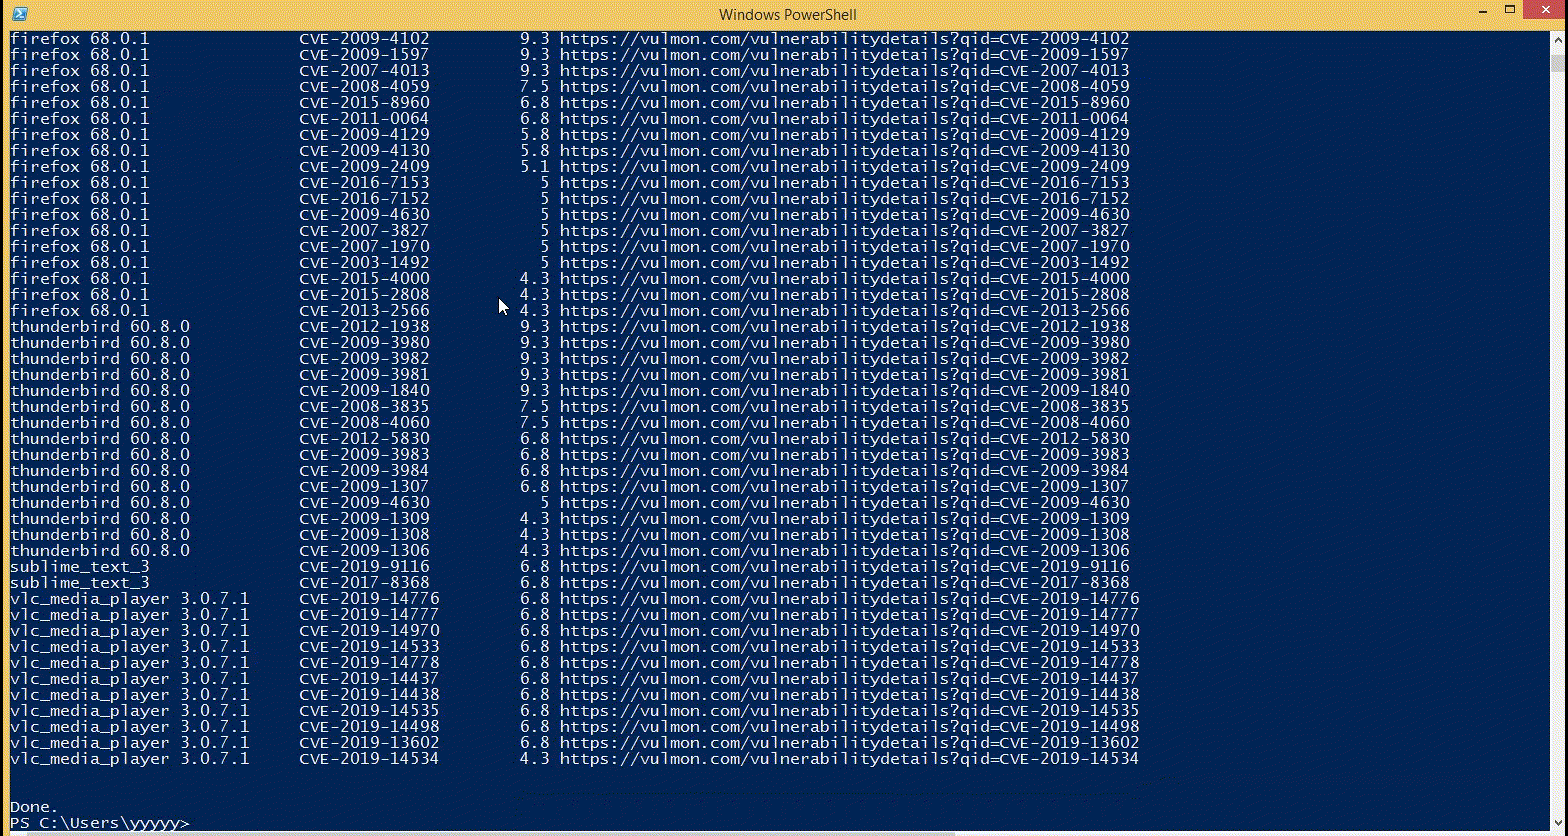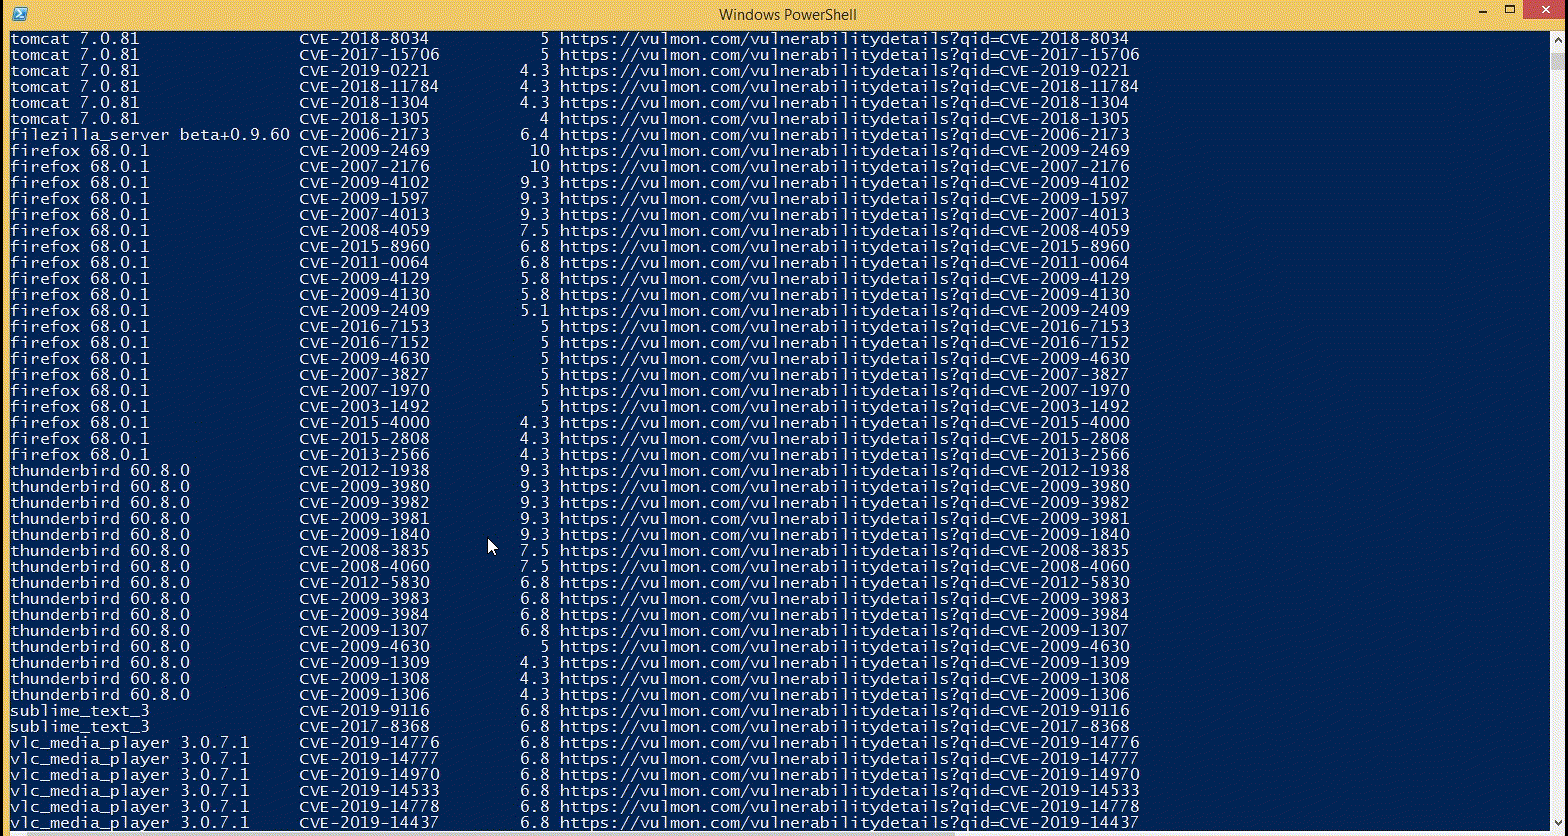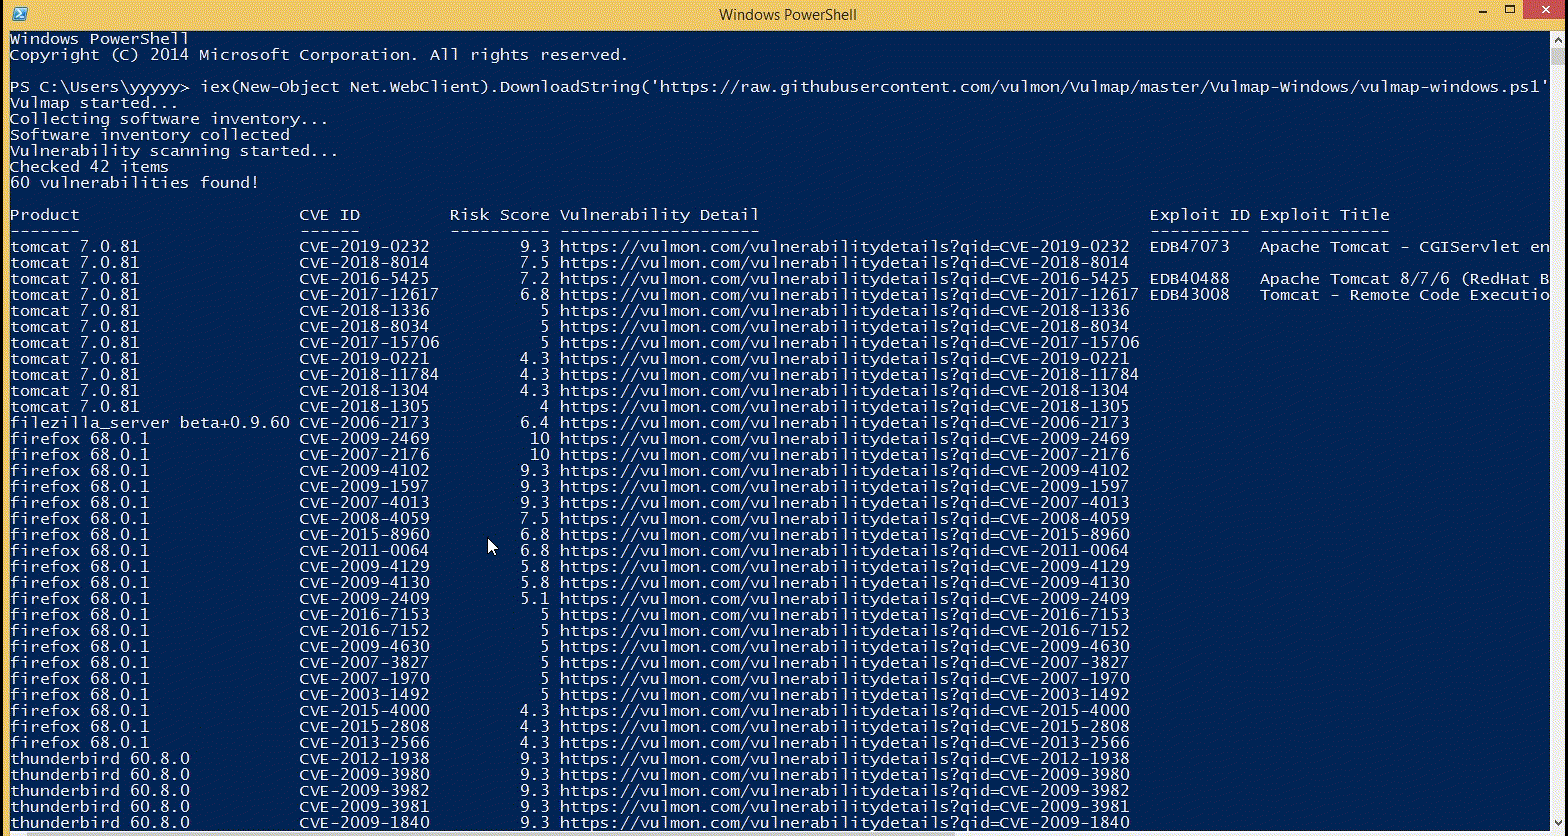
  • Vulmap Windows — скрипт PowerShell для систем Windows

usage gif

  • Vulmap Linux — скрипт Python для систем Linux

Screenshot from terminal

В планах:

  • Обнаружение уязвимостей на уровне операционной системы в Windows
  • Поддержка других систем управления пакетами Linux
  • Разработка скрипта для macOS
  • Разработка скриптов для Android и iOS

Основные участники

  • Yavuz Atlas
  • Fatih Özel
  • Hakan Bayır

Конференции

  • DEF CON
  • Black Hat
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    352
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    291

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →